
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
siras — Security Incident Response Automated Simulations (SIRAS) sono eventi interni che offrono un'opportunità strutturata per mettere in pratica il piano e le procedure di risposta agli incidenti durante uno scenario realistico. Il sistema è attualmente disponibile per AWS, ma sarà esteso ad altre piattaforme cloud. | Kitploit
Strumenti/GitHubGitHub/stuxend/siras
Penetration TestingSicurezza CloudRed TeamingRisposta agli Incidenti
GitHubstuxend/siras

siras

Vedi RepositorySito web
441 anno faNon ancora revisionato

Informazioni

Security Incident Response Automated Simulations (SIRAS) sono eventi interni che offrono un'opportunità strutturata per mettere in pratica il piano e le procedure di risposta agli incidenti durante uno scenario realistico. Il sistema è attualmente disponibile per AWS, ma sarà esteso ad altre piattaforme cloud.

Condividi

SIRAS v3.0 è un moderno framework di simulazione automatizzata per la risposta agli incidenti di sicurezza, progettato per gestire esercizi di red teaming come codice. Puoi eseguire simulazioni controllate di sicurezza che testano il tuo piano di risposta agli incidenti in scenari realistici.

L'obiettivo principale di SIRAS è fornire esercizi di red teaming come codice, generando simulazioni contro scenari di attacco e evidenziando possibili fallimenti nel tuo piano di risposta agli incidenti. I test sono chiamati Smokers, ognuno dei quali esegue azioni di sicurezza reali e poi pulisce le risorse create durante l'esecuzione.

Il sistema è attualmente disponibile per provider AWS e General, con un'architettura modulare che consente una facile estensione ad altre piattaforme cloud.
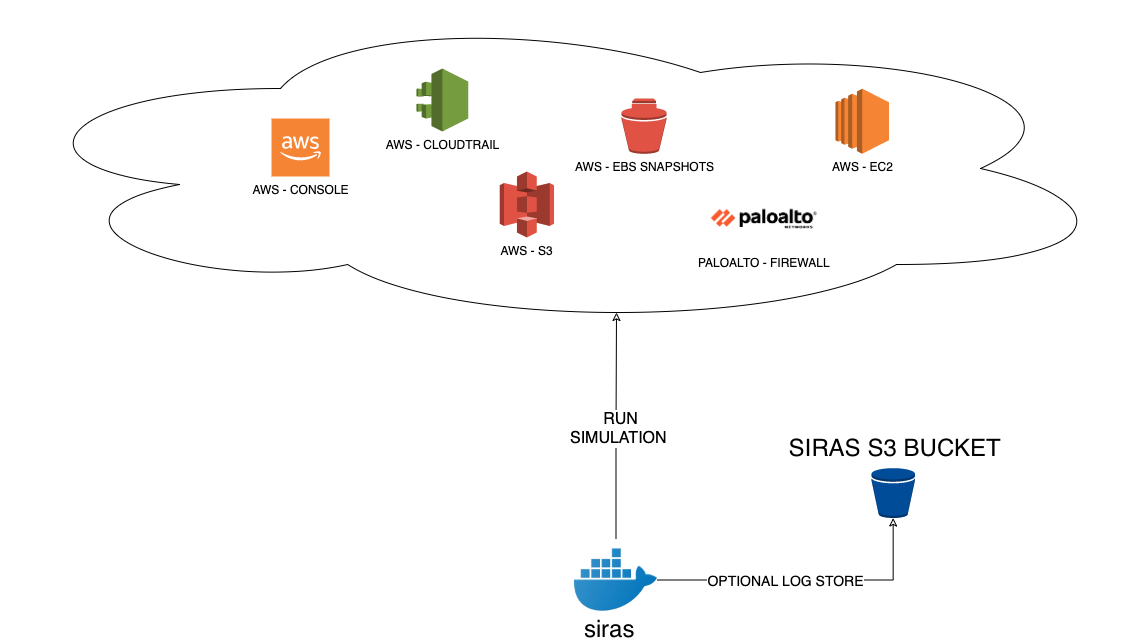
Come funziona?

testo alternativo

Installazione

Prerequisiti

  • Python 3.8+
  • Credenziali AWS (per i smokers AWS)
  • Docker (opzionale, per esecuzione containerizzata)

Installa dal sorgente:

git clone https://github.com/stuxend/siras
cd siras
pip install -r requirements.txt

Come eseguirlo?

SIRAS v3.0 introduce una moderna interfaccia CLI con esperienza utente migliorata:

Elenca i provider e i smokers disponibili:

# List all providers
python -m siras list-providers

# List smokers for a specific provider
python -m siras list-smokers aws
python -m siras list-smokers general

Esegui uno smoker specifico:

# Run an AWS smoker
python -m siras run aws open_security_group

# Run with options
python -m siras run aws s3_public --verbose --timeout 600

Esegui tutti i smokers per un provider:

# Run all AWS smokers sequentially
python -m siras run-all aws

# Run all AWS smokers in parallel
python -m siras run-all aws --parallel --max-workers 3

Usando Docker:

docker run --rm \
    -e AWS_ACCESS_KEY_ID \
    -e AWS_SECRET_ACCESS_KEY \
    -e AWS_SESSION_TOKEN \
    -e AWS_DEFAULT_REGION=us-east-1 \
    sochub/siras:latest run aws s3_public

Smokers Disponibili

AWS Provider

SmokerDescrizione
open_security_groupCrea un gruppo di sicurezza aperto con regole permissive
s3_publicCrea un bucket S3 pubblico per testare i controlli di accesso
threat_intelligenceTesta le capacità di rilevamento della threat intelligence

General Provider

SmokerDescrizione
test_loggerTesta i sistemi di logging e monitoraggio

Nuove Funzionalità in v3.0

  • CLI Moderna: Interfaccia a riga di comando ricca e interattiva con barre di progresso
  • Supporto Asincrono: Esecuzione asincrona per migliori prestazioni
  • Esecuzione Parallela: Esegui più smokers simultaneamente
  • Sistema di Provider: Architettura modulare che supporta più provider cloud
  • Configurazione YAML: Ogni smoker include file di configurazione YAML
  • Migliore Gestione degli Errori: Reporting e debugging completo degli errori
  • Gestione Timeout: Timeout configurabili per l'esecuzione degli smoker

Requisiti

  • Python 3.8+
  • boto3 (per operazioni AWS)
  • typer, rich (per interfaccia CLI)
  • PyYAML (per configurazione)
  • Vedi requirements.txt per le dipendenze complete

Prossimi Smokers

  • Kubernetes
  • Modifiche AWS VPC
  • AWS EC2
  • GuardDuty

Partecipa

  • EMAIL
  • DISCORD

Contribuire

Accogliamo con favore tutti i contributi, suggerimenti e feedback, quindi non esitare a contattarci.

Modi in cui puoi contribuire:

  1. Segnalare potenziali bug
  2. Richiedere una funzionalità
  3. Unisciti alla nostra comunità
  4. Invia una PR per issue aperte
  5. Correggere o migliorare la documentazione

Codice di Condotta

Questo progetto aderisce al Codice di Condotta della Linux Foundation disponibile sulla pagina dell'evento. Partecipando, ci si aspetta che tu onori questo codice.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





