
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PhantomCrawler — Simulatore di interazione web multi-proxy per analizzare il comportamento del traffico, i controlli di accesso e i modelli di risposta in diverse condizioni di rete. Supporta la rotazione dei proxy HTTP/HTTPS e l'analisi HTML per i test di sicurezza. | Kitploit
Strumenti/GitHubGitHub/spyboy-productions/phantomcrawler
RicognizioneRaccolta InformazioniSicurezza WebPenetration Testing
GitHubspyboy-productions/phantomcrawler

PhantomCrawler

Simulatore di interazione web multi-proxy per analizzare il comportamento del traffico, i controlli di accesso e i modelli di risposta in diverse condizioni di rete. Supporta la rotazione dei proxy HTTP/HTTPS e l'analisi HTML per i test di sicurezza.

Vedi Repository
Condividi
801311510 mesi faRevisionato da Kitploit


PhantomCrawler è uno strumento di test e ricerca sulla sicurezza che simula le interazioni con siti web da diversi indirizzi IP proxy, per analizzare come i siti si comportano in condizioni di rete e geolocalizzazione variabili.

Caratteristiche:

  • Utilizza un elenco di indirizzi IP proxy da un file specificato.
  • Supporta proxy HTTP e HTTPS.
  • Consente all'utente di inserire l'URL del sito web target, il percorso del file dei proxy e una porta statica.
  • Effettua richieste HTTP al sito specificato utilizzando ciascun proxy.
  • Analizza il contenuto HTML per estrarre e visitare i link presenti nella pagina web.

Utilizzo:

  • Test POC: Simula le interazioni con il sito per valutarne il funzionamento con diverse configurazioni proxy.
  • Test del comportamento del traffico: Analizza come i siti web rispondono a richieste provenienti da diversi indirizzi IP e posizioni di rete.
  • Test di rotazione dei proxy: Valuta l'efficacia della rotazione degli IP proxy.
  • Test di web scraping: Valuta le attività di web scraping con diverse configurazioni proxy.
  • Consapevolezza DDoS: Attenzione: lo strumento potrebbe essere utilizzato impropriamente come strumento DDoS. Garantire un uso responsabile ed etico.

⚠️ Ottieni nuovi proxy con la porta e aggiungili in proxies.txt in questo formato 50.168.163.176:80

  • Puoi aggiungerli da qui: https://free-proxy-list.net/ questi proxy gratuiti non sono convalidati, alcuni potrebbero non funzionare, quindi prima di aggiungerli validali.

Come utilizzare:

  1. Clona il repository:
git clone https://github.com/spyboy-productions/PhantomCrawler.git
  1. Installa le dipendenze:
pip3 install -r requirements.txt
  1. Esegui lo script:
python3 PhantomCrawler.py

Disclaimer: PhantomCrawler è destinato esclusivamente a scopi educativi e di testing. Si sconsiglia qualsiasi uso improprio, comprese potenziali attività DDoS. Assicurati sempre di rispettare i termini di servizio dei siti web testati e di attenerti agli standard etici.


💬 Se hai un problema Chatta qui

Discord Server

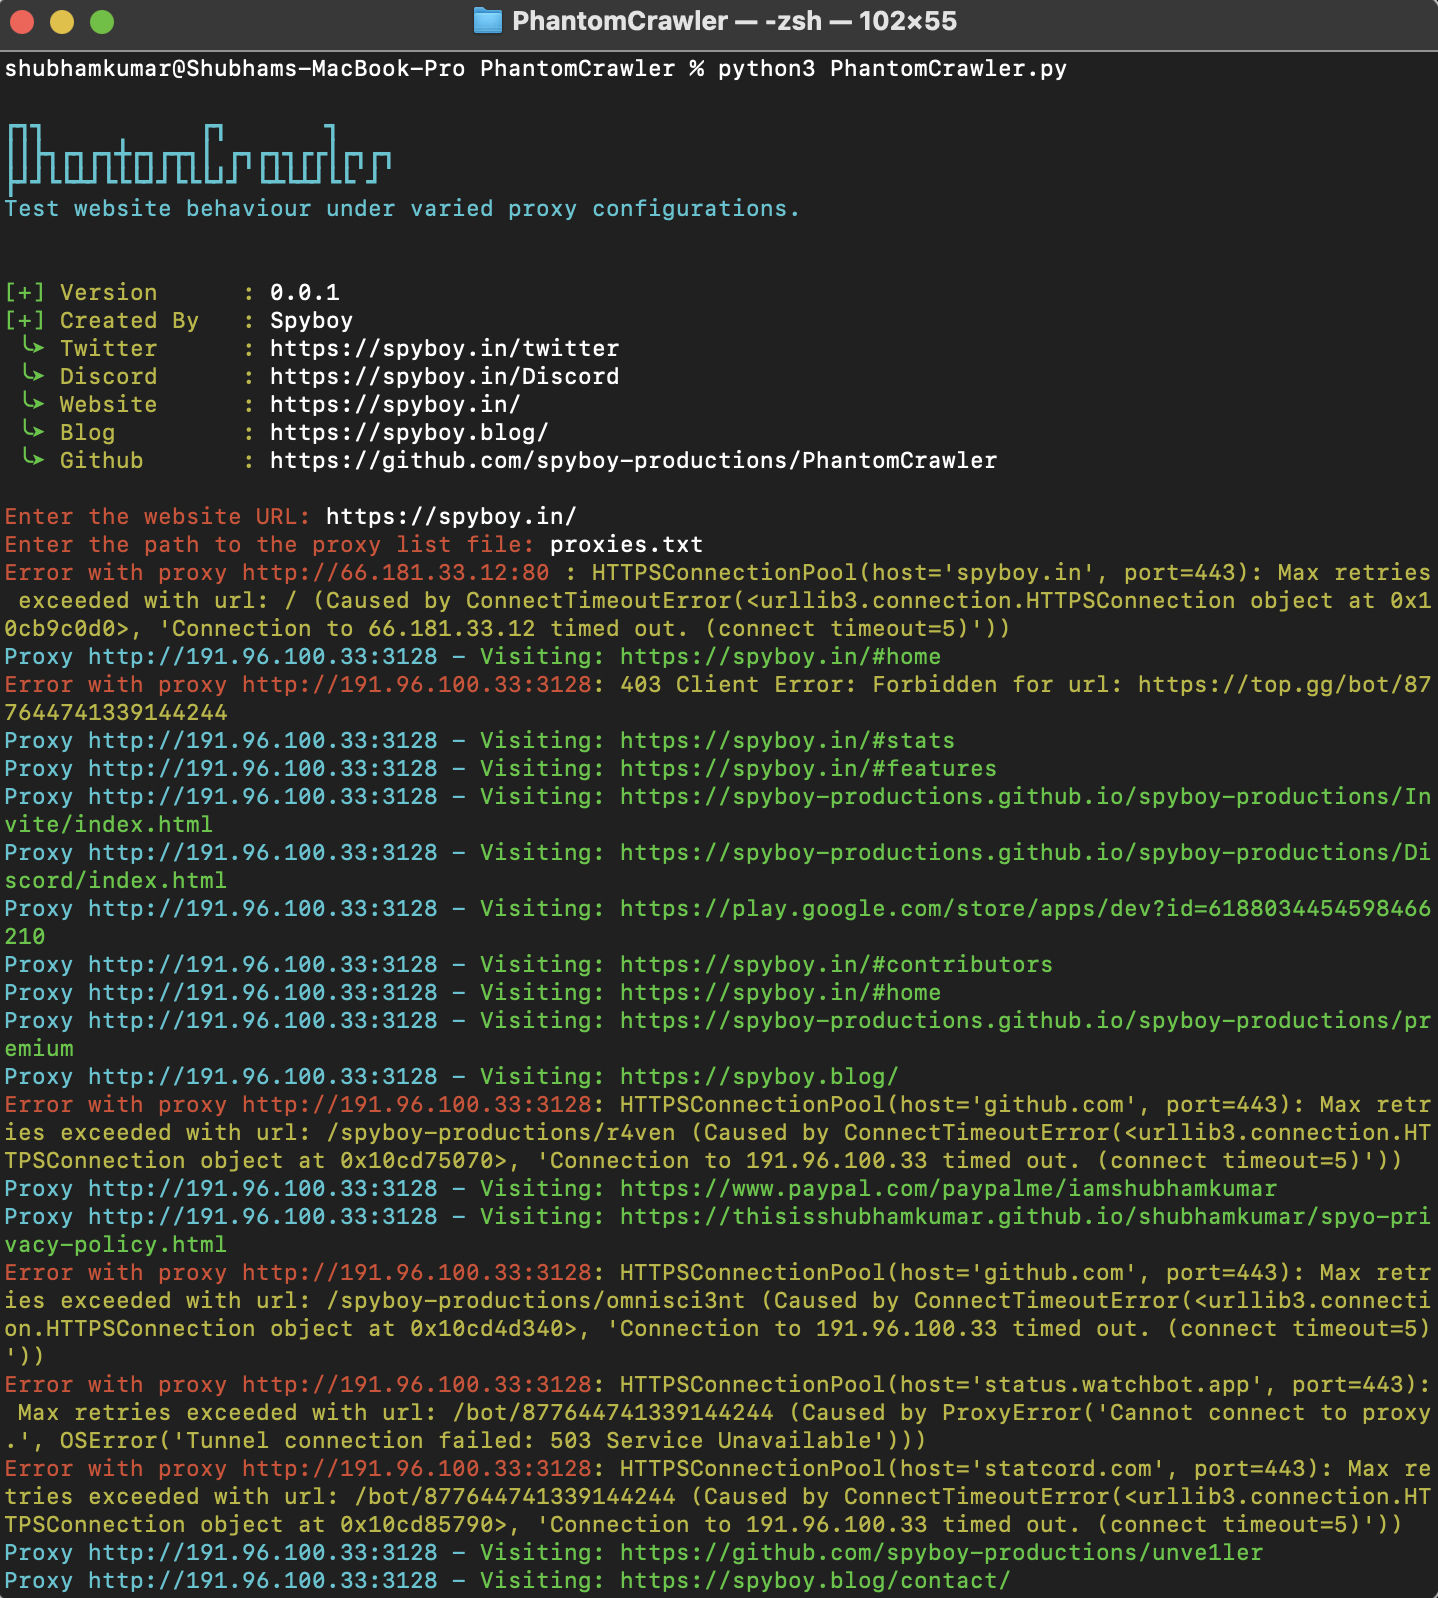
⭔ Screenshot:


Se trovi utile questo repository GitHub, considera di dargli una stella! ⭐️

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →