

🛰️ M474 — Miglioratore della Privacy di Rete
M474 è uno strumento open-source per la privacy di rete e la randomizzazione MAC progettato per migliorare il tuo anonimato online.
Fornisce:
- Spoofing MAC (Linux)
- Rinnovo IP (Linux + Windows)
- Rilevamento automatico dell'interfaccia di rete
- Ripristino sicuro con backup
- Nessun parsing rotto dei vendor, nessun file temporaneo
- Esecuzione sicura completamente cross-platform
Questo strumento è un Proof of Concept e solo a scopo educativo.
[!IMPORTANT]
L'uso improprio dello spoofing MAC può interrompere la connettività di rete.
Utilizzalo in modo responsabile e solo su sistemi di tua proprietà.
✨ Caratteristiche
🟢 Linux (Supporto completo)
- Spoofing dell'indirizzo MAC
MAC validi, generati casualmente e amministrati localmente
- Funzione di ripristino MAC
Ripristina automaticamente il tuo MAC originale da un backup sicuro
- Rilevamento automatico dell'interfaccia
Funziona su wlan0, eth0, enpXsY, wlpXsY, ecc.
- Rinnovo IP (interno + esterno)
- Esecuzione sicura senza root
Mostra informazioni ma non rompe nulla
🔵 Windows (Supporto parziale e sicuro)
- Spoofing MAC bloccato (per evitare corruzione del registro)
- Rilevamento IP interno ed esterno
- Supporto rinnovo IP (
ipconfig /renew)
- Output più pulito e gestione automatica degli errori
🛠️ Installazione
git clone https://github.com/spyboy-productions/M474.git
cd M474
🔧 Installa i requisiti Python
(Non molti—solo moduli standard a meno che non ne abbia aggiunti altri)
pip3 install -r requirements.txt
▶️ Utilizzo
🟢 Esecuzione normale (Linux + Windows)
sudo python3 M474.py
🔄 Ripristina il MAC originale (solo Linux)
sudo python3 M474.py --revert
📡 Specifica la tua interfaccia
sudo python3 M474.py --iface wlan0
🚫 Salta il rinnovo IP
sudo python3 M474.py --no-ip-renew
🧠 Note
- Lo script rileva automaticamente la tua interfaccia di rete primaria
- Esegue il backup del tuo MAC originale in:
~/.mac_spoofer_backup.json
- Le modifiche MAC solo su Linux sono intenzionali per sicurezza
- Lo spoofing MAC su Windows tramite registro può essere aggiunto—su richiesta
💬 Hai bisogno di aiuto?
Se riscontri problemi:
🤝 Contributi
Contributi e suggerimenti sono benvenuti!
Sentiti libero di aprire:
- una Issue
- una Pull Request
- una Richiesta di Funzionalità
Piani futuri (ToDo)
- Aggiungere randomizzazione MAC basata su vendor
- Aggiungere auto-randomizzazione periodica (ogni X minuti)
- Aggiungere modalità di privacy avanzate
- Aggiungere supporto opzionale per lo spoofing su Windows
- Aggiungere versione GUI
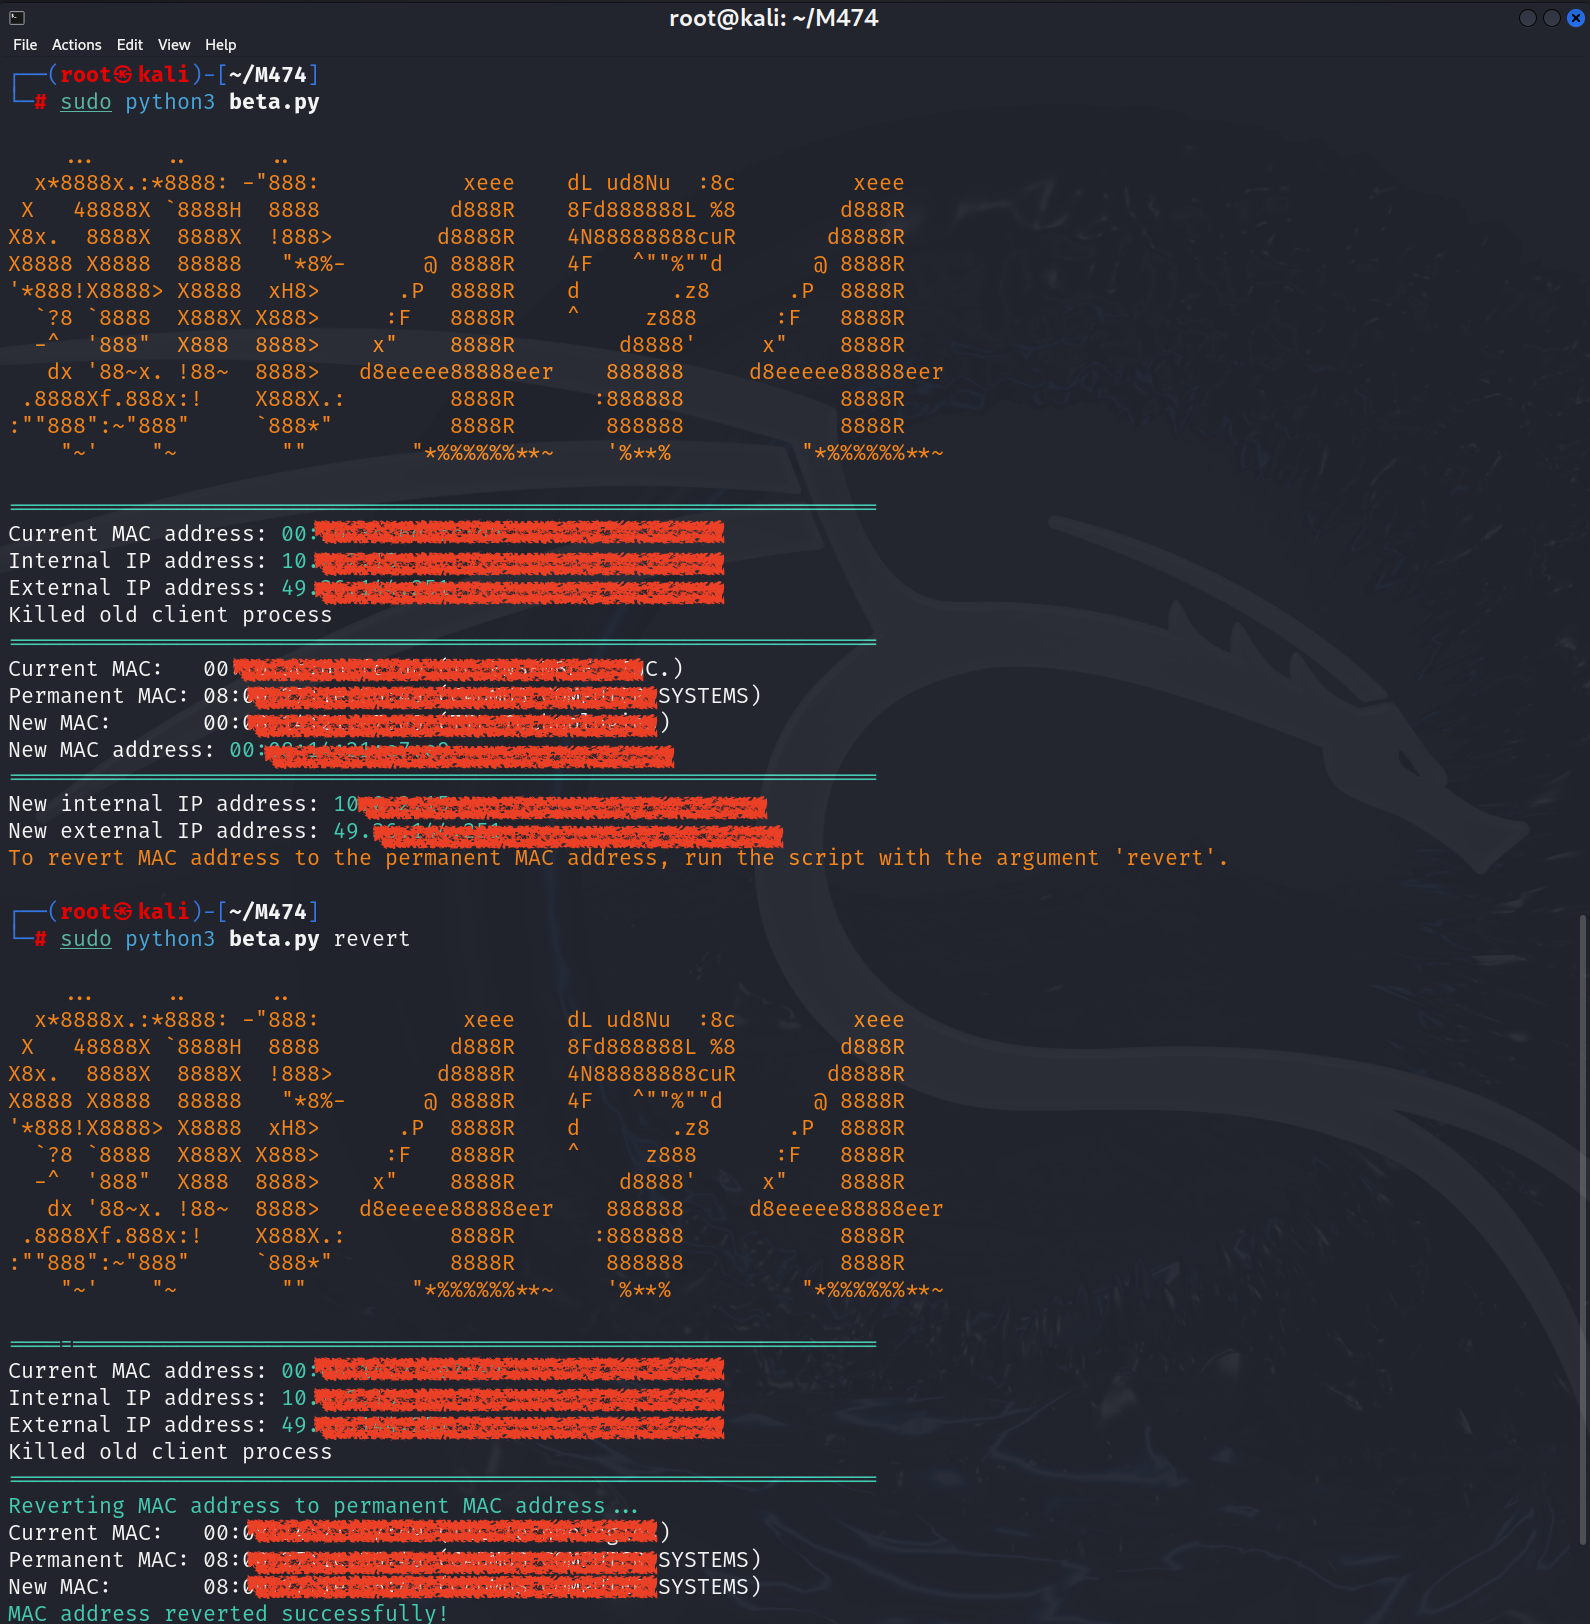
⭔ Schermate

⭐ Se trovi utile questo progetto, considera di dargli una stella! ⭐
 spyboy-productions/m474







