
 somekirill/wordlist_generator
Generatore di wordlist uniche di wordlist uniche.

Una wordlist costruita dalle parole stesse del tuo target, così puoi testare le route, i sottodomini e i parametri che le wordlist pubbliche non hanno.
La maggior parte dei hunter fa fuzzing con le stesse poche liste: SecLists raft, Assetnote, OneListForAll. Sono buone liste, e questo è il problema. Su un programma popolare, ogni percorso al loro interno è stato richiesto da centinaia di persone prima di te, e qualunque cosa abbiano trovato è già stata segnalata.
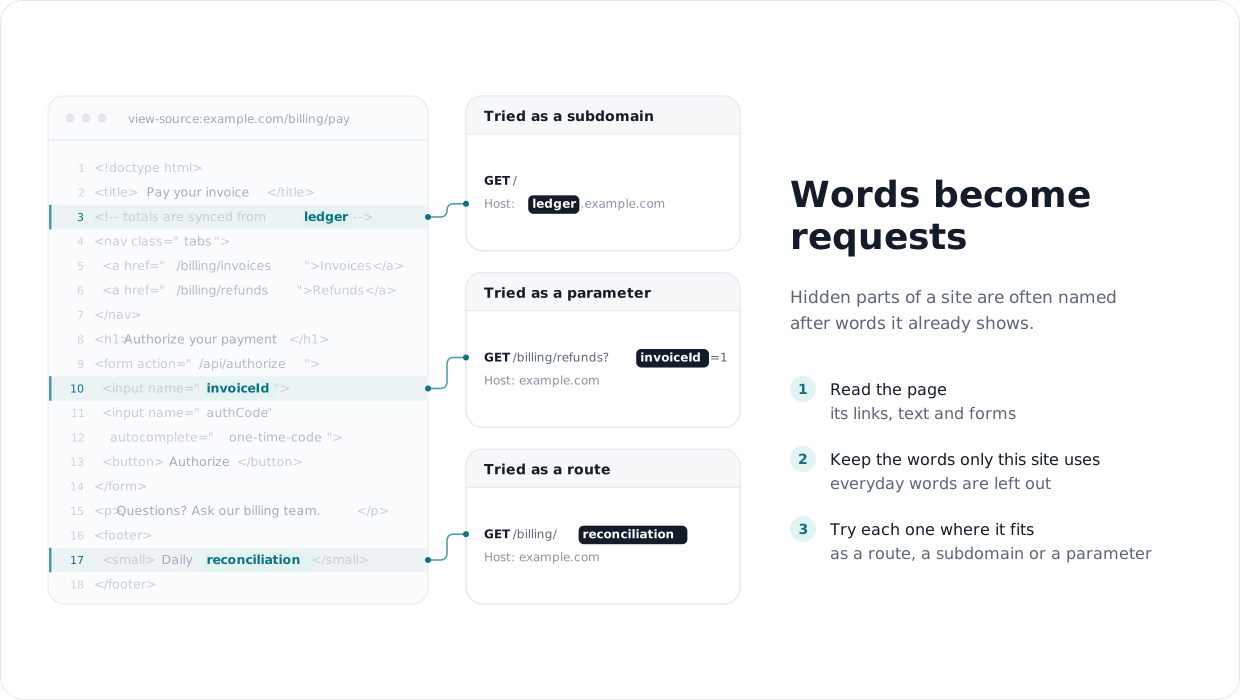
Ciò che resta tende a essere nominato come il target stesso: un nome di prodotto, un team interno, un campo di un vecchio form. Nessuna lista pubblica contiene ledger.example.com o /billing/reconciliation, ma il target potrebbe benissimo menzionarli entrambi. Potrebbe essere in un commento HTML, in una nota a piè di pagina o nel nome di un input.
Leggi ciò che il target già mostra e trasformalo in richieste che nessun altro sta inviando. tomnomnom ha descritto l'approccio in "Who, What, Where, When"; questo tool fa la lettura per te:
Ciò che esce è breve, di solito da centinaia a qualche migliaio di parole anziché decine di migliaia, e specifico per questo singolo target. Se qualcun altro fa fuzzing sullo stesso programma con raft, la tua lista si sovrappone alla sua molto poco.
| Modalità | Cosa estrae | Esempio |
|---|---|---|
| (predefinita) | parole dal testo delle pagine | reconciliation, chargebacks |
-dir | nomi di directory dagli URL, incluse le directory con punto | .git, ledger-sync |
-f | nomi di file, inclusi i dotfile | .htaccess, export-2023.csv |
-p | nomi di parametri, pronti per x8 o Arjun | invoiceId, authCode |
-c | commenti HTML | TODO remove /internal/debug |
Con --links segue anche i link e i campi dei form presenti nelle pagine, non solo gli URL archiviati.
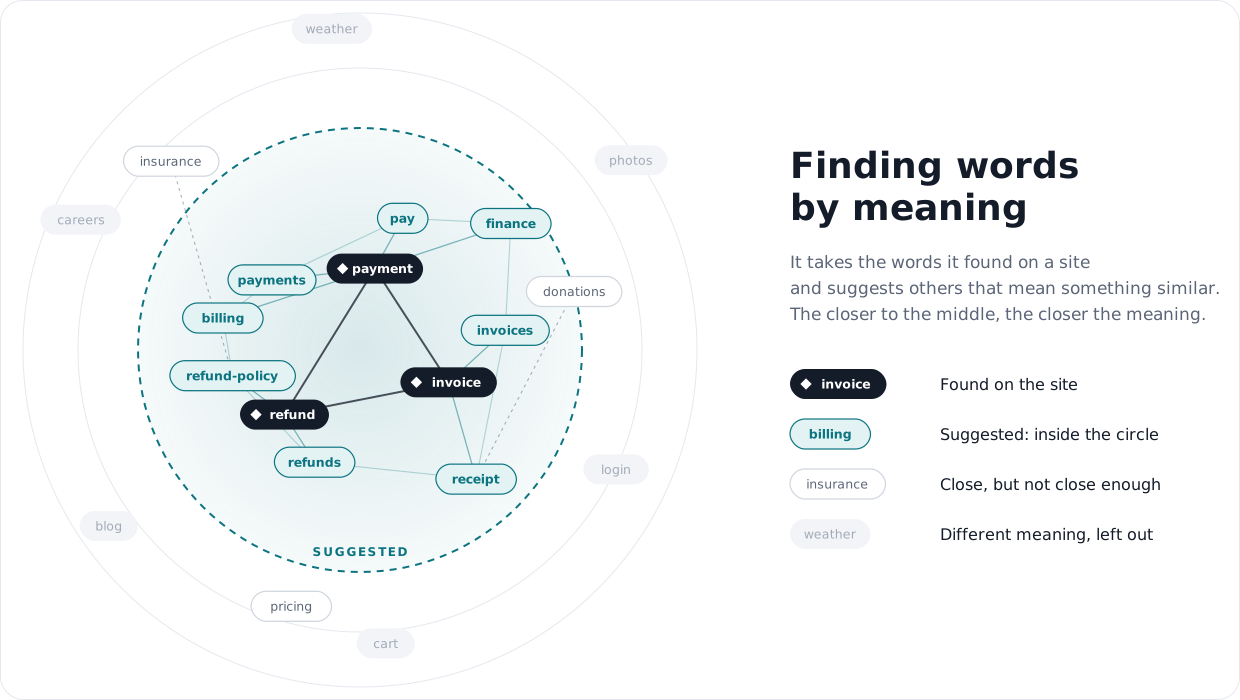
Un target che usa invoice, payment e refund probabilmente ha anche qualcosa chiamato billing, receipts o refund-policy, anche se gli archivi non l'hanno mai visto. Con -x il tool raggruppa per significato le parole trovate e suggerisce parole che si adattano a ciascun gruppo. Un piccolo modello gira sulla tua CPU, così le parole del target non lasciano mai la tua macchina. Ricombina anche le parti del nome del target stesso: delete_account e user_profile danno delete_user.
-p elenca i nomi dei parametri che il target già usa, e -p -x ne suggerisce di nuovi costruiti a partire da essi: se il target usa invoiceId e user, prova userId. Aggiunge i nomi di parametri reali più comuni che sono vicini a quelli trovati. I parametri visti in un form vale la pena provarli su ogni altra route; è così che si trovano molte vulnerabilità IDOR e mass-assignment.
La lista generata copre ciò che è specifico del target; raft e Assetnote coprono comunque i percorsi comuni che ogni sito ha. Esegui entrambi. I suggerimenti di -x sono ipotesi ordinate in base a quanto si adattano, quindi head -n 500 prende i migliori. Su directory reali tenute fuori da 9 target di bug bounty, inserire 500 suggerimenti in raft ha trovato tanti percorsi quanti raft da solo alla stessa dimensione, quindi considera -x come un modo per esplorare i temi propri del target. I dettagli sono in docs/expansion.md.
Testa solo i target che sei autorizzato a testare.
Richiede Python 3.11+ e gau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
Solo la wordlist viene inviata a stdout, quindi il reindirizzamento è sicuro. ./wordlist_generator.py -h elenca tutte le opzioni.
-x, l'ampiezza del cluster (--coverage), i risultati misurati e i limiti.-x scarica al primo utilizzo (nulla di terze parti è incluso): il modello snowflake-arctic-embed-xs (Apache-2.0), le wordlist di Assetnote per --pool web e --pool params, e wordfreq (dati CC BY-SA 4.0) per --pool web.Concesso in licenza secondo la Apache License 2.0.






