
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/skotizo/mirai-spray
Attacchi alle PasswordSicurezza di RetePenetration Testing
GitHubskotizo/mirai-spray

Mirai-Spray

Scanner per Loader Mirai

Vedi Repository
21046 anni faNon ancora revisionato
Condividi

Mirai-Spray

Scansiona il formato tipico dei loader/hostlist Mirai con Hydra. Può essere usato per verificare se è possibile connettersi a una lista di host.

INSTALLAZIONE

apt update -y && apt upgrade -y
apt install tor
git clone https://github.com/Skotizo/Mirai-Spray
cd Mirai-spray
g++ main.cpp -o spray
./spray

a

UTILIZZO

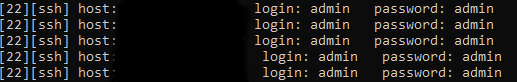
./spray host.txt telnet > crackedTelnet.txt

OPPURE

./spray host.txt ssh > crackedSsh.txt
Output

a

FORMATO DEL FILE HOST

IP PORTA USERNAME PASSWORD

Per convertire un loader Mirai con virgole usa:

sed 's/:/ /g' MiraiLoader.txt > hosts.txt

PROXY

Attualmente, Hydra permette solo un modulo proxy con il servizio Telnet.

Abilita Proxy

export HYDRA_PROXY=socks5://YOURLOGIN:[email protected]:9050

Disabilita Proxy

unset HYDRA_PROXY

ETICA

Questo progetto è una prova di concetto e non dovrebbe essere eseguito contro sistemi di cui non si è proprietari. Non sono responsabile per ciò che fate con questo codice. Divertitevi!


CREDITI

HYDRA

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





