
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
apache__dolphinscheduler_CVE-2023-51770_3_2_1_fixed — Exploit per CVE-2023-51770 che colpisce Apache DolphinScheduler versione 3.2.1 e precedenti, consentendo l'esecuzione di codice remoto tramite definizioni di workflow appositamente create. | Kitploit
Strumenti/GitHubGitHub/shoucheng3/apache__dolphinscheduler_cve-2023-51770_3_2_1_fixed
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitPenetration TestingSicurezza CloudDevSecOps
GitHubshoucheng3/apache__dolphinscheduler_cve-2023-51770_3_2_1_fixed

apache__dolphinscheduler_CVE-2023-51770_3_2_1_fixed

Condividi

Exploit per CVE-2023-51770 che colpisce Apache DolphinScheduler versione 3.2.1 e precedenti, consentendo l'esecuzione di codice remoto tramite definizioni di workflow appositamente create.

Vedi Repository
271 anno faNon ancora revisionato

Apache Dolphinscheduler

License codecov Quality Gate Status Twitter Follow Slack Status CN doc

Informazioni

Apache DolphinScheduler è la moderna piattaforma di orchestrazione dei dati. Agile per creare flussi di lavoro ad alte prestazioni con low-code. Offre inoltre un'interfaccia utente potente, dedicata a risolvere complesse dipendenze tra attività nella pipeline di dati e a fornire vari tipi di job pronti pronti all'uso

Le caratteristiche principali di DolphinScheduler sono:

  • Facile da distribuire, fornisce quattro modalità di distribuzione che includono Standalone, Cluster, Docker e Kubernetes.
  • Facile da usare, i flussi di lavoro possono essere creati e gestiti in quattro modi, tra cui Web UI, Python SDK, file YAML e Open API
  • Altamente affidabile e ad alta disponibilità, architettura decentralizzata con multi-master e multi-worker, supporto nativo per la scalabilità orizzontale.
  • Alte prestazioni, le sue prestazioni sono N volte più veloci rispetto ad altre piattaforme di orchestrazione e può supportare decine di milioni di attività al giorno
  • Cloud Native, DolphinScheduler supporta l'orchestrazione di flussi di lavoro multi-cloud/data center e supporta tipi di attività personalizzati.
  • Versioning sia del flusso di lavoro che dell'istanza del flusso di lavoro (incluse le attività)
  • Controllo vario dello stato del flusso di lavoro e delle attività, supporto per mettere in pausa/fermare/ripristinarli in qualsiasi momento
  • Supporto multi-tenancy
  • Altri come il supporto backfill (nativo dell'interfaccia Web), controllo delle autorizzazioni inclusi progetto, risorsa e origine dati

Avvio rapido

  • Per un'esperienza rapida
    • Vuoi iniziare con standalone
    • Vuoi iniziare con Docker
  • Per Kubernetes
    • Inizia con Kubernetes
  • Per Terraform
    • Inizia con Terraform

Schermate dell'interfaccia utente

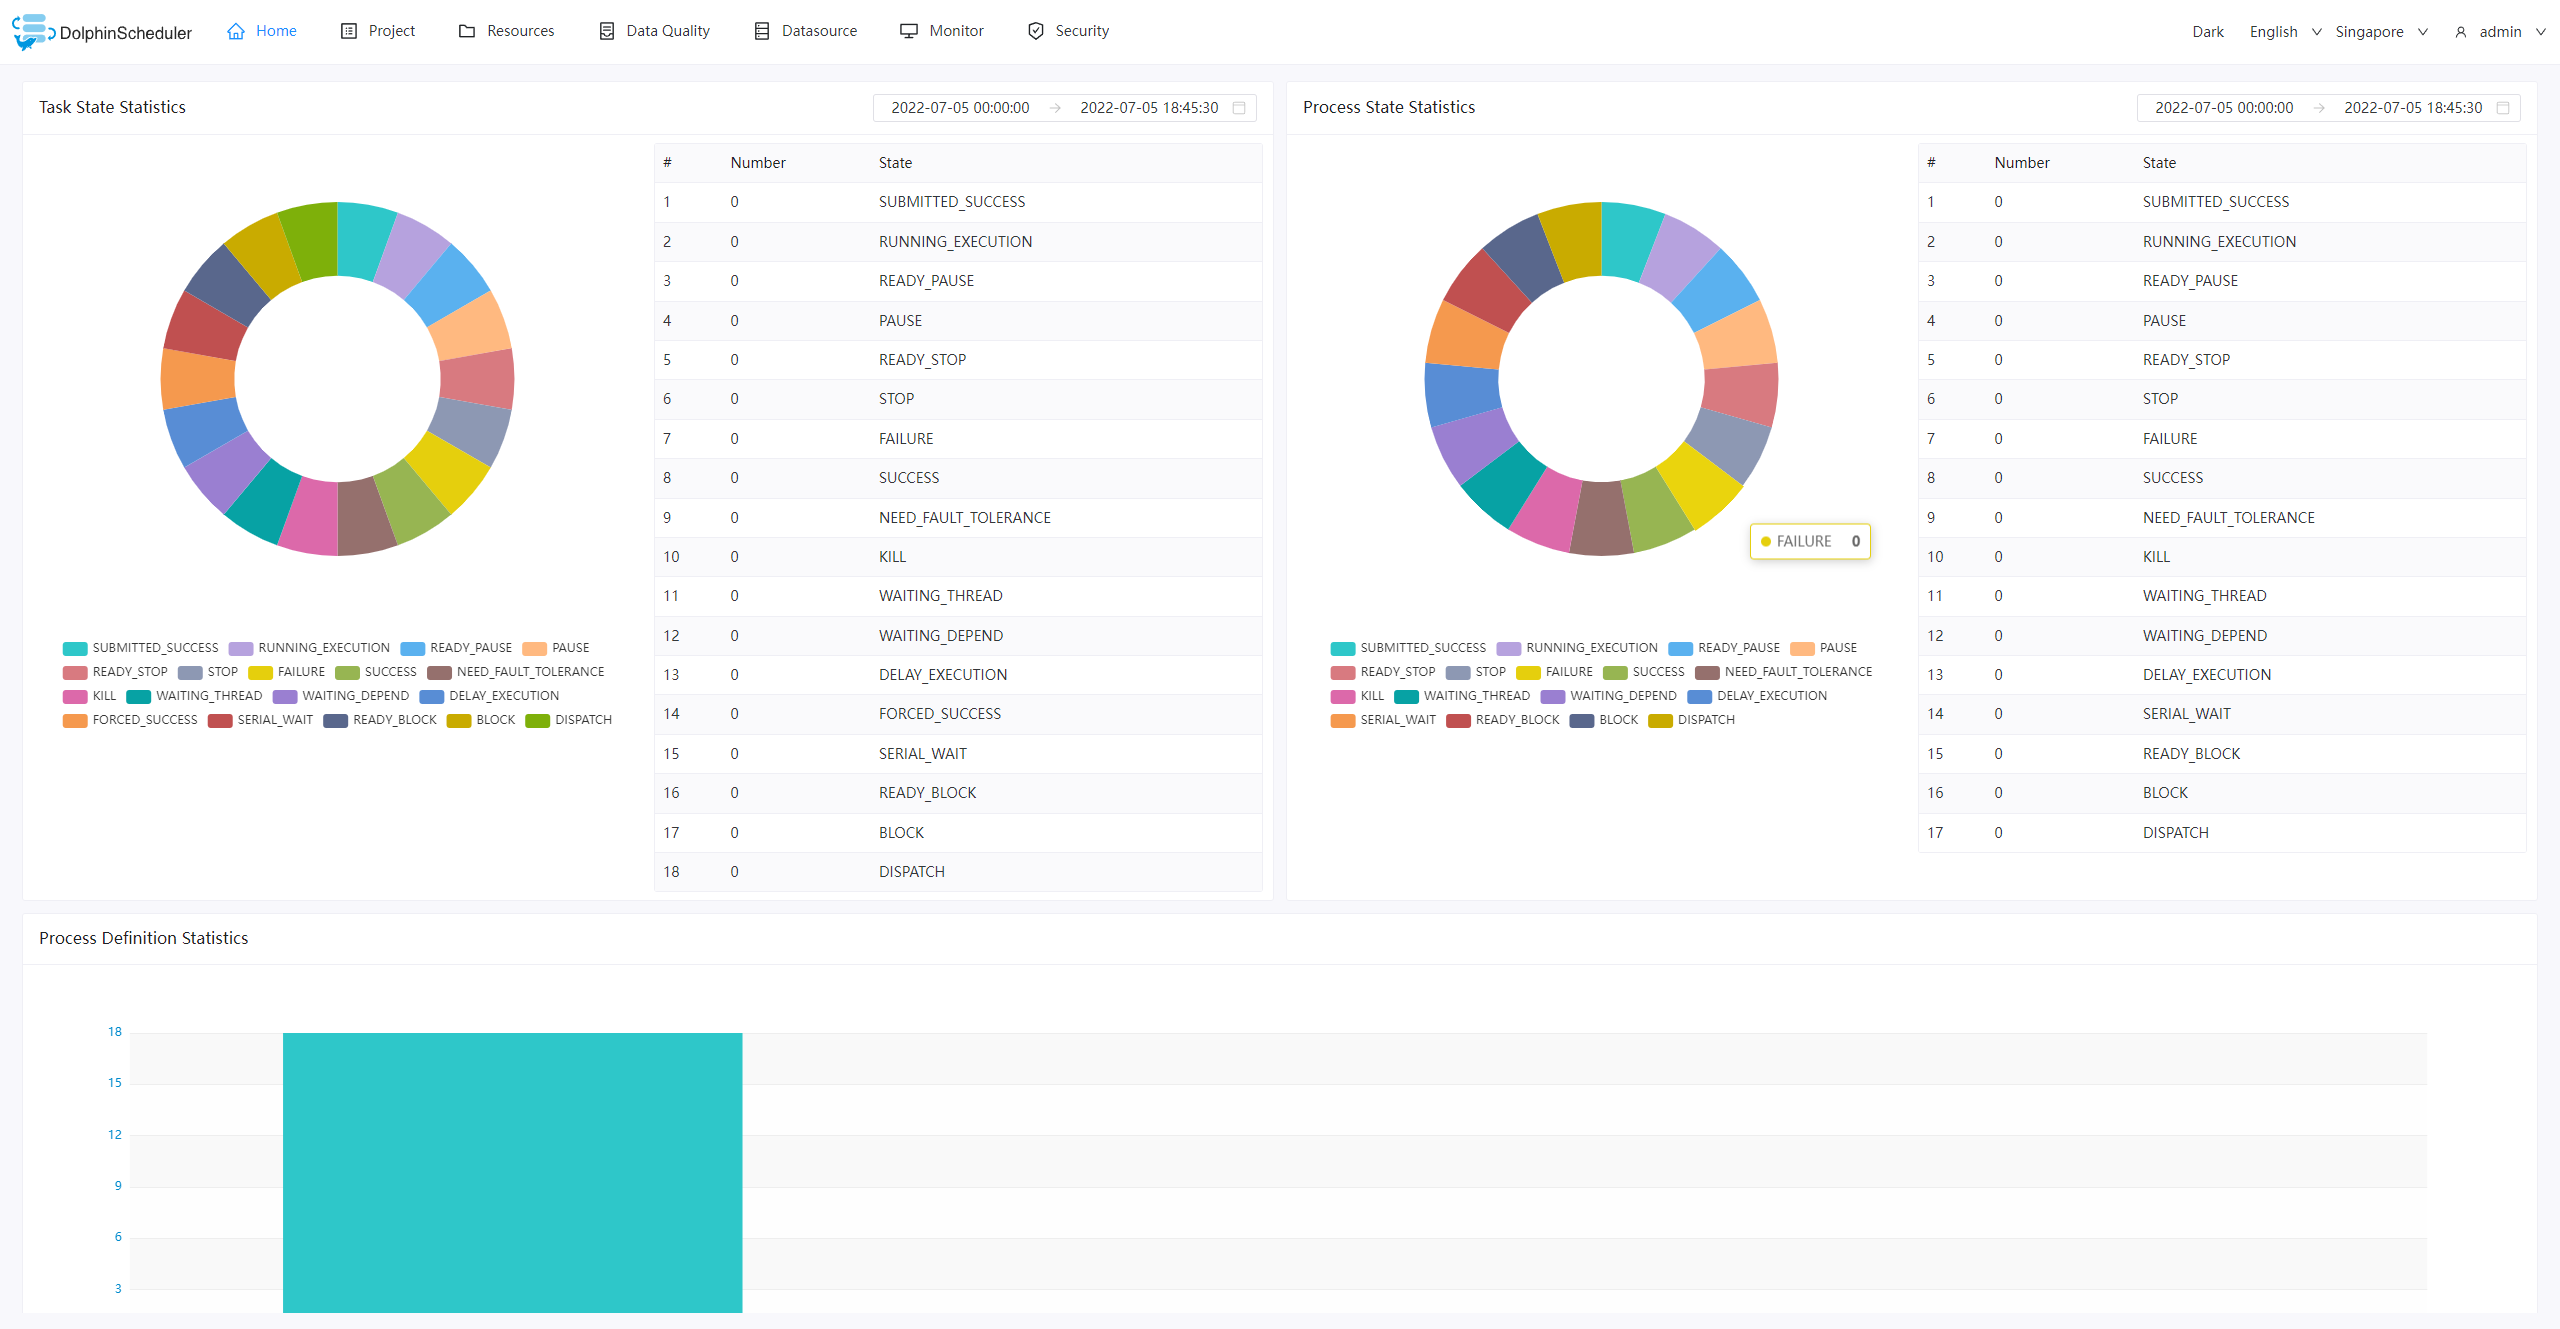
  • Homepage: Panoramica del progetto e del flusso di lavoro, incluse le statistiche dello stato dell'istanza del flusso di lavoro e dell'istanza dell'attività più recenti. home
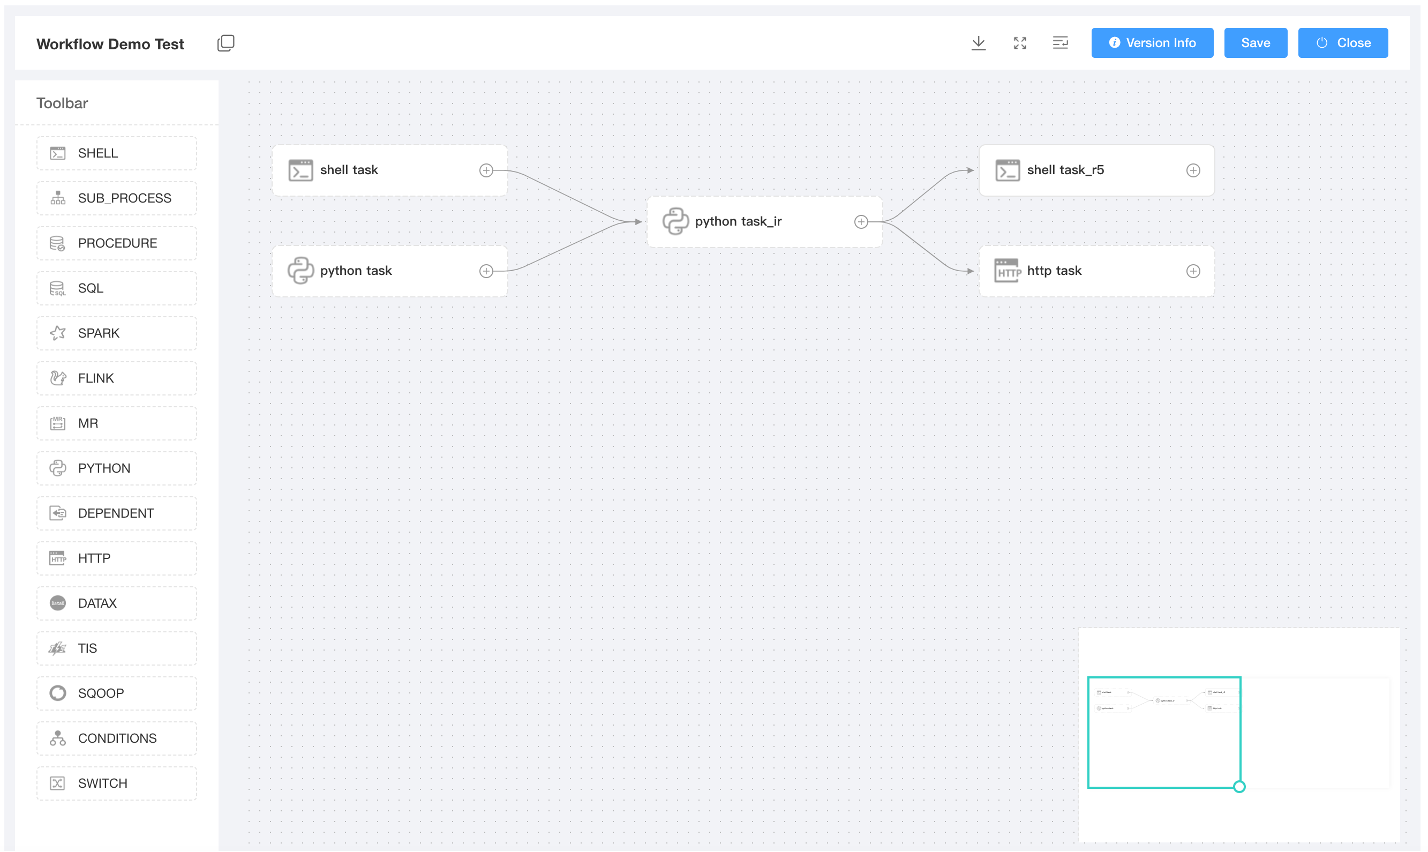
  • Definizione del flusso di lavoro: Crea e gestisci il flusso di lavoro tramite drag and drop, facile da costruire e mantenere flussi di lavoro complessi, supporto per molteplici attività pronte all'uso. workflow-definition
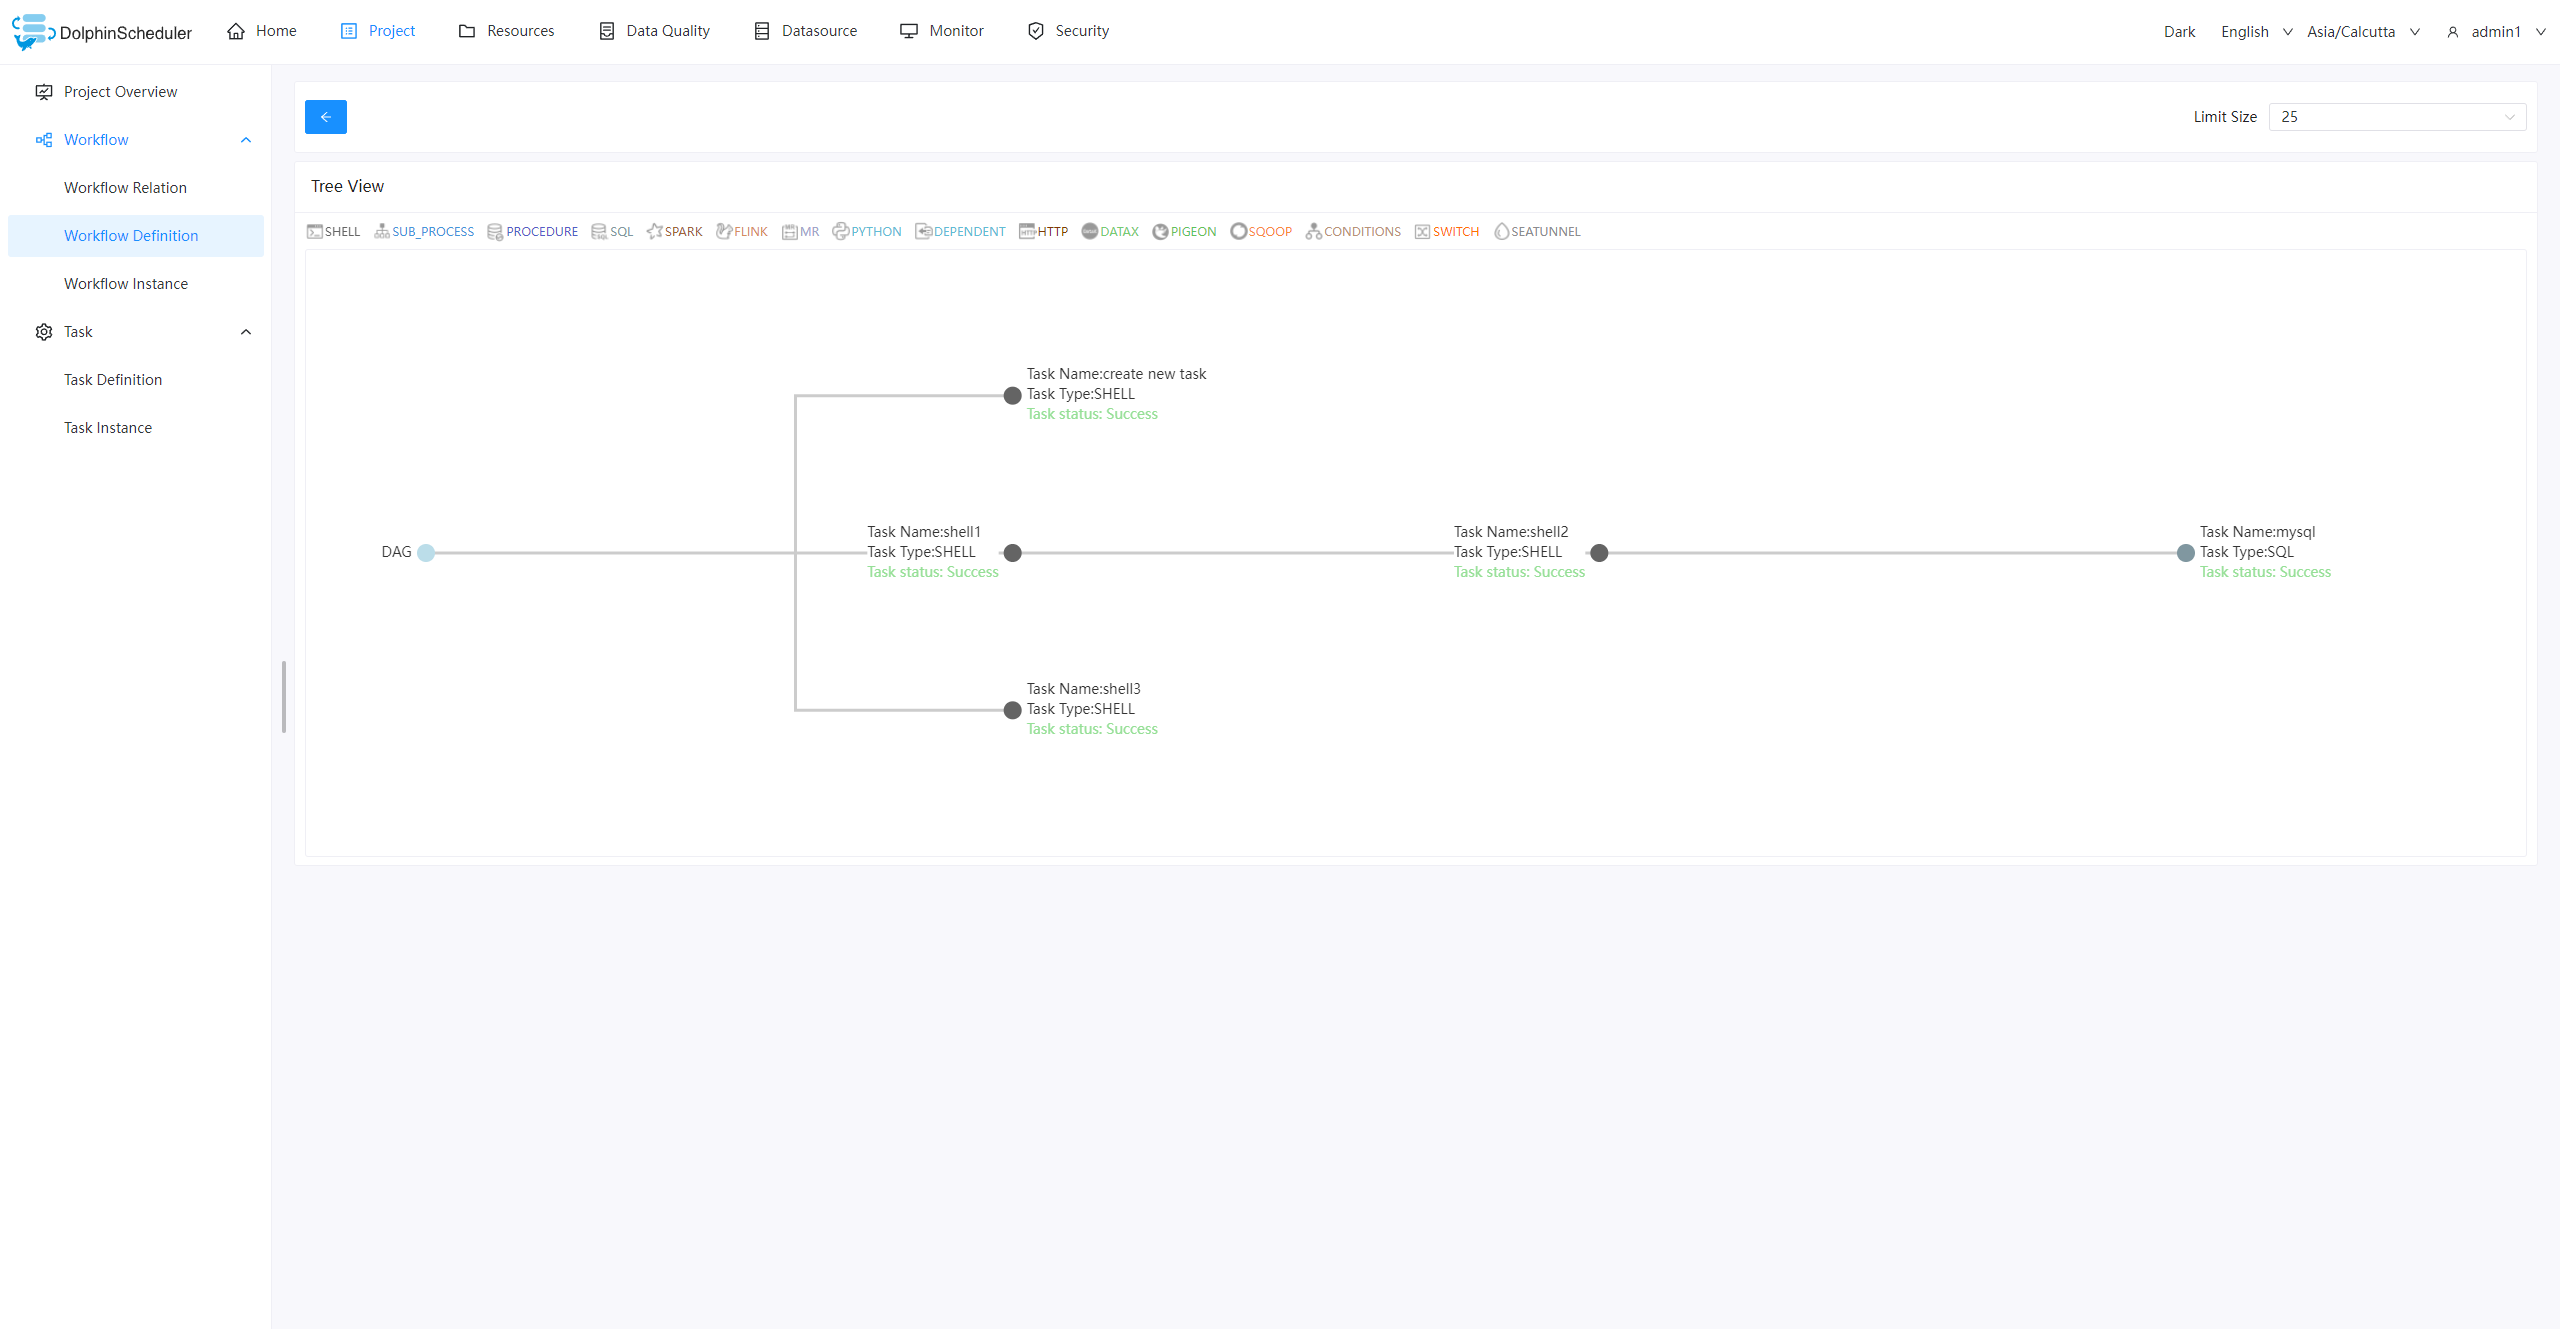
  • Vista ad albero del flusso di lavoro: La struttura ad albero astratta può fornire una comprensione più chiara delle relazioni tra le attività workflow-tree
  • Origine dati: Gestisci il supporto per più origini dati esterne, fornisce capacità di accesso unificato ai dati per MySQL, PostgreSQL, Hive, Trino, ecc. data-source

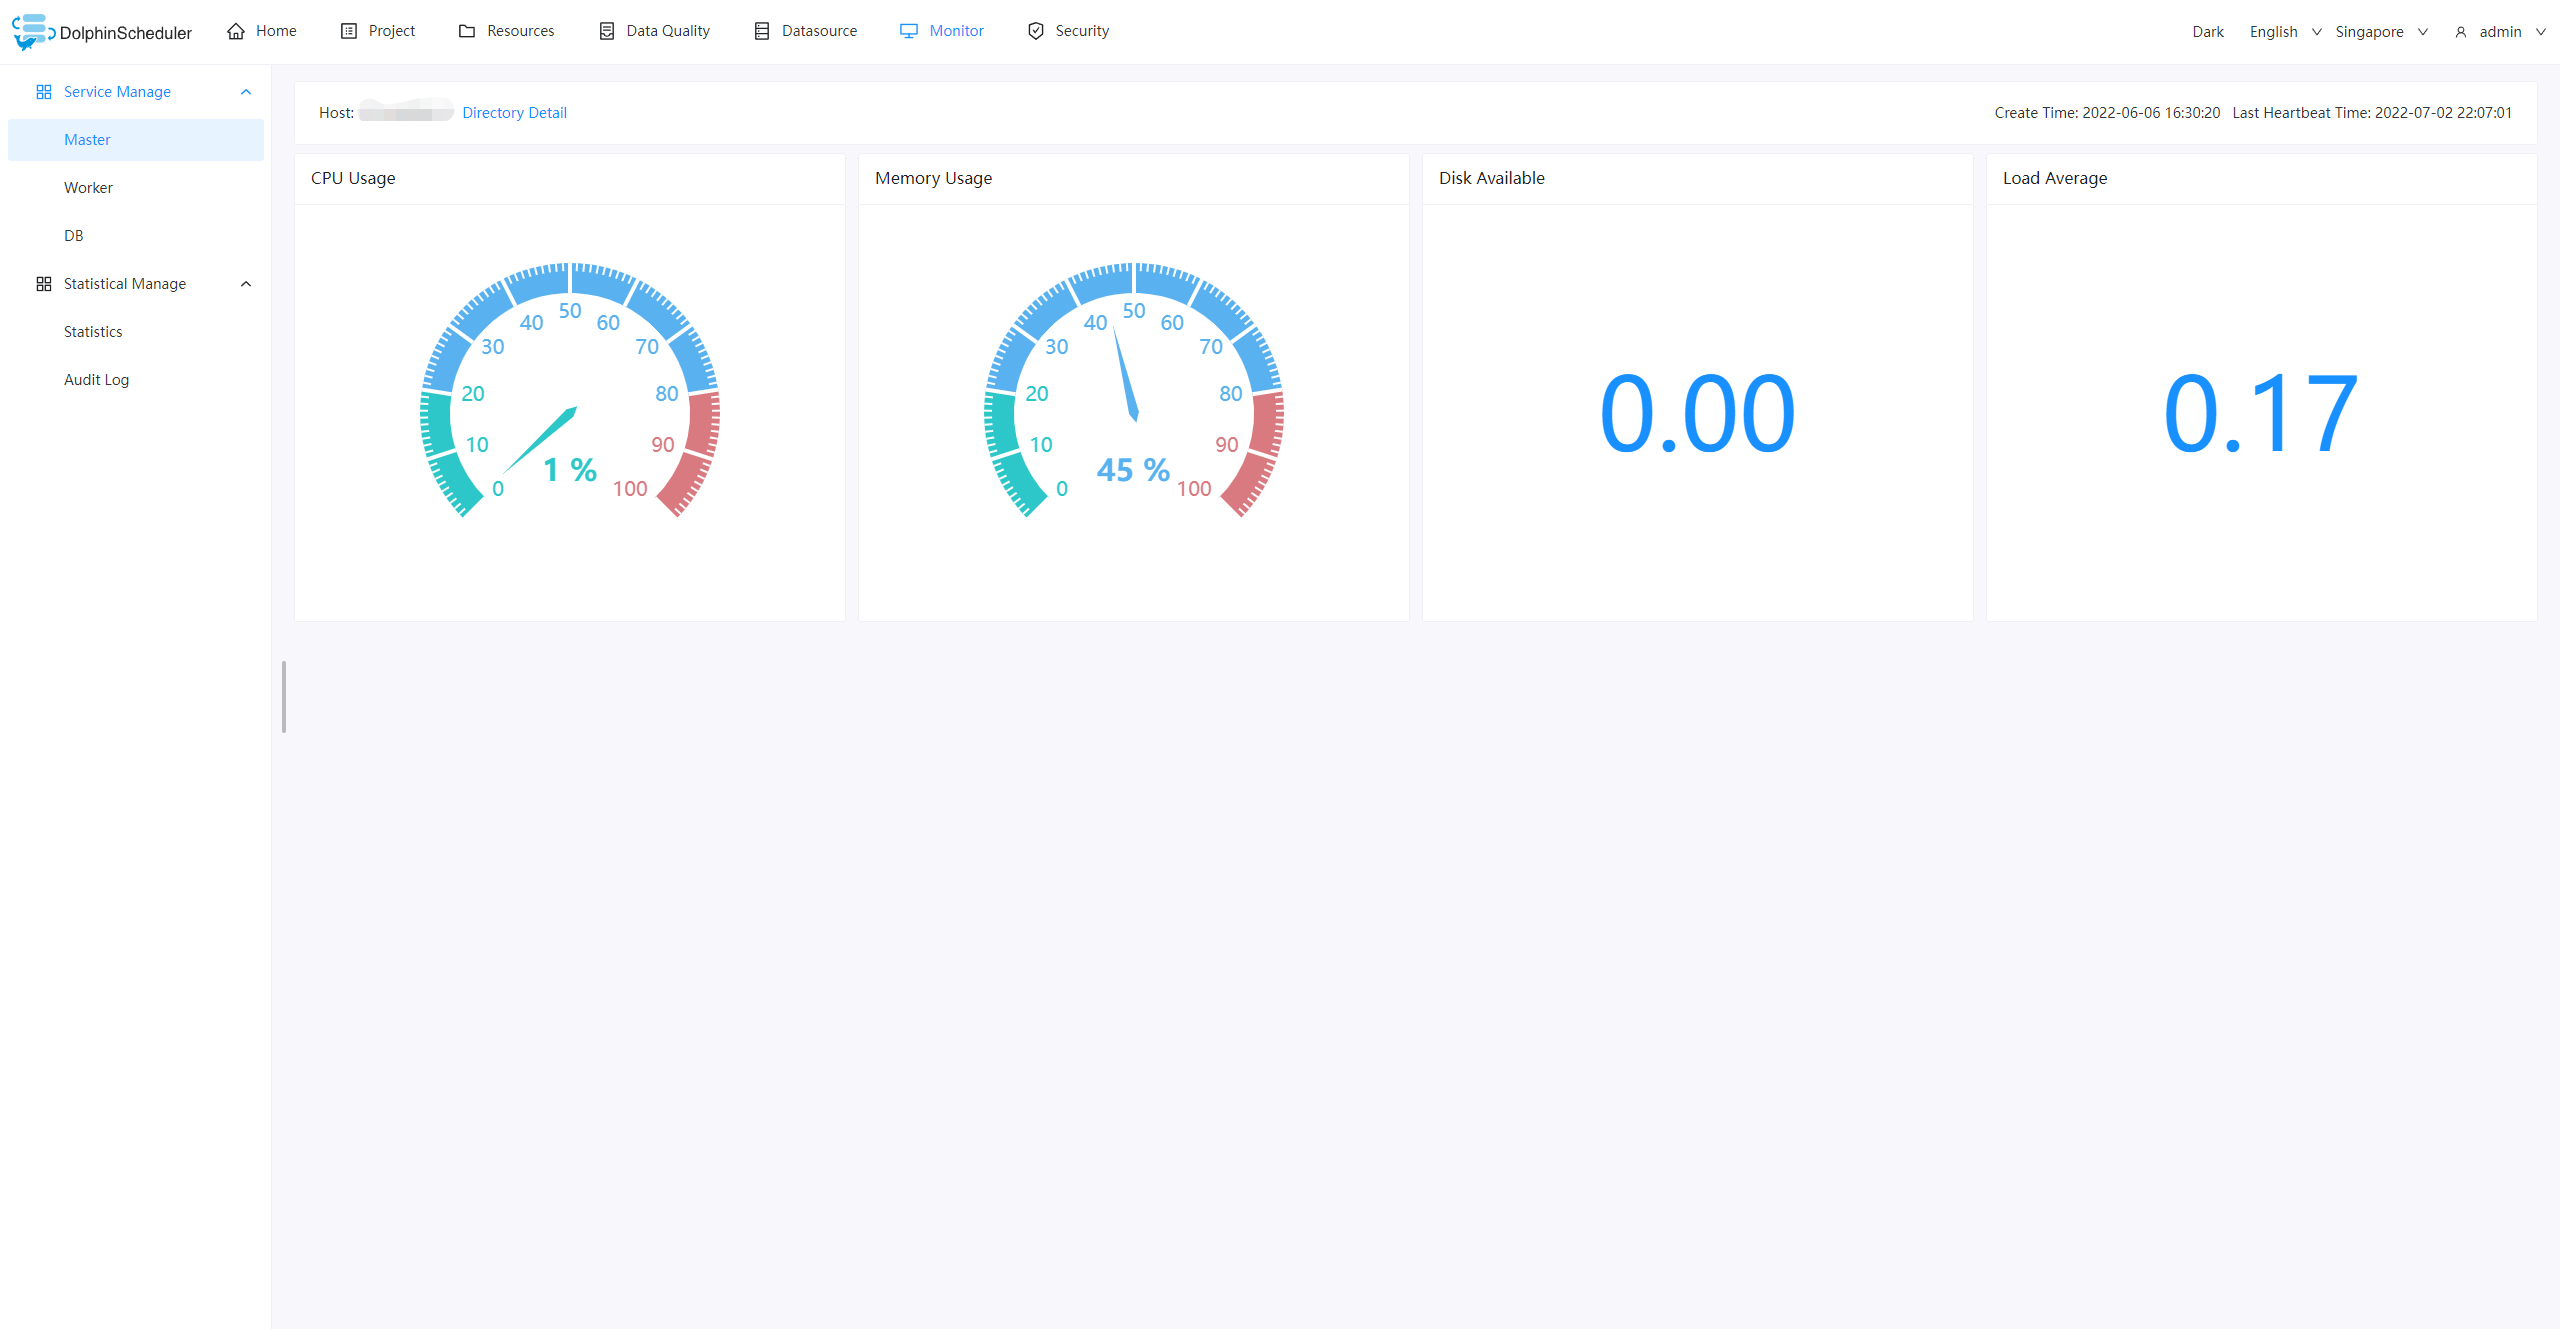
  • Monitor: Visualizza lo stato del master, del worker e del database in tempo reale, compreso l'utilizzo e il carico delle risorse del server, esegui un rapido controllo dello stato senza accedere al server. monitor
Suggerimenti e segnalazioni di bug

Segui questa guida per segnalare suggerimenti o bug.

Contribuire

La comunità accoglie tutti per contribuire, si prega di fare riferimento a questa pagina per saperne di più: Come contribuire, trova il problema adatto ai principianti qui se sei nuovo di DolphinScheduler.

Comunità

Benvenuto per unirti alla comunità di Apache DolphinScheduler:

  • Unisciti a Slack di DolphinScheduler per rimanere in contatto con la comunità
  • Segui Twitter di DolphinScheduler e ricevi le ultime notizie
  • Iscriviti alla mailing list di DolphinScheduler, [email protected] per gli utenti e [email protected] per gli sviluppatori

Panoramiche


DolphinScheduler arricchisce il CNCF CLOUD NATIVE Landscape.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





