 shmilylty/cheetah
uno strumento di brute force per password di webshell molto veloce



Cheetah è uno strumento per webshell a password basato su attacco a forza bruta tramite dizionario, veloce come un ghepardo a caccia di prede.
Il principio di funzionamento di Cheetah è che può inviare un gran numero di password di test basate su diversi servizi web in una volta sola, con un'efficienza di cracking migliaia di volte superiore rispetto ad altri comuni strumenti per webshell a forza bruta.
Questa versione potrebbe essere aggiornata raramente in futuro, si prega di utilizzare la versione Cheetah GUI!
Velocità elevata.
Supporta Python 2.x e Python 3.x
Supporta la lettura di file di dizionario di password di grandi dimensioni.
Supporta la rimozione di password duplicate da file di dizionario di grandi dimensioni.
Supporta il rilevamento automatico dei servizi web.
Supporta l'attacco a forza bruta batch su URL di webshell.
Supporta la falsificazione automatica dell'intestazione della richiesta.
Supporta attualmente webshell php, jsp, asp, aspx.
$ docker build -t xshuden/cheetah .
$ docker run --rm -it xshuden/cheetah
$ docker run --rm -it xshuden/cheetah -h
$ docker run --rm -it xshuden/cheetah -u http://google.com
python cheetah.py -h
_________________________________________________
       ______              _____         ______
__________  /_ _____ _____ __  /_______ ____  /_
_  ___/__  __ \_  _ \_  _ \_  __/_  __ \ __  __ \
/ /__  _  / / //  __//  __// /_  / /_/ / _  / / /
\___/  / / /_/ \___/ \___/ \__/  \____/  / / /_/
      /_/                               /_/

strumento per webshell a forza bruta molto veloce.

usage: cheetah.py [-h] [-i] [-v] [-c] [-up] [-r] [-w] [-s] [-n] [-u] [-b]
                   [-p [file [file ...]]]

optional arguments:
  -h, --help            mostra questo messaggio di aiuto ed esci
  -i, --info            mostra le informazioni su cheetah ed esci
  -v, --verbose         abilita output dettagliato (disabilitato di default)
  -c, --clear           cancella password duplicate (disabilitato di default)
  -up, --update         aggiorna cheetah
  -r , --request        specifica il metodo di richiesta (default POST)
  -t , --time           specifica l'intervallo di richiesta in secondi (default 0)
  -w , --webshell       specifica il tipo di webshell (default auto-detect)
  -s , --server         specifica il nome del server web (default auto-detect)
  -n , --number         specifica il numero di parametri della richiesta
  -u , --url            specifica l'URL della webshell
  -b , --url-file       specifica il file batch di URL webshell
  -p file [file ...]    specifica il file delle password (default data/pwd.list)

esempi d'uso:
  python cheetah.py -u http://orz/orz.php
  python cheetah.py -u http://orz/orz.jsp -r post -n 1000 -v
  python cheetah.py -u http://orz/orz.asp -r get -c -p pwd.list
  python cheetah.py -u http://orz/orz -w aspx -s iis -n 1000
  python cheetah.py -b url.list -c -p pwd1.list pwd2.list -v
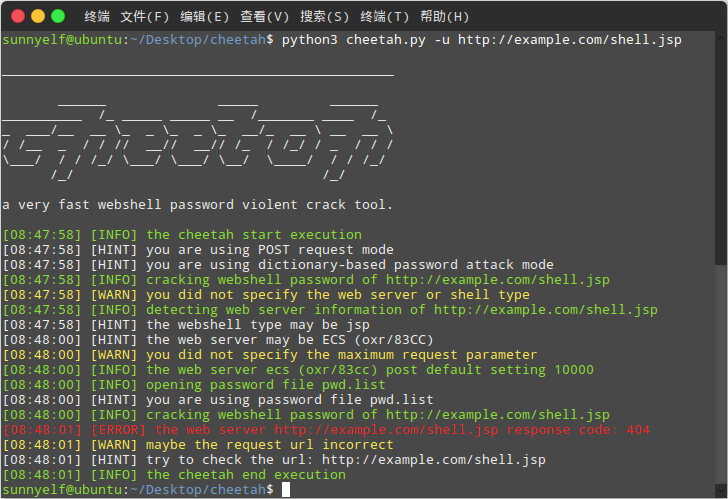
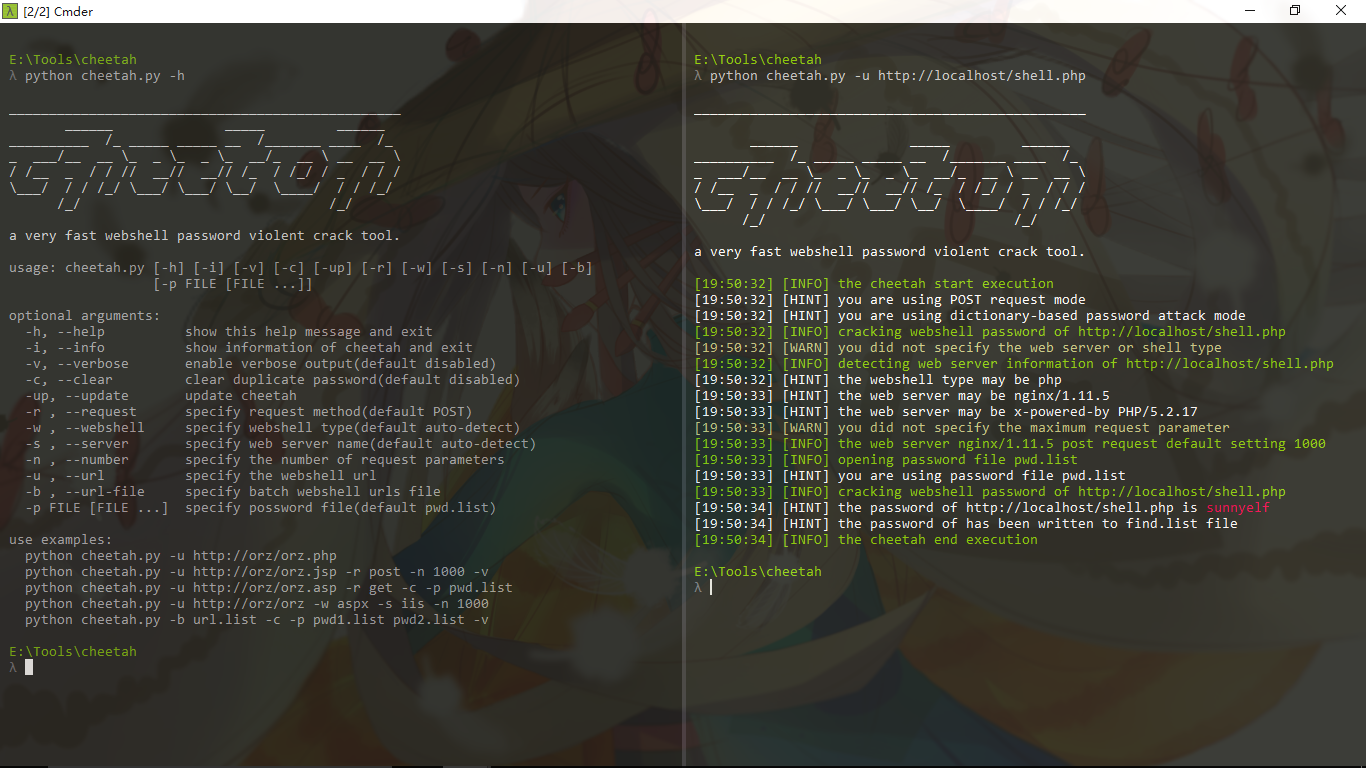
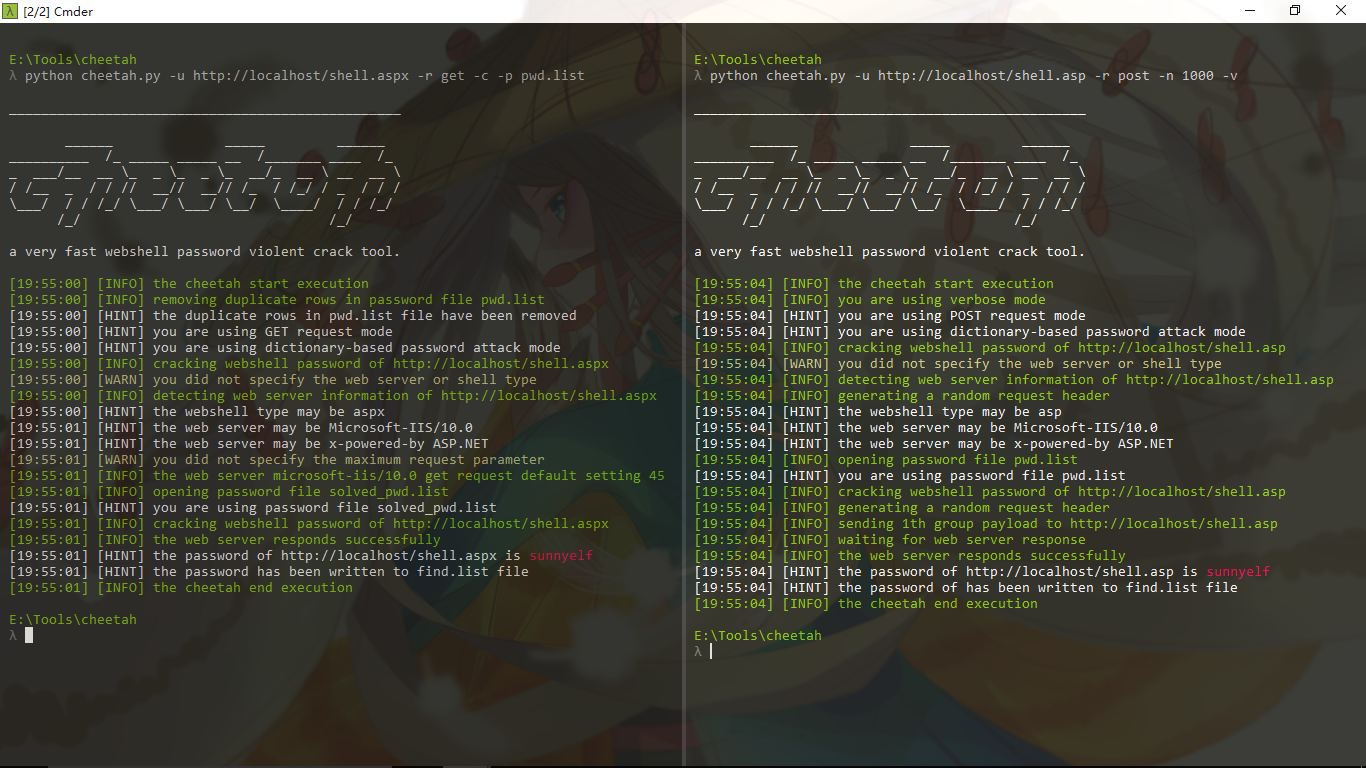
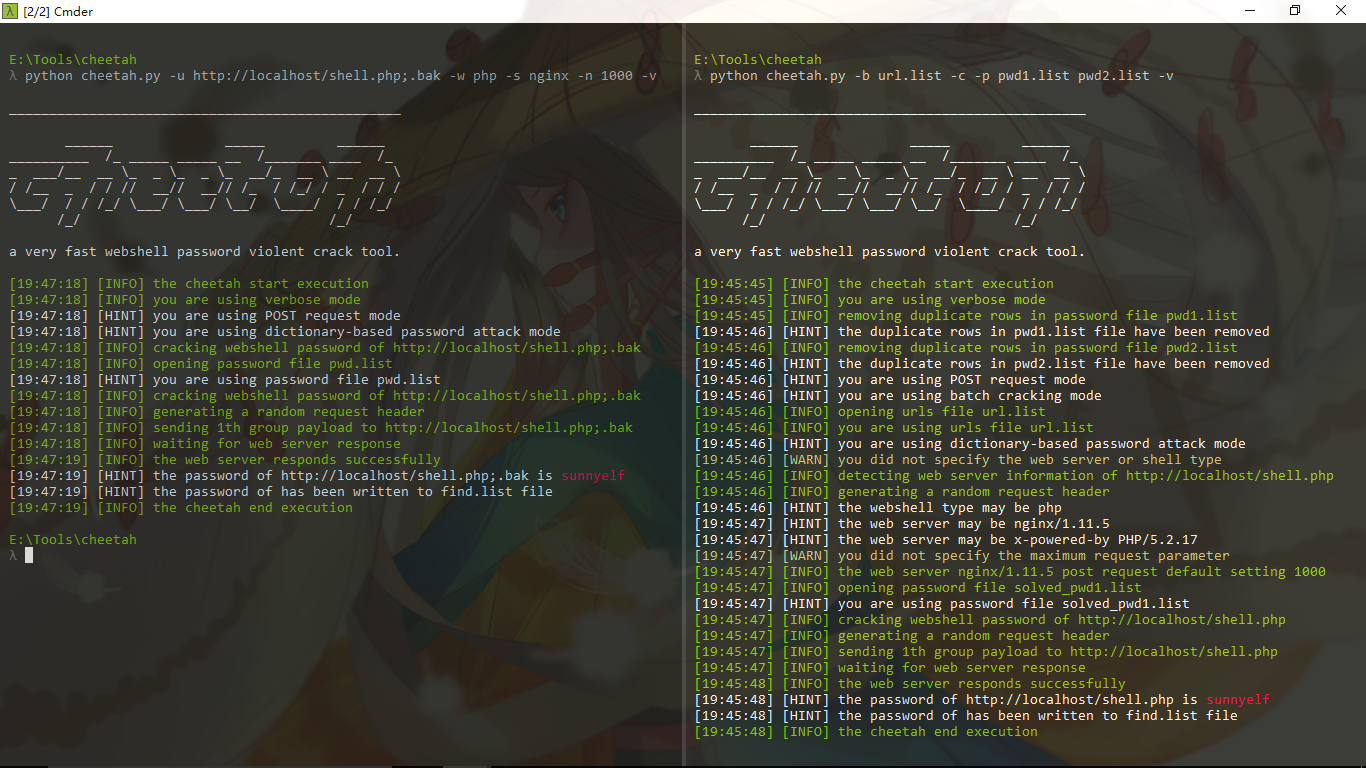
git clone https://github.com/sunnyelf/cheetah.git
python cheetah.py
git pull origin master
cheetah:
│  .codeclimate.yml
│  .gitignore
│  .travis.yml
│  cheetah.py              programma principale
│  LICENSE
│  README.md
│  README_zh.md
│  update.py               modulo di aggiornamento
│
├─data
│      big_shell_pwd.7z   file di password shell grandi
│      pwd.list           file di password shell predefinito
│      url.list           file batch di URL webshell predefinito
│      user-agent.list    file degli user agent
│
└─images
        1.png
        2.png
        3.png
        4.png
        logo.jpg






