
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AWS-Loot — Enumera gli ambienti AWS alla ricerca di segreti, scansionando i dati utente EC2, le variabili d'ambiente e il codice sorgente di Lambda, e le istanze CodeBuild per stringhe ad alta entropia. | Kitploit
Strumenti/GitHubGitHub/sebastian-mora/aws-loot
Raccolta InformazioniPenetration TestingSicurezza CloudRilevamento Segreti
GitHubsebastian-mora/aws-loot

AWS-Loot

Enumera gli ambienti AWS alla ricerca di segreti, scansionando i dati utente EC2, le variabili d'ambiente e il codice sorgente di Lambda, e le istanze CodeBuild per stringhe ad alta entropia.

Vedi Repository
65251246 anni faRevisionato da Kitploit
Condividi

AWS_Loot

Cerca segreti in un ambiente AWS enumerando le variabili d'ambiente e il codice sorgente. Questo strumento consente un'enumerazione rapida su grandi insiemi di istanze e servizi AWS.
Installazione

pip install -r requirements.txt

È necessario un file di credenziali AWS (.aws/credentials) per l'autenticazione all'ambiente di destinazione

  • Access Key
  • Access Key Secret

Come funziona

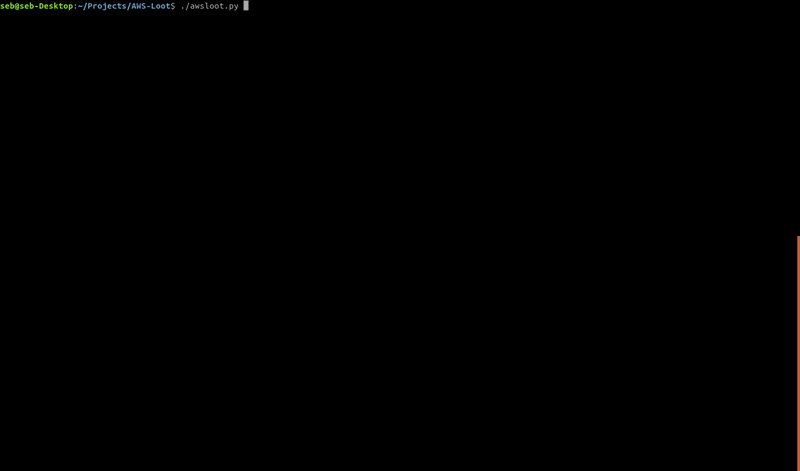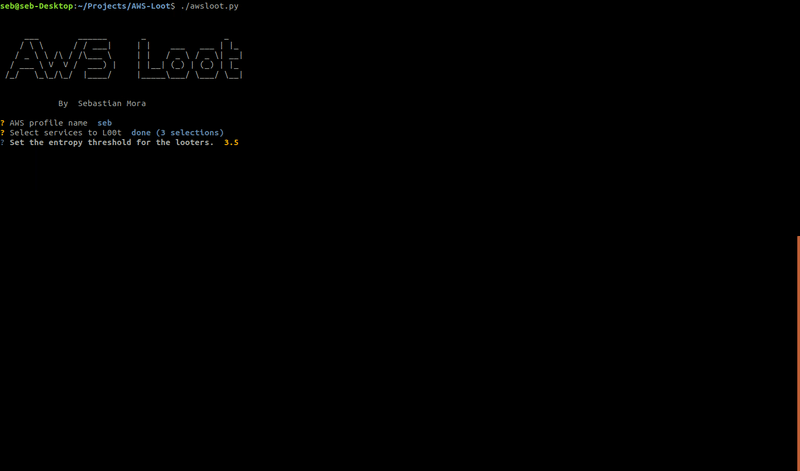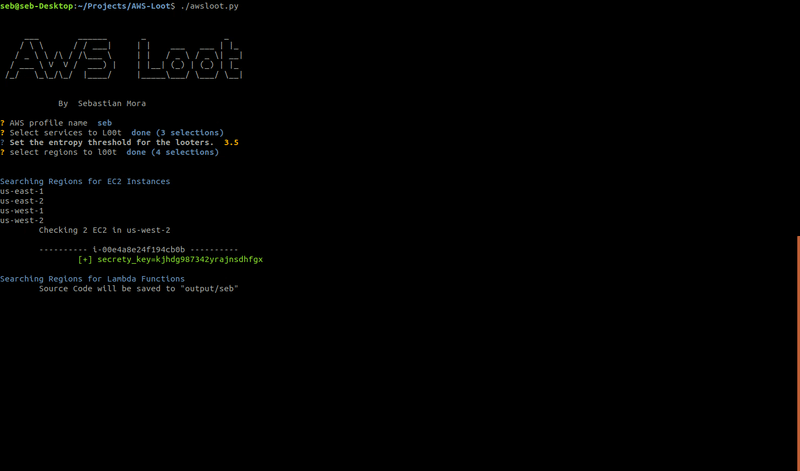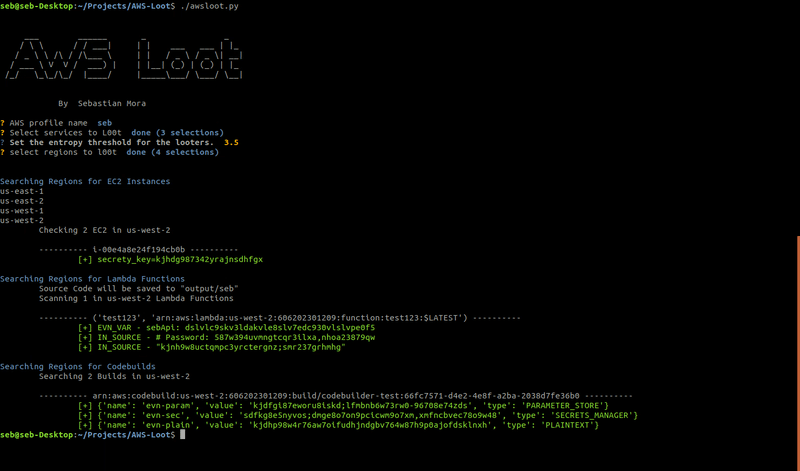
Awsloot scorre le istanze EC2, Lambda e CodeBuilder cercando stringhe ad alta entropia. L'EC2 Looter interroga tutti gli ID di istanza disponibili in tutte le regioni e richiede USERDATA delle istanze, dove spesso gli sviluppatori lasciano segreti. Il Lambda looter opera anch'esso su tutte le regioni. Lambada looter può cercare in tutte le versioni disponibili di una funzione trovata. Inizia cercando nelle variabili d'ambiente della funzione, poi scarica il codice sorgente e lo scansiona alla ricerca di segreti. Il Codebuilder Looter cerca le istanze di build e le analizza alla ricerca di variabili d'ambiente che potrebbero contenere segreti.

Utilizzo

Python3 awsloot.py 

Prossime funzionalità

  • Consentire agli utenti di specificare un ARN da scansionare
  • Looter per servizi aggiuntivi
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






