Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/sdushantha/dora
Analisi delle VulnerabilitàRaccolta InformazioniPenetration TestingRilevamento Segreti
GitHubsdushantha/dora

dora

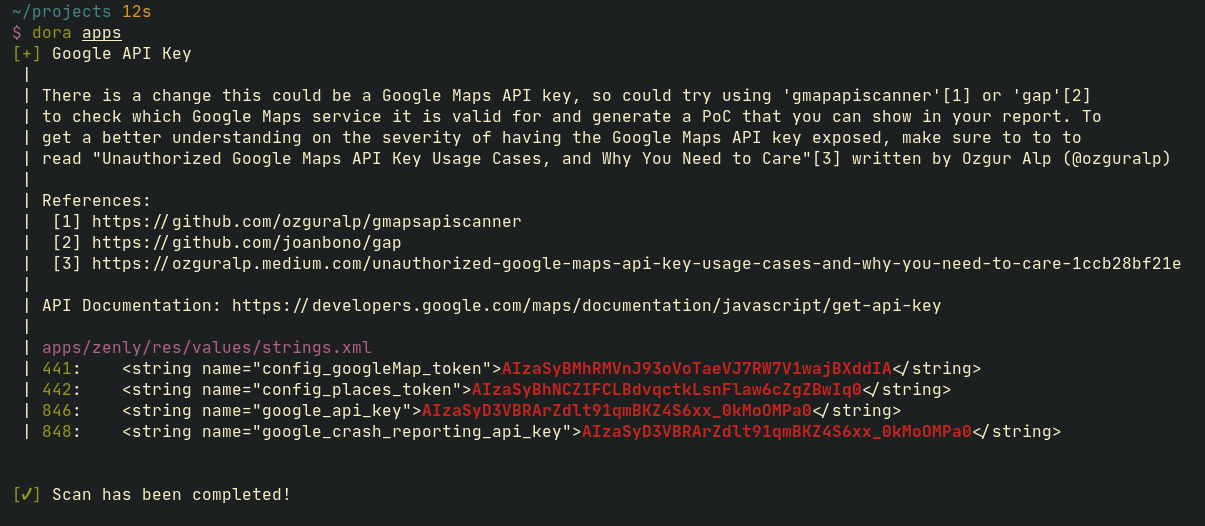
Trova chiavi API esposte basate su RegEx e ottieni metodi di sfruttamento per alcune delle chiavi trovate.

Vedi Repository
34350424 anni faRevisionato da Kitploit
Condividi

dora

Caratteristiche

  • Velocissimo perché utilizziamo ripgrep nel backend
  • Passaggi di exploit/PoC per molte chiavi API, permettendo di scrivere un buon report per il bug bounty hunting
  • A differenza di molti altri cercatori di chiavi API, dora mostra anche il percorso del file e la riga con contesto per un'analisi più facile
  • Può essere facilmente integrato in script. Vedi Casi d'uso di esempio

Installazione

Assicurati di installare ripgrep

# clone the repo
$ git clone https://github.com/sdushantha/dora.git

# change the working directory to dora
$ cd dora 

# install dora
$ python3 setup.py install --user

Uso

$ dora --help
usage: dora [options]

positional arguments:
  PATH                  Path to directory or file to scan

optional arguments:
  -h, --help            show this help message and exit
  --rg-path RG_PATH     Specify path to ripgrep
  --rg-arguments RG_ARGUMENTS
                        Arguments you want to provide to ripgrep
  --json JSON           Load regex data from a valid JSON file (default: db/data.json)
  --verbose, -v, --debug, -d
                        Display extra debugging information
  --no-color            Don't show color in terminal output

Casi d'uso di esempio

  1. Decompila un APK usando apktool ed esegui dora per trovare chiavi API esposte
  2. Scansiona repository GitHub clonandoli e permettendo a dora di scansirli
  3. Durante lo scraping di siti, esegui dora per cercare chiavi API

Contribuire

Sei più che benvenuto a contribuire in uno dei seguenti modi:

  • Aggiungere o migliorare le espressioni regolari esistenti per abbinare le chiavi API
  • Aggiungere o migliorare le info nei dati JSON per una chiave API per aiutare meglio l'utente a ottenere un report valido per bug bounty quando segnala una chiave API trovata
  • Correggere bug (evitare gentilmente di crearne di nuovi)

Riconoscimenti

Creatore originale - Siddharth Dushantha

Molte delle espressioni regolari sono state prese dai seguenti repository GitHub:

  • truffleHogRegexes by dxa4481
  • secretx by harry1080
  • gitGraber by hisxo
  • shhgit by eth0izzle
  • w13scan by w-digital-scanner
  • SecretFinder by m4ll0k
  • nuclei-templates by projectdiscovery
  • AdvancedKeyHacks by udit-thakkur
  • pentest-tools by gwen001
  • gitleaks by zricethezav
  • dalfox by hahwul

La maggior parte dei metodi di exploit/POC sono stati presi dal repository keyhacks di streaak

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →