
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LALIN — questo script installa automaticamente qualsiasi pacchetto per pentest con strumenti aggiornati, e comandi lazy per eseguire gli strumenti come lazynmap, installa altro e aggiorna al nuovo #in realtà per gente pigra hahaha #e Lalin è il remake di lazykali con bug corretti, nuove funzionalità e strumenti aggiornati. È compatibile con l'ultima versione di Kali (Rolling) | Kitploit
Strumenti/GitHubGitHub/screetsec/lalin
RicognizioneScanner di VulnerabilitàScripting e AutomazioneRaccolta InformazioniPenetration TestingUtilità e FrameworkArchived
GitHubscreetsec/lalin

LALIN

Vedi Repository
383153349 anni faRevisionato da Kitploit

Informazioni

questo script installa automaticamente qualsiasi pacchetto per pentest con strumenti aggiornati, e comandi lazy per eseguire gli strumenti come lazynmap, installa altro e aggiorna al nuovo #in realtà per gente pigra hahaha #e Lalin è il remake di lazykali con bug corretti, nuove funzionalità e strumenti aggiornati. È compatibile con l'ultima versione di Kali (Rolling)

Condividi

Lalin è il futuro

Lalin è un remake di Lazykali di bradfreda con bug risolti, nuove funzionalità aggiunte e strumenti aggiornati. È compatibile con l'ultima versione di Kali (Rolling)

Dona

  • Se questo progetto ti è di grande aiuto nei test di penetrazione e vuoi supportarmi, puoi offrirmi un caffè :)
  • Donation

📜 Registro delle modifiche

Lalin viene aggiornato settimanalmente con nuove funzionalità, miglioramenti e correzioni di bug. Assicurati di dare un'occhiata al [Registro delle modifiche] ora aggiornato alla versione Lalin v1.8 (27-06-2016)

📖 Come funziona

  • Estrai la cartella lalin-master nella tua home o in un'altra cartella
  • chmod +x Lalin.sh
  • Ed esegui gli strumenti
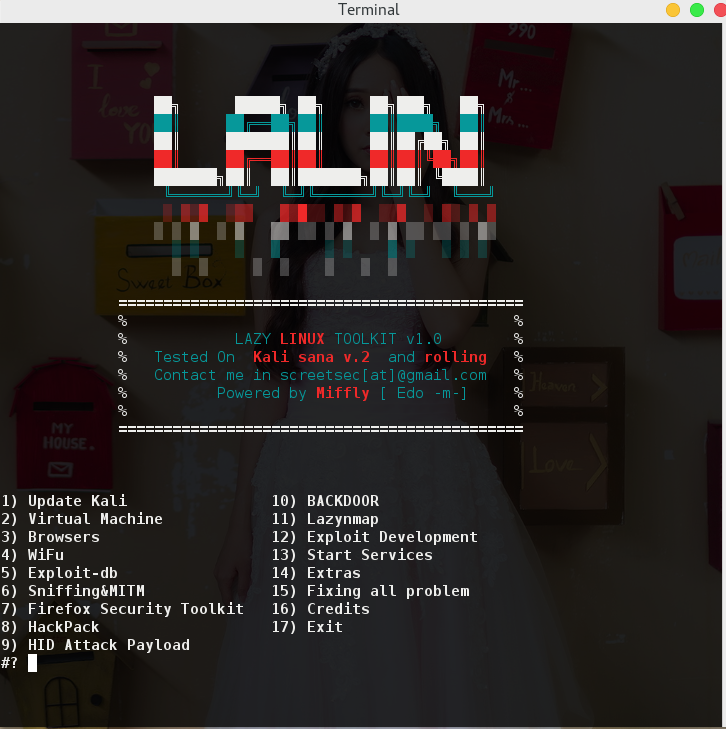
  • Facile da usare, basta inserire il tuo numero

❗ BUG

Per favore, non dimenticare di segnalare i bug! Puoi inviare un issue, una pull request, o contattarmi direttamente tramite email.

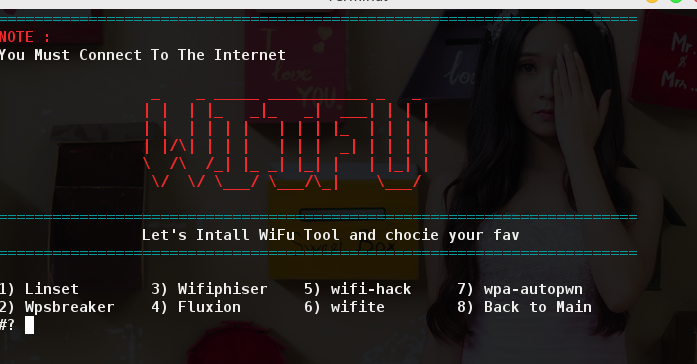
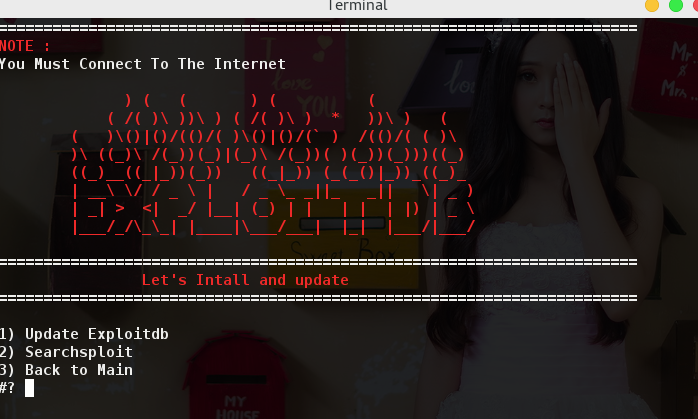
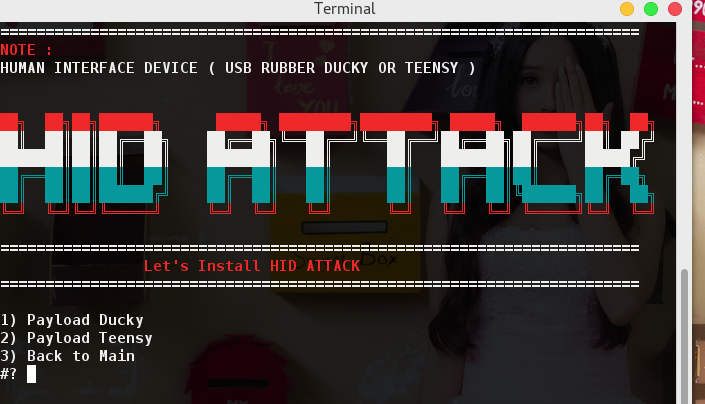
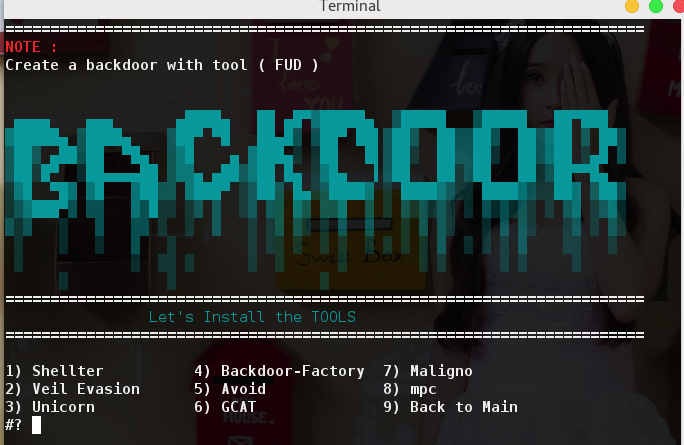
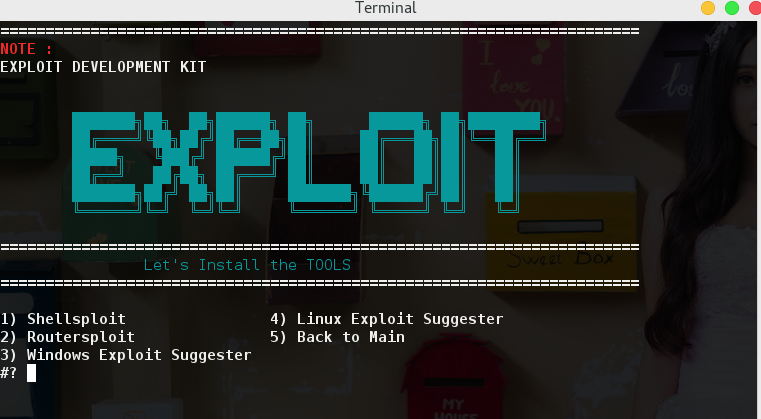
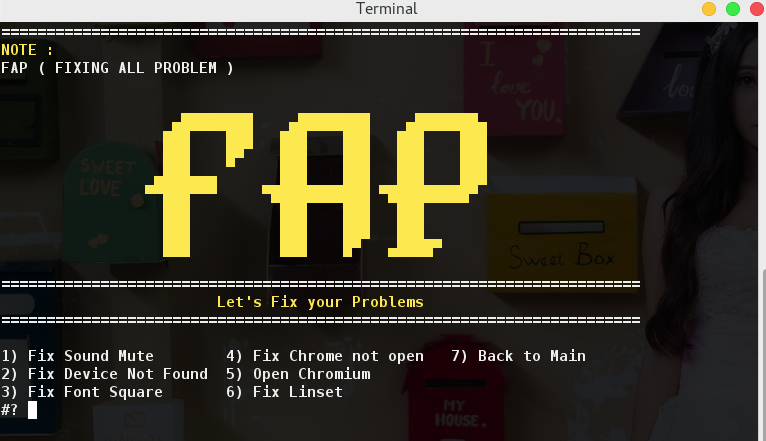
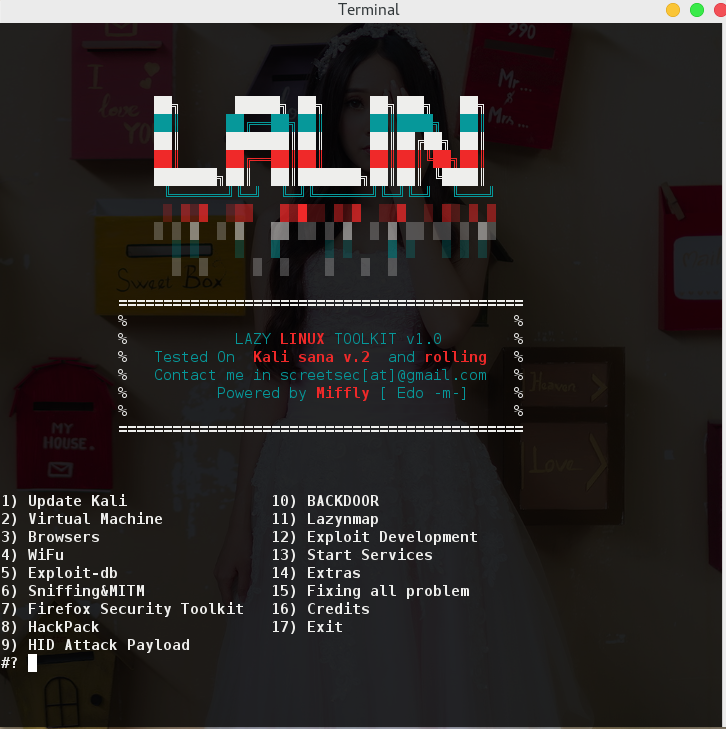
:octocat: Screenshot

Come avviare lo script?

$ sudo chmod +x Lalin.sh
$ sudo ./Lalin.sh
Donazioni

  • Donazione: Invia a bitcoin

  • Indirizzo Bitcoin : 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS
:octocat: Crediti

  1. Miffly @Edo -maland- sviluppatore principale di Lalin
  2. Bradfrea @Lazykali sviluppatore principale di Lazykali
  3. Daniel per lazynmap www.commonexploits.com
  4. Nuovi strumenti di hacking aggiornati visita http://www.kitploit.com
  5. https://github.com/mazen160/Firefox-Security-Toolkit
  6. http://www.linuxsec.org/ ( Jack Wilder )
  7. Offensive Security per l'eccezionale sistema operativo
  8. http://www.kali.org
  9. http://www.offensive-security.com

Disclaimer

Nota: modifiche, cambiamenti o alterazioni di questo codice sorgente sono accettabili, tuttavia qualsiasi rilascio pubblico che utilizzi questo codice deve essere approvato dall'autore di questo strumento ( Edo -maland- ).


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →