
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BruteSploit — BruteSploit è una raccolta di metodi per la generazione automatizzata, il brute force e la manipolazione di wordlist con shell interattiva. Può essere usato durante un test di penetrazione per enumerare e forse nelle CTF per manipolare, combinare, trasformare e permutare alcune parole o file di testo :p | Kitploit
Strumenti/GitHubGitHub/screetsec/brutesploit
Password CrackingAttacchi alle PasswordScripting e AutomazioneCTFPenetration TestingUtilità e FrameworkArchived
GitHubscreetsec/brutesploit

BruteSploit

Informazioni

BruteSploit è una raccolta di metodi per la generazione automatizzata, il brute force e la manipolazione di wordlist con shell interattiva. Può essere usato durante un test di penetrazione per enumerare e forse nelle CTF per manipolare, combinare, trasformare e permutare alcune parole o file di testo :p

Condividi
Vedi Repository
771264526 anni faRevisionato da Kitploit

Brutesploit

Version Version Stage Build

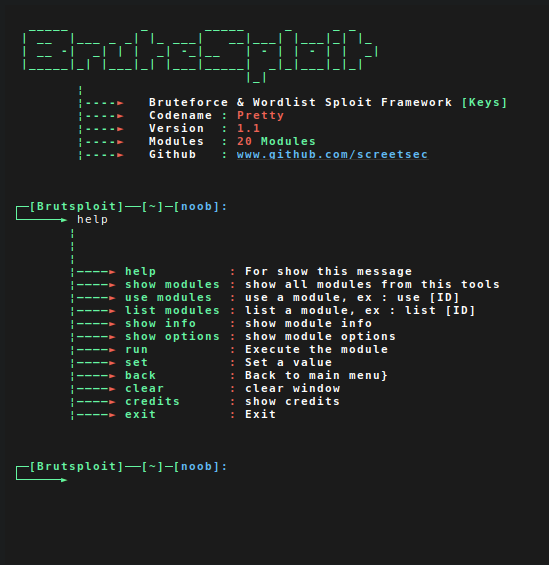
BruteSploit è una raccolta di metodi per generare, forzare e manipolare automaticamente le wordlist con una shell interattiva. Può essere utilizzato durante un penetration test per enumerare e nei CTF per manipolare, combinare, trasformare e permutare parole o file di testo :p l'ho scritto solo per divertimento e per imparare come funziona la creazione di una shell interattiva
Donazioni

  • Se questo progetto ti è stato molto utile per i penetration test e vuoi supportarmi, puoi offrirmi un caffè :)
  • Donation

Caratteristiche e Tutorial [ Richiedi inviando una nuova issue ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • Channel : https://www.youtube.com/screetsec

Guarda in questo video :

📜 Changelog

Assicurati di dare un'occhiata al [Changelog] e di leggere CHANGELOG.md

Per Iniziare

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit or sudo su ./Brutesploit

Un sistema operativo Linux. Raccomandiamo:

  • Kali Linux 2 o Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

BUG ?

  • Per favore invia una nuova issue
  • Contattami
  • Ehi, come va? Vuoi chiedere informazioni su tutti i miei strumenti? Puoi unirti a me su telegram.me/offscreetsec

Donazioni

  • Donazioni: Invia a bitcoin

  • Indirizzo Bitcoin : 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: Crediti

  • Grazie a Allah e a Screetsec [ Edo -maland- ]
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox indonesia ( www.www.backboxindonesia.or.id )
  • Offensive Security per il fantastico sistema operativo
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • Un grande grazie a : http://www.github.com/

Disclaimer

Nota: modifiche, cambiamenti o alterazioni di questo codice sorgente sono accettabili, tuttavia qualsiasi rilascio pubblico che utilizza questo codice deve essere approvato dall'autore di questo strumento ( Edo -m- ).


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




