 schoi1337/cve-2025-20029-simulation
Ambiente simulato per CVE-2025-20029 utilizzando Docker. Include PoC e auto-reporting.


⚠️ Questo repository simula CVE-2025-20029 in un ambiente sicuro e controllato.
Non interagisce con sistemi F5 BIG-IP reali né sfrutta alcun servizio di produzione.
L'obiettivo è educativo: studiare il pattern della vulnerabilità e testare i payload in modo sicuro.
CVE-2025-20029 è una vulnerabilità di command injection ad alta severità che colpisce i sistemi F5 BIG-IP.
Il problema risiede nella iControl REST API che, in determinate configurazioni, consente a un utente autenticato di eseguire comandi di sistema arbitrari tramite l'endpoint /mgmt/tm/util/bash.
Questa simulazione dimostra come la vulnerabilità potrebbe essere sfruttata in un ambiente controllato e containerizzato.
Lo script exploit/exploit.py simula uno scenario di esecuzione remota di codice inviando un payload JSON creato ad hoc all'endpoint vulnerabile F5 BIG-IP /mgmt/tm/util/bash.
Funzionalità chiave:
{"command": "id"}bashQuesto script è volutamente minimale per rendere trasparente e facilmente modificabile il percorso dell'exploit.
È ideale per testare, riprodurre il vettore di attacco o essere incorporato in laboratori di formazione.
Questo progetto non:
Invece, si concentra su:
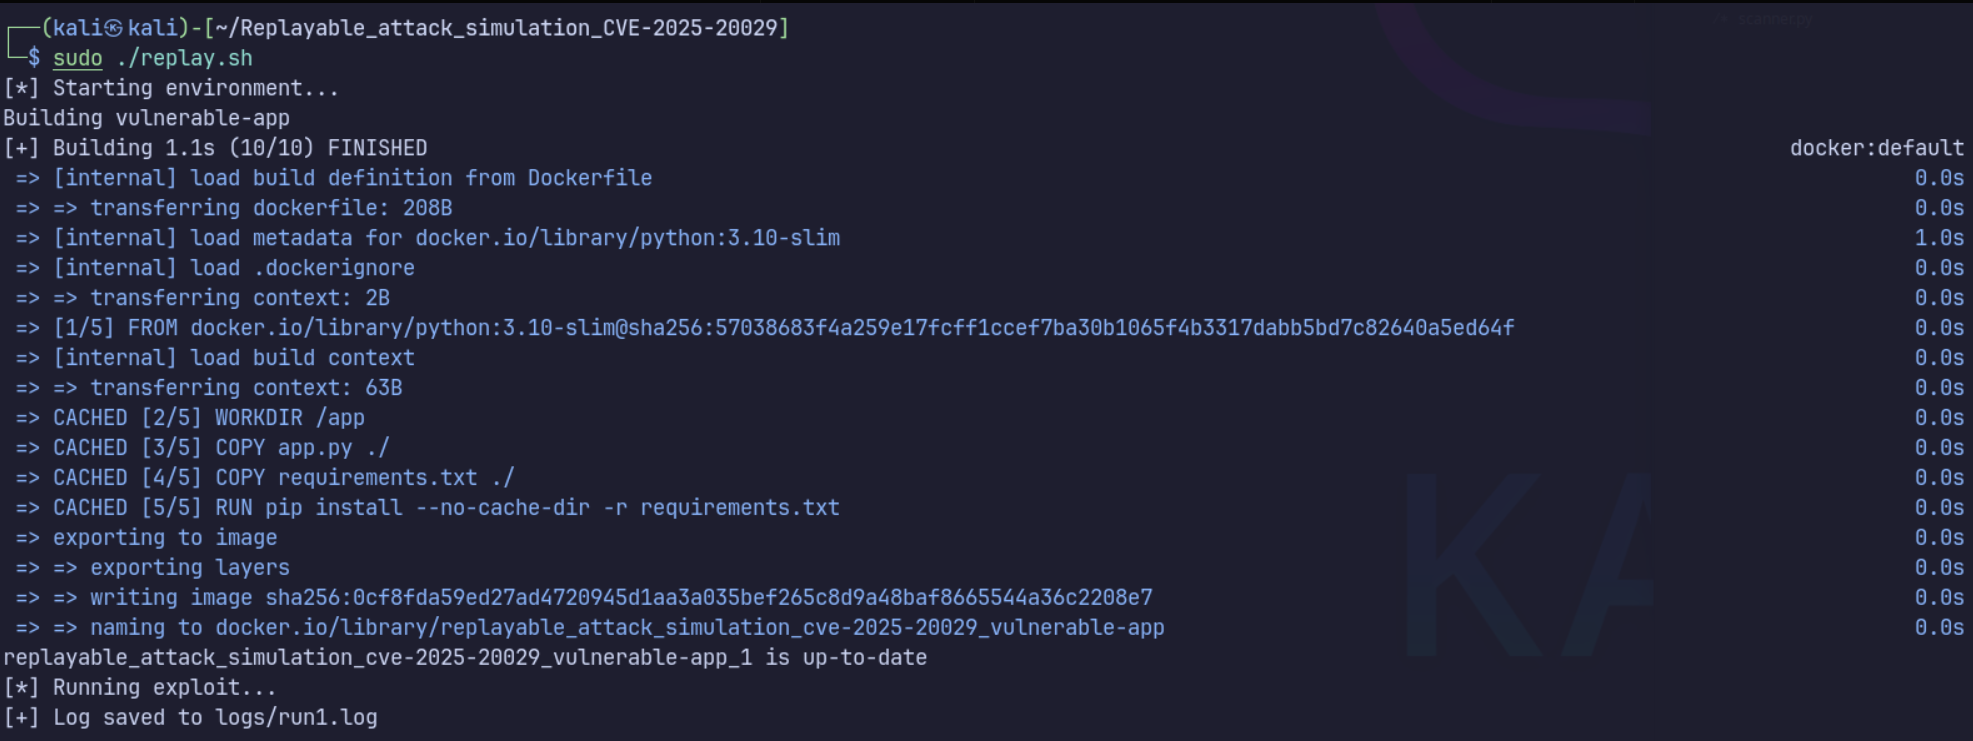
replay.sh)report.md)meta.yamlcd CVE-2025-20029
# Make scripts executable
chmod +x replay.sh
# Run the exploit + generate Markdown report
sudo ./replay.sh
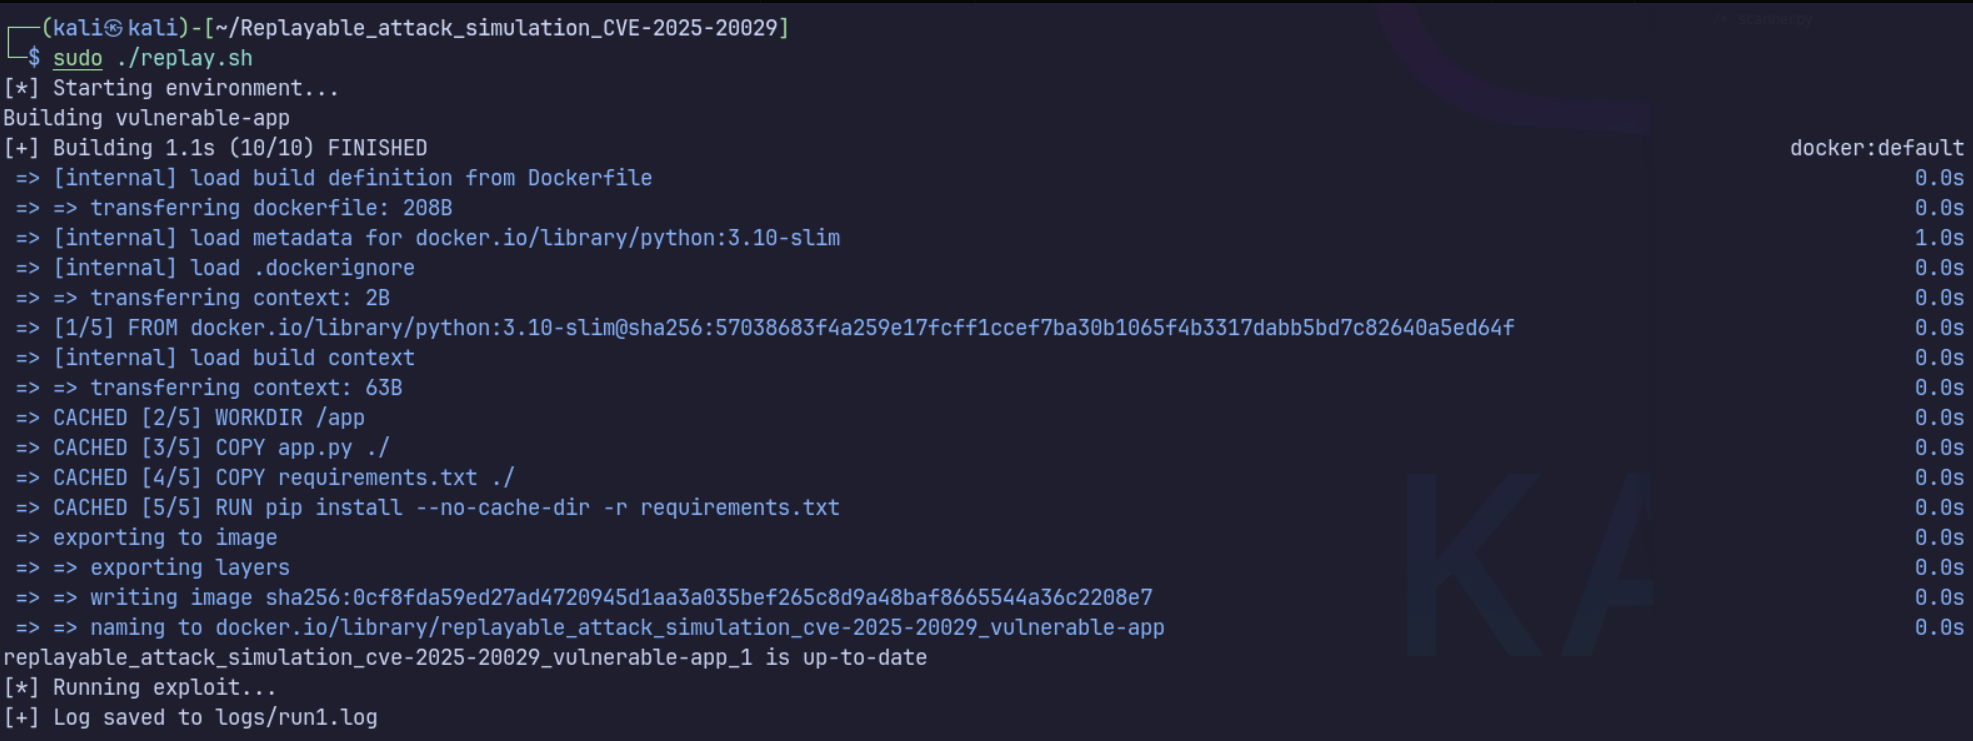
.
├── app.py               # Flask mock app simulating vulnerable endpoint
├── Dockerfile
├── docker-compose.yml
├── replay.sh
├── report.md /         # Auto-generated report
├── exploit/
│   └── exploit.py
├── logs/
│   └── run1.log
├── meta.yaml
├── detection.md
├── remediation.md
├── utils/
│   ├── report_generator.py
CVE: CVE-2025-20029
Questa simulazione è stata ispirata dalla ricerca pubblica su CVE-2025-20029:
💡 Nota L'implementazione qui non è una copia 1:1 di alcun ambiente di produzione, ma un mock-up minimale ed educativo che utilizza Flask e Docker per dimostrare in sicurezza la logica principale della vulnerabilità.