
 sbousseaden/edrunchoker
EDRUnChoker - difesa WMI fileless che rimuove le policy di limitazione QoS di EDRChoker

Rimedio WMI senza file per EDRChoker contrasta l'abuso QoS (pacer.sys) che limita la larghezza di banda di rete degli agenti EDR a quasi zero.
Registra una sottoscrizione permanente in root\subscription (nessun file su disco). Un timer di 5 secondi esegue un VBScript incorporato che enumera le policy QoS con WbemContext PolicyStore su ActiveStore e GPO:localhost — la semplice ExecQuery WMI non rileva le policy ActiveStore create da New-NetQosPolicy / EDRChoker — e rimuove le limitazioni malevole per percorso applicazione che prendono di mira prodotti di sicurezza noti o velocità aggressive (≤ 1 Mbps).
| Script | Scopo |
|---|---|
Install-EdrChokerWmiDefense.ps1 | Distribuisci sottoscrizione (elevata) |
Uninstall-EdrChokerWmiDefense.ps1 | Rimuovi sottoscrizione |
Get-EdrChokerDefenseStatus.ps1 | Controlla sottoscrizione e conteggio policy |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
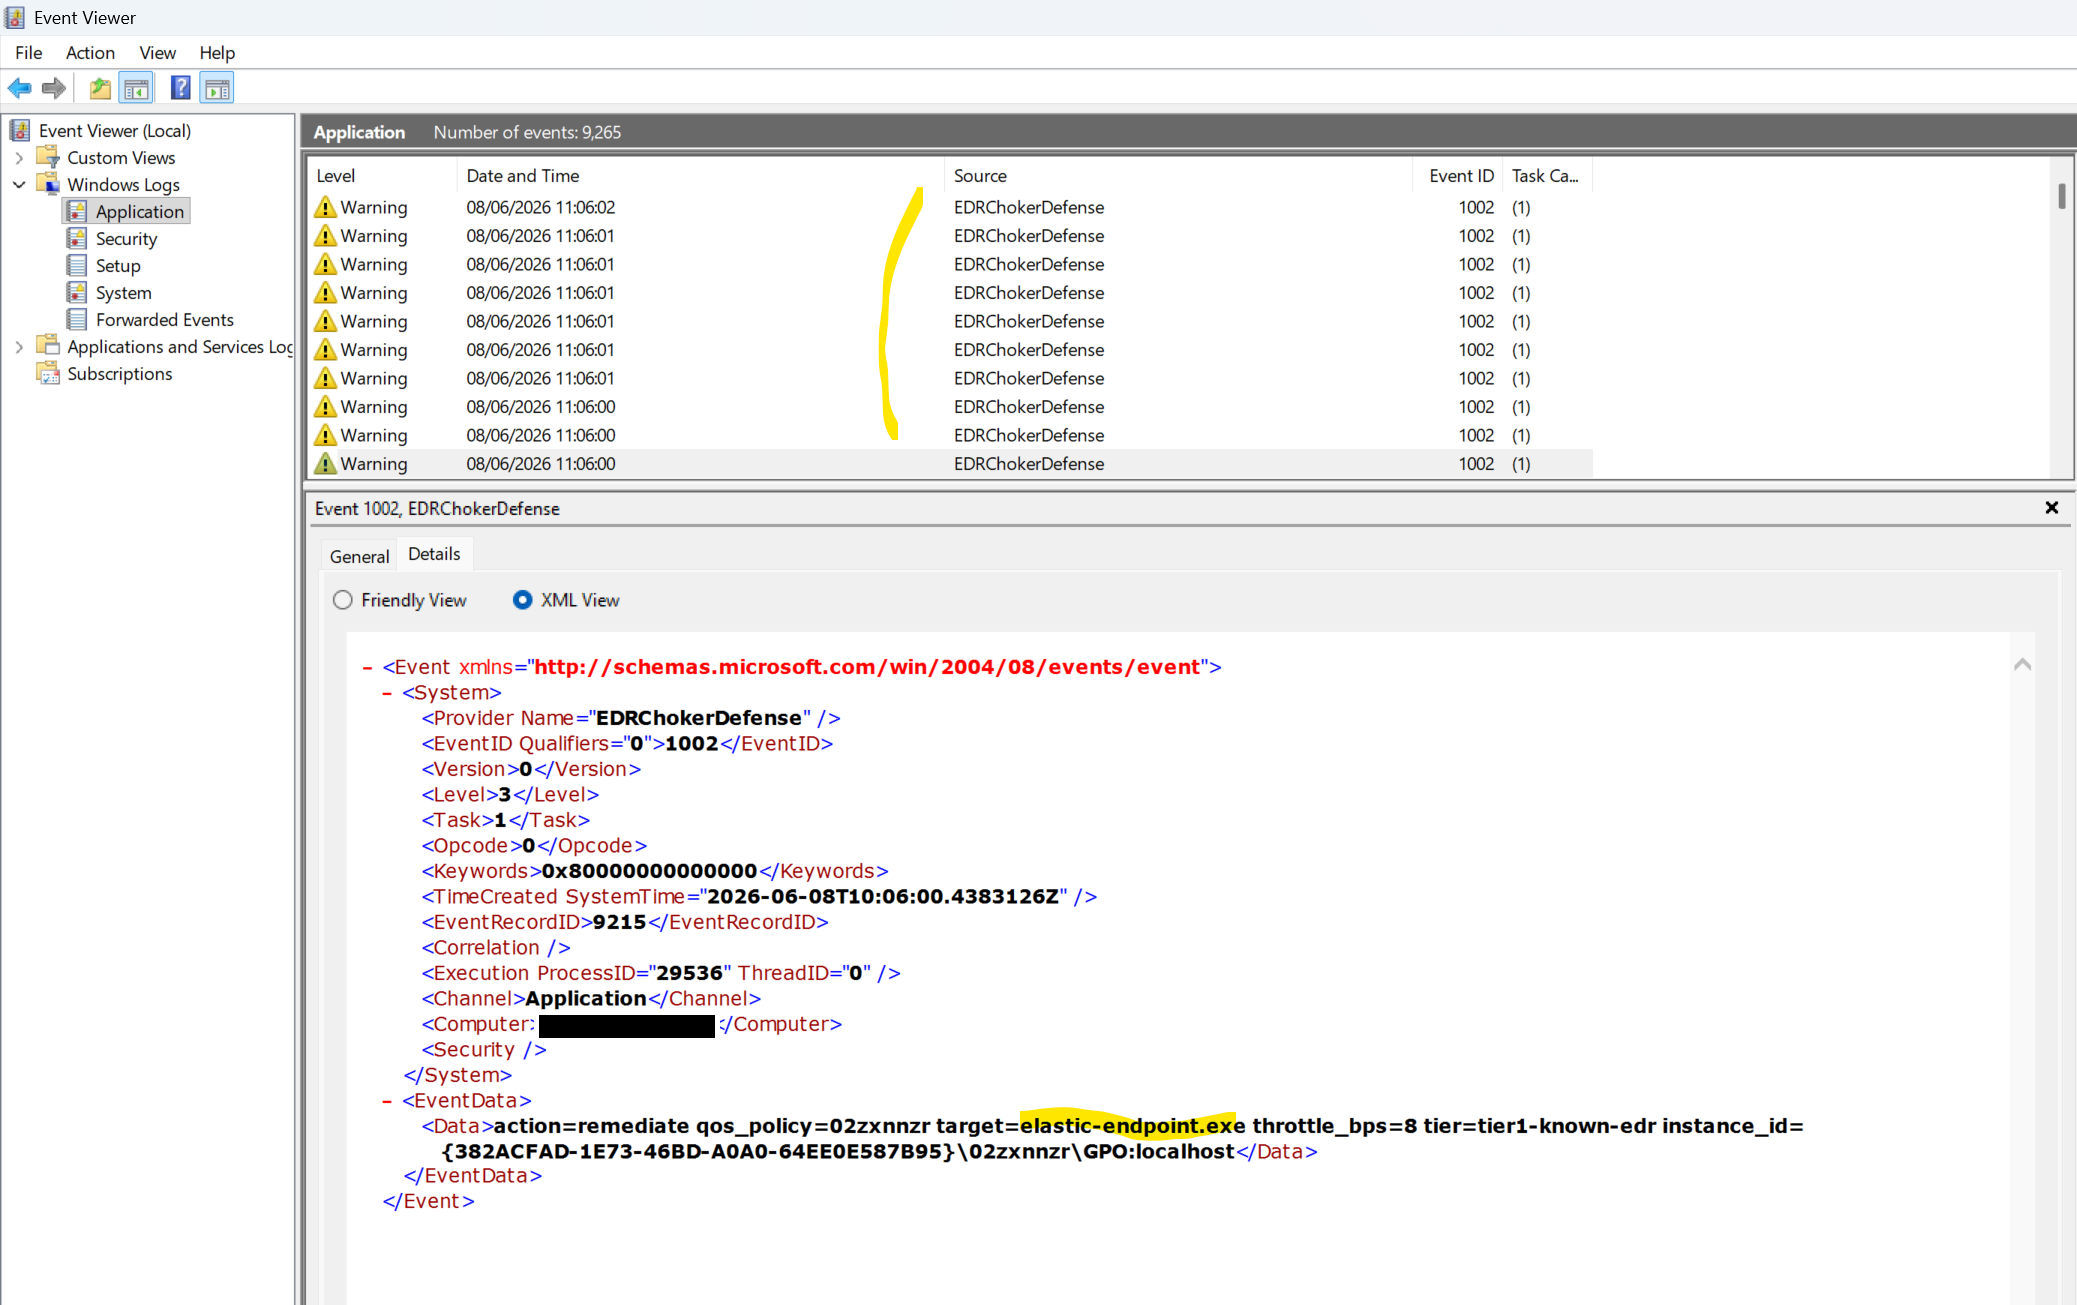
Ogni pulizia riuscita scrive un Avviso nel log Applicazione sotto l'origine EDRChokerDefense. Viene emesso un evento per ogni policy rimossa, utile come prova di remediation e per correlare con l'attività di EDRChoker sull'host.

| ID Evento | Significato |
|---|---|
| 1000 | Sottoscrizione installata |
| 1001 | Sottoscrizione rimossa |
| 1002 | Policy QoS malevola rimossa |
| 1003 | Remediation fallita |
Esempio 1002: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
Inoltra ProviderName="EDRChokerDefense" tramite WEF, Splunk UF, Elastic Agent, ecc.
Gli aggressori potrebbero eliminare o modificare gli oggetti WMI in root\subscription per disabilitare la difesa. Crea una baseline della sottoscrizione dopo l'installazione e genera avvisi sulle modifiche.
Sysmon (consigliato): abilita e monitora:
| ID Sysmon | Cosa monitorare |
|---|---|
| 19 | WmiEventFilter creato/modificato/eliminato |
| 20 | WmiEventConsumer creato/modificato/eliminato |
| 21 | Modifiche al binding WmiEventFilter ↔ consumer |
Avvisa su qualsiasi attività che coinvolga EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer o EDRChokerDefense_Timer, e su istanze nuove di ActiveScriptEventConsumer / CommandLineEventConsumer al di fuori della finestra di modifica.
Validazione periodica (GPO/script): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






