samhaxr/takeover-v1
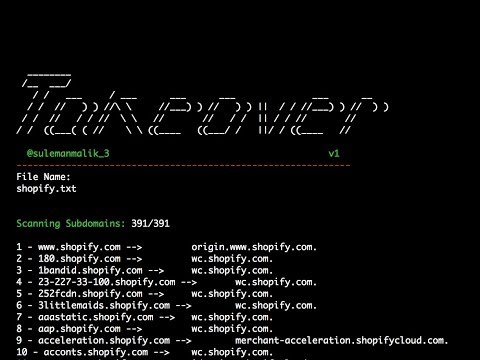
Lo script Takeover estrae il record CNAME di tutti i sottodomini contemporaneamente. TakeOver fa risparmiare tempo ai ricercatori e aumenta le possibilità di trovare una vulnerabilità di takeover del sottodominio.

Il Subdomain Takeover è un tipo di vulnerabilità che si verifica quando un sottodominio punta a un servizio esterno che è stato eliminato o non è più in uso. Esempi comuni di questi servizi esterni includono Github, Heroku, Gitlab e Tumblr. In questo scenario, un attaccante può sfruttare questa vulnerabilità se il proprietario originale non rimuove il record DNS che punta al servizio eliminato, consentendo all'attaccante di prendere il controllo del sottodominio aggiungendo un file CNAME contenente il nome del sottodominio. Questo tipo di vulnerabilità può avere implicazioni significative per la sicurezza e richiede un'attenta attenzione per prevenirne lo sfruttamento.
Ecco il comando che controlla il record CNAME di un sottodominio.
$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.
Gestire e proteggere un gran numero di sottodomini può essere un compito impegnativo per le organizzazioni. Per monitorare efficacemente i sottodomini per potenziali rischi di sicurezza, è importante disporre di uno strumento in grado di automatizzare il processo di controllo dei record CNAME per ogni dominio. Lo script in questione prende come input un nome di file ed esegue una serie di azioni per produrre un output che mostra il record CNAME per ogni dominio nel file di input. Questo approccio consente ai professionisti della sicurezza di gestire e monitorare facilmente un gran numero di sottodomini e può aiutare a identificare potenziali vulnerabilità in modo più efficiente.
Quando un servizio viene eliminato, è importante analizzare le impronte digitali che potrebbero rimanere quando il record DNS rimane in posizione. In alcuni casi, un sottodominio vulnerabile può mostrare un messaggio di errore quando viene visitato da un attaccante, ad esempio "There isn't a Github Pages site here." Esaminando attentamente questi messaggi di errore, i professionisti della sicurezza possono ottenere preziose informazioni sulle potenziali vulnerabilità che potrebbero esistere all'interno di un dominio o sottodominio e adottare misure per mitigare questi rischi. Questo tipo di analisi è essenziale per identificare e affrontare problemi di sicurezza che possono derivare da servizi configurati in modo improprio o abbandonati.

Il ricercatore di sicurezza @edoverflow ha elencato tutti i servizi e le loro impronte digitali. Per maggiori dettagli visita https://github.com/EdOverflow/can-i-take-over-xyz