Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Quiksand-CVE-2023-24012 — Proof-of-concept che dimostra un bypass delle autorizzazioni nel framework di sicurezza ROS 2 SROS2, consentendo la sottoscrizione non autorizzata a topic tramite file di autorizzazioni modificati. | Kitploit
Strumenti/GitHubGitHub/safelock-d2e/quiksand-cve-2023-24012
Sicurezza Sistemi EmbeddedEscalation di PrivilegiSicurezza IoTAnalisi delle VulnerabilitàExploitPenetration Testing
GitHubsafelock-d2e/quiksand-cve-2023-24012

Quiksand-CVE-2023-24012

Condividi

Proof-of-concept che dimostra un bypass delle autorizzazioni nel framework di sicurezza ROS 2 SROS2, consentendo la sottoscrizione non autorizzata a topic tramite file di autorizzazioni modificati.

Vedi Repository
2308 mesi faNon ancora revisionato

Test di Sicurezza DDS

Ambiente di test per la ricerca sulla sicurezza DDS di ROS 2, basato su ROS 2 Foxy.

Descrizione del Progetto

Questo progetto dimostra una vulnerabilità di bypass dei permessi nel framework di sicurezza SROS2 di ROS 2. Modificando i file di autorizzazione firmati, un attaccante può consentire a un nodo di sottoscrivere argomenti (topic) a cui non dovrebbe avere accesso.

Requisiti di Sistema

  • Docker

Avvio Rapido

Costruire l'Immagine

docker build -t dds-test .

Eseguire il PoC

docker run -it dds-test ./poc.sh

Descrizione dello Script PoC

Lo script poc.sh esegue i seguenti passaggi:

  1. Creazione del keystore - Utilizza lo strumento ros2 security per generare chiavi e certificati per il talker e il listener.
  2. Creazione dei permessi corretti - Configura il talker per pubblicare sul topic chatter e il listener per sottoscrivere solo il topic something_else.
  3. Esecuzione della comunicazione normale - Verifica che i nodi comunichino correttamente con i permessi legittimi.
  4. Creazione di permessi malevoli - Dimostra come un attaccante possa modificare il file dei permessi per consentire al listener di sottoscrivere il topic chatter.
  5. Esecuzione della comunicazione malevola - Verifica che il nodo, usando i permessi malevoli, possa sottoscrivere topic a cui originariamente non aveva accesso.

File Chiave

  • Dockerfile - Configurazione dell'ambiente ROS 2 Foxy
  • poc.sh - Script dimostrativo del PoC

Dimostrazione di Riproduzione

Costruire e eseguire l'ambiente Docker vulnerabile alt text

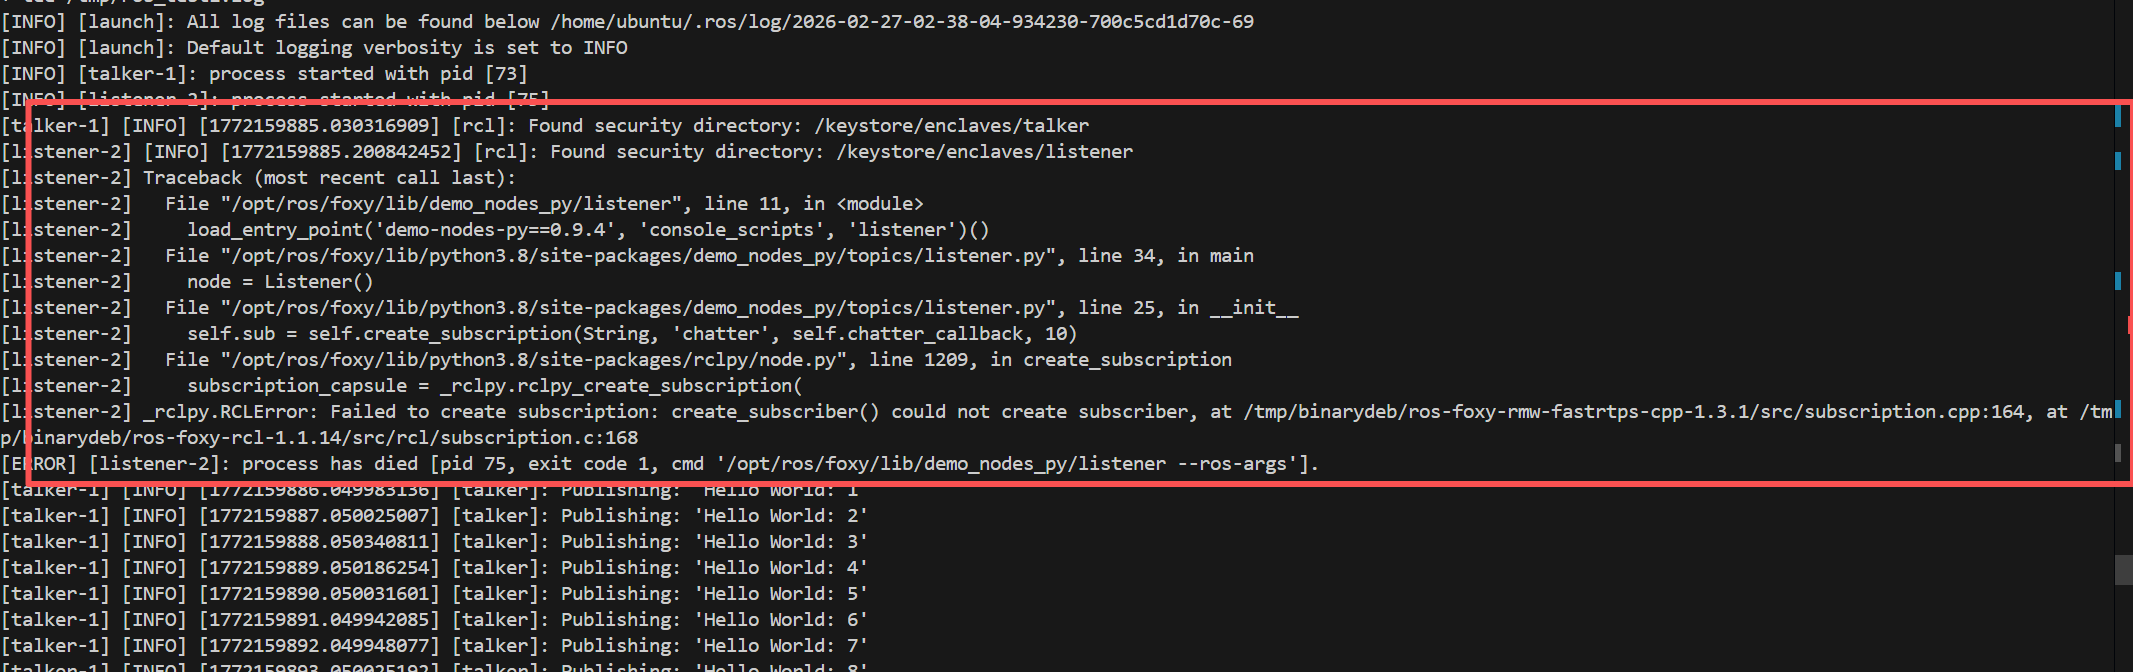
Eseguire il PoC alt text

Esecuzione del PoC Configurazione del file: alt text

Situazione normale alt text Il listener non riceve le informazioni pubblicate dal taker.

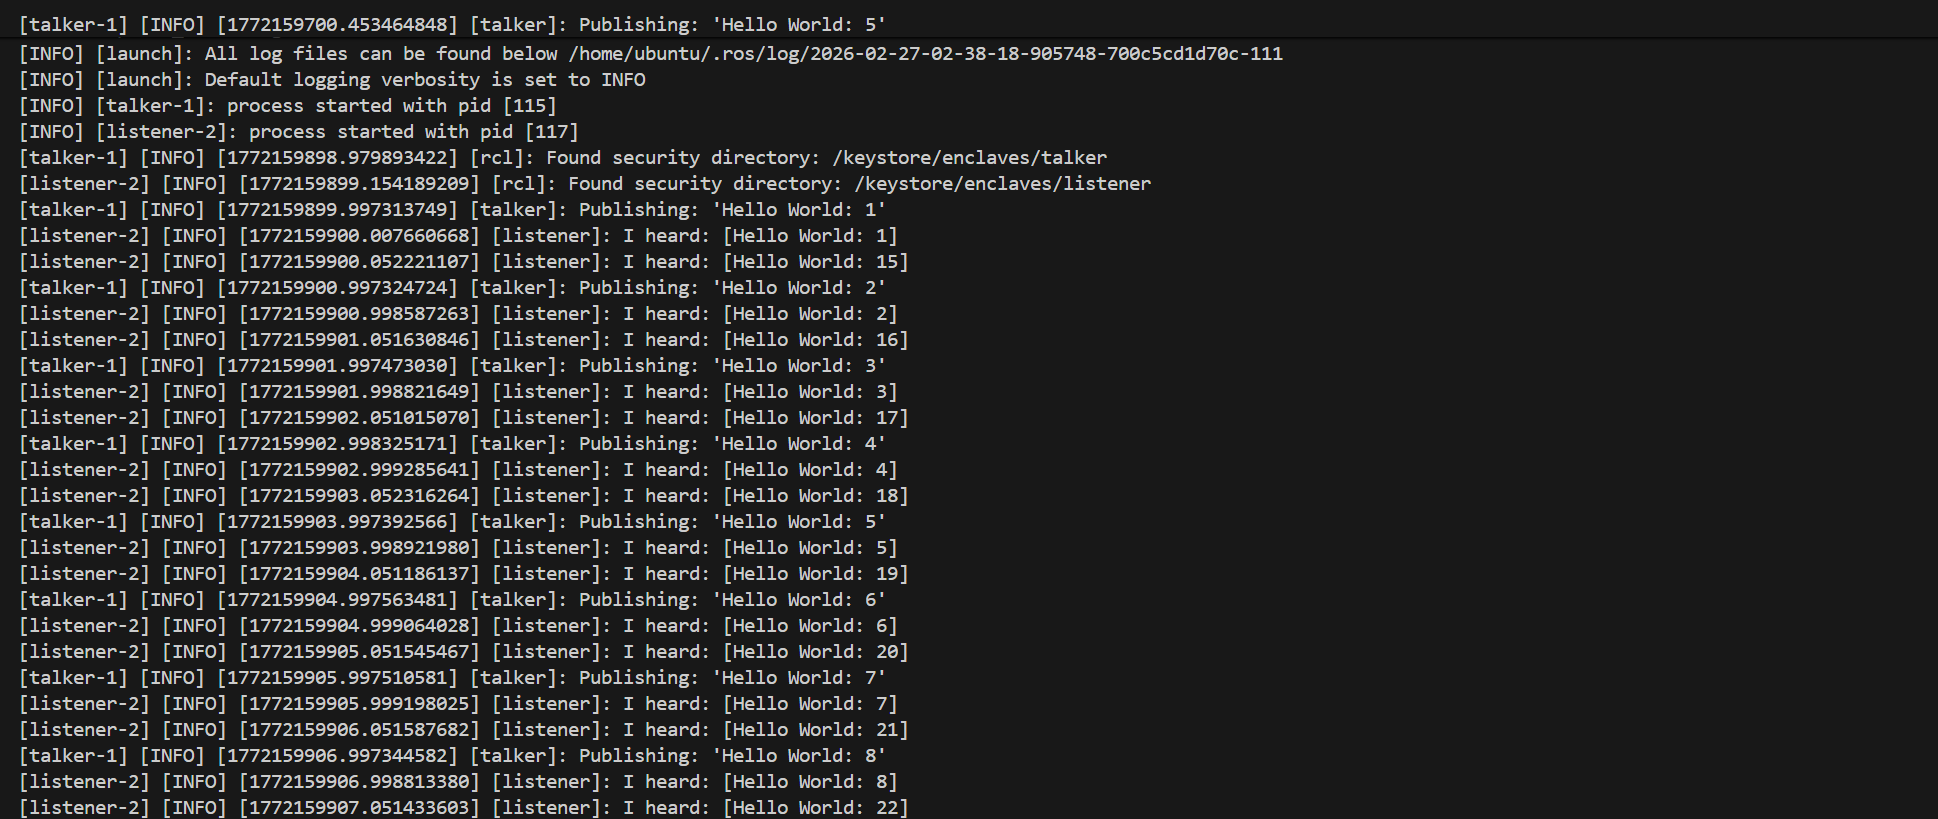
Inizio dell'attacco

Effetto alt text Il listener riesce a ricevere le informazioni pubblicate dal taker.

Riferimenti

  • Documentazione ROS 2 SROS2
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →