
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ReconDog — Coltellino svizzero per la ricognizione | Kitploit

Strumenti/GitHubGitHub/s0md3v/recondog
OSINT (Open Source Intelligence)RicognizioneScansione PorteRaccolta InformazioniEnumerazione SottodominiAnalisi DNS
GitHubs0md3v/recondog

ReconDog

Coltellino svizzero per la ricognizione
Vedi Repository
2.1k359857 anni faRevisionato da Kitploit
Condividi


Photon
ReconDog

Coltellino svizzero per la ricognizione

Caratteristiche principali

  • Interfaccia Wizard + CLI
  • Può estrarre target da STDIN (input tramite pipe) e agire su di essi
  • Tutte le informazioni sono estratte tramite API, nessun contatto diretto viene effettuato con il target

Utility

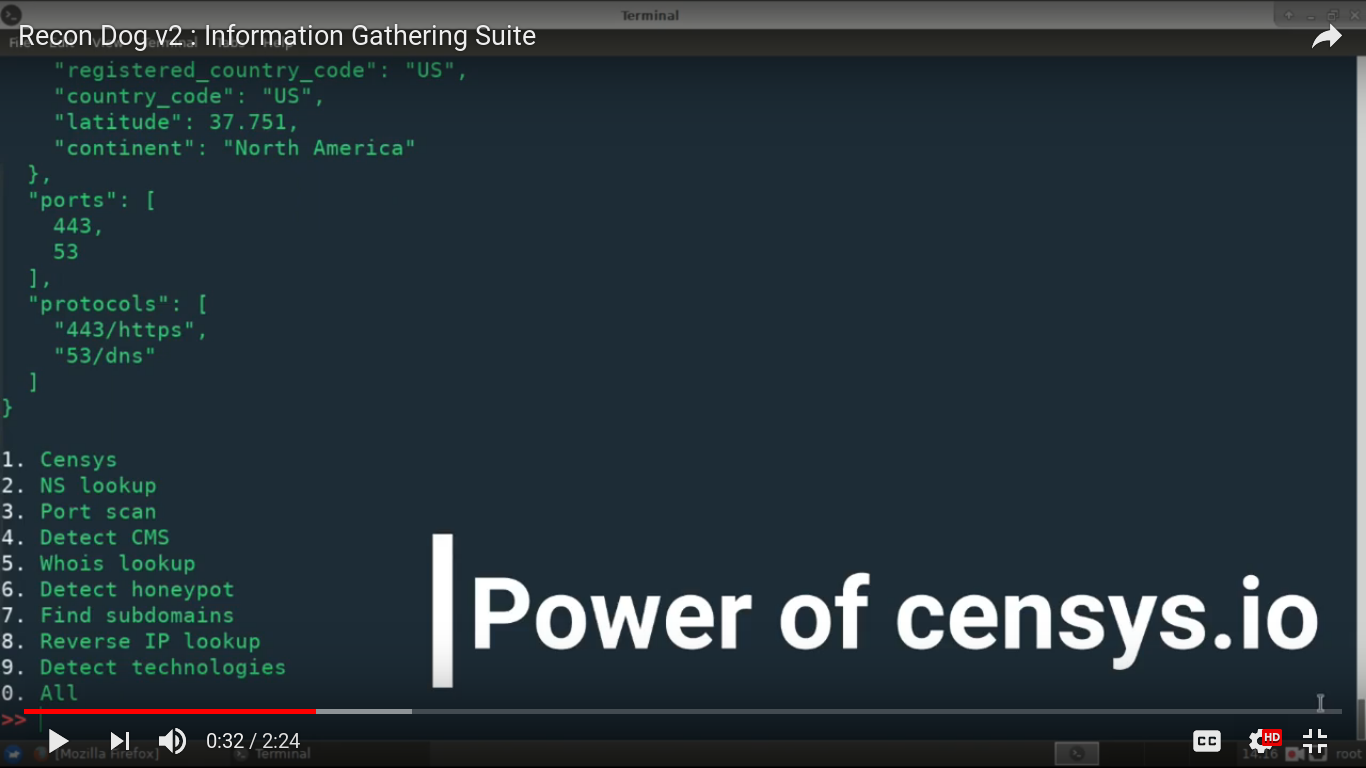
  • Censys: Utilizza censys.io per raccogliere una grande quantità di informazioni su un indirizzo IP.
  • NS Lookup: Esegue una ricerca del server dei nomi
  • Port Scan: Scansiona le porte TCP più comuni
  • Detect CMS: Può rilevare oltre 400 sistemi di gestione dei contenuti
  • Whois lookup: Esegue una ricerca whois
  • Detect honeypot: Utilizza shodan.io per verificare se il target è un honeypot
  • Find subdomains: Utilizza findsubdomains.com per trovare sottodomini
  • Reverse IP lookup: Esegue una ricerca IP inversa per trovare domini associati a un indirizzo IP
  • Detect technologies: Utilizza wappalyzer.com per rilevare oltre 1000 tecnologie
  • All: Esegue tutte le utility contro il target

Demo

demo

Compatibilità

Recon Dog funzionerà su qualsiasi cosa abbia un interprete Python installato. Tuttavia, è stato testato sulle seguenti configurazioni:

Sistemi operativi: Windows, Linux, Mac
Versioni Python: Python2.7, Python 3.6

Installazione

Recon Dog non richiede configurazioni manuali e può essere eseguito semplicemente come uno script Python normale.
Tuttavia, un pacchetto Debian può essere scaricato da qui se si desidera installarlo.

Utilizzo

Interfaccia Wizard

L'interfaccia Wizard è il modo più semplice per utilizzare Recon Dog. Basta eseguire il programma, selezionare cosa si vuole fare e inserire il target, è così semplice.

Interfaccia CLI

Recon Dog ha anche un'interfaccia a riga di comando (Command Line Argument). Ecco come puoi trovare i sottodomini:

python dog -t marvel.com -c 7

C'è di più! Hai un programma che può enumerare i sottodomini e vuoi scansionare le porte di tutti i sottodomini che trova? Non preoccuparti, Recon Dog è progettato per gestire tali casi. Puoi semplicemente fare questo:

subdomainfinder -t example.com | python dog --domains -c 3

Se vuoi solo stampare i target, non usare l'opzione -c.
Inoltre, non importa che tipo di output generi l'altro programma, Recon Dog utilizza espressioni regolari per trovare i target, il che rende facile l'integrazione con praticamente qualsiasi strumento. Sono disponibili due opzioni:

--domains    estrae i domini da STDIN
--ips        estrae gli indirizzi IP da STDIN

Contributi e Licenza

Puoi contribuire nei seguenti modi:

  • Segnalare bug
  • Sviluppare plugin
  • Dare suggerimenti per migliorarlo
  • Risolvere problemi e inviare una pull request

Vuoi fare una conversazione in privato? Contattami su mio twitter, la casella di posta è aperta :)
Recon Dog è concesso in licenza sotto Apache 2.0 License.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




