
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-20717 — CVE-2021-20717-EC-CUBE-XSS | Kitploit
Strumenti/GitHubGitHub/s-index/cve-2021-20717
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubs-index/cve-2021-20717

CVE-2021-20717

CVE-2021-20717-EC-CUBE-XSS

Vedi Repository
1115 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-20717-EC-CUBE-XSS

Descrizione NVD

La vulnerabilità di cross-site scripting in EC-CUBE dalla versione 4.0.0 alla 4.0.5 consente a un attaccante remoto di iniettare uno script appositamente creato nel campo di input specifico del sito web EC creato con EC-CUBE. Di conseguenza, può portare all'esecuzione arbitraria di script nel browser web dell'amministratore.

Configurazione

  1. Clona EC Cube
git clone https://github.com/EC-CUBE/ec-cube.git -b 4.0.5
  1. Docker Build
docker build -t eccube4-php-apache .
  1. Docker Run
docker run --name ec-cube -p "8080:80" -p "4430:443" eccube4-php-apache

Riproduzione

Utente

http://localhost:8080

  1. Aggiungi al carrello e procedi al checkout

  2. Inietta lo script nel modulo di richiesta
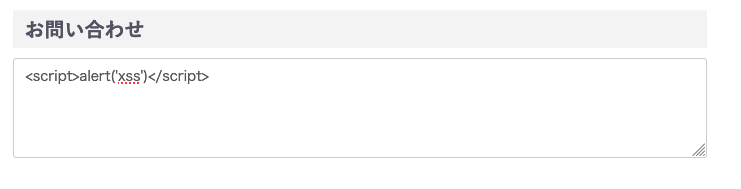
Inietta lo script nel modulo di richiesta

  1. Completa l'acquisto

Amministratore

http://localhost:8080/admin/login

  1. Accedi con admin:password

  2. Apri la pagina dell'elenco ordini

  3. Fai clic sull'ordine (dannoso)

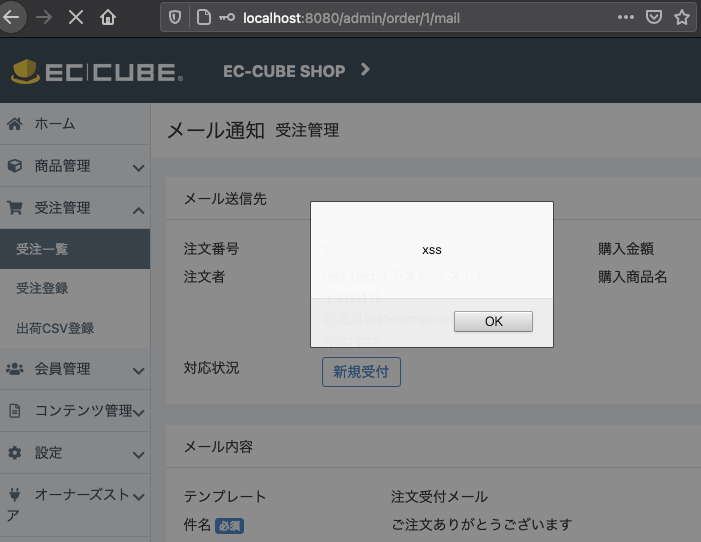
  4. Fai clic sul pulsante Crea mail

  5. Seleziona il modello

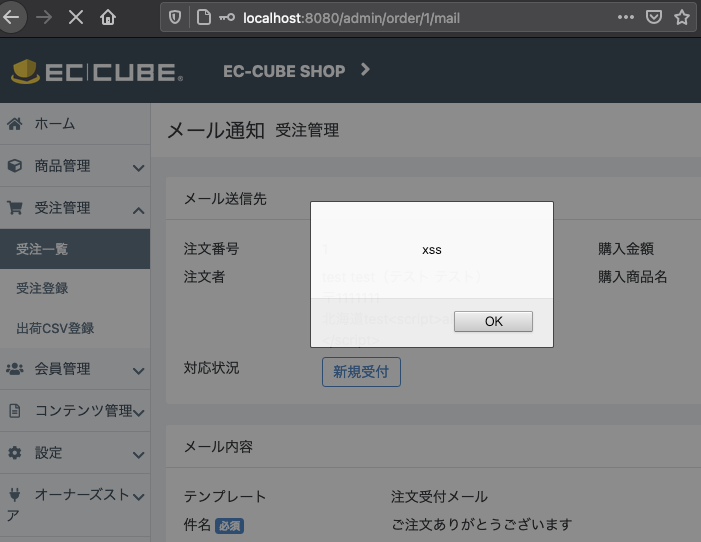
  6. Fai clic sul pulsante Conferma mail

Fai clic sul pulsante Conferma mail

Commit di correzione

https://github.com/EC-CUBE/ec-cube/commit/9bae20f070acfe0b84451bc1e082c699ac197faf

Scarica lo strumento