Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Next.js-Exploit-Tool — Next.js-Exploit-Tool è uno strumento di sfruttamento grafico completo, sviluppato in Go, uno strumento di valutazione della sicurezza indipendente per CVE-2025-55182. | Kitploit
Strumenti/GitHubGitHub/rsatan/next.js-exploit-tool
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHubrsatan/next.js-exploit-tool

Next.js-Exploit-Tool

Next.js-Exploit-Tool è uno strumento di sfruttamento grafico completo, sviluppato in Go, uno strumento di valutazione della sicurezza indipendente per CVE-2025-55182.

Vedi Repository
119126011 mesi faRevisionato da Kitploit
Condividi

Next.js-Exploit-Tool

Next.js-Exploit-Tool Strumento di utilizzo completo con interfaccia grafica.

Language Platform Version

Introduzione

Uno strumento di valutazione della sicurezza autonomo per CVE-2025-55182, sviluppato in Go, con interfaccia grafica (GUI) per eseguire rapidamente rilevamento e verifica delle vulnerabilità.


Registro delle modifiche

v1.3.0

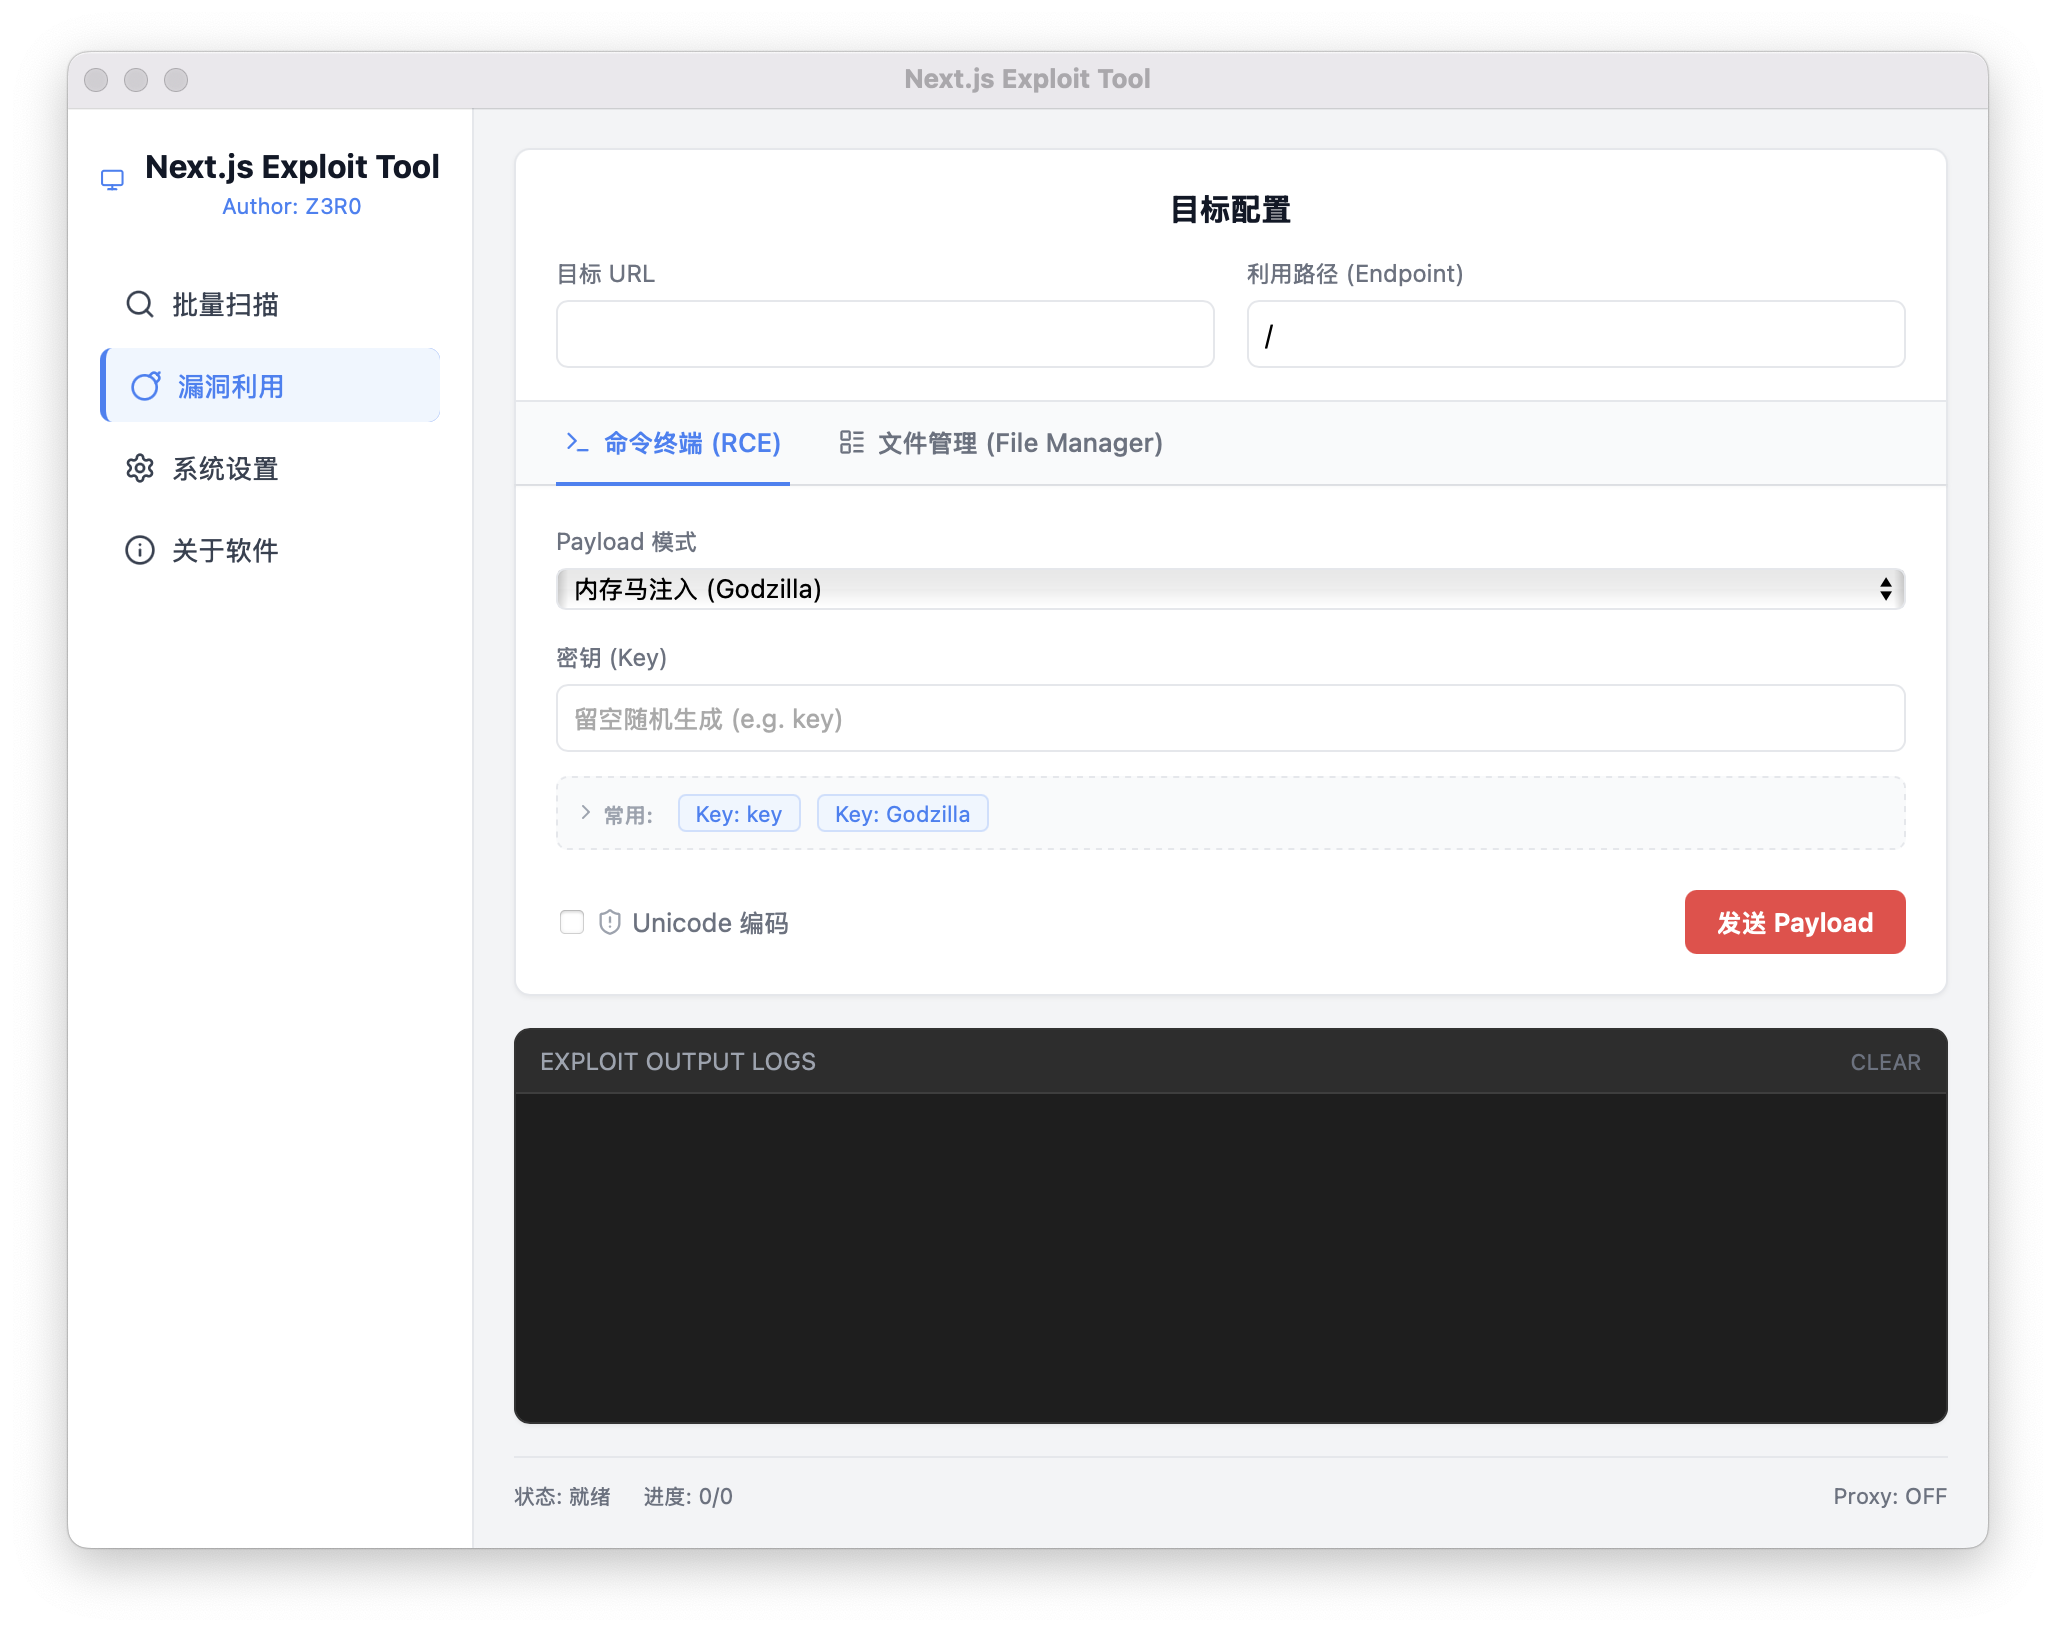
  • Nuovo supporto per MemShell Godzilla (哥斯拉)
    • Implementata l'iniezione di MemShell Godzilla basata su Node.js. Questo Payload deve essere utilizzato insieme al progetto GodzillaNodeJsPayload dell'esperto Beichen.
    • Ringraziamenti (Credits): Un ringraziamento speciale al progetto open-source GodzillaNodeJsPayload dell'esperto Beichen.
  • Nuovo supporto proxy di rete
    • Aggiunta la pagina Impostazioni (Settings) nella barra laterale per configurare il proxy HTTP/HTTPS.
  • Risoluzione di problemi noti
    • Ottimizzata la logica di parsing degli URL target.

    • Risolto il problema di crash dell'applicazione.

    • Risolto il fallimento della connessione di MemShell AntSword (蚁剑) su alcuni target.
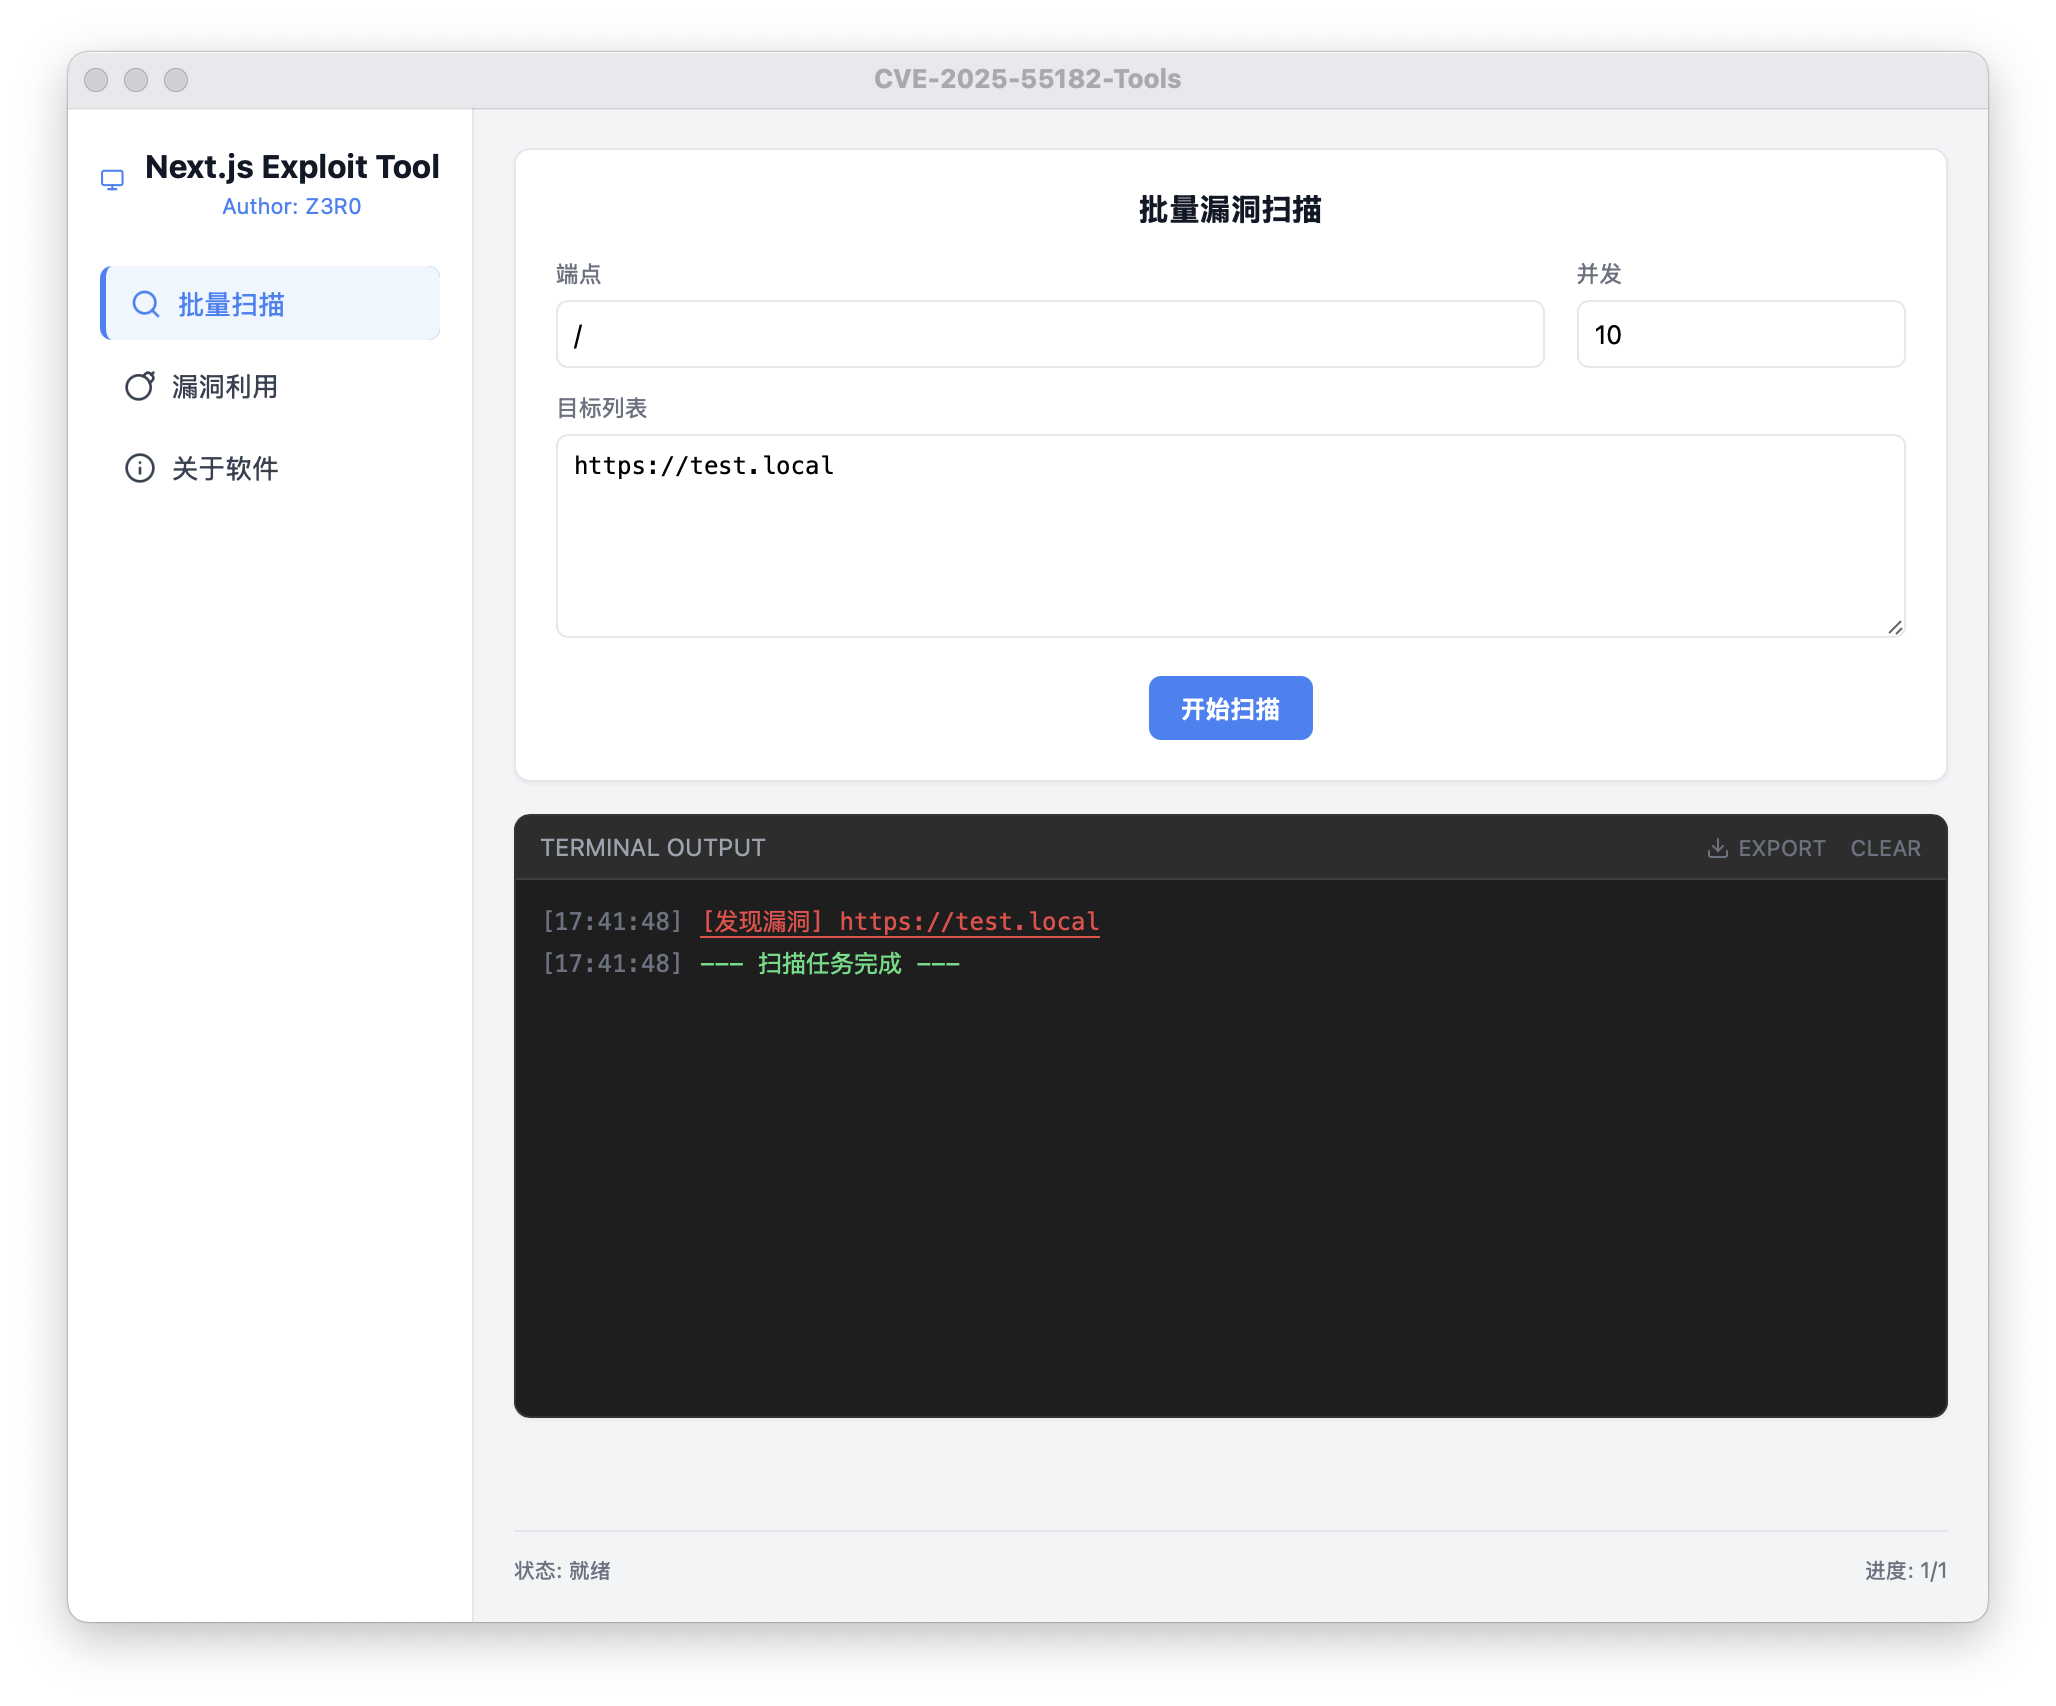
      Scan

v1.2.0

🙌 Ringraziamenti

  • Modulo di gestione file (File Manager): L'idea di implementazione principale si basa sul progetto open-source di pyroxenites.
    • 🔗 https://github.com/pyroxenites/Nextjs_RCE_Exploit_Tool
  • MemShell e funzionalità di esportazione (MemShell & Export): Grazie ai preziosi suggerimenti e feedback degli esperti del forum T00ls.

🔥Aggiornamenti delle funzionalità principali

  • Nuova iniezione di MemShell in Next.js

    • Tipo di Payload: Aggiunta la modalità di attacco MemShell, che supporta l'iniezione di MemShell persistente nel processo Next.js.

    • Supporto connessione: Dopo l'iniezione riuscita, è possibile connettersi utilizzando AntSword (蚁剑) (tipo: CMDLINUX).

    • Verifica automatica: Dopo l'iniezione, tenta automaticamente la connessione per verificare lo stato attivo.

    • Configurazione personalizzata: Supporta la personalizzazione del percorso di montaggio (Path) e della password di connessione (Password), con scorciatoie per generazione casuale di percorso/password.

  • Gestione file

    • Navigazione visiva: Nuovo file manager grafico.
    • Operazioni complete:
      • Esplora (Browse): Supporta la navigazione tra le directory, visualizzazione delle dimensioni dei file e icone dei tipi.
      • Leggi (Read): Supporta la visualizzazione del contenuto dei file di testo.
      • Modifica/Scrivi (Edit/Write): Supporta la modifica di file o la creazione di nuovi file.
      • Elimina (Delete): Supporta l'eliminazione di file o la cancellazione ricorsiva di cartelle.
  • Esportazione dei risultati di scansione

    • Aggiunto pulsante Export nella parte superiore del terminale di scansione batch (Terminal).

v1.1.0

  • Ristrutturata la logica del Payload, aggiunta la cattura delle eccezioni try-catch per evitare che comandi errati causino il crash del servizio target.

  • Aggiunte etichette rapide dinamiche per le modalità RCE, LFI e Write, per inserire rapidamente i Payload comuni.

  • Facendo clic su una voce di vulnerabilità nei log di scansione, si passa automaticamente alla pagina di sfruttamento con Target ed Endpoint già compilati.

  • Ridisegnata la pagina "Informazioni", aggiunta differenziazione dei colori nei log.

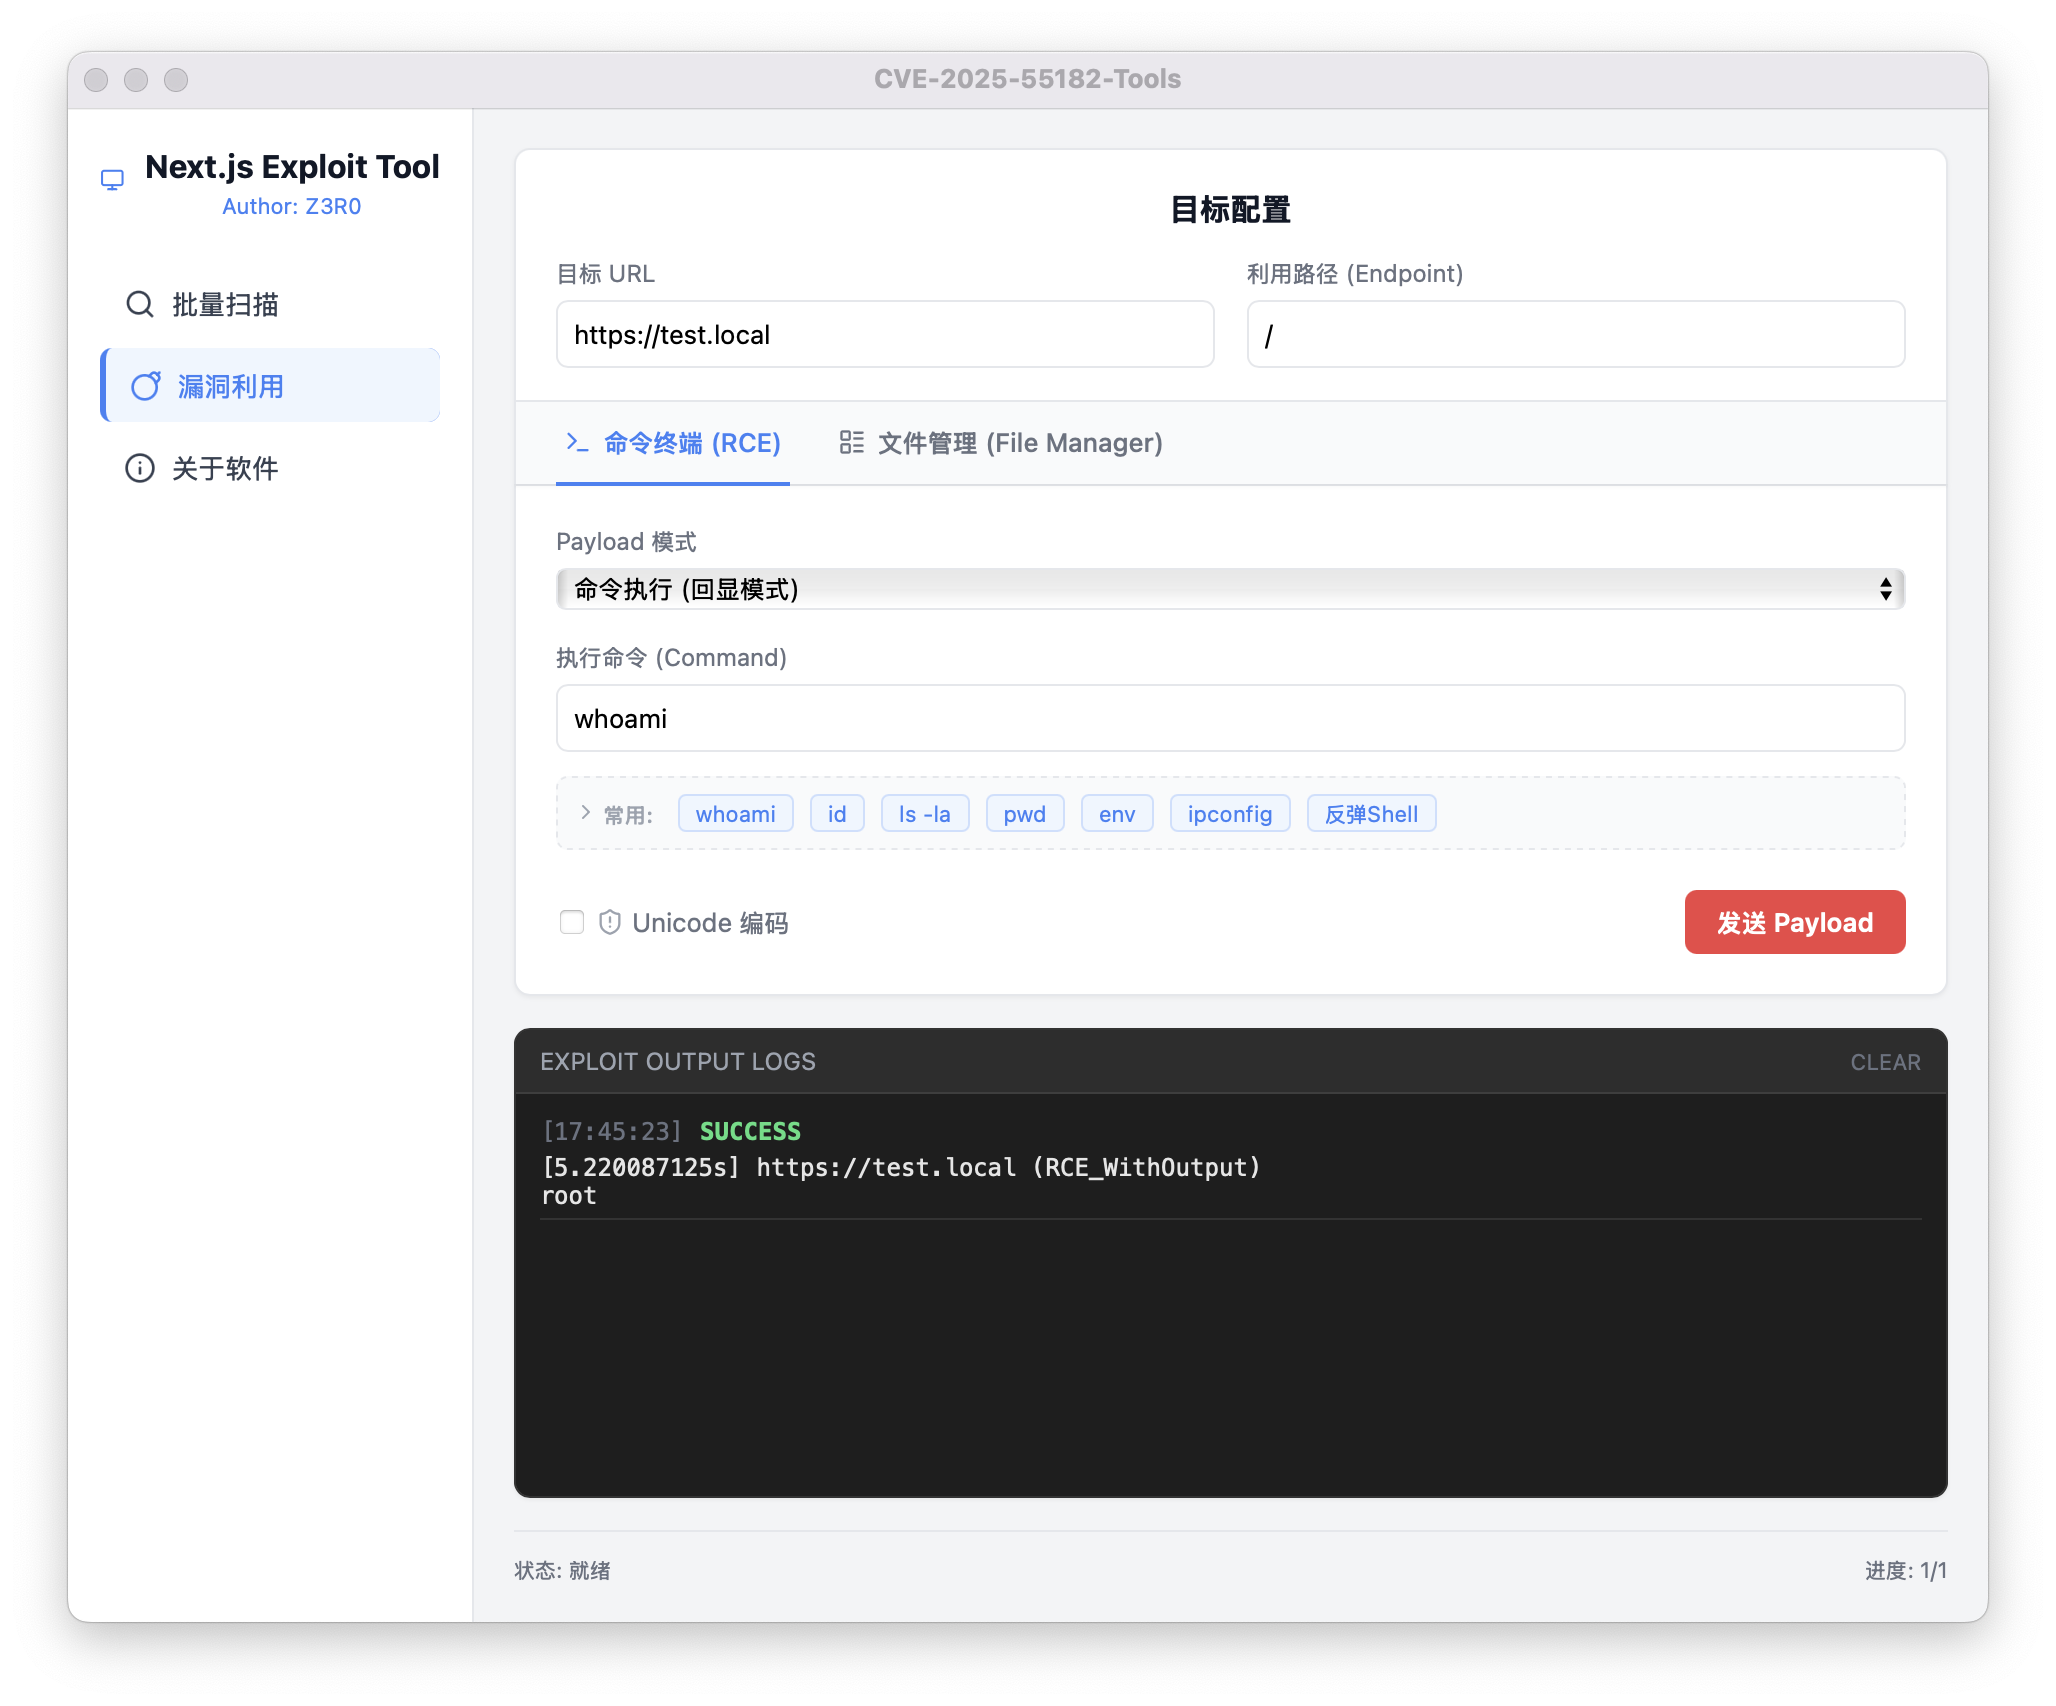
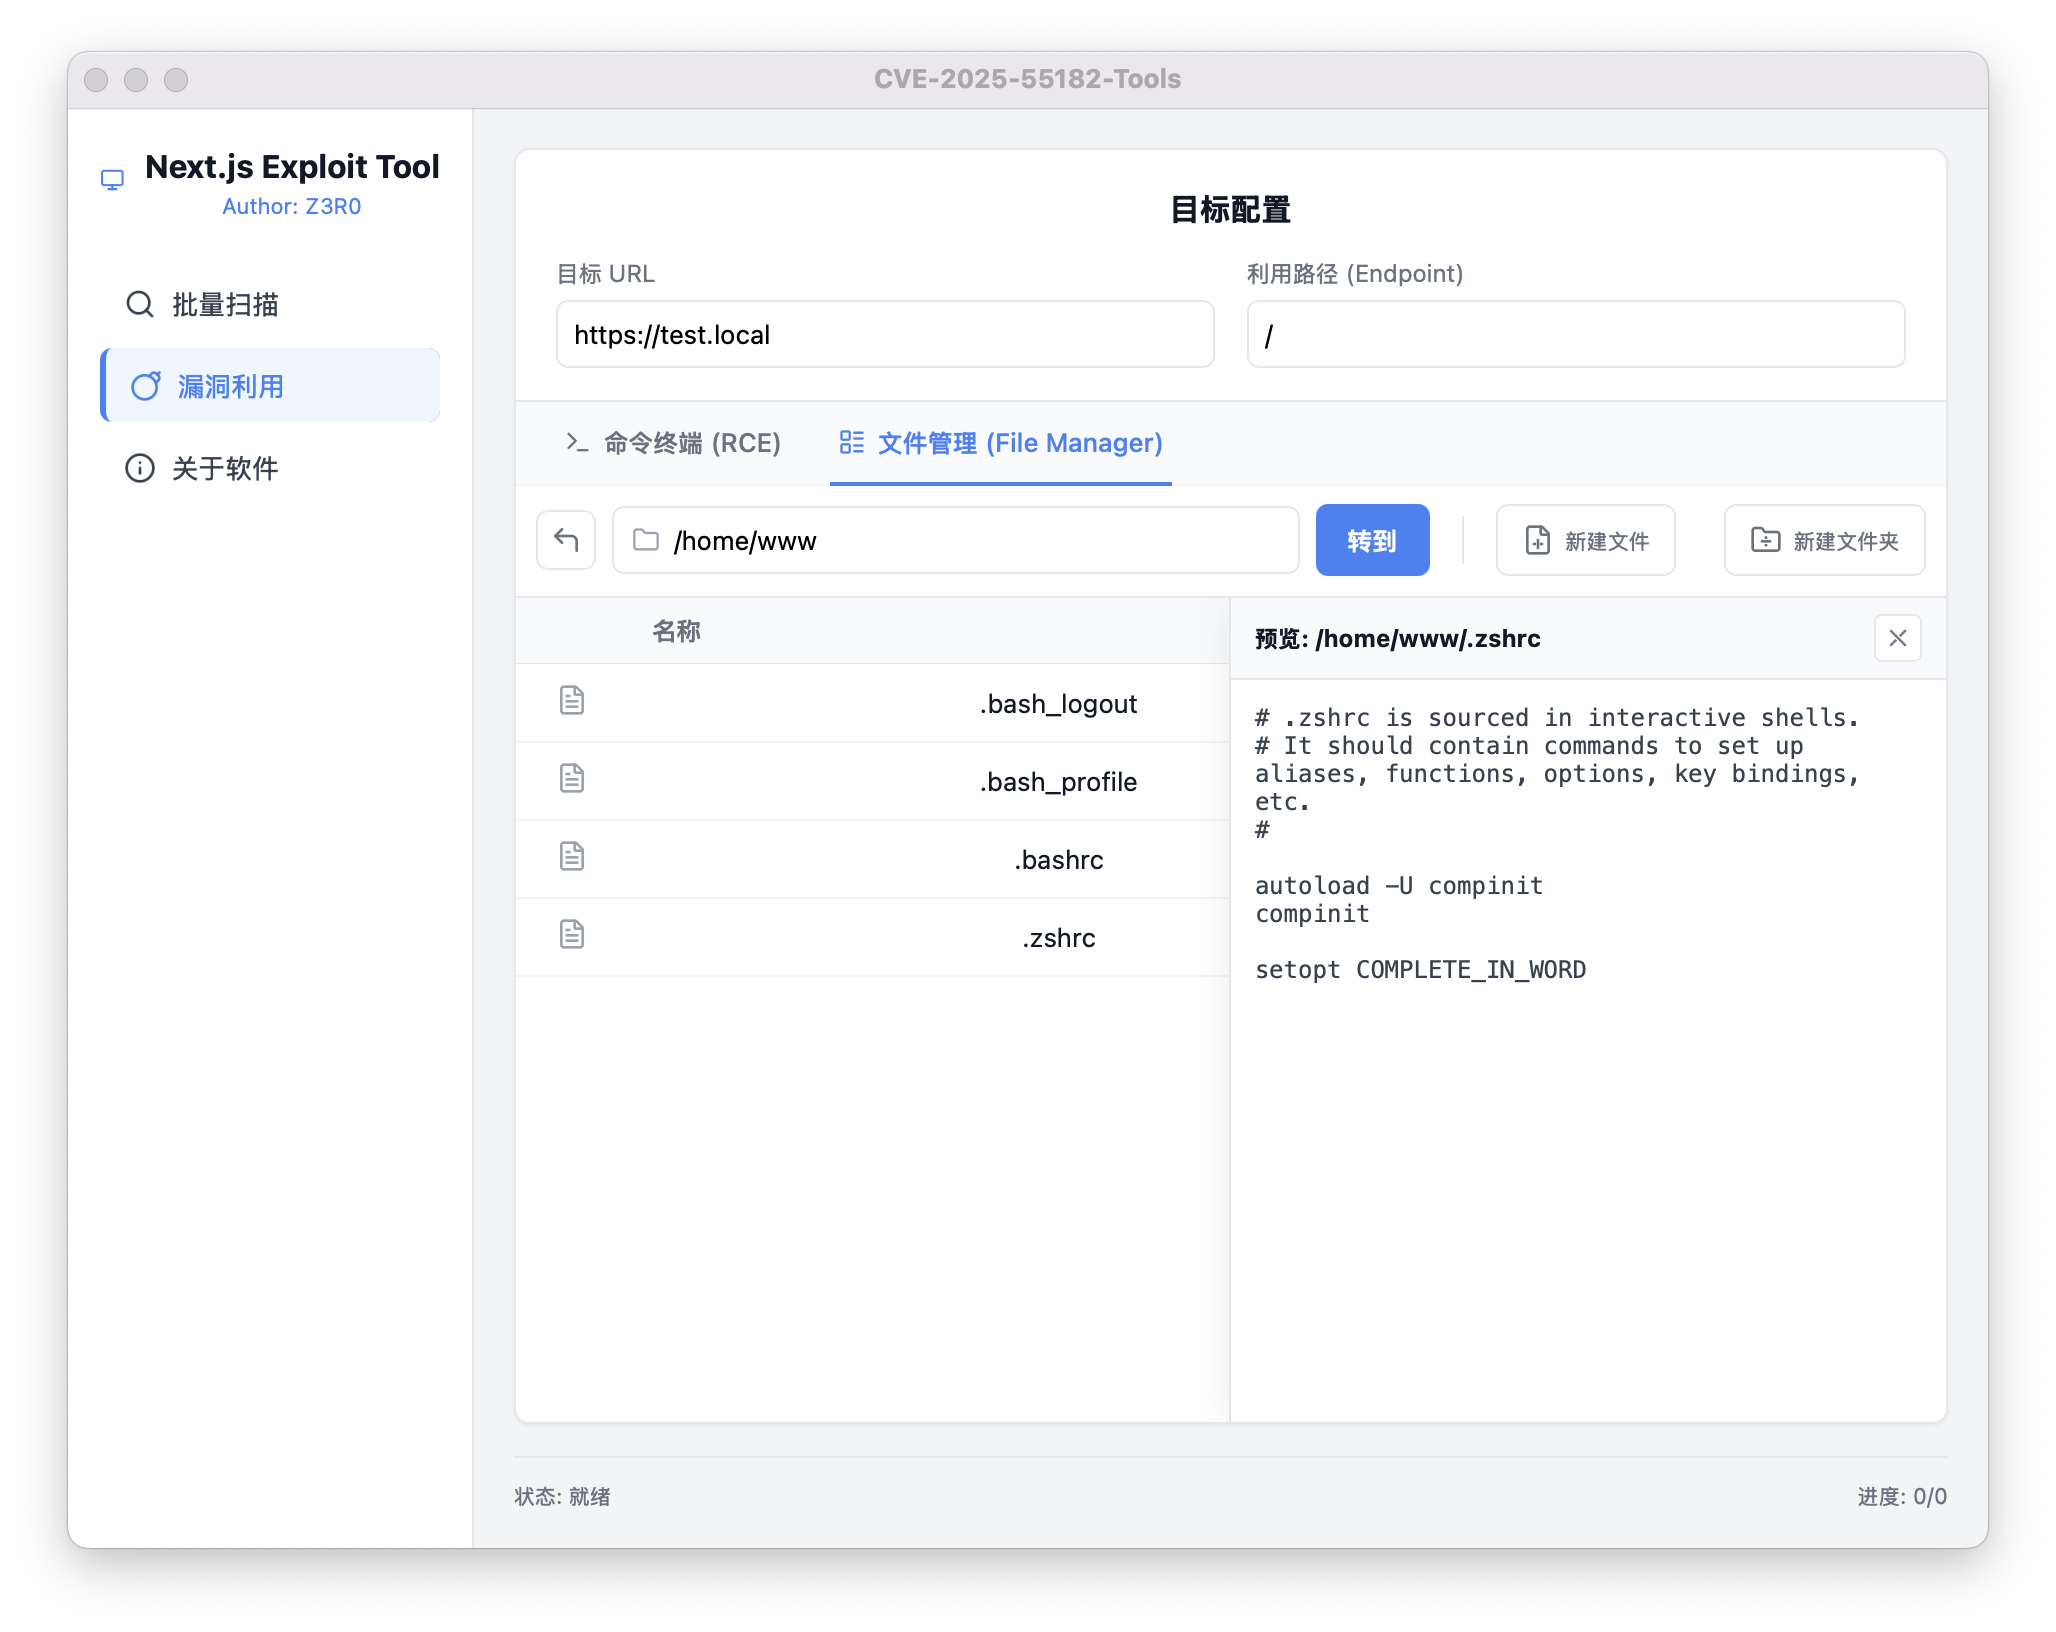
Anteprima dell'interfaccia

Scan RCE_WithOutput MemShell FsBrowse FsRead FsWrite

Dichiarazione di esonero di responsabilità

Si prega di leggere attentamente le seguenti clausole prima di utilizzare questo strumento:

  1. Uso autorizzato: Questo strumento è destinato esclusivamente a ricerche di sicurezza, scambi accademici e test di penetrazione autorizzati legalmente.
  2. Divieto di attacchi illegali: È severamente vietato utilizzare questo strumento per scansionare, attaccare o danneggiare sistemi target non autorizzati.
  3. Responsabilità personale: Qualsiasi conseguenza diretta o indiretta (inclusi, ma non limitati a, guasti di sistema, perdita di dati, controversie legali) derivante dall'uso di questo strumento è a carico esclusivo dell'utente; l'autore dello strumento non si assume alcuna responsabilità solidale.
  4. Interpretazione finale: Scaricare o utilizzare questo strumento implica l'accettazione di tutte le clausole sopra indicate.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →