
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-23779 — CVE-2022-23779 è una vulnerabilità di sicurezza in Zoho ManageEngine Desktop Central ,Test per CVE-2022-23779 usando curl | Kitploit
Strumenti/GitHubGitHub/rishi-kaul/cve-2022-23779
RicognizioneAnalisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHubrishi-kaul/cve-2022-23779

CVE-2022-23779

CVE-2022-23779 è una vulnerabilità di sicurezza in Zoho ManageEngine Desktop Central ,Test per CVE-2022-23779 usando curl

Vedi Repository
1610 mesi faNon ancora revisionato
Condividi

CVE-2022-23779

CVE-2022-23779 è una vulnerabilità di sicurezza in Zoho ManageEngine Desktop Central È classificata come un problema di divulgazione di informazioni (CWE-200) in cui il software perde informazioni interne del server a utenti non autorizzati.

Le versioni precedenti alla 10.1.2137.8 sono affette

::Gravità media

Dettagli di sfruttamento e impatto

Esiste un codice proof-of-concept che mostra come una richiesta HTTP (ad esempio, a /themes) potrebbe rivelare il nome host tramite l'header Location nei reindirizzamenti.

La perdita di nomi host interni non consente di per sé un takeover, ma: Fornisce agli aggressori informazioni sulla rete e sul server per la profilazione. Identificatori interni utili aiutano in attacchi mirati o nella pianificazione di movimenti laterali.

Esempio di richiesta (curl):

curl -ILk https://IP:port/themes

Cosa fa questo comando

-I → Recupera solo gli header HTTP (nessun corpo)

-L → Segue i reindirizzamenti

-k → Ignora la convalida del certificato SSL

/themes → Un percorso che attiva un reindirizzamento HTTP sulle versioni vulnerabili

Se il server è vulnerabile, gli header di risposta potrebbero assomigliare a uno di questi:

HTTP/1.1 302 Found
Location: https://INTERNAL-HOSTNAME:port/themes/

Comportamento corretto / Non vulnerabile

Su una versione corretta, vedrai qualcosa come:

HTTP/1.1 302 Found
Location: https://PUBLIC-IP:port/themes/

Perché /themes funziona

Internamente, Desktop Central: Riceve una richiesta a /themes, Emette un reindirizzamento

Usa erroneamente il nome host interno del server invece dell'indirizzo pubblico

Questo è stato corretto in Desktop Central 10.1.2137.8+.
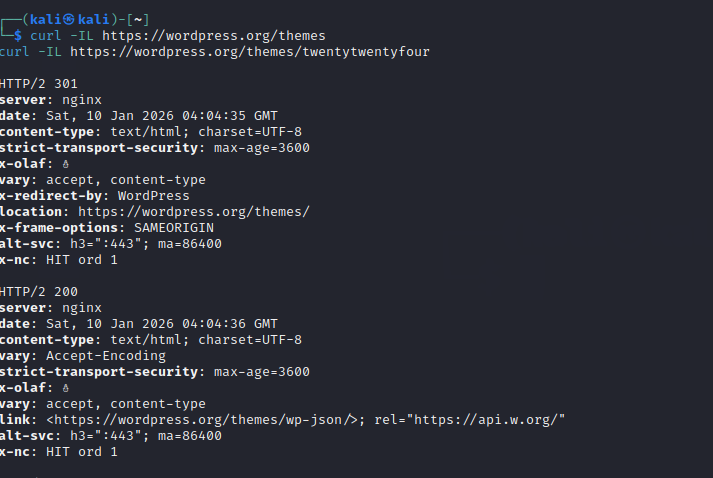
Esempio

testo alternativo

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






