
 rezmoss/sbomlyze
Git diff per gli SBOM: confronta documenti CycloneDX, SPDX e Syft, rileva manomissioni e blocca la pipeline CI.

git diff per il tuo SBOM. Confronta due Software Bill of Materials e scopri cosa è cambiato tra build, versioni e release.
sbomlyze confronta gli hash dei componenti, non solo le stringhe di versione. Quando un attaccante sostituisce un pacchetto senza incrementarne la versione, sbomlyze lo segnala. I generatori e gli scanner di vulnerabilità non lo rilevano.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
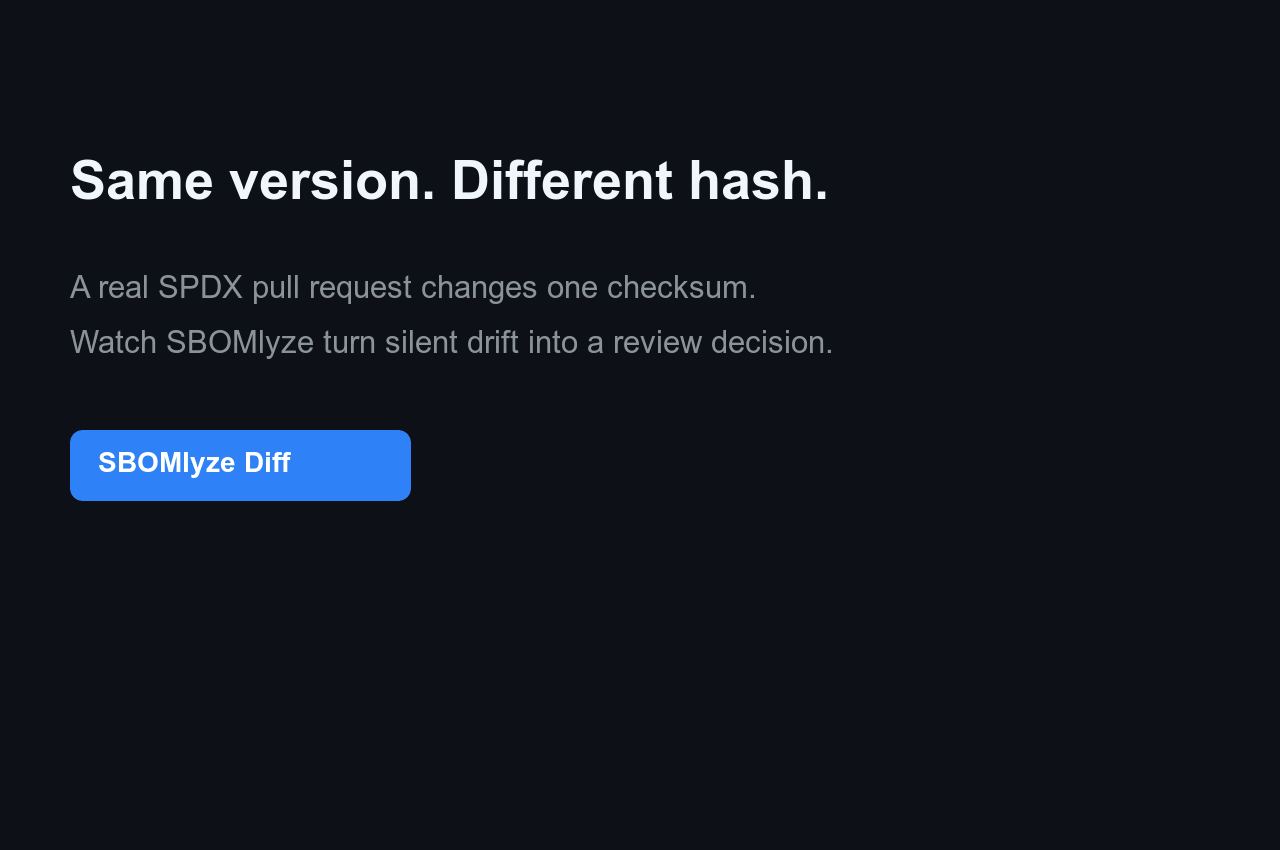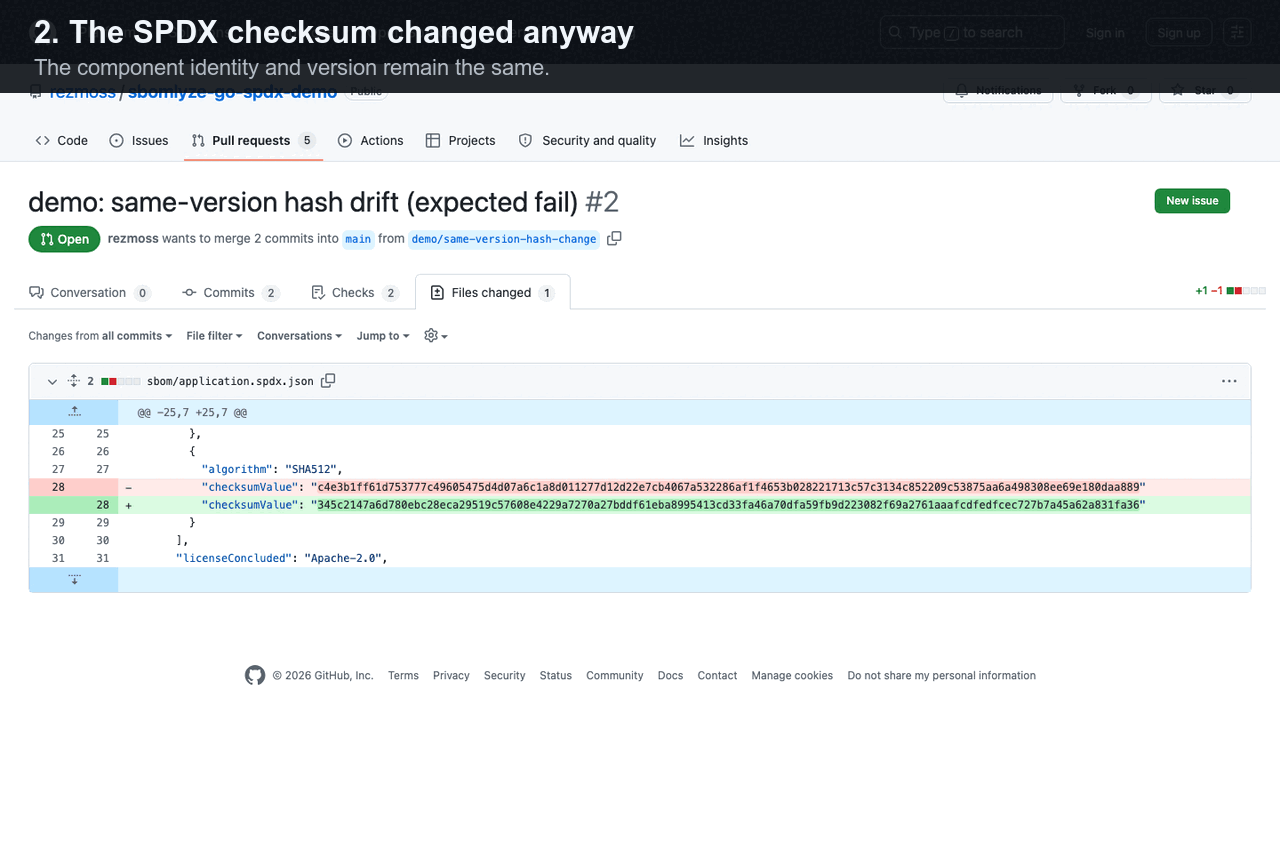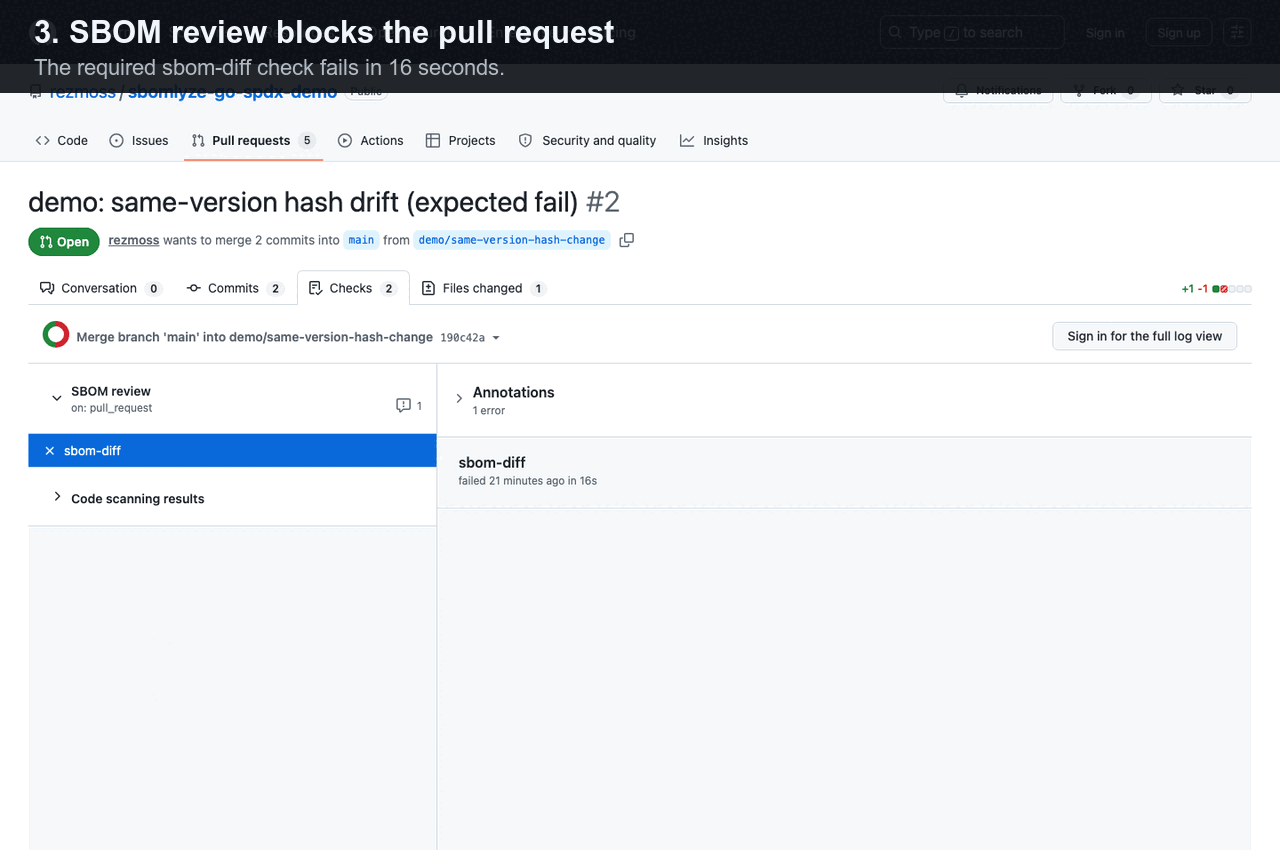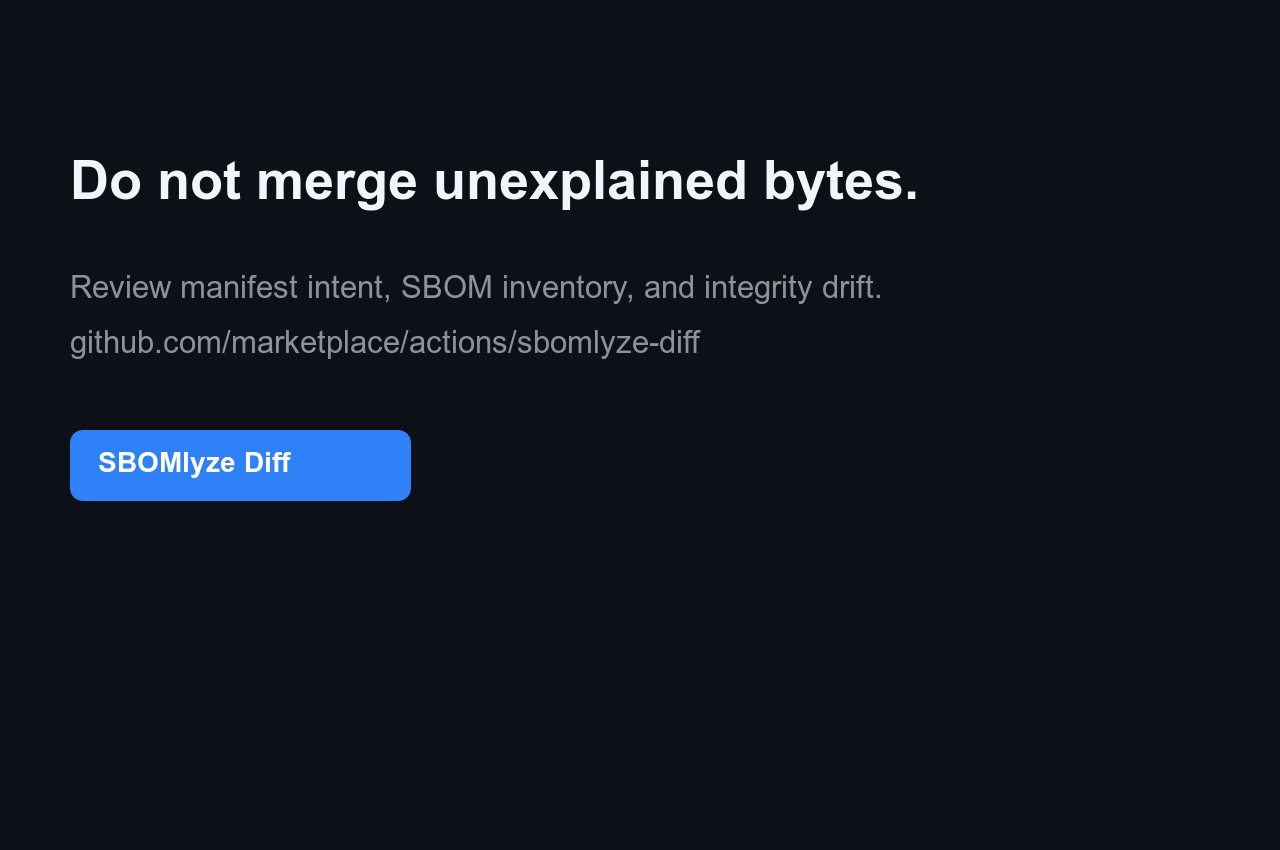
Scopri perché questo segnale è diverso da un diff di manifest o da un normale diff di componenti in Manifest diff vs. SBOM diff vs. integrity drift.
I generatori creano gli SBOM e gli scanner trovano le CVE. sbomlyze ti dice cosa è cambiato tra due SBOM e se fidarti. Eseguilo dopo il tuo generatore:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceanalizza e valuta l'SBOM generato senza un file temporaneo. Confrontalo con una baseline per classificare la deriva e controllare la tua pipeline.
Aggiungi [SBOMlyze Diff da GitHub Marketplace][marketplace] per confrontare un SBOM archiviato nel repository o generato separatamente con la sua baseline git. Lo SHA immutabile qui sotto è l'Action pubblicata v0.5.1:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
L'Action scrive per impostazione predefinita un Job Summary e può applicare policy, segnalare drift di integrità, caricare SARIF o mantenere un singolo commento sulla pull request. Consulta il riferimento completo dell'Action per input, output, permessi e indicazioni di sicurezza. Consulta il repository di dimostrazione live per un aggiornamento delle dipendenze superato e una modifica di hash a parità di versione bloccata, con esecuzioni pubbliche dei workflow ed evidenze SARIF.
Per il dogfooding specifico per formato, usa l'esempio pubblico Go + SPDX, Node + CycloneDX o container. Ognuno contiene cinque scenari di revisione riproducibili. La guida beta da 10 minuti raccoglie quattro domande mirate su attivazione e qualità del segnale.
Gli SBOM generati non devono essere committati: baseline: workflow-artifact
recupera l'artifact corrispondente più recente da un'esecuzione riuscita sul branch predefinito. Un workflow companion Syft con versione fissata
mostra la generazione e la pubblicazione della baseline mentre SBOMlyze resta responsabile
della revisione e della policy.
Molti strumenti generano SBOM. Pochi li confrontano, e ancora meno ti dicono se una modifica è di routine o un campanello d'allarme per la supply chain. sbomlyze colma questa lacuna.
| Capacità | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| Diff SBOM-to-SBOM | ✅ | base | ❌ | ❌ |
| Drift di integrità / manomissione (hash modificato senza versione) | ✅ | ❌ | ❌ | ❌ |
| Diff del grafo delle dipendenze + rischio di profondità transitiva | ✅ | ❌ | ❌ | ❌ |
| Scoring di conformità NTIA / CISA / BSI | ✅ | ❌ | ✅ | ❌ |
| Conversione di formato (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | parziale |
| Esploratori TUI + Web UI | ✅ | ❌ | ❌ | ❌ |
| Policy gate + SARIF / JUnit / Markdown / HTML / Patch | ✅ | parziale | parziale | parziale |
brew install rezmoss/sbomlyze/sbomlyze
Lo script di installazione scarica il binario corretto per il tuo sistema operativo/architettura:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
Opzioni dell'installer:
| Opzione | Descrizione |
|---|---|
-b <dir> | Directory di installazione (predefinita: ./bin) |
-d | Abilita l'output di debug |
-v <ver> | Installa una versione specifica (predefinita: ultima) |
L'installer verifica sempre il checksum della release. Quando è installata una GitHub CLI compatibile, verifica anche la provenienza della build della release e fallisce in modo sicuro se tale verifica non ha esito positivo.
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
Scarica l'ultimo binario da GitHub Releases.
A partire dalla v0.3.7, gli archivi di release sono pubblicati con attestazioni degli artefatti di GitHub. Verifica un download in modo indipendente con:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
Le istruzioni per i repository apt, rpm e apk non firmati sono state rimosse fino a quando i repository supporteranno la verifica delle firme nativa del gestore di pacchetti.
Utenti macOS: Rimuovere il flag di quarantena dopo il download:






