

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
subzy — Strumento di verifica della vulnerabilità di acquisizione di sottodominio | Kitploit

Strumenti/GitHubGitHub/pentestpad/subzy
RicognizioneScanner di VulnerabilitàSicurezza WebPenetration TestingConfigurazione Errata
GitHubpentestpad/subzy

subzy

Strumento di verifica della vulnerabilità di acquisizione di sottodominio

Vedi Repository
1.6k203332 anni faRevisionato da Kitploit
Condividi
Sito web

Subzy

Strumento per il subdomain takeover che funziona basandosi sul confronto delle impronte delle risposte provenienti da can-i-take-over-xyz

follow on Twitter

Subzy subdomain takeover

Installazione

go install -v github.com/PentestPad/subzy@latest

Se $GOBIN e $GOPATH sono impostati correttamente, esegui il programma come:

$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.

Se ricevi un errore exec format error: ./subzy, devi installare Golang per il tuo sistema operativo e compilare il programma eseguendo go build -o subzy main.go, che genererà un nuovo file binario subzy.

Opzioni

L'unico flag obbligatorio per il sottocomando run (versione breve r) è --target oppure --targets.

--target (string) - Imposta uno o più sottodomini target (separati da virgola)
--targets (string) - Nome file/percorso per l'elenco dei sottodomini
--concurrency (integer) - Numero di controlli concorrenti (predefinito 10)
--hide_fails (boolean) - Nasconde i controlli falliti e i sottodomini non vulnerabili (predefinito false)
--https (boolean) - Usa HTTPS di default se il protocollo non è definito sul sottodominio target (predefinito false)
--timeout (integer) - Timeout della richiesta HTTP in secondi (predefinito 10)
--verify_ssl (boolean) - Se impostato su true, non controllerà i siti con SSL non valido

Utilizzo

Il sottodominio target può avere un protocollo definito; in caso contrario, verrà usato http:// di default se --https non è stato impostato esplicitamente su true.

  • Elenco di sottodomini

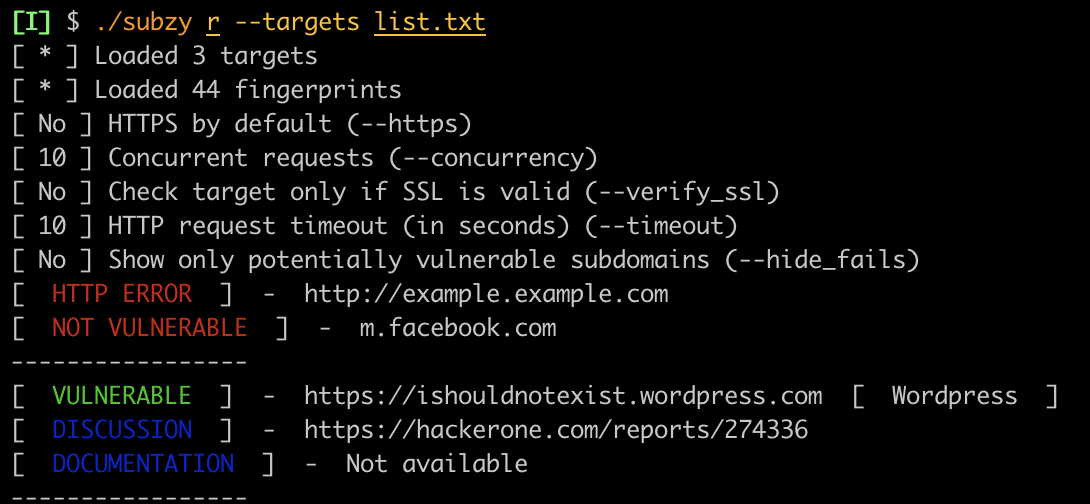
    • ./subzy run --targets list.txt
  • Target singoli o multipli

    • ./subzy run --target test.google.com
    • ./subzy run --target test.google.com,https://test.yahoo.com

Alias dei comandi

Ogni sottocomando di subzy ha una propria versione breve. Eseguire subzy version o subzy v è la stessa cosa.


  • run - r
  • update - u
  • version - v
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




