
 paradoxis/stegcracker
Utility di brute-force per la steganografia per scoprire dati nascosti all'interno dei file



Utility di brute-force per la steganografia per scoprire dati nascosti all'interno dei file.
Cerchi il repository Docker? Lo puoi trovare qui
Smetti di perdere tempo e CPU, usa stegseek invece! Non sei convinto? Guarda questi benchmark (rubati con amore):
| password | Line | Stegseek v0.4 | Stegcracker 2.0.9 | Stegbrute v0.1.1 (-t 8) |
|---|---|---|---|---|
| "cassandra" | 1 000 | 0.9s | 3.1s | 0.7s |
| "kupal" | 10 000 | 0.9s | 14.4s | 7.1s |
| "sagar" | 100 000 | 0.9s | 2m23.0s | 1m21.9s |
| "budakid1" | 1 000 000 | 0.9s | [p] 23m50.0s | 13m45.7s |
| "␣␣␣␣␣␣␣1" | 14 344 383 | 1.9s | [p] 5h41m52.5s | [p] 3h17m38.0s |
Anche se mi è piaciuto sviluppare questo strumento, esso è e sarà sempre basato su fondamenta deboli. StegCracker è nato come un hack sporco per un problema che non aveva soluzioni buone o facili da usare; il suo più grande fattore limitante, tuttavia, è che si basa sull'invio di migliaia di chiamate a sottoprocessi al secondo, che (nonostante sia stato leggermente ottimizzato con più thread) è semplicemente orribile per le prestazioni.
Quindi, di conseguenza, dopo tre anni di gestione del progetto, ho deciso di passare il testimone e ritirare ufficialmente il progetto. Grazie per il supporto e grazie @RickdeJager per aver creato una versione migliore 🎉
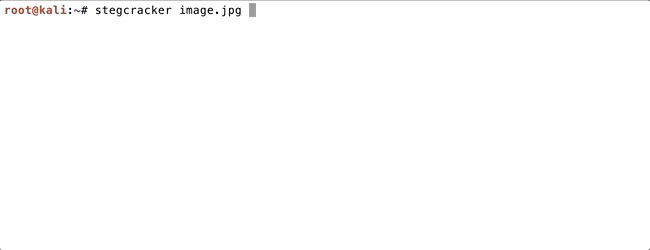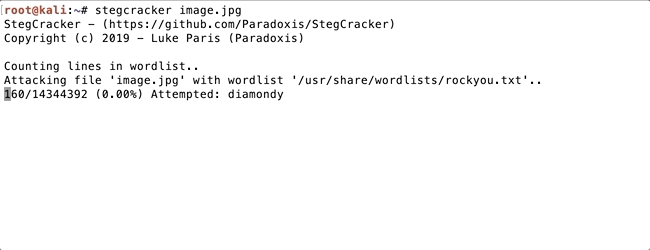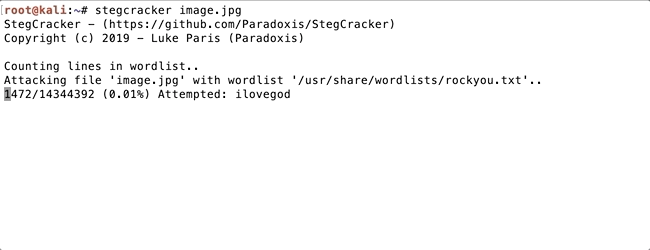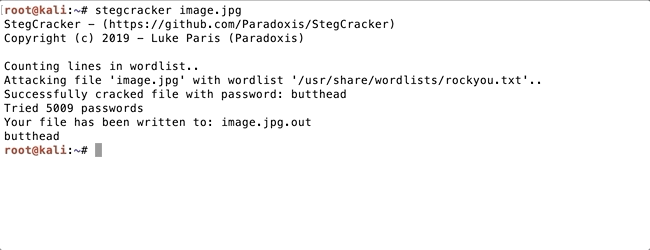
Usare stegcracker è semplice: passa un file come primo parametro e opzionalmente il percorso di una wordlist di password da provare come secondo parametro. Se non specifichi la wordlist, lo strumento proverà a usare la wordlist rockyou.txt integrata che viene fornita con Kali Linux. Se stai usando una distribuzione diversa, puoi scaricare la wordlist rockyou qui.
$ stegcracker <file> [<wordlist>]
Oppure usando Docker:
$ docker run -v $(pwd)/data/:/data -it paradoxis/stegcracker example.jpg
Il programma richiede il binario steghide e Python 3.6 o superiore installati. Se Python 3.6 non è installato, consulta questa guida su come farlo. Steghide può essere installato usando il seguente comando (Kali Linux):
$ sudo apt-get install steghide -y
Per installare StegCracker, esegui il seguente comando:
$ pip3 install stegcracker
Oppure scarica l'ultima immagine Docker:
$ docker pull paradoxis/stegcracker
Per aggiornare StegCracker, passa semplicemente -U al comando di installazione:
$ pip3 install stegcracker -U --force-reinstall
Non riesco a installare lo strumento con pip3, ma Python 3.6+ è installato
python3.6): python3.X -m pip install -U stegcrackerHo installato lo strumento, ma quando eseguo stegcracker restituisce 'comando non trovato'
bin del tuo Python non è nella variabile d'ambiente PATH. Come soluzione sporca, potresti aggiungere quanto segue al tuo file ~/.bashrc: alias stegcracker='python3 -m stegcracker'Sto usando StegCracker 1.X, come posso eseguire l'aggiornamento?
sudo rm --force $(which stegcracker)Voglio eseguire una versione precedente di StegCracker, come ottengo una copia?
Posso eseguire questo strumento su altre distribuzioni Linux?
Posso eseguire StegCracker su Windows?
Copyright 2020 - Luke Paris (Paradoxis)
Con la presente è concesso il permesso, gratuitamente, a qualsiasi persona che ottenga una copia di questo software e dei relativi file di documentazione (il "Software"), di trattare il Software senza restrizioni, inclusi, senza limitazione, i diritti di utilizzare, copiare, modificare, unire, pubblicare, distribuire, concedere in sublicenza e/o vendere copie del Software, e di consentire alle persone a cui il Software è fornito di fare ciò, alle seguenti condizioni:
Il suddetto avviso di copyright e il presente avviso di autorizzazione devono essere inclusi in tutte le copie o parti sostanziali del Software.
IL SOFTWARE È FORNITO "COSÌ COM'È", SENZA GARANZIA DI ALCUN TIPO, ESPLICITA O IMPLICITA, IVI INCLUSE MA NON LIMITATE ALLE GARANZIE DI COMMERCIABILITÀ, IDONEITÀ PER UN PARTICOLARE SCOPO E NON VIOLAZIONE. IN NESSUN CASO GLI AUTORI O I TITOLARI DEL COPYRIGHT SARANNO RESPONSABILI PER QUALSIASI RECLAMO, DANNO O ALTRA RESPONSABILITÀ, SIA IN UN'AZIONE CONTRATTUALE, EXTRACONTRATTUALE O ALTRO, DERIVANTE DA, A SEGUITO DI O IN RELAZIONE AL SOFTWARE O ALL'USO O AD ALTRE OPERAZIONI CON IL SOFTWARE.






