🔒 The Bastion
Panoramica
I bastion sono un cluster di macchine utilizzate come punto di ingresso unico dai team operativi (come sysadmin, sviluppatori, amministratori di database, ...) per connettersi in modo sicuro ai dispositivi (server, macchine virtuali, istanze cloud, apparati di rete, ...), solitamente tramite ssh.
The Bastion fornisce meccanismi di autenticazione, autorizzazione, tracciabilità e verificabilità per l'intera infrastruttura.
Trovandosi tra i tuoi utenti e la tua infrastruttura, The Bastion aggiunge uno strato di astrazione intermedio, in modo che la tua infrastruttura non debba conoscere individualmente i membri del tuo team operativo.
Ogni membro del tuo team dispone di un account individuale su The Bastion e può essere membro di uno o più gruppi del bastion che possono concedergli l'accesso a una o più infrastrutture. I dispositivi dell'infrastruttura devono solo conoscere e fidarsi del o dei gruppi del bastion di cui possono far parte.
Il RBAC granulare di The Bastion rende possibile delegare alcune responsabilità a qualsiasi account, con ambito di gruppo o sull'intero bastion, inclusi gli account che potrebbero essere utilizzati dalla tua automazione per, ad esempio, gestire il ciclo di vita degli account (collegato al tuo sistema di gestione delle risorse umane, al tuo LDAP o AD), garantire che l'ACL di un gruppo sia aggiornata (collegata al tuo CMDB), ecc. I processi automatizzati sono facili da implementare tramite la JSON API over SSH.
Risorse di approfondimento
Vuoi saperne di più mentre guardi qualche bel disegno? Ecco una serie di post di blog che approfondiscono le funzionalità e i principi fondamentali di The Bastion:
Altre risorse che potrebbero interessarti:
- Documentazione online
- (Video in francese, slide in inglese) The Bastion al Very Tech Trip 2023, caso di studio sulla gestione di un'infrastruttura con e senza The Bastion
- (Video in francese, slide in inglese) The Bastion all'OSSIR, 2021, spiega rapidamente i principi fondamentali, poi dettaglia la funzionalità realm e infine si sofferma sul perché le scelte di implementazione tecnica effettuate migliorino la sicurezza (aggiungendo volontariamente una vulnerabilità di sicurezza nel codice per dimostrarlo!)
- (Podcast in francese) The Bastion a NoLimitSecu, 2021, intervista con domande e risposte
♻️ Nessun presupposto sul tuo ambiente
Non serve nulla di particolare né sul lato di ingresso né sul lato di uscita di The Bastion per farlo funzionare.
È sufficiente il tuo buon vecchio client ssh per connettersi attraverso di esso e, dall'altro lato, andrà bene qualsiasi server sshd standard. Questo include, ad esempio, apparati di rete sui quali potresti non avere la possibilità di installare software personalizzato.
I dispositivi obsoleti che supportano solo algoritmi crittografici a bassa sicurezza o telnet possono essere nascosti da Internet tramite firewall, consentendo l'accesso solo a The Bastion, evitando così un compromesso sulla sicurezza pur continuando a consentire solo connessioni di livello elevato sul lato di ingresso del bastion.
➰ Affidabilità
- Vengono utilizzate solo poche librerie note, meno codice di terze parti significa una superficie di attacco più ridotta
- Il Bastion è progettato per essere autosufficiente: nessuna dipendenza come database, altri daemon, altre macchine o servizi cloud di terze parti, né per la fase di autenticazione né per quella di autorizzazione, il che statisticamente significa meno downtime
- È possibile configurare l'alta disponibilità in modo che più istanze del bastion formino un cluster di diverse istanze, con qualsiasi istanza utilizzabile in ogni momento (schema attivo/attivo)
:godmode: Elenco non esaustivo delle funzionalità
- Schemi di accesso personale e di gruppo con delega dei ruoli di gruppo per garantire l'autonomia dei team senza compromessi sulla sicurezza
- Interruzione del protocollo SSH tra le connessioni in ingresso e in uscita
- Registrazione delle sessioni interattive (in file ttyrec standard)
- Registrazione delle sessioni non interattive (stdout e stderr tramite ttyrec)
- Ampio supporto per il logging tramite syslog per un facile consumo da parte del SIEM
- Le funzionalità di autenticazione includono il supporto per MFA/2FA (password, TOTP) oltre all'autenticazione con chiave pubblica
- Supporta la verifica e l'applicazione dell'attestazione delle chiavi Yubico PIV sul lato della connessione in ingresso
- Supporta mosh sul lato della connessione in ingresso
- Supporta il passthrough di scp, sftp e rsync, per caricare e/o scaricare file da/verso server remoti
- Supporta il passthrough del sottosistema SSH netconf
- Supporta i realm, per creare una relazione di fiducia tra due bastion di due aziende possibilmente diverse, separando le fasi di autenticazione e autorizzazione pur applicando le policy locali
- Supporta l'autologin con password SSH sul lato in uscita per dispositivi legacy che non supportano l'autenticazione con chiave pubblica, continuando comunque a imporre una corretta autenticazione con chiave pubblica sul lato in ingresso
- Supporta l'autologin con password telnet sul lato in uscita per dispositivi obsoleti che non supportano SSH, continuando comunque a imporre una corretta autenticazione con chiave pubblica SSH sul lato in ingresso
- Supporta il proxy HTTPS con gestione dell'autenticazione e dell'autorizzazione man-in-the-middle, per il disaccoppiamento delle password in ingresso e in uscita (principalmente utile per le API dei dispositivi di rete)
🔧 Installare, aggiornare e utilizzare The Bastion
Consultare la documentazione online, o la corrispondente versione testuale presente nella cartella doc/.
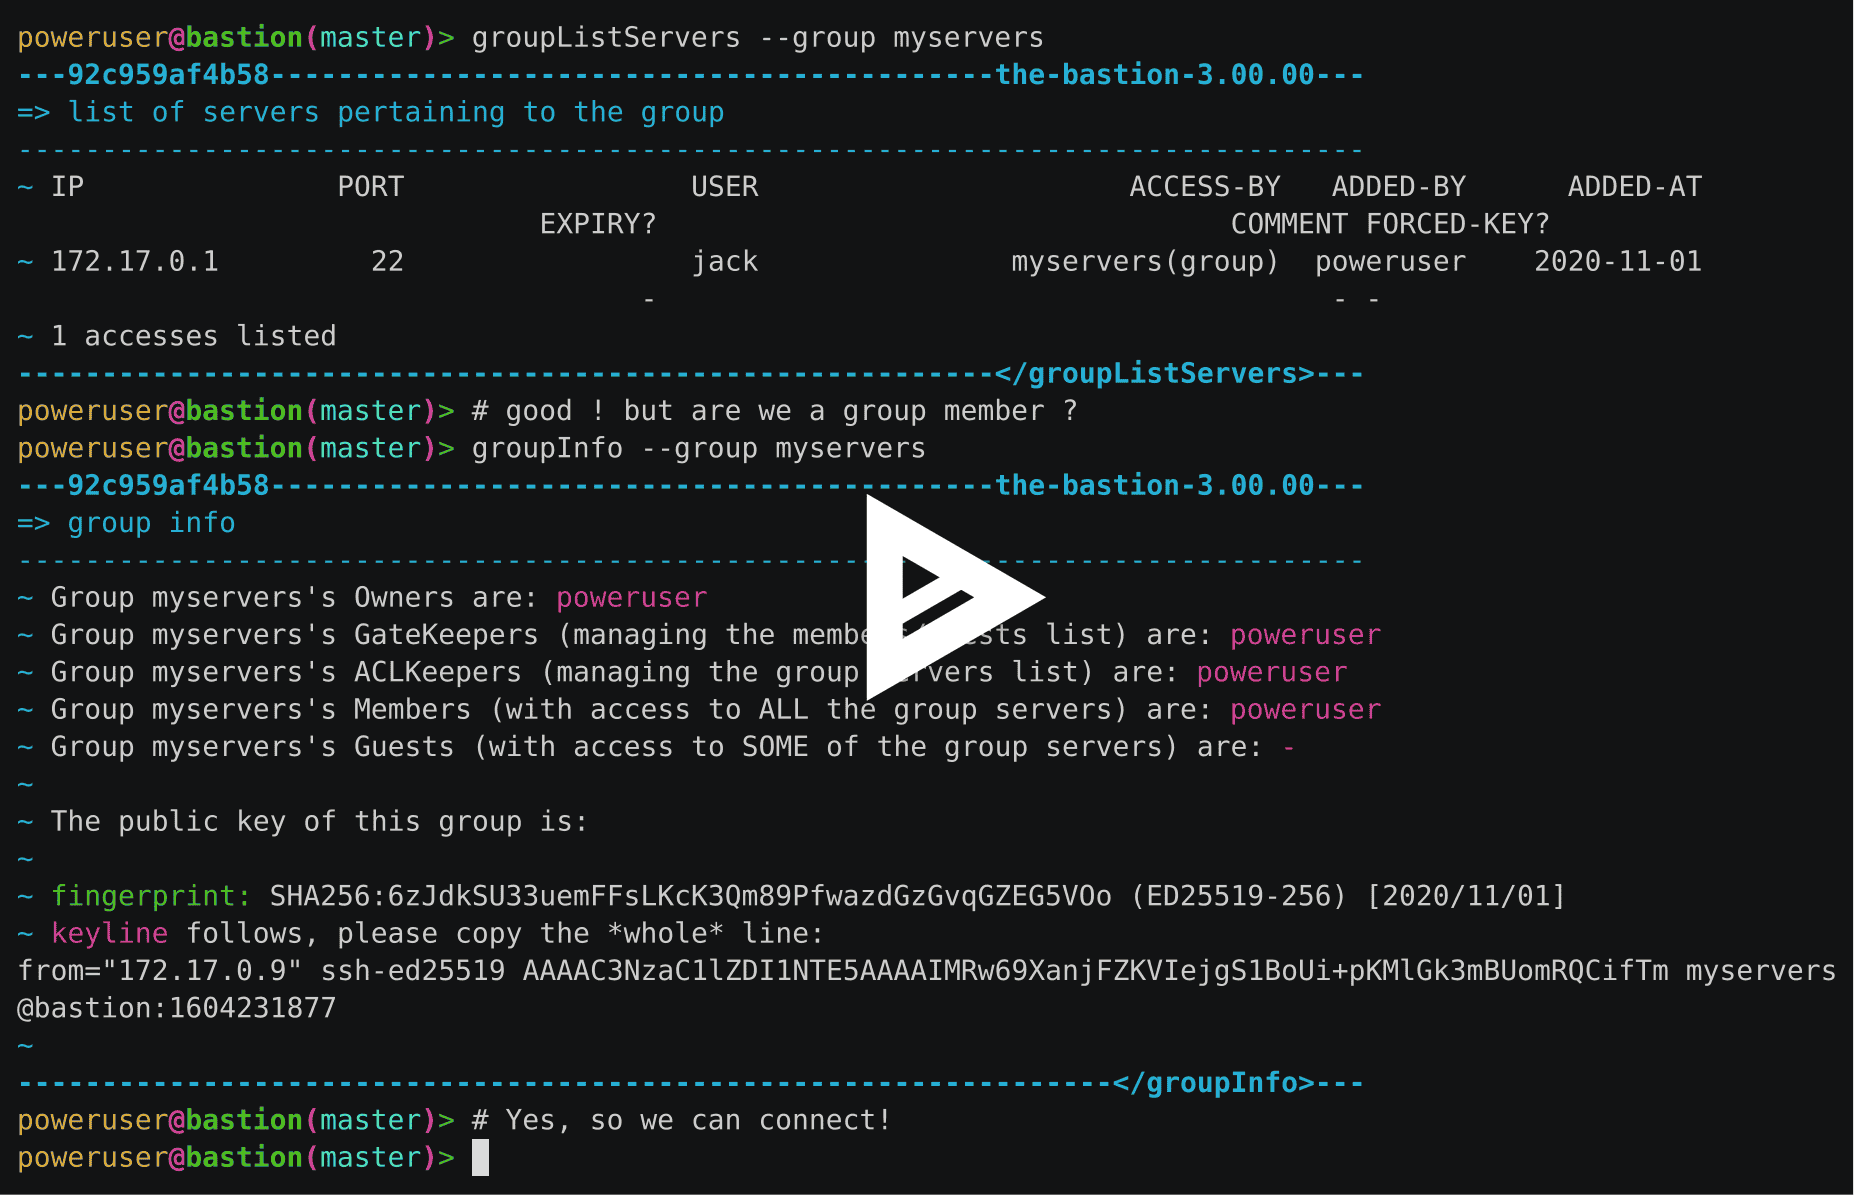
🎥 Esempio rapido di connessione e replay
⚡ TL;DR: provalo: sandbox usa e getta tramite Docker
Questo è un buon modo per testare The Bastion in pochi secondi, ma leggi le FAQ se hai intenzione di usare seriamente la containerizzazione in produzione.
L'immagine sandbox è disponibile per le seguenti architetture: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x.
Eseguiamo l'immagine docker:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox

 ovh/the-bastion







