
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CrawlBox — Script Python che esegue brute-force su directory web e percorsi di amministrazione utilizzando wordlist integrate o personalizzate, con ritardi di richiesta configurabili per la scoperta di directory durante i pentest. | Kitploit
Strumenti/GitHubGitHub/opiniondealer/crawlbox
RicognizioneScanner di Vulnerabilità WebScripting e AutomazioneRaccolta InformazioniSicurezza WebPenetration TestingCrawlerArchived
GitHubopiniondealer/crawlbox

CrawlBox

Script Python che esegue brute-force su directory web e percorsi di amministrazione utilizzando wordlist integrate o personalizzate, con ritardi di richiesta configurabili per la scoperta di directory durante i pentest.

16442247 anni faRevisionato da Kitploit
Condividi
Vedi Repository

CrawlBox |

Awesome GitHub forks GitHub stars HitCount GitHub license TypeScript
Open Source Love bitHound PyPI - Python Version Build Status

Modo semplice per eseguire il brute-force delle directory web.


Sistemi operativi testati

  • MacOSX
  • Kali Linux
  • Ubuntu 16.04

Utilizzo

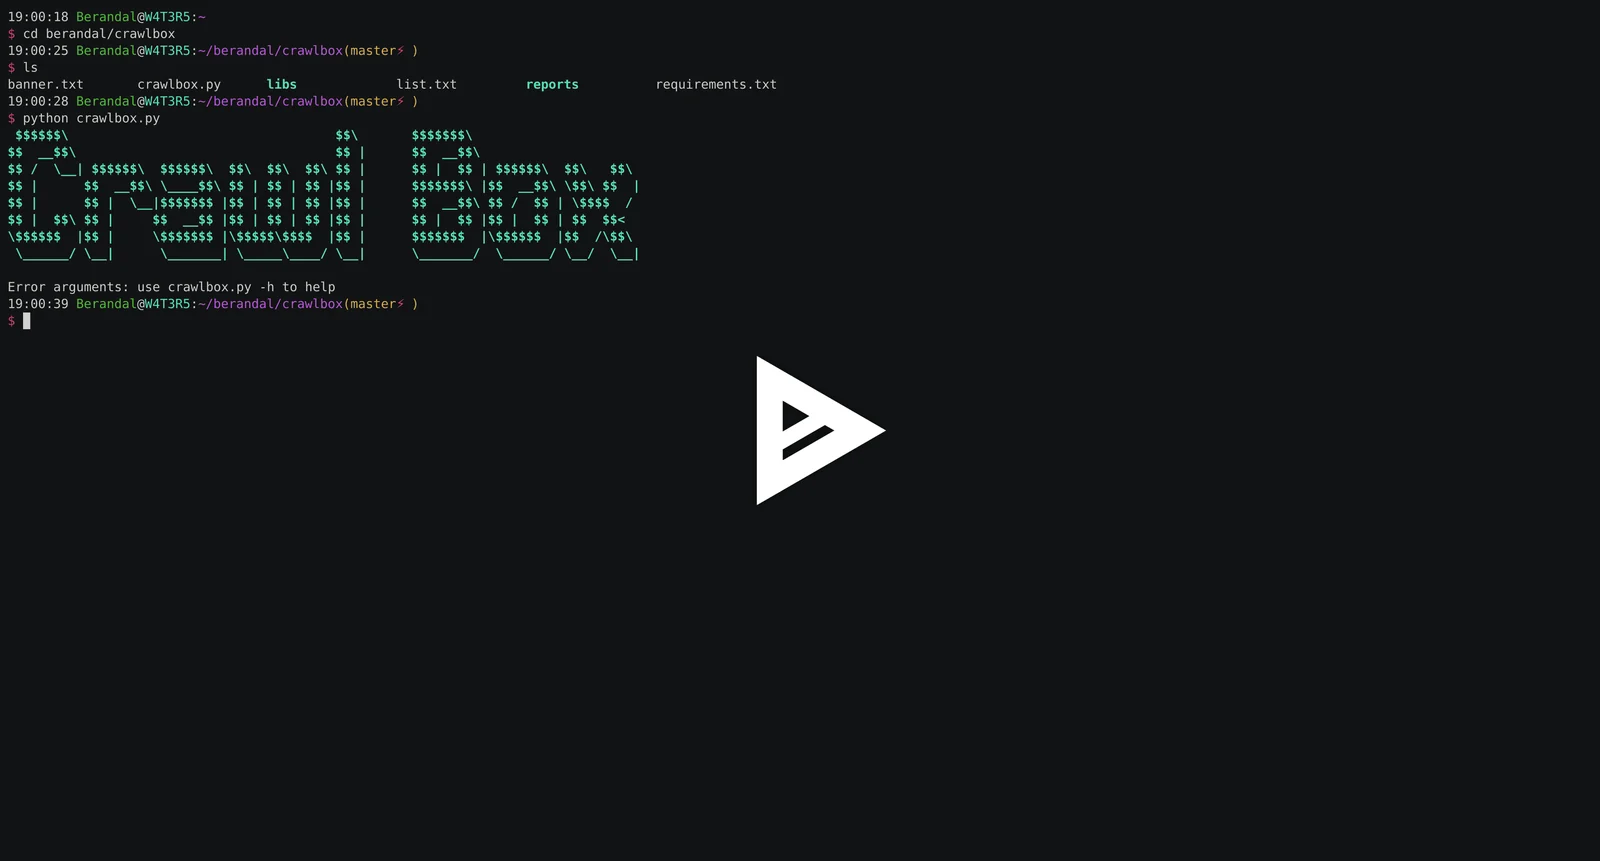
python crawlbox.py [-h] [-v] [-w WORDLIST] url

argomenti posizionali:

url            url di destinazione specifica, come domain.com

argomenti opzionali:

  -h, --help     mostra questo messaggio di aiuto ed esce
  -v, --version  mostra il numero di versione del programma ed esce
  -w WORDLIST    percorso specifico del file wordlist
  -d DELAY       aggiunge un ritardo tra le richieste

Esempio

scansione di un sito web con wordlist interna

python crawlbox.py www.domain.com

scansione di un sito web con wordlist esterna

python crawlbox.py www.domain.com -w wordlist.txt

Installazione

(come root)

  git clone https://github.com/abaykan/crawlbox.git
  cd crawlbox/
  pip install -r requirements.txt
  python crawlbox.py -h

nota: testato con python 2.7.6

Rassegna stampa

  • Seucurity Training Share : https://securityonline.info/crawlbox-brute-force-web-directory/
  • PentestTools : https://pentesttoolz.com/2018/03/02/crawlbox-easy-way-to-brute-force-web-directory/
  • Hacking Reviews : https://www.hacking.reviews/2018/03/crawlbox-easy-way-to-brute-force-web.html
  • KitPloit : https://www.kitploit.com/2018/03/crawlbox-easy-way-to-brute-force-web.html
  • Haxf4rall : http://haxf4rall.com/2018/03/08/crawlbox-easy-way-to-brute-force-web-directory/
  • The Hack Today : https://thehacktoday.com/crawlbox-easy-way-brute-force-web-directory/
  • SAPSI Security Service http://sapsi.org/crawlbox-easy-way-to-brute-force-web-directory/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →