 nshalabi/attack-tools
Modello di dati relazionale SQLite per MITRE ATT&CK più uno strumento di pianificazione dell'emulazione degli avversari, arricchito con i test ATOMIC di Red Canary e i piani di emulazione APT3.


Utilità per lavorare con il framework MITRE™ ATT&CK™, tra cui un modello di dati relazionale e uno strumento di pianificazione dell'emulazione degli avversari.
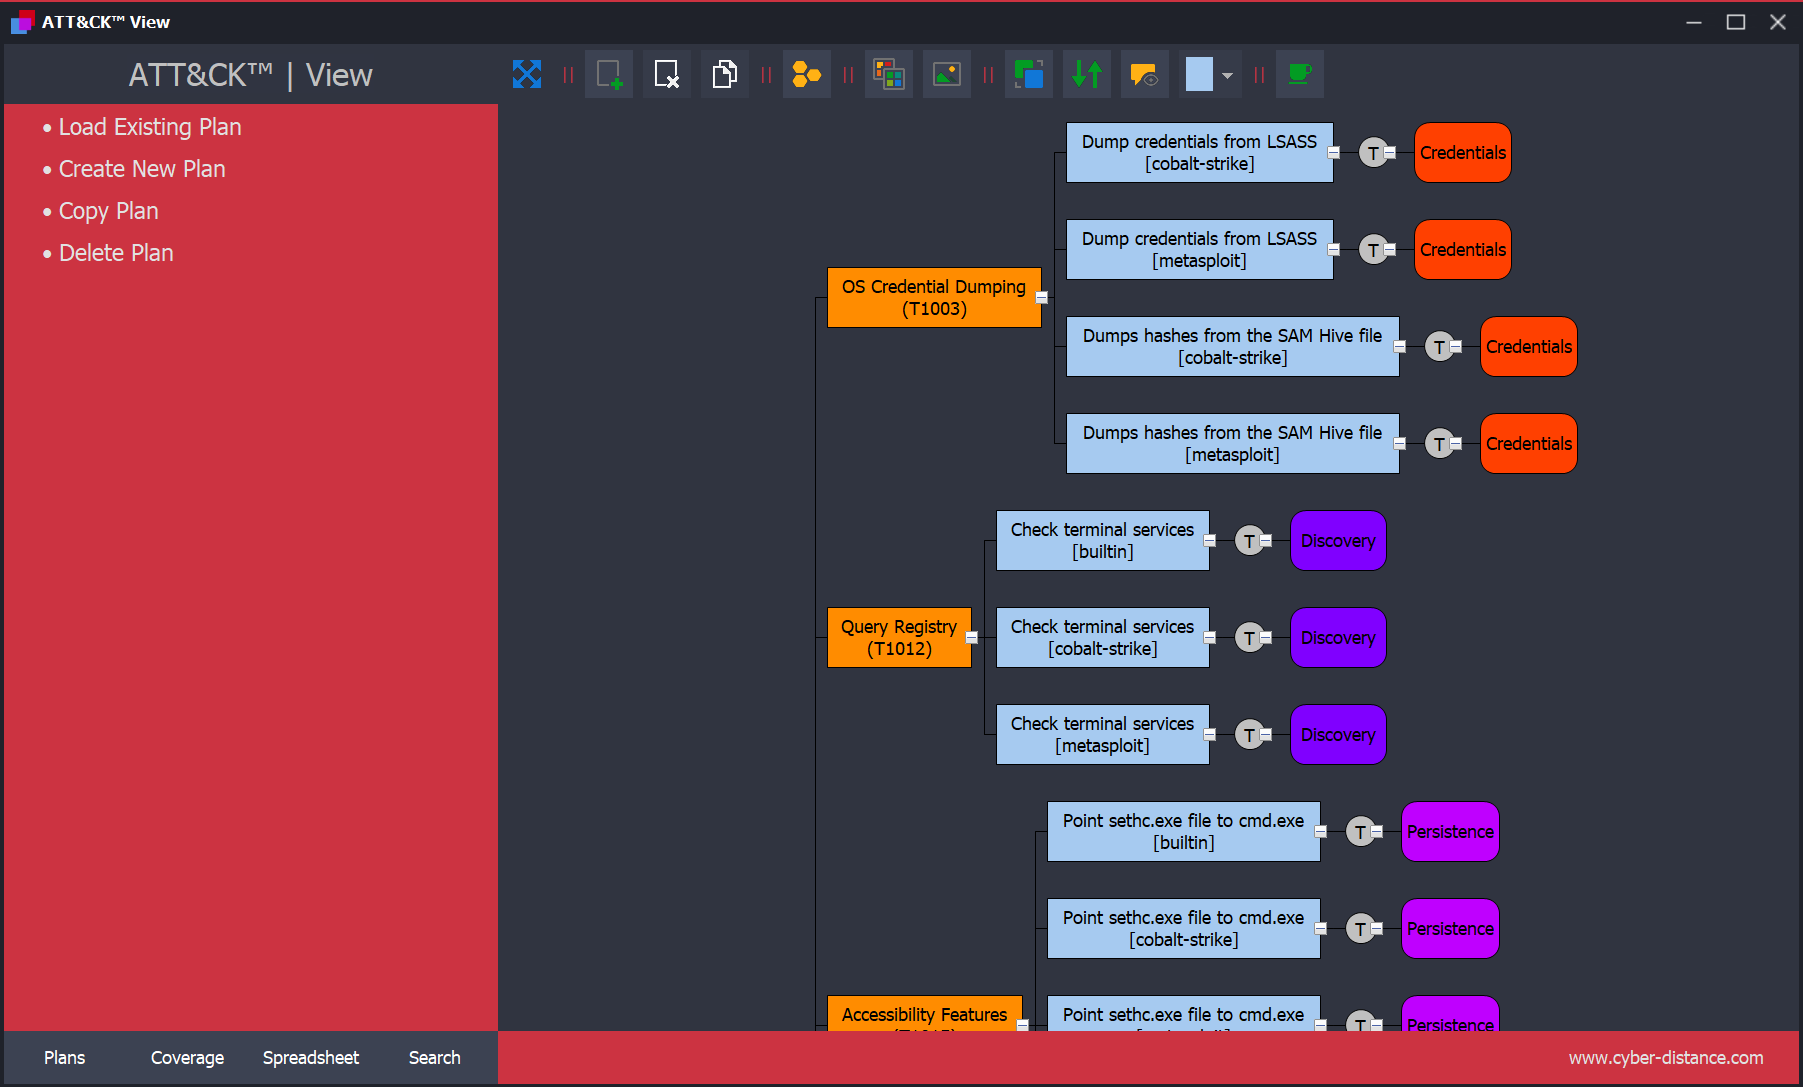
ATT&CK™ View è uno strumento di pianificazione che aiuta i difensori a progettare piani di emulazione degli avversari utilizzando il framework MITRE™ ATT&CK™.
Fornisce un approccio strutturato e viene distribuito con un piano completo di emulazione degli avversari per APT3 (sviluppato da MITRE™). Serve inoltre come esempio d'uso del modello di dati relazionale e di come arricchire (estendere) il modello con dati aggiuntivi come i test Red Canary ATOMIC™.
(Fonte: MITRE Adversary Emulation Plans)
Il framework ATT&CK™ è ampiamente utilizzato, ma molti casi d'uso richiedono strumenti abilitati ad ATT&CK.
Questo repository fornisce un database relazionale (SQLite) per semplificare l'integrazione e consentire la creazione di strumenti personalizzati o la fusione di ATT&CK con altri framework.
Pensate in termini di modello di dati anziché della tecnologia di database sottostante — lo schema può essere adattato a qualsiasi DBMS.
Esempio di modello concettuale (implementabile in qualsiasi RDBMS):

Di seguito sono riportate query SQL di esempio per esplorare il database ATT&CK™.
Per eseguirle, utilizzate qualsiasi strumento di gestione SQLite (vedere SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
OUTPUT
| nome |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
OUTPUT
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
Il campo id è una chiave univoca che verrà utilizzata frequentemente in molte query SQL
I riferimenti esterni sono memorizzati nella tabella external_references; poiché una tecnica ATT&CK™ può avere uno o più riferimenti, il collegamento tra le due tabelle è l'identificatore della tecnica (vedi la query precedente). Elencherò diversi modi per accedere ai riferimenti esterni
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
OUTPUT
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
OUTPUT
| nome | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
OUTPUT
| nome | descrizione |
|---|---|
| 3PARA RAT | 3PARA RAT è un remote access tool (RAT) programmato in C++ che è stato utilizzato da Putter Panda. (Citazione: CrowdStrike Putter Panda) Alias: 3PARA RAT |
| 4H RAT | 4H RAT è un malware che è stato utilizzato da Putter Panda almeno dal 2007. (Citazione: CrowdStrike Putter Panda) Alias: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL è un backdoor di spionaggio che è stato utilizzato da APT28 almeno dal 2012 al 2016. È generalmente utilizzato per spionaggio a lungo termine e viene distribuito su obiettivi ritenuti interessanti dopo una fase di ricognizione. (Citazione: Kaspersky Sofacy) (Citazione: ESET Sednit Part 2) Alias: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy è una Web shell. È stata modificata dagli attori di Threat Group-3390 per creare la versione ASPXTool. (Citazione: Dell TG-3390) Alias: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz è un worm che si diffonde principalmente tramite dispositivi rimovibili come le unità USB. Secondo quanto riportato, ha infettato reti militari statunitensi nel 2008. (Citazione: Securelist Agent.btz) Alias: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
OUTPUT

